AWS CLF-C02
前言
官网: https://aws.amazon.com/certification/certified-cloud-practitioner/
知识点
AWS Pricing
- AWS 三大成本驱动: compute、storage、outbound data transfer
- Pay-as-you-go,按实际使用付费
- Inbound 免费,同 region 内服务间传输通常免费,Outbound 到外部才收费
Types of Cloud Computing
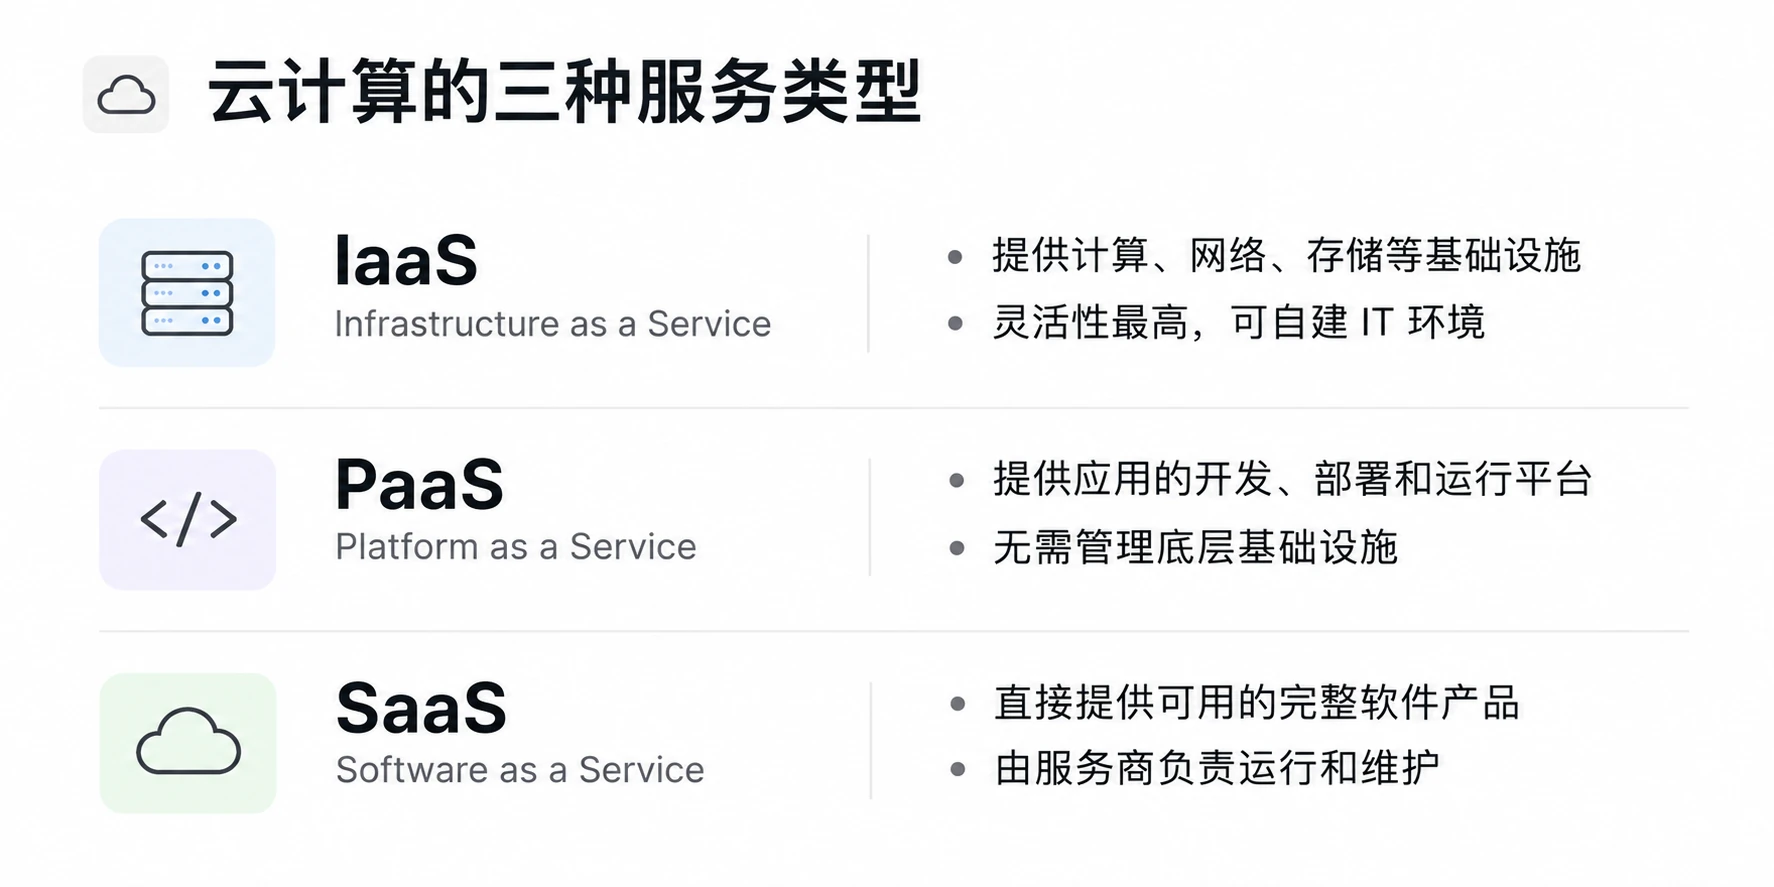
- IaaS (Infrastructure as a Service): 基础设施,如 EC2
- PaaS (Platform as a Service): 部署应用无需管理服务器,如 Elastic Beanstalk
- SaaS (Software as a Service): 直接使用现成应用,如 Rekognition
AWS Global Infrastructure
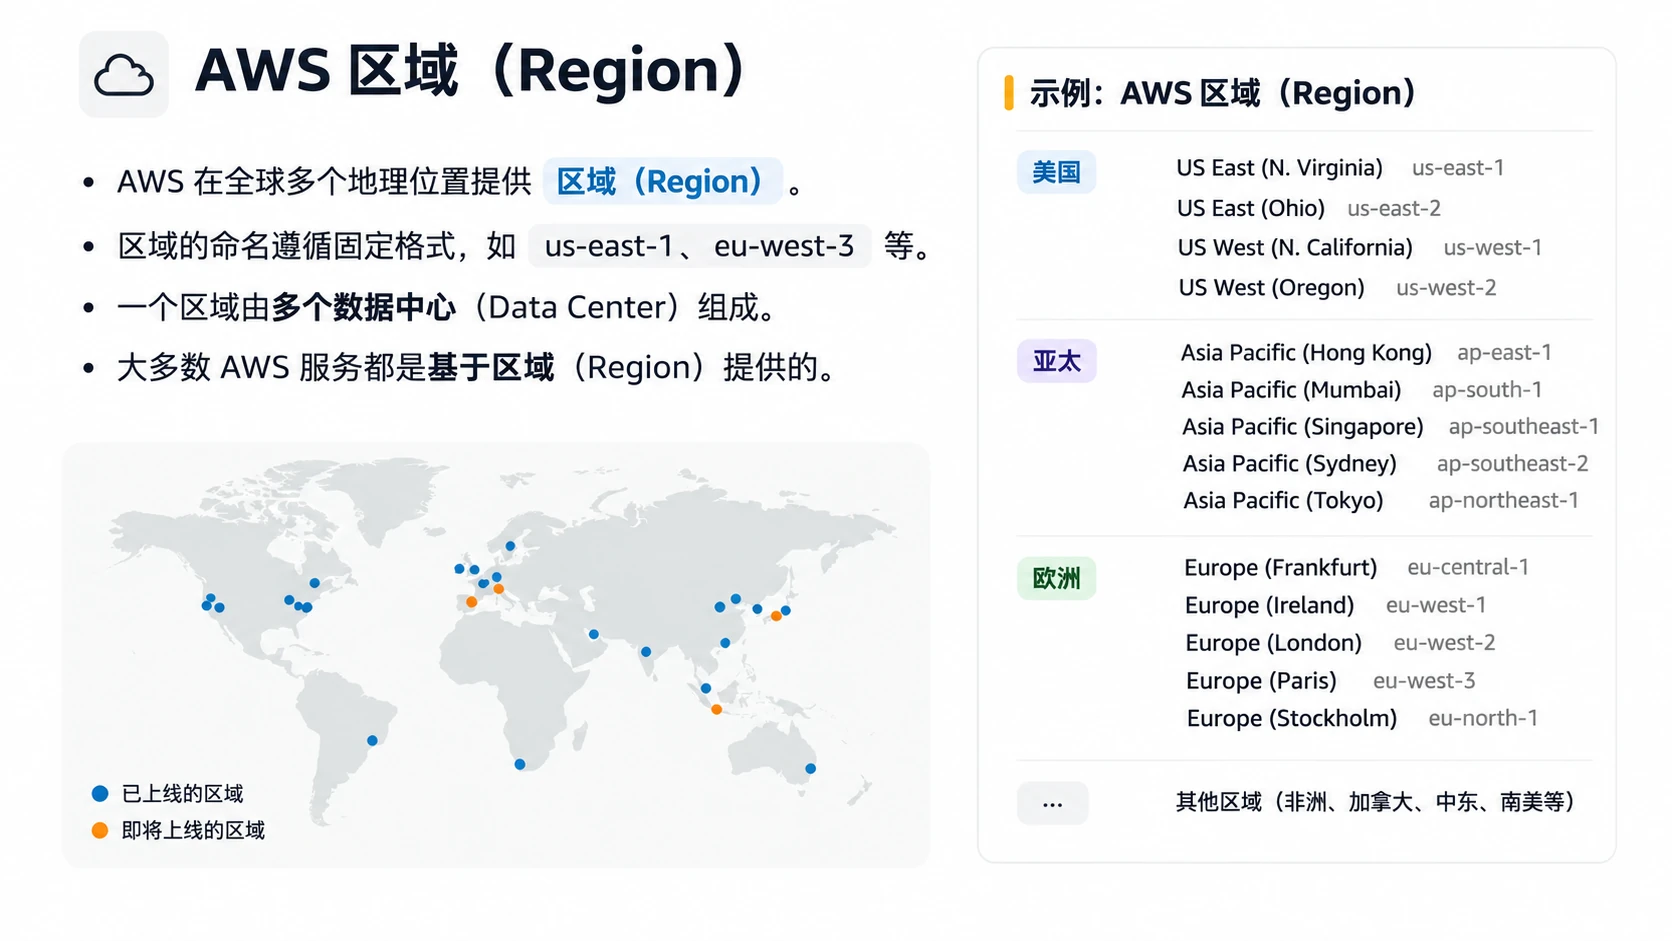
AWS Region
- A region is a cluster of data centers
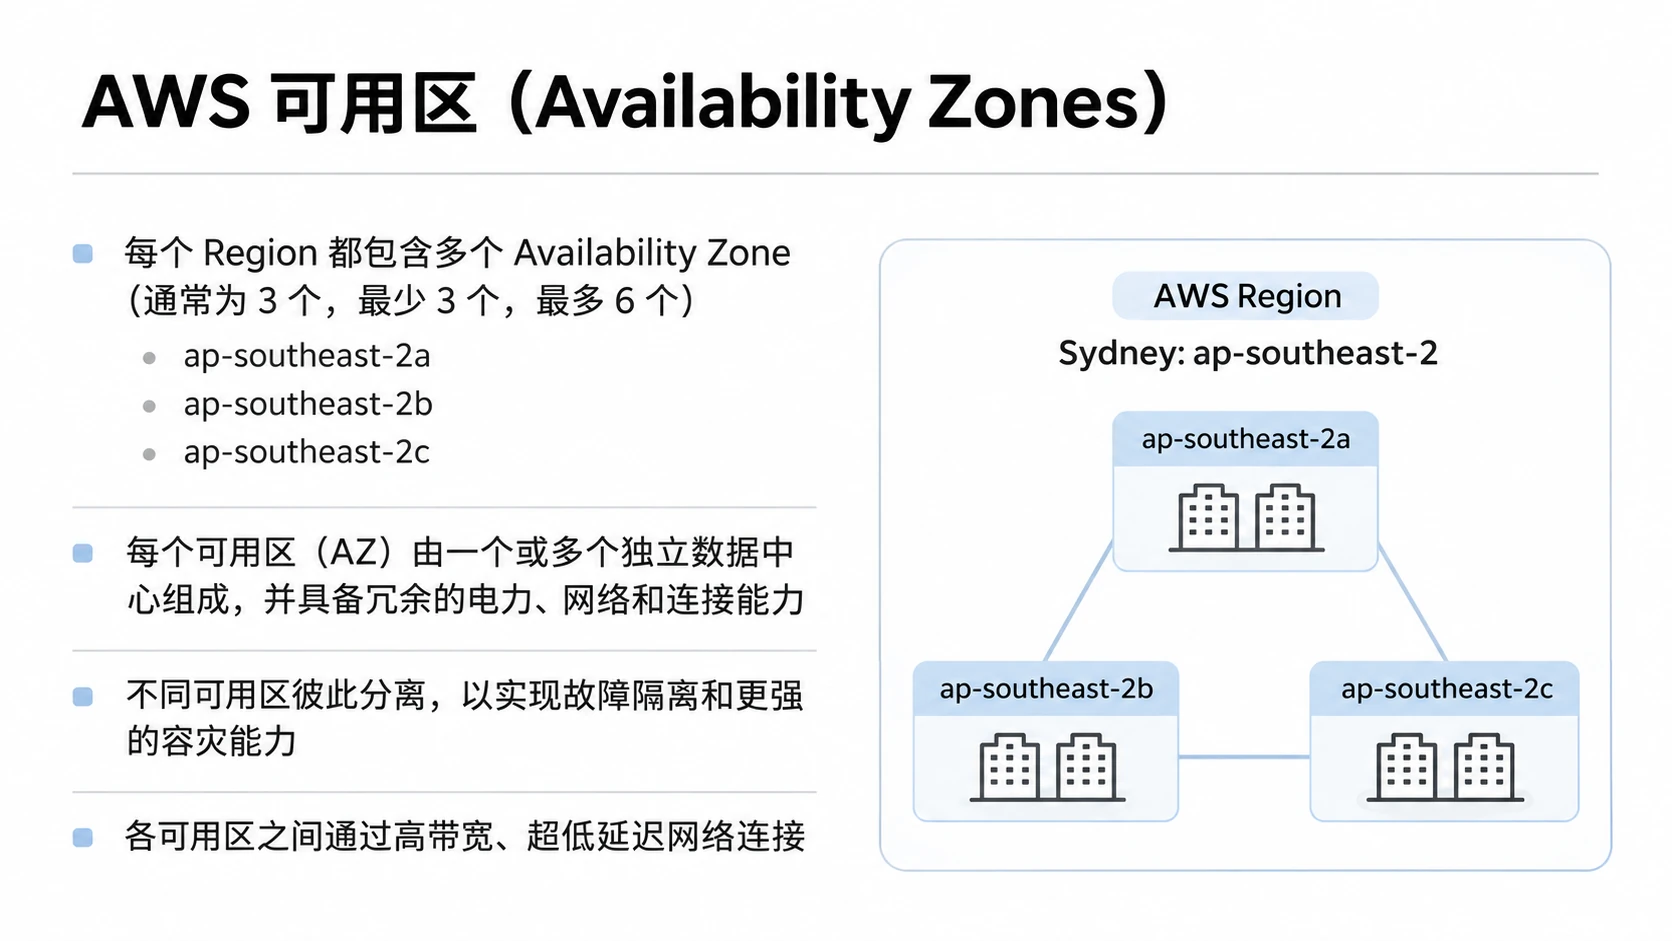
- 一个 Region 至少有三个 AZ
AWS Availability Zones
- Each availability zone (AZ) is one or more discrete data centers in the same location
- AZ 组合起来就是 Region
- All traffic between Availability Zones (AZ) is encrypted
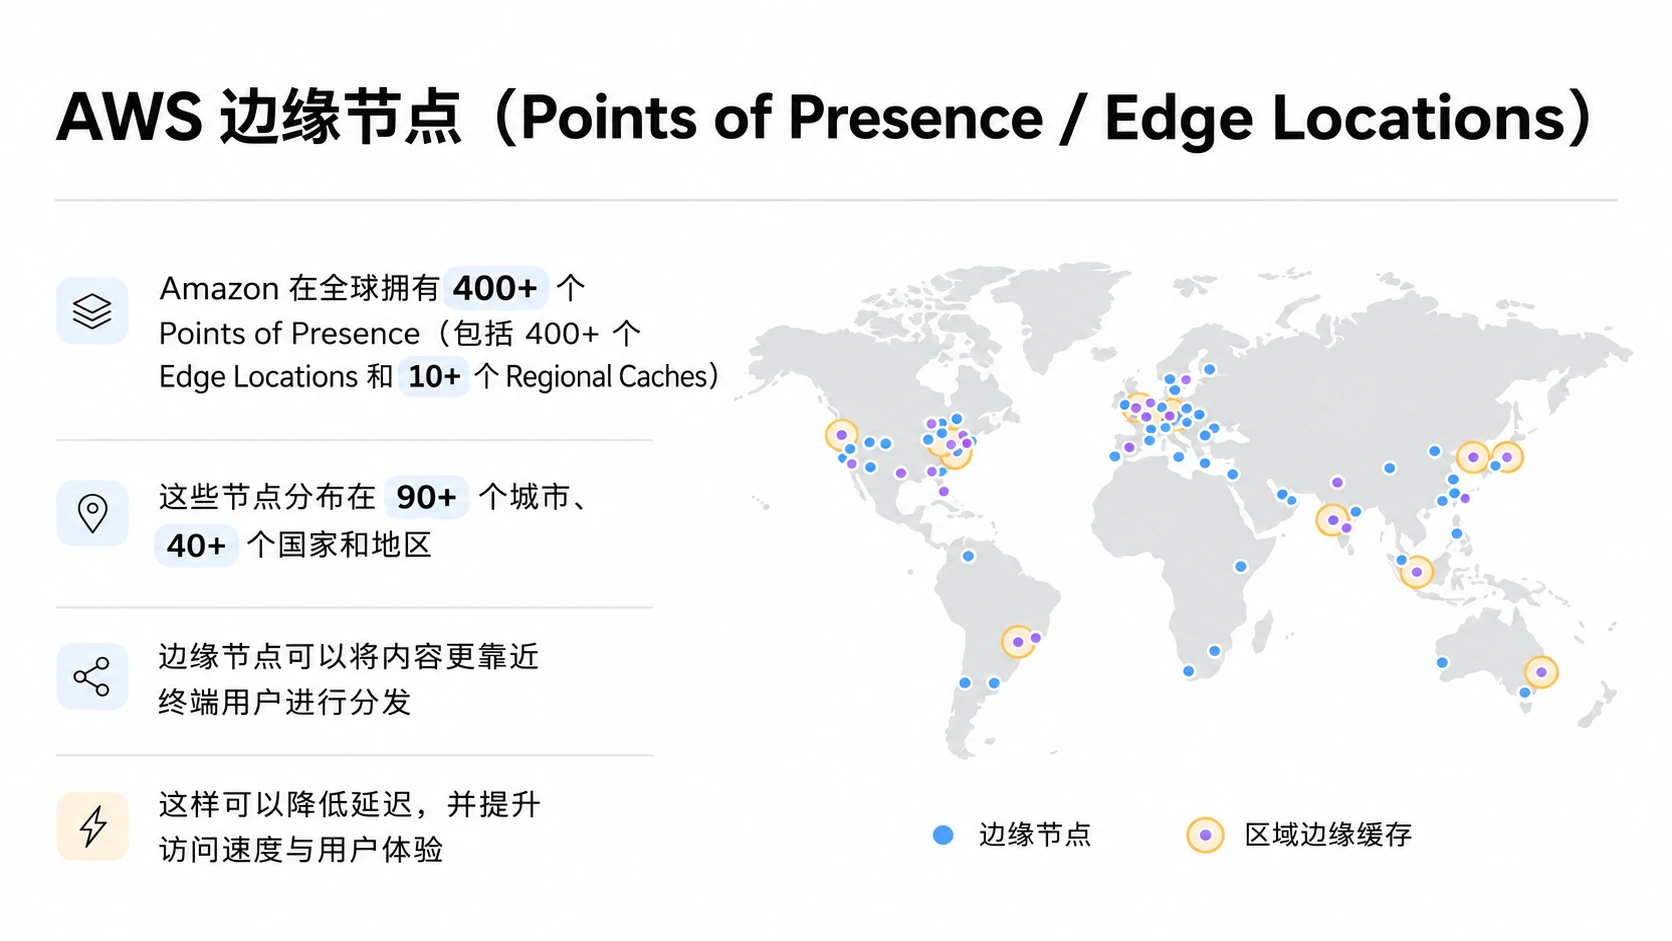
AWS Points of Presence (Edge Locations)
- Content is delivered to end users with low latency
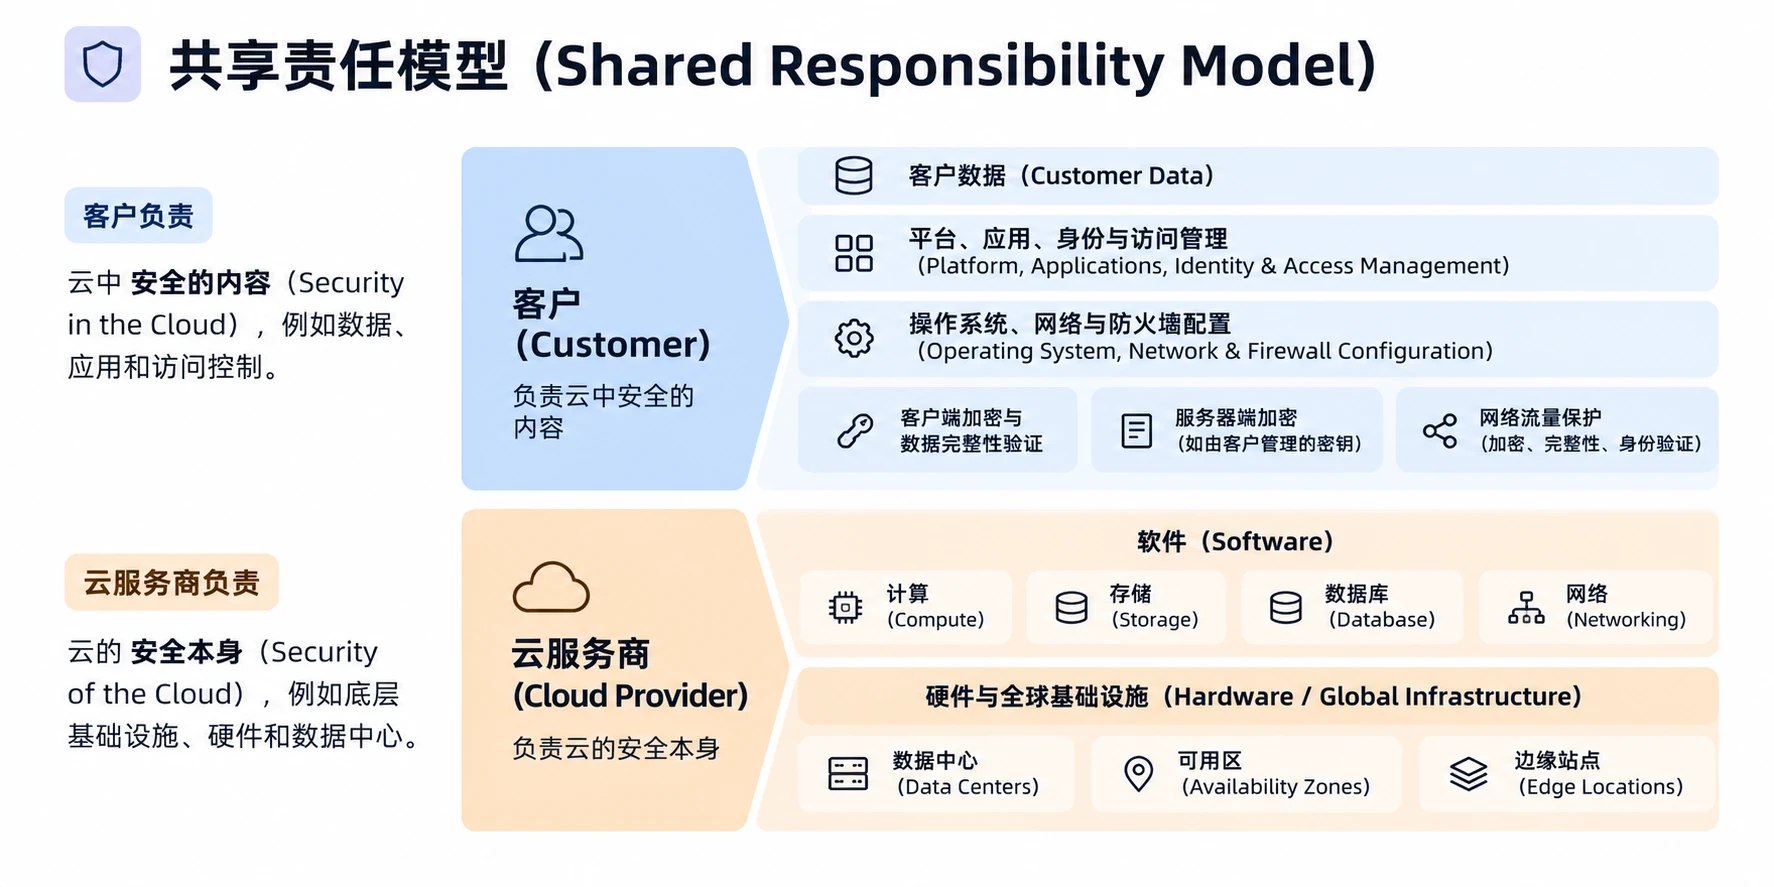
AWS Shared Responsibility Model
- AWS负责云本身的安全 - 硬件、设施、基础设施
- 客户负责云里面的安全 - 你的数据、应用、配置
1. Identity and Access Management
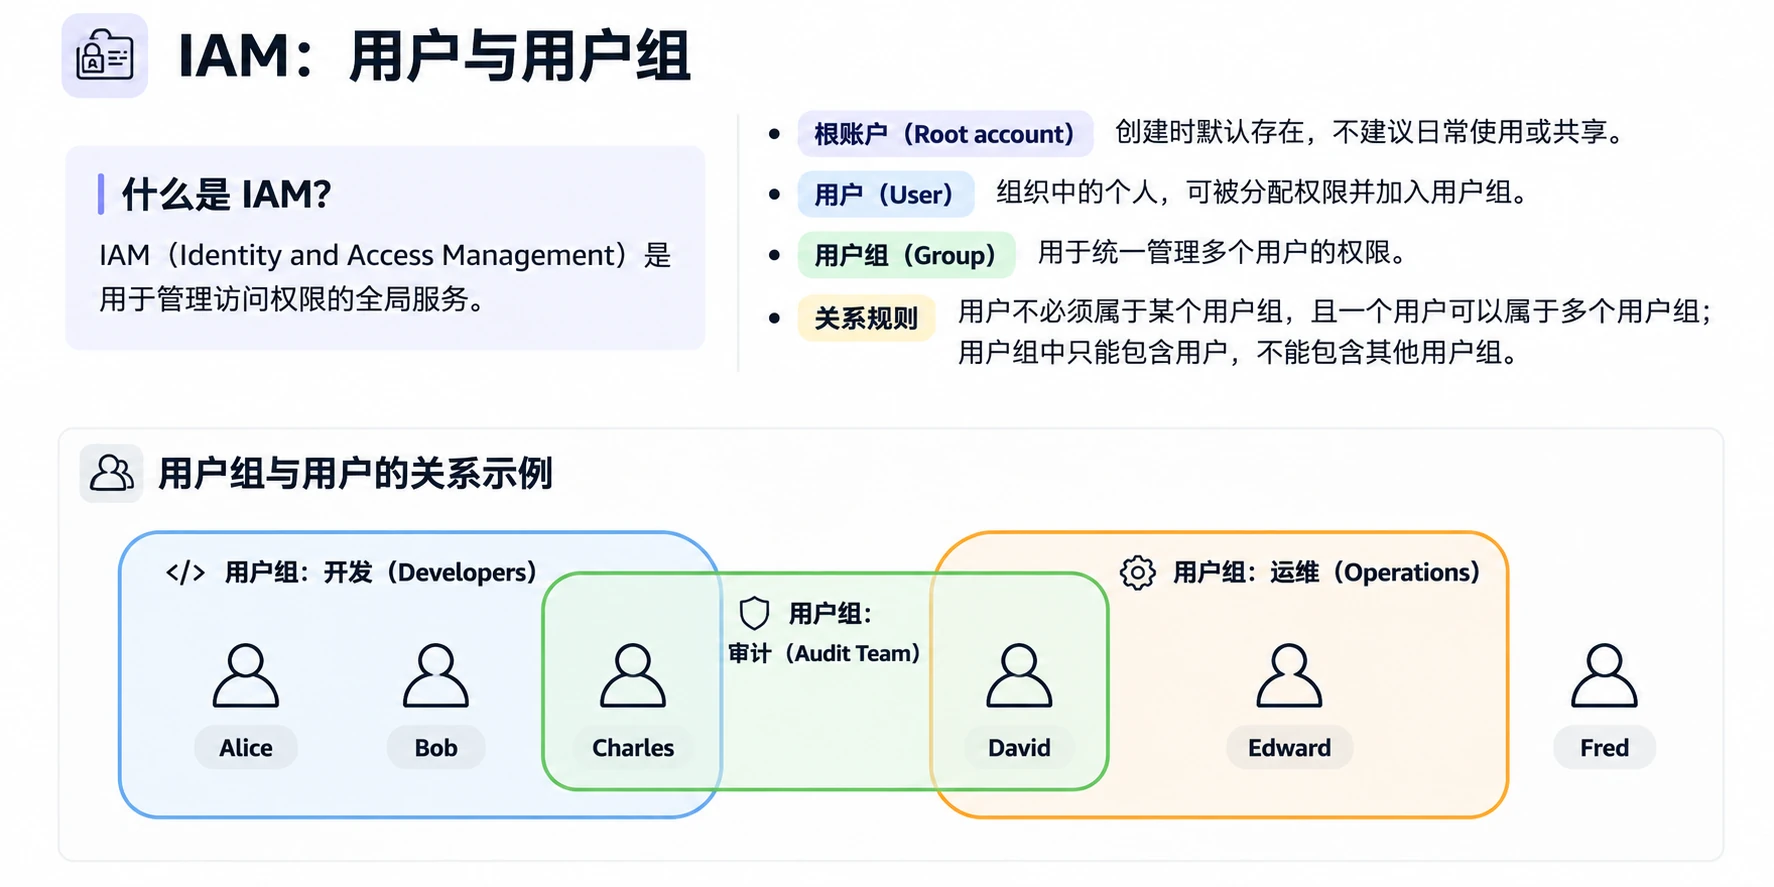
IAM Users & Group
IAM (Identity and Access Management) 是管理用户和权限的全局服务。
- Root account: 用邮箱和密码创建,不要分享
- Users: 组织中的个人
- Groups: 共享相同权限的用户集合
- Permissions: 遵循最小权限原则,只给用户完成工作所需的访问权限
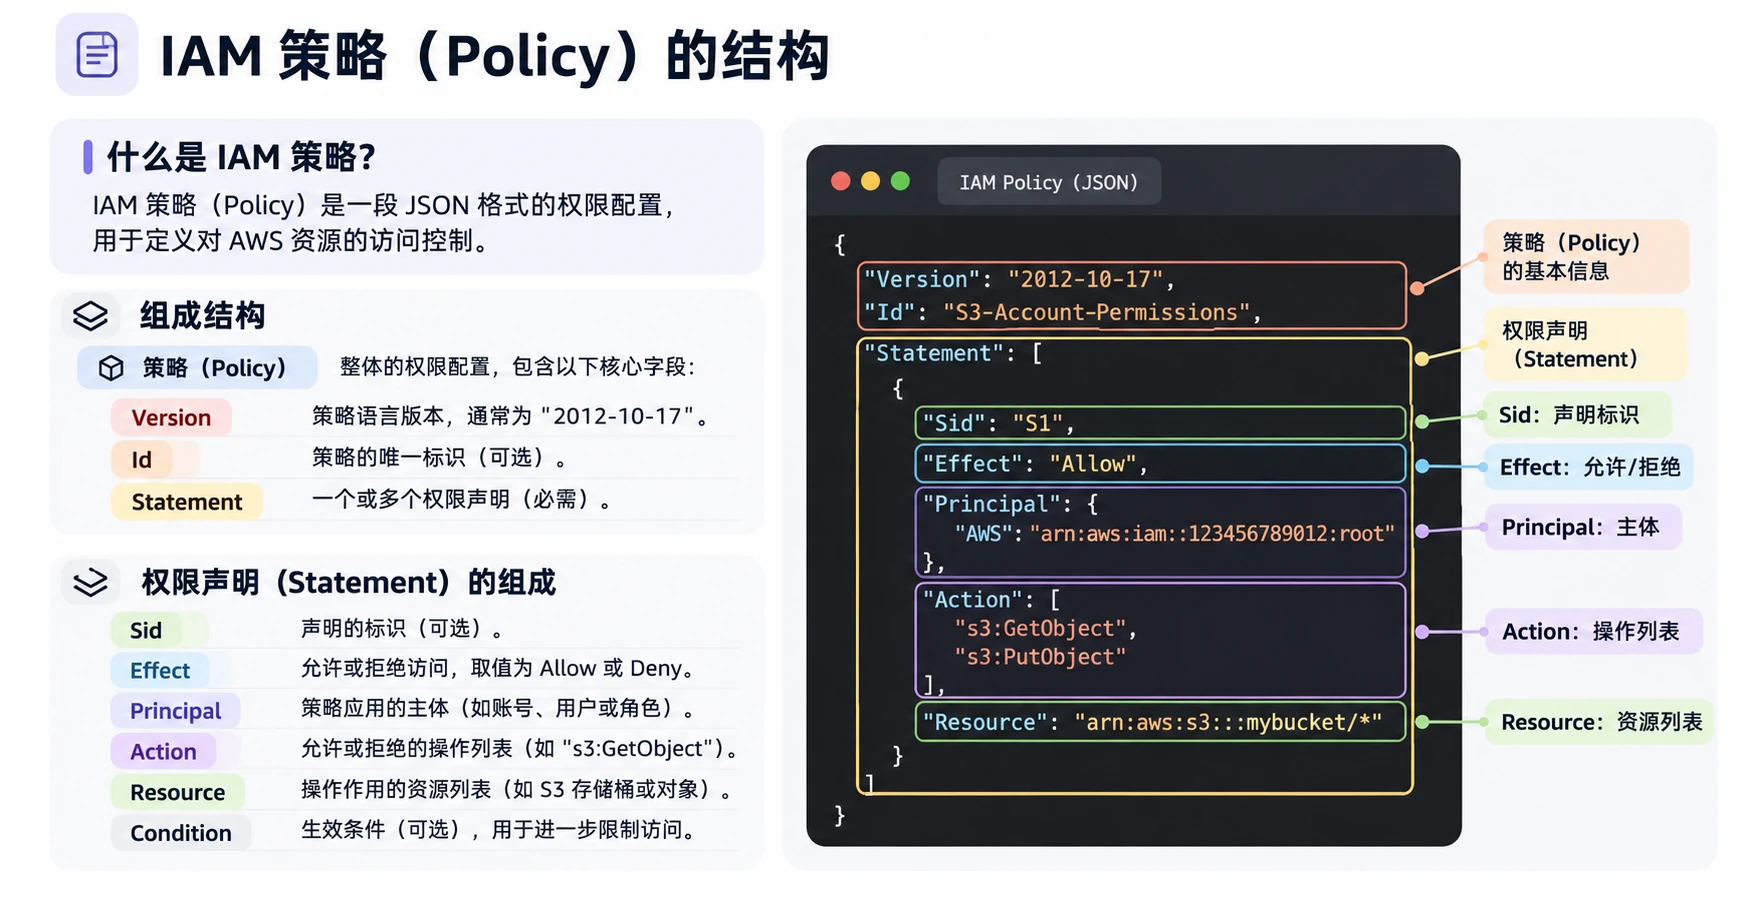
IAM Policies
- IAM Policies: 定义用户可以执行的操作
- Inline Policy: 直接附加到单个用户
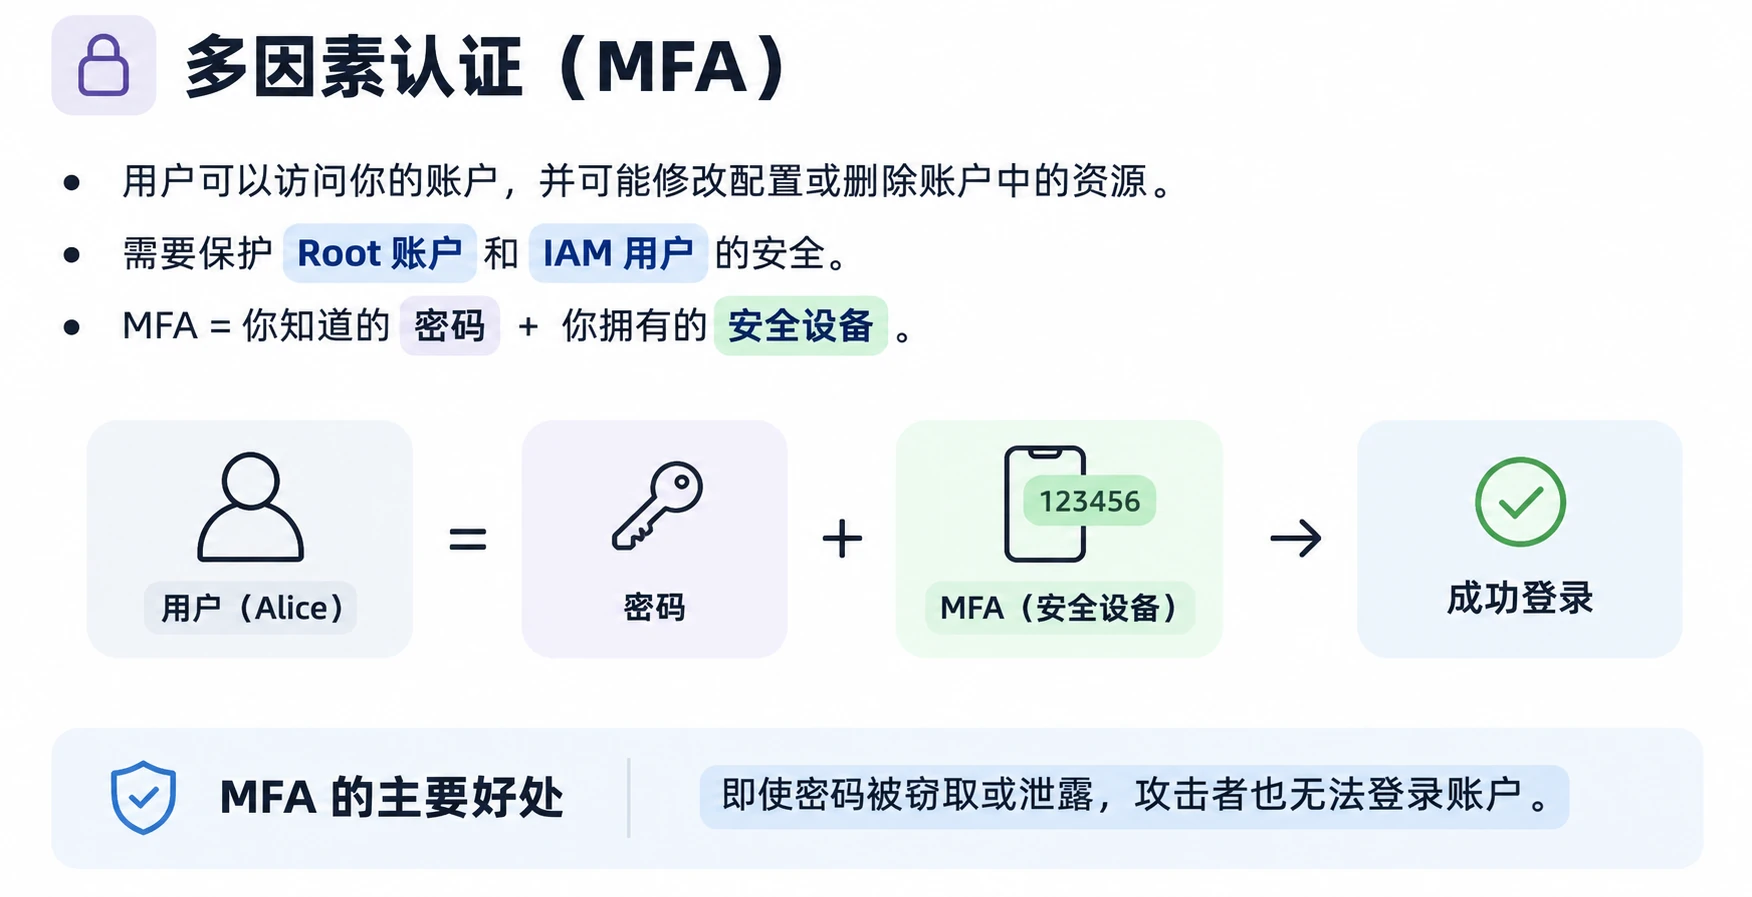
Password Policy & MFA
- 设置密码要求以增强安全性
- MFA (Multi-Factor Authentication) 是最佳实践,尤其对 Root Account
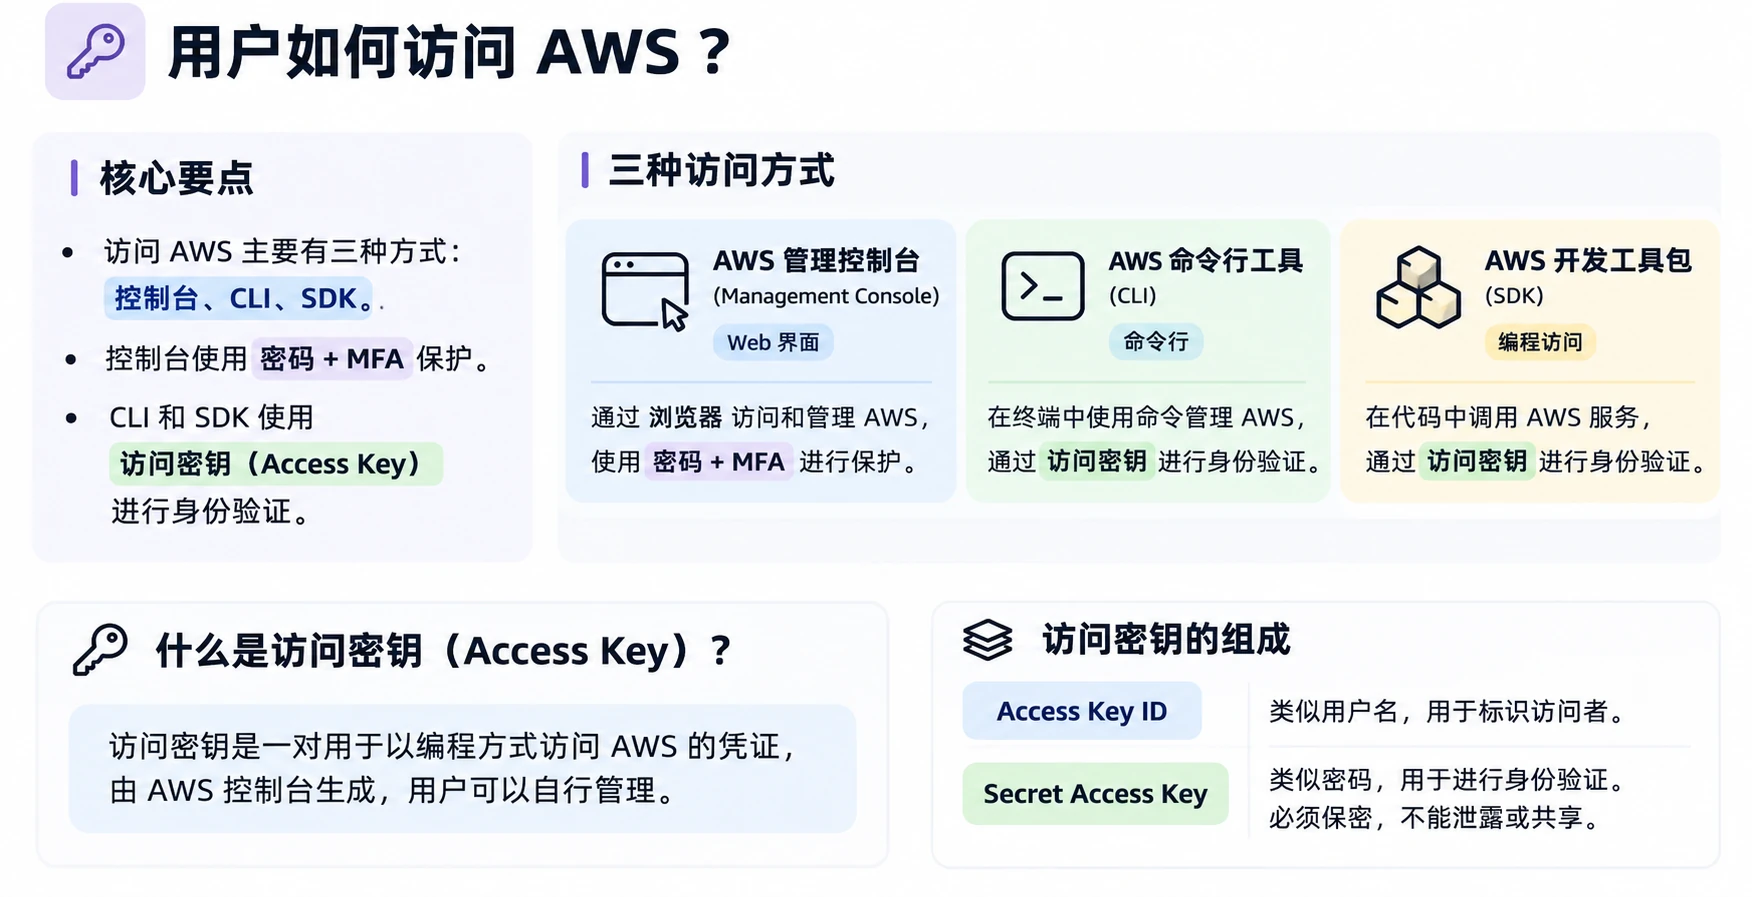
AWS Access Keys & CLI & SDK
- 3 种访问 AWS 的方式: AWS Management Console, AWS CLI, AWS SDK
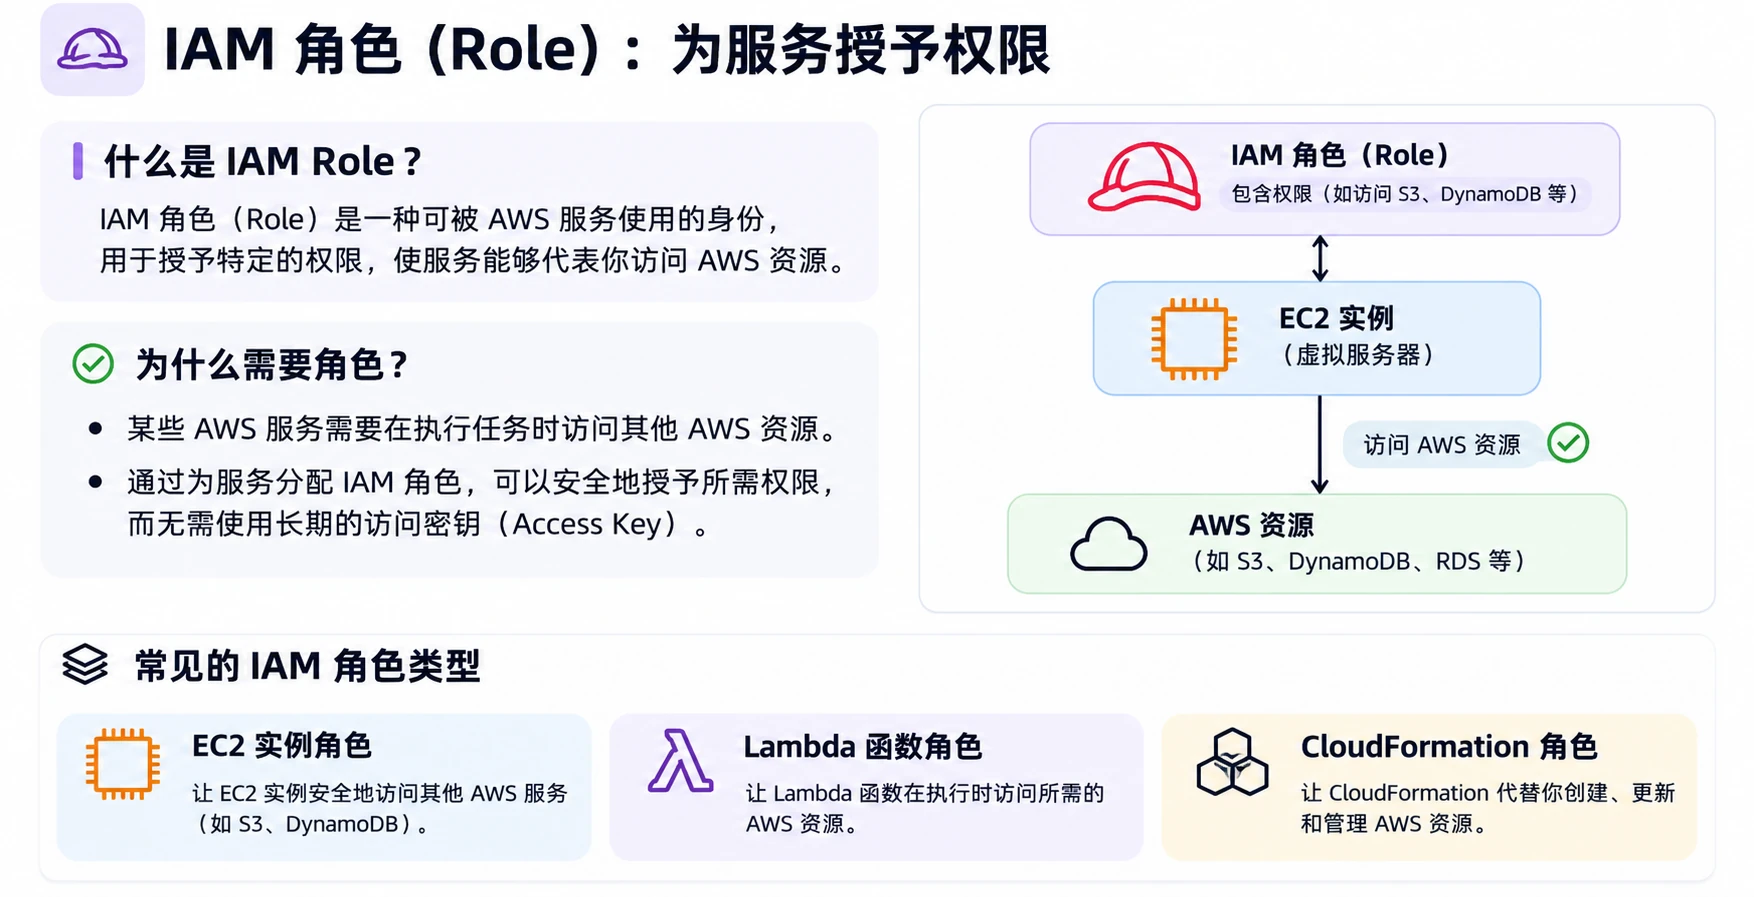
IAM Roles
- IAM Roles: 为 AWS 服务(不是人)分配权限
- 例如: EC2 实例需要 role 才能访问 S3
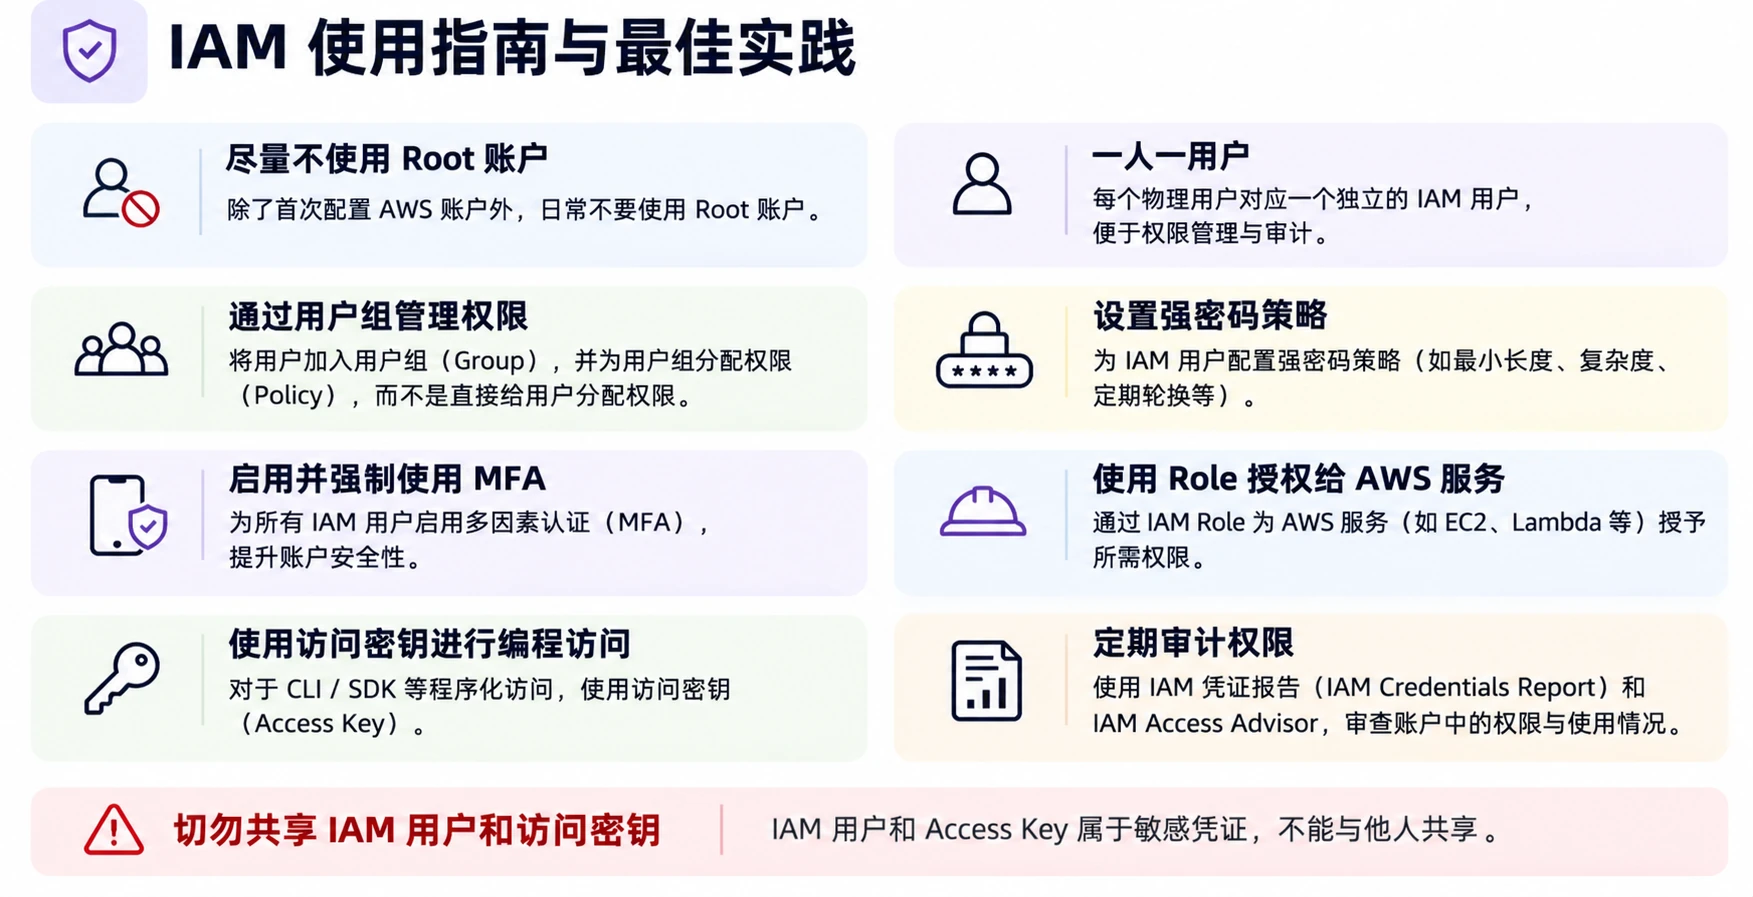
IAM Guidelines & Best Practices
- 不要用 root account 做日常任务
- 启用 MFA
- 用 groups 分配权限
- 为 AWS 服务使用 roles
- 遵循最小权限原则
2. Elastic Compute Cloud
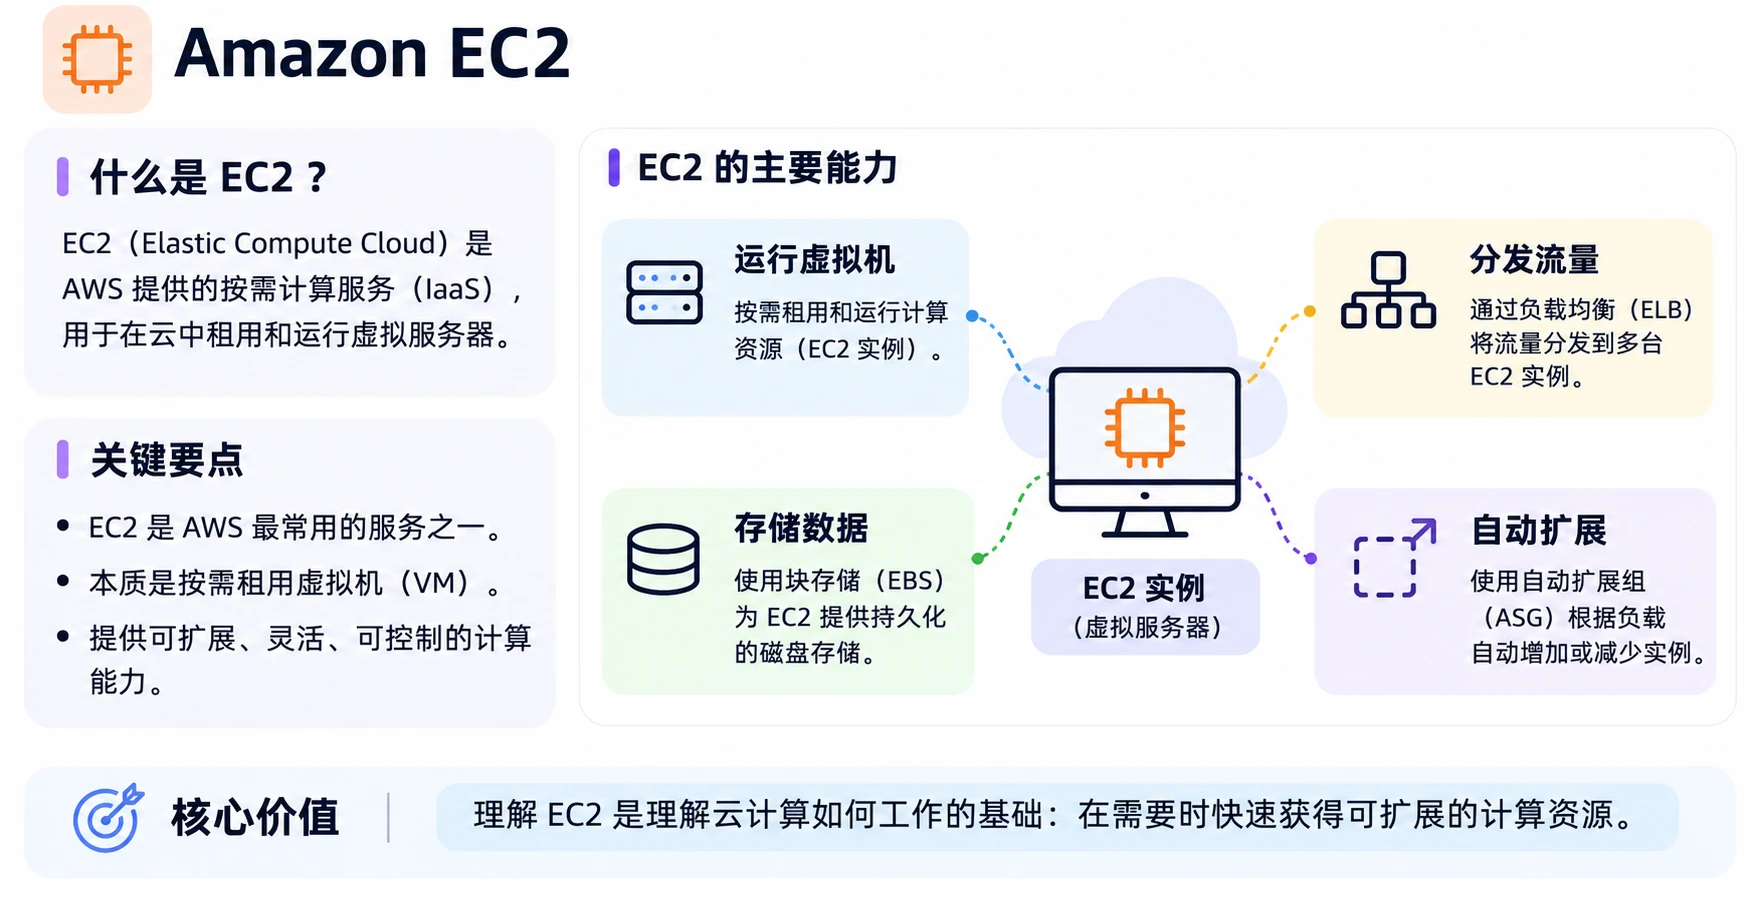
AWS EC2 (Elastic Compute Cloud)
- EC2: AWS 的虚拟服务器,可按需启动和停止
- Linux EC2 实例最低计费 60 秒
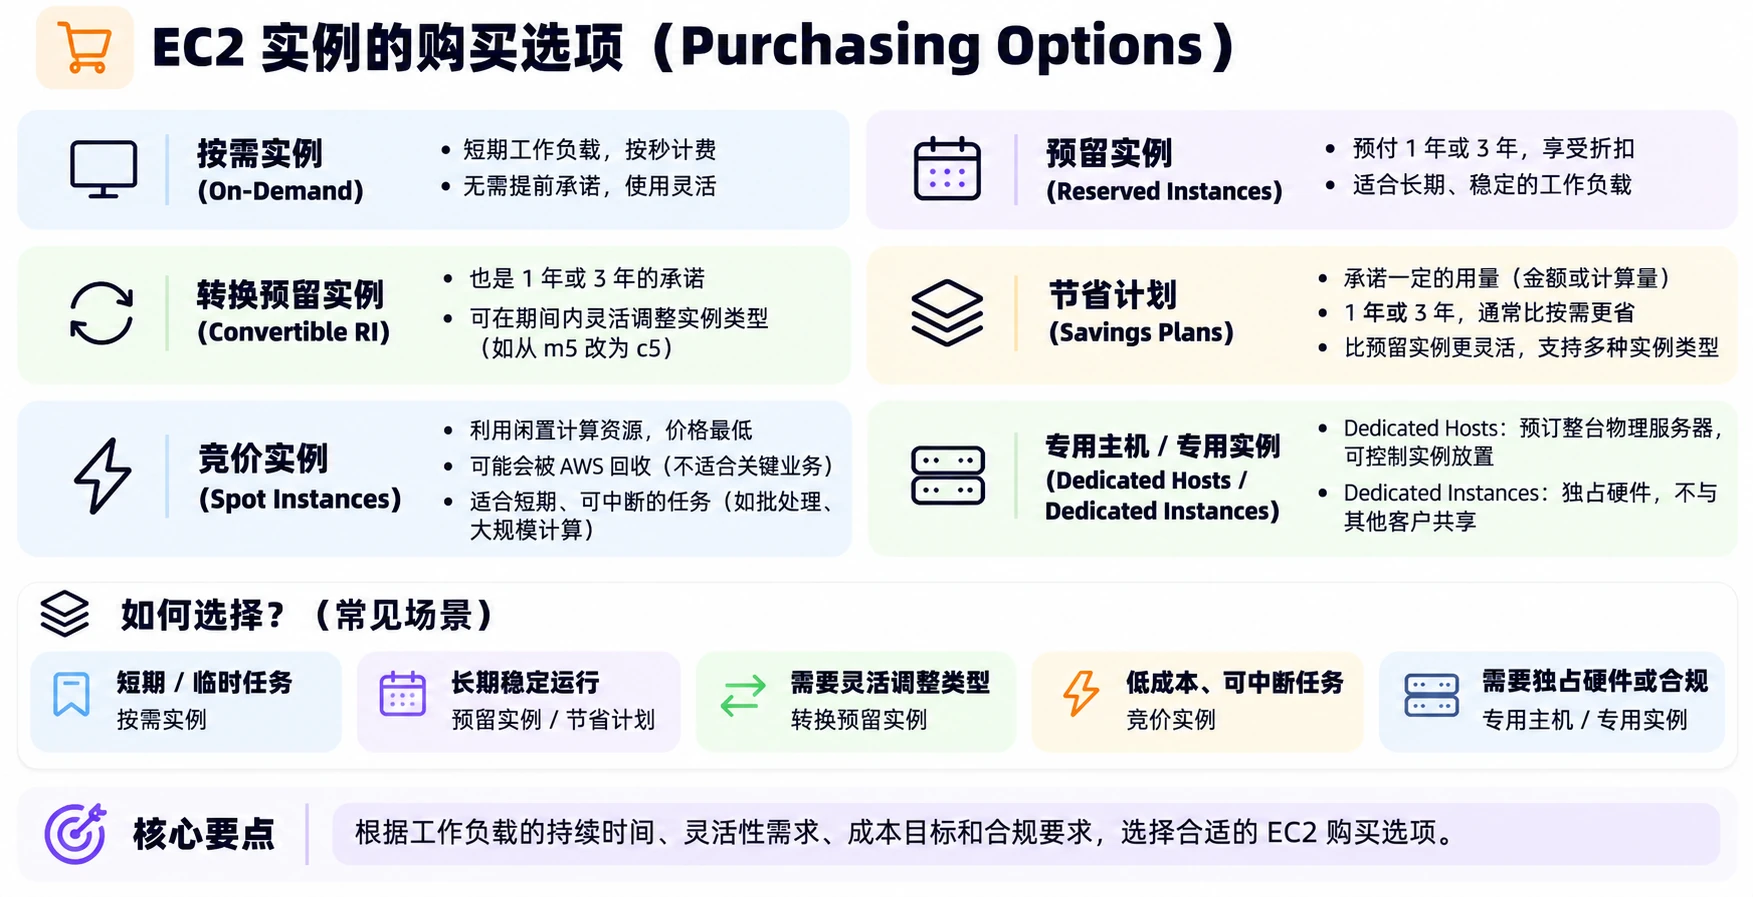
- Convertible Reserved Instance (RI): 需要灵活性时选择(可更换 instance family、操作系统、tenancy)
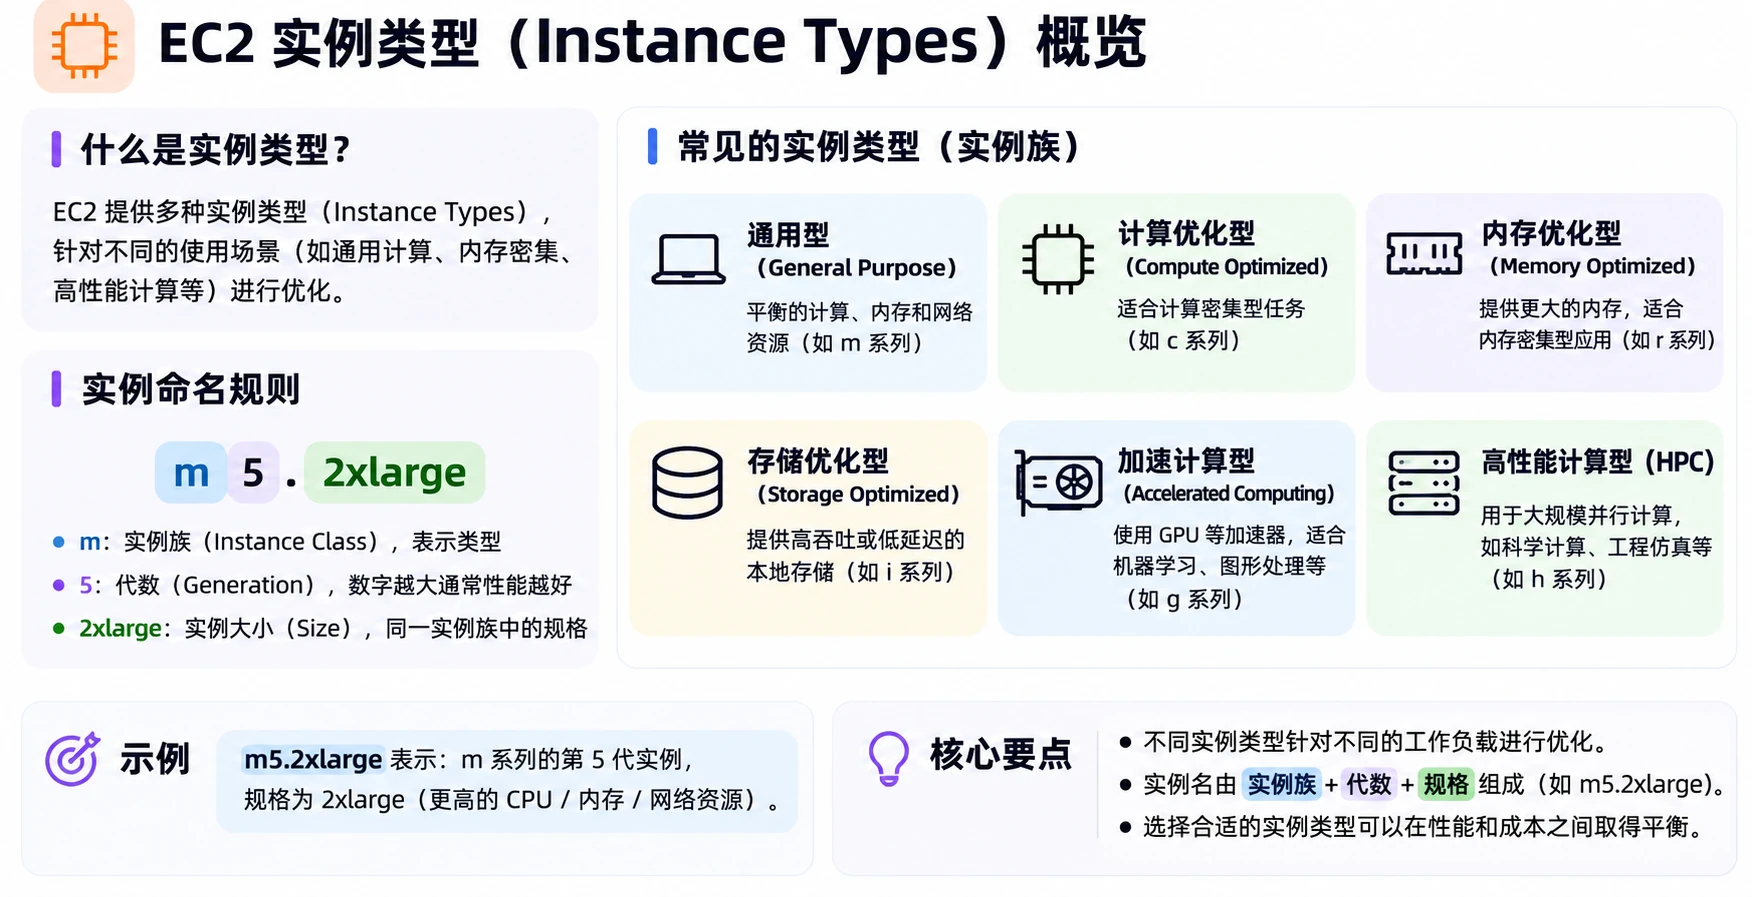
EC2 Instance Types
- General Purpose: 计算、内存、网络均衡,适合大多数工作负载
- Compute Optimized: 高性能处理器,适合计算密集型任务
- Memory Optimized: 大内存,适合处理大数据集
- Storage Optimized: 高磁盘性能,适合存储密集型任务
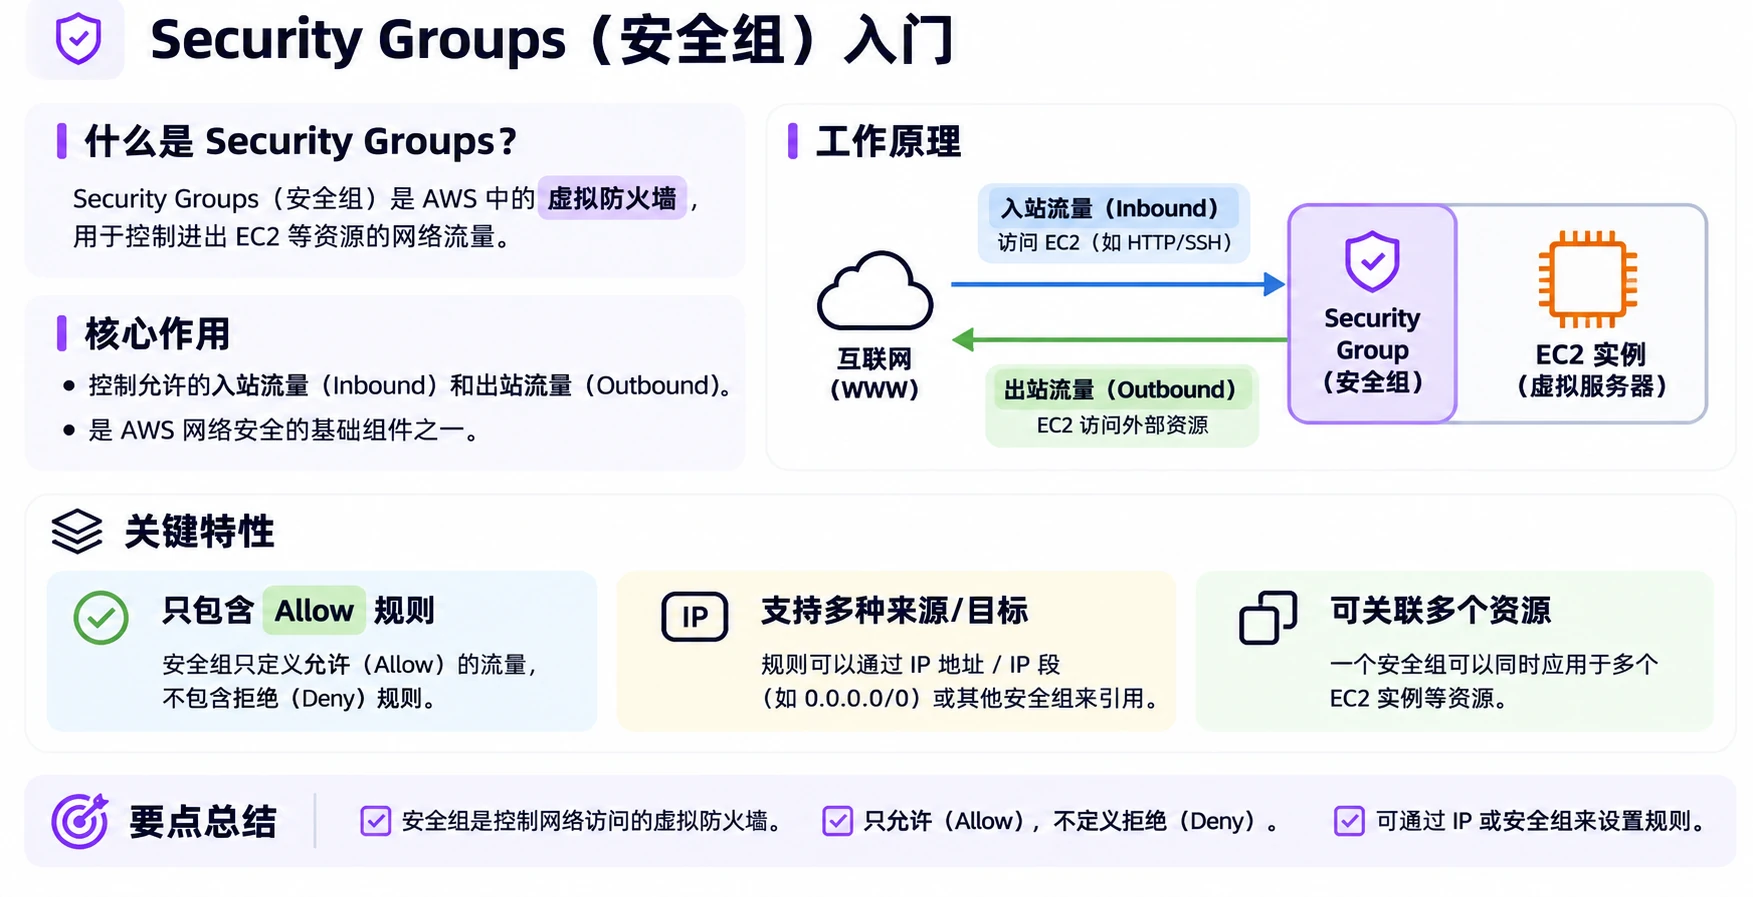
Security Groups
- Security Groups - EC2的防火墙,控制进出流量。
- 一个 Security Group 可以绑定到多个实例。
EC2 Instances Purchasing Options
- On-Demand - 按需付费,用多少付多少
- Reserved - 长期使用(1-3年),价格更便宜
- Savings Plans - 承诺 1 或 3 年内每小时固定的消费金额,超出部分按 On-Demand 计费
- Spot Instances - 最便宜,但可能随时被收回
- Dedicated Hosts - 完全控制一台物理服务器
- Capacity Reservations - 在指定 AZ 预留容量,不限时长,保证有实例可用(不打折,即使不用也按 On-Demand 付费)
3. EC2 Instance Storage
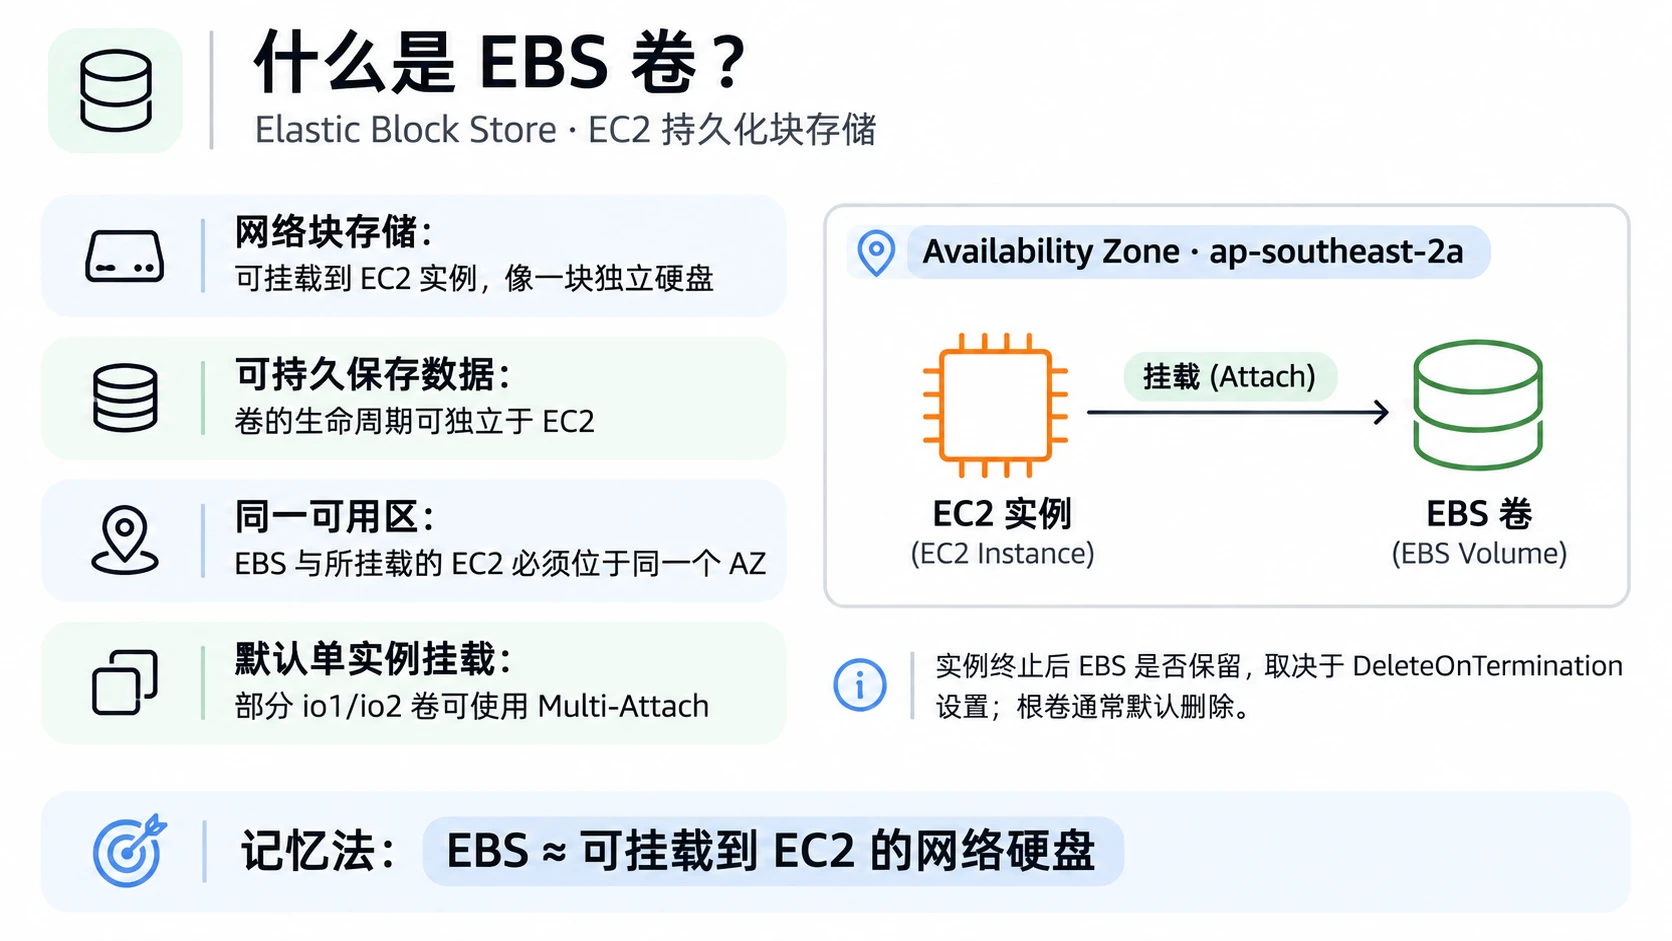
AWS EBS (Elastic Block Store)
- Attach EBS to EC2 instance like a USB drive
- EBS Volume tied to AZ
- Data can persist after termination (set by DeleteOnTermination; root volume is deleted by default)
- Block-level storage
- Charge for EBS Volumes: provisioned capacity (GB), IOPS, volume type
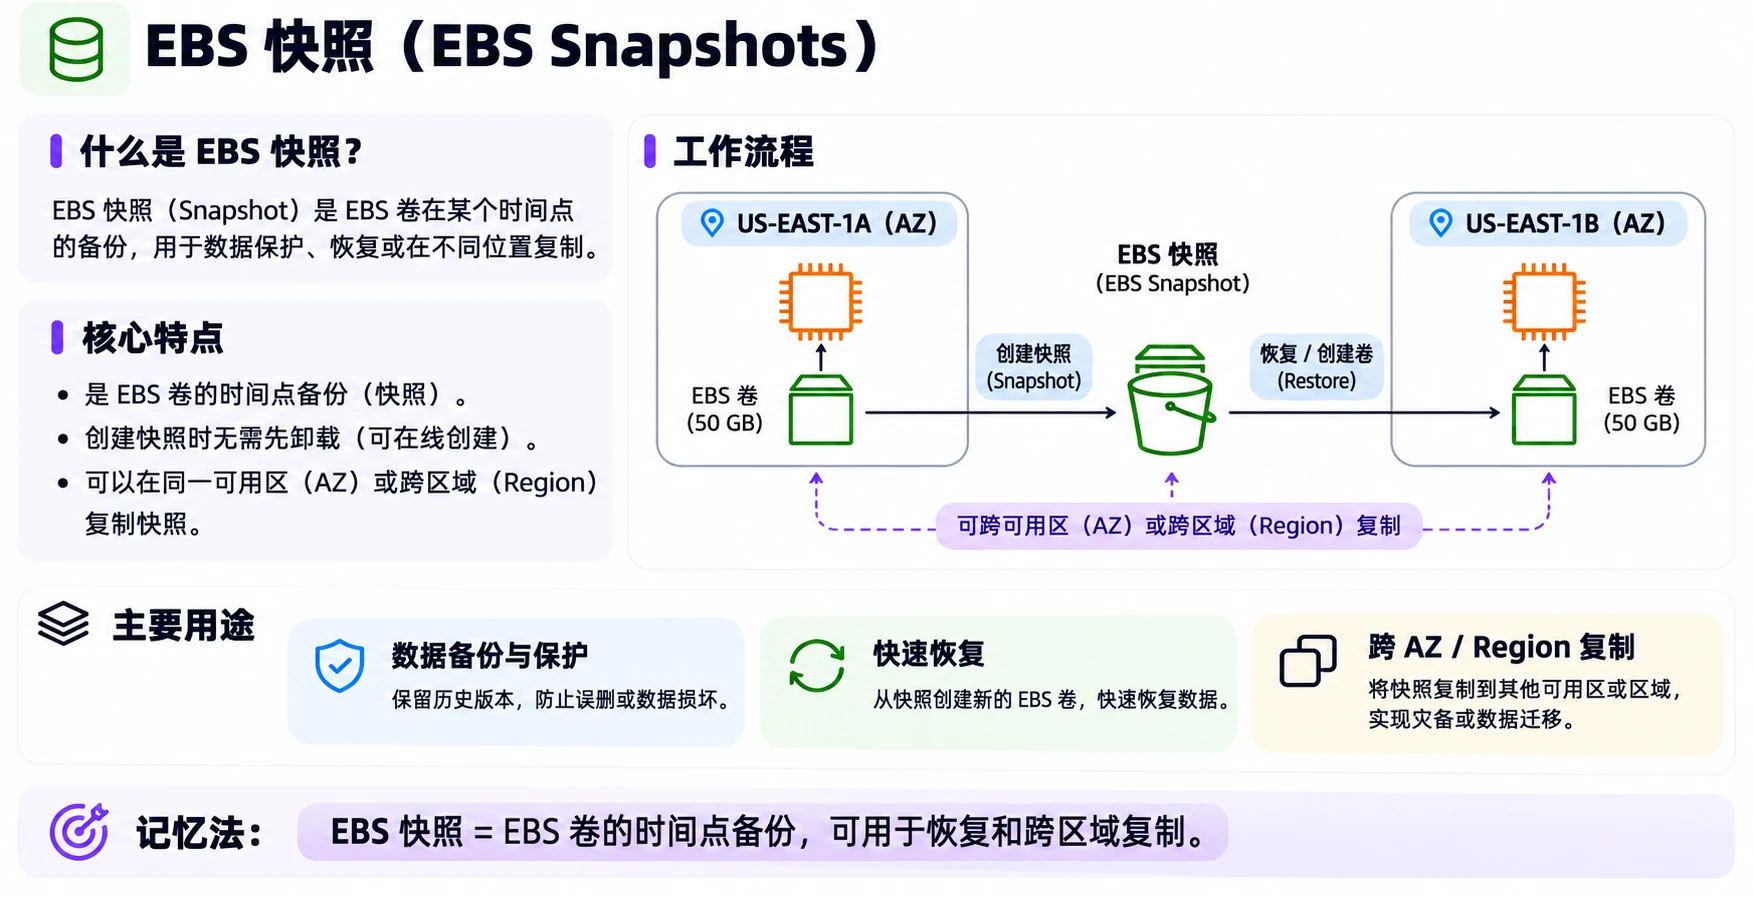
EBS Snapshots (备份)
- Make a backup (snapshot) of EBS volume
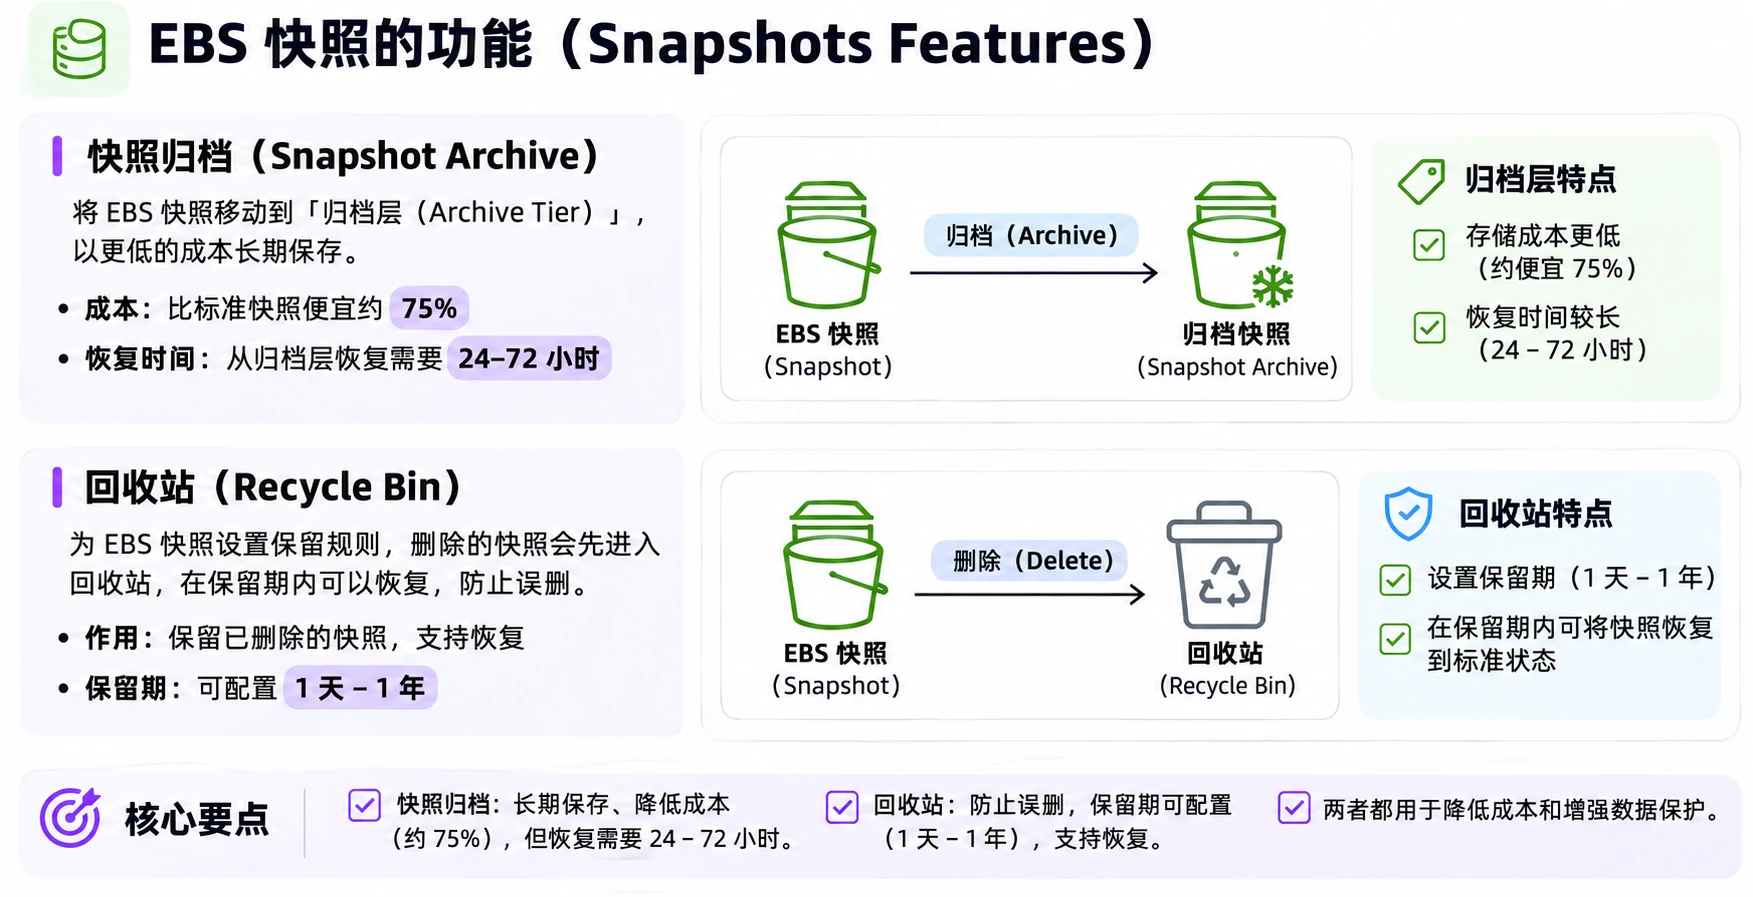
- Recycle Bin 可以防止 Accidental Delete
- Amazon Elastic Block Store (Amazon EBS) Snapshots are stored incrementally, which means you are billed only for the changed blocks stored
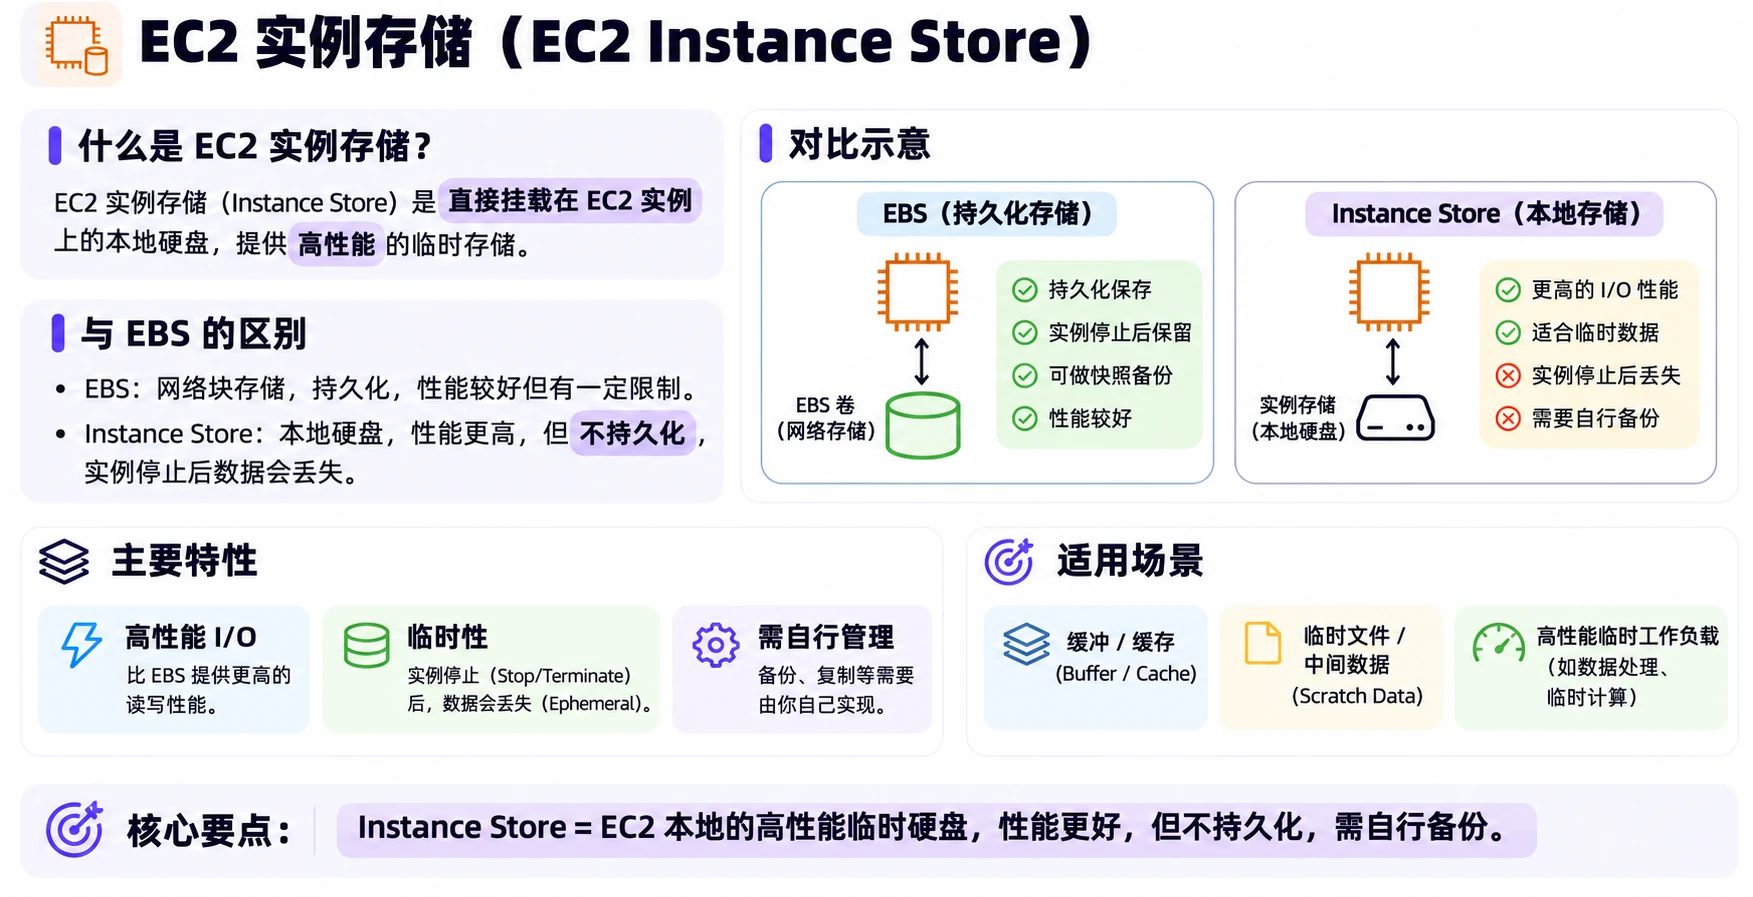
EC2 Instance Store
- 物理硬盘,直接连接到服务器
- 块级存储,超快 I/O 性能
- 适合缓存、临时数据
- 实例停止或终止时数据会丢失
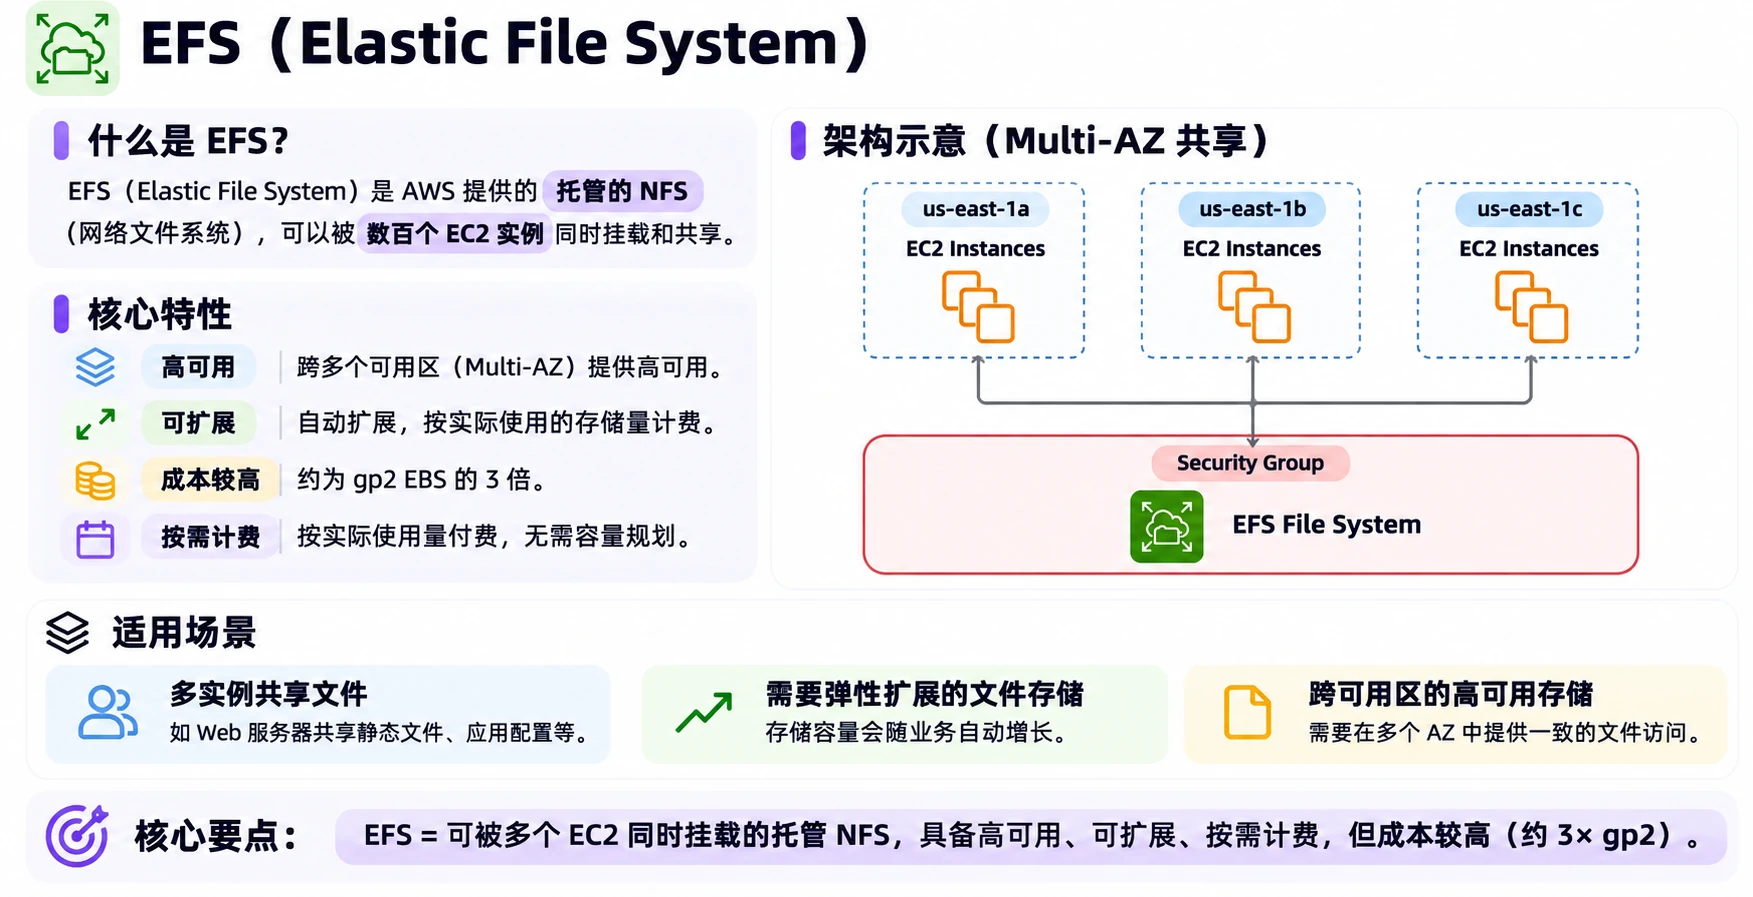
AWS EFS (Elastic File System)
- 可以 Mount 到多个 EC2 Instance
- 完全托管的 NFS 文件系统
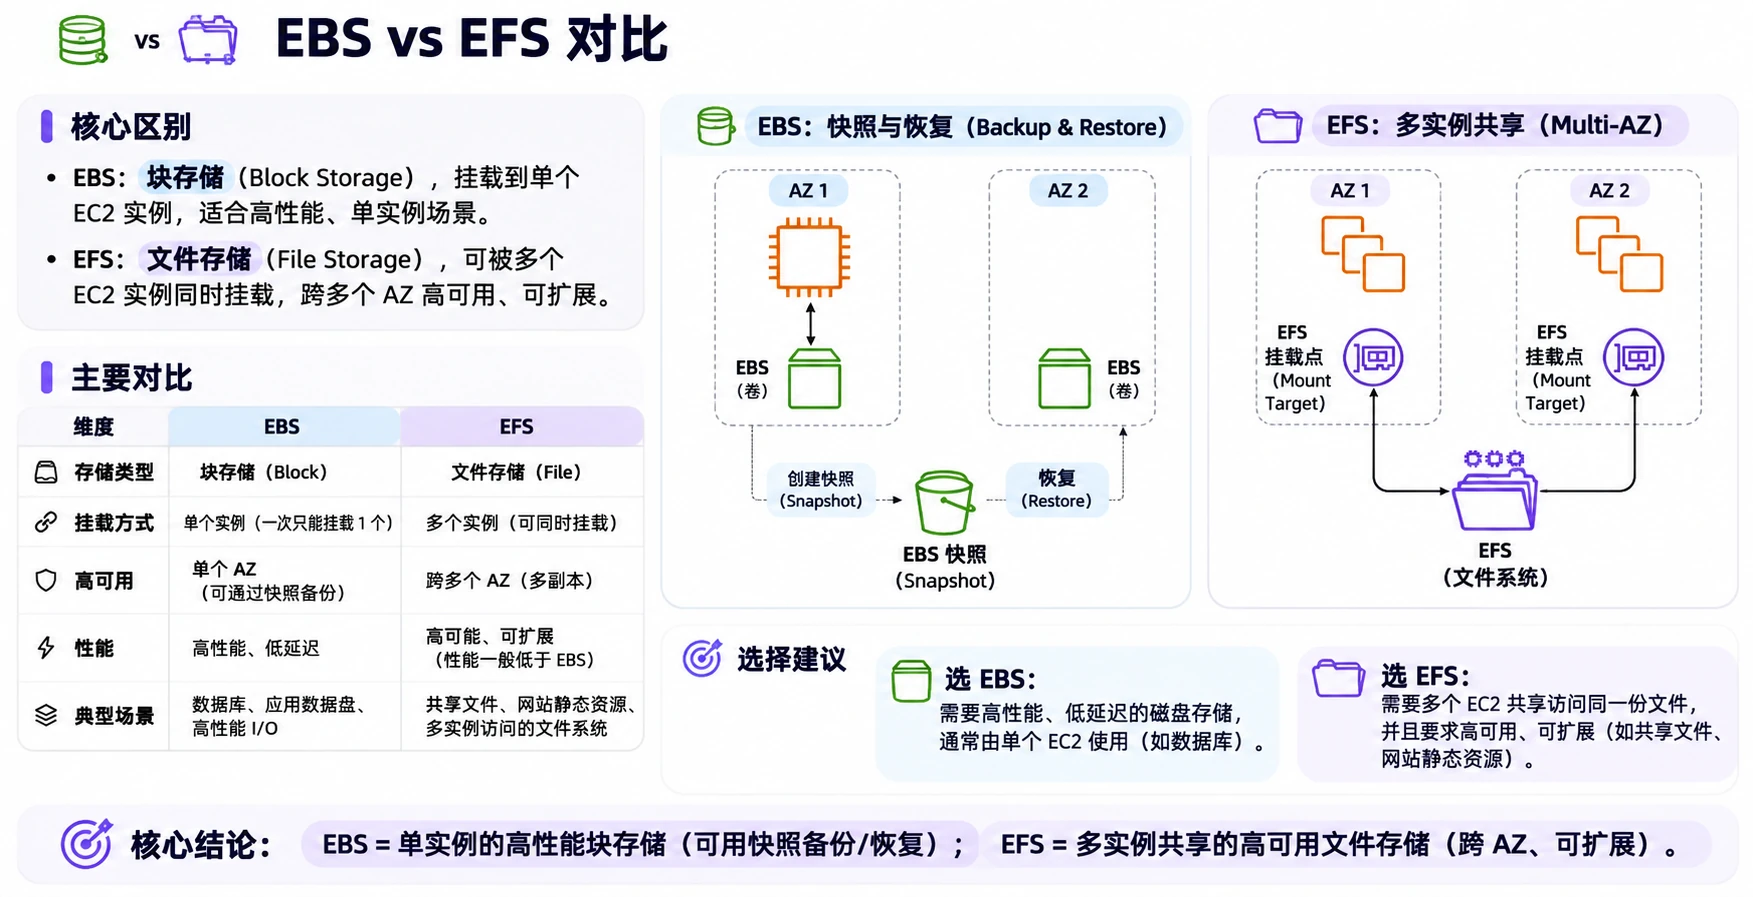
- EBS只能连接到同一AZ的单个实例
- EFS可以跨多个AZ,同时被多个实例挂载访问
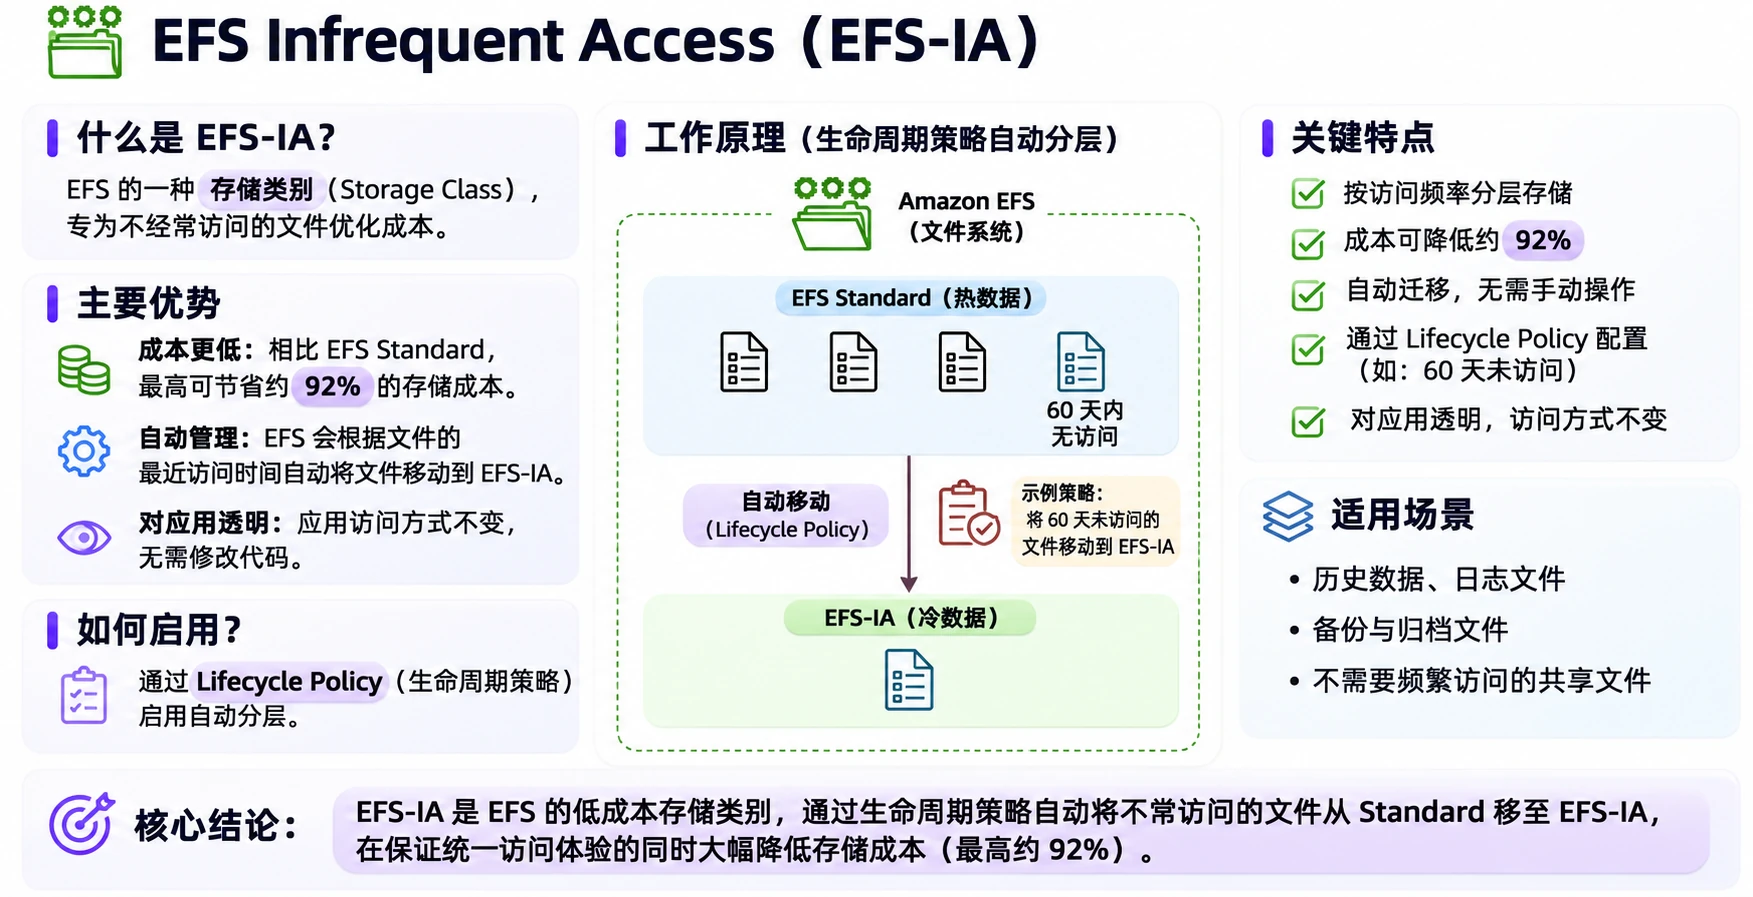
EFS Infrequent Access (EFS-IA)
- 适合存储需要满足审计要求但不常访问的文件
- 存储成本低,但每次读写都会收费
AWS AMI (Amazon Machine Image)
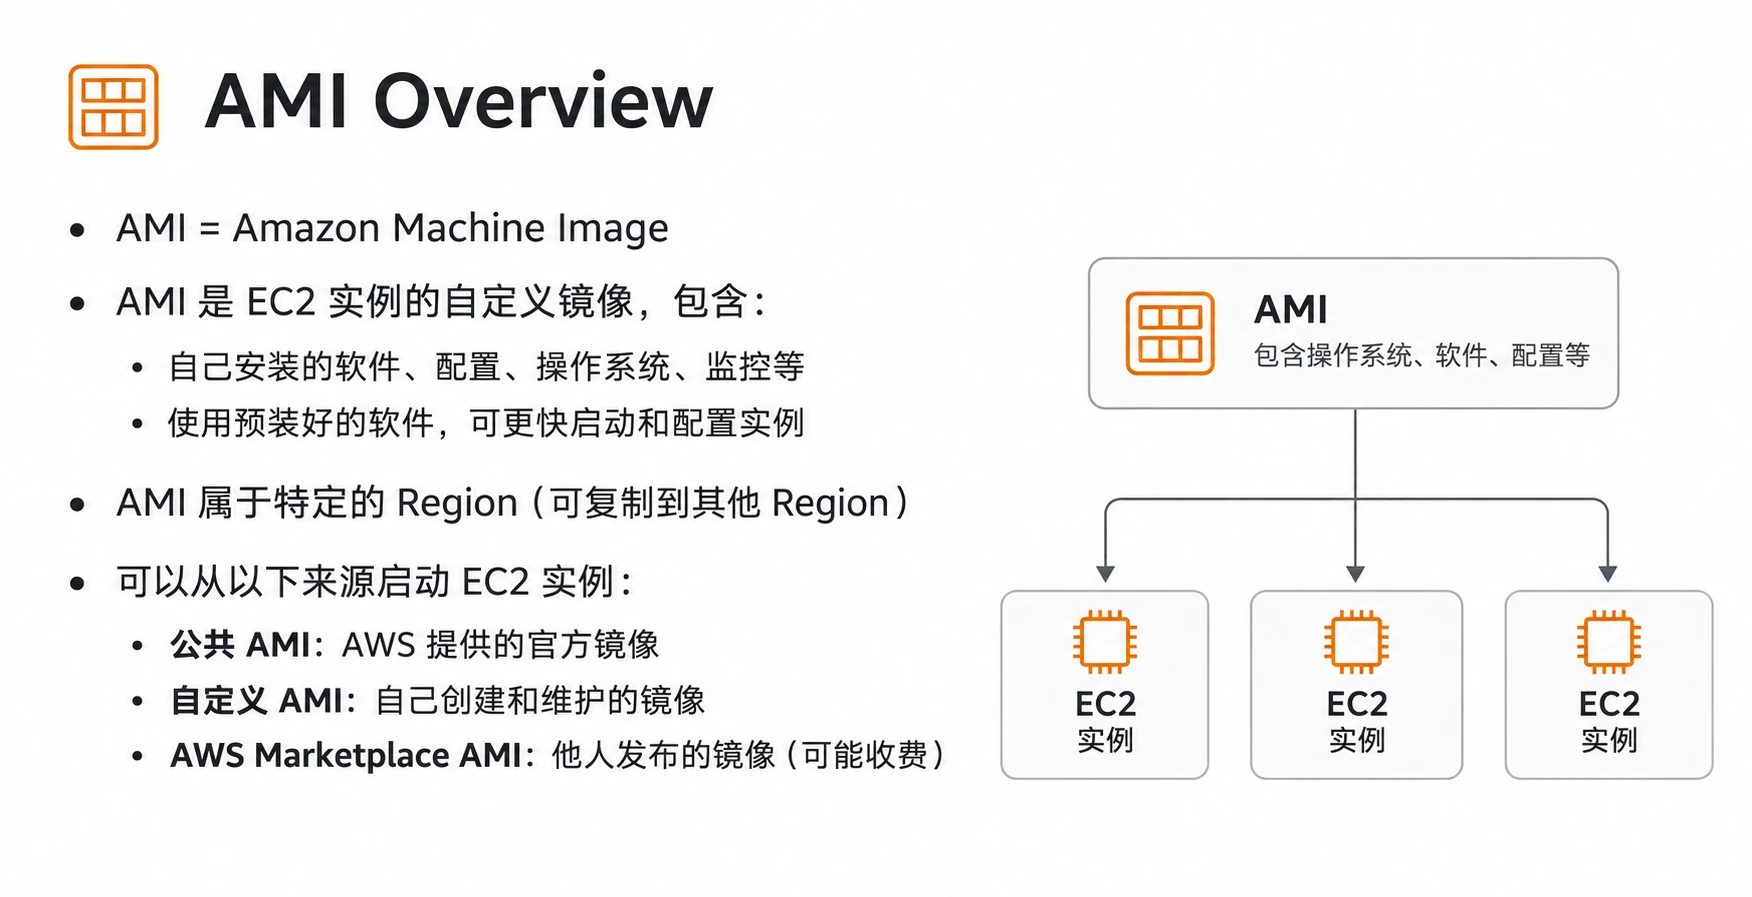
- 预配置好系统和软件(比如预装Apache),快速启动实例。
- 区域特定 - AMI 属于某个 Region,可以复制到其他 Region 使用。
AWS FSx
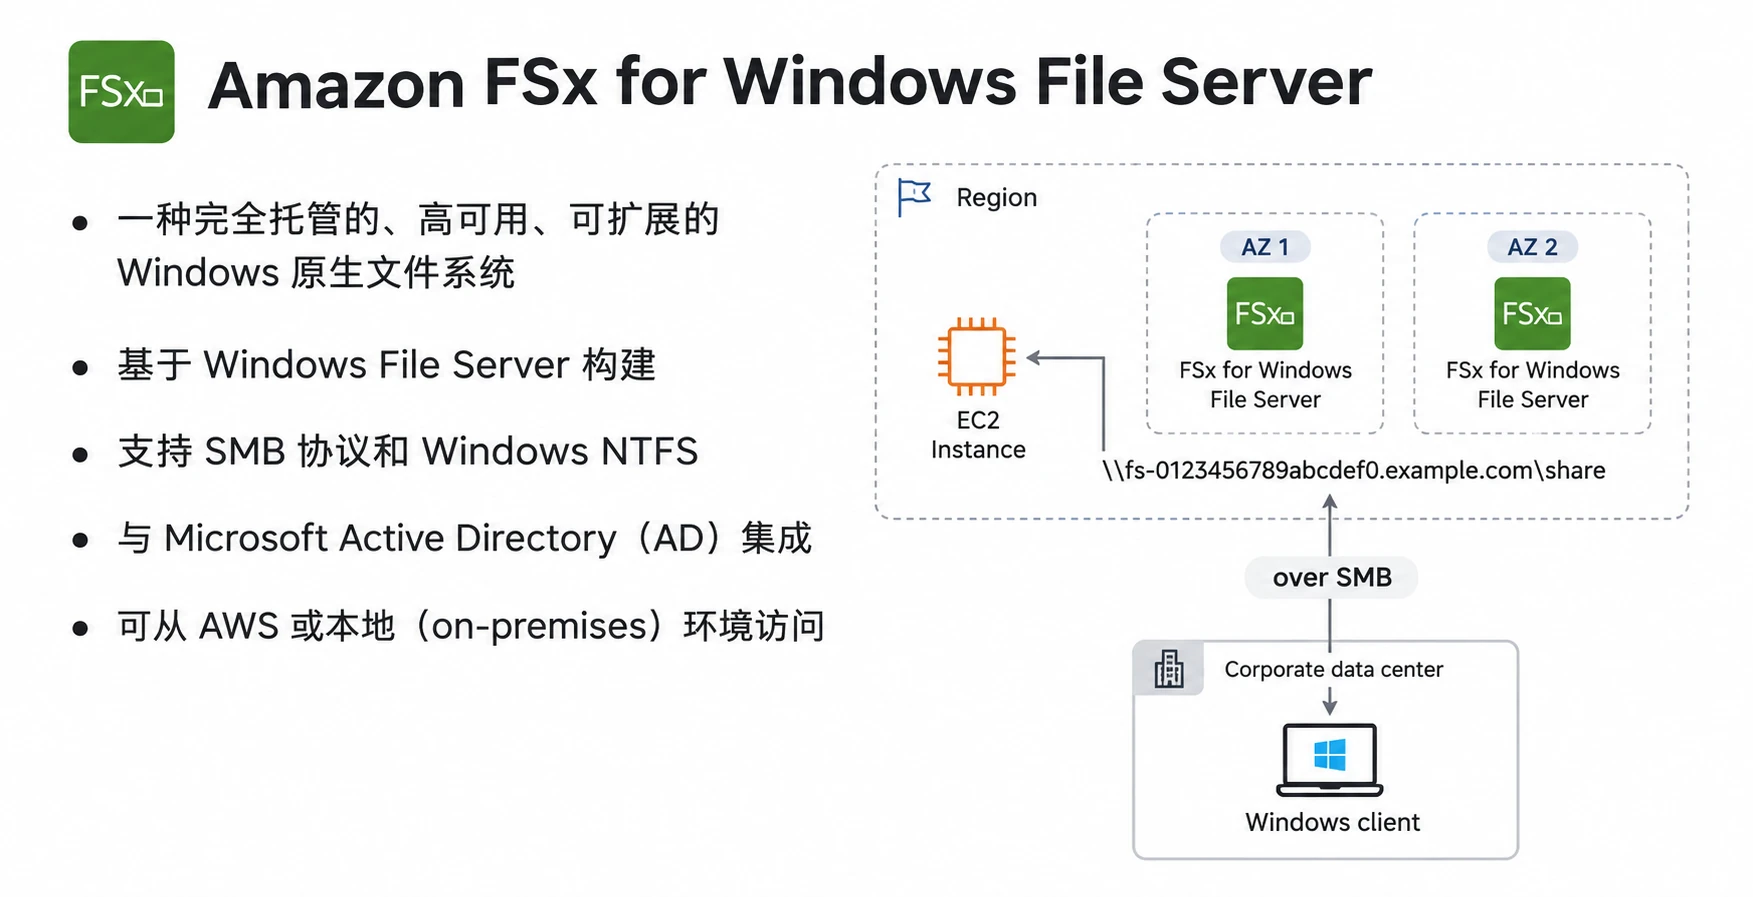
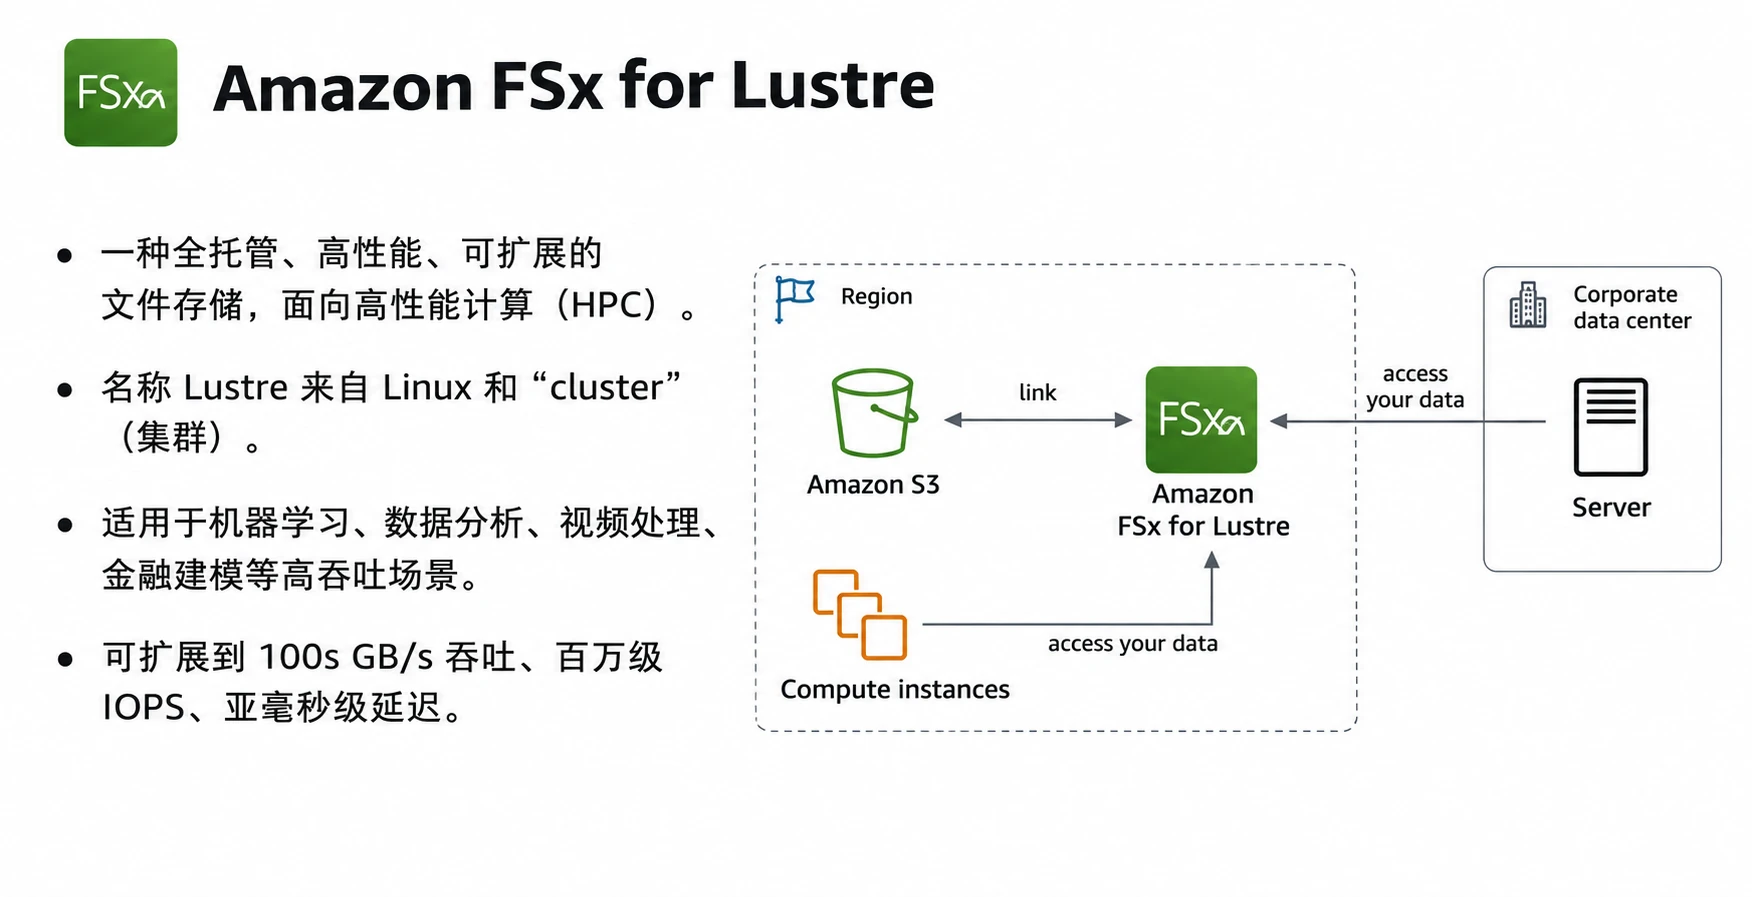
- 托管的第三方文件系统服务。
- FSx for Windows - 适合Windows应用,支持SMB协议和Active Directory集成
- FSx for Lustre - 高性能文件系统,适合机器学习和高性能计算(HPC)
4. ELB & ASG
Scalability & High Availability
- 垂直扩展(Vertical Scale) - 增加实例大小(升级配置)
- 水平扩展(Horizontal Scale) - 增加实例数量(弹性扩展)
- 高可用性(High Availability) - 应用运行在至少2个可用区,实现灾难恢复
AWS ELB (Elastic Load Balancer)
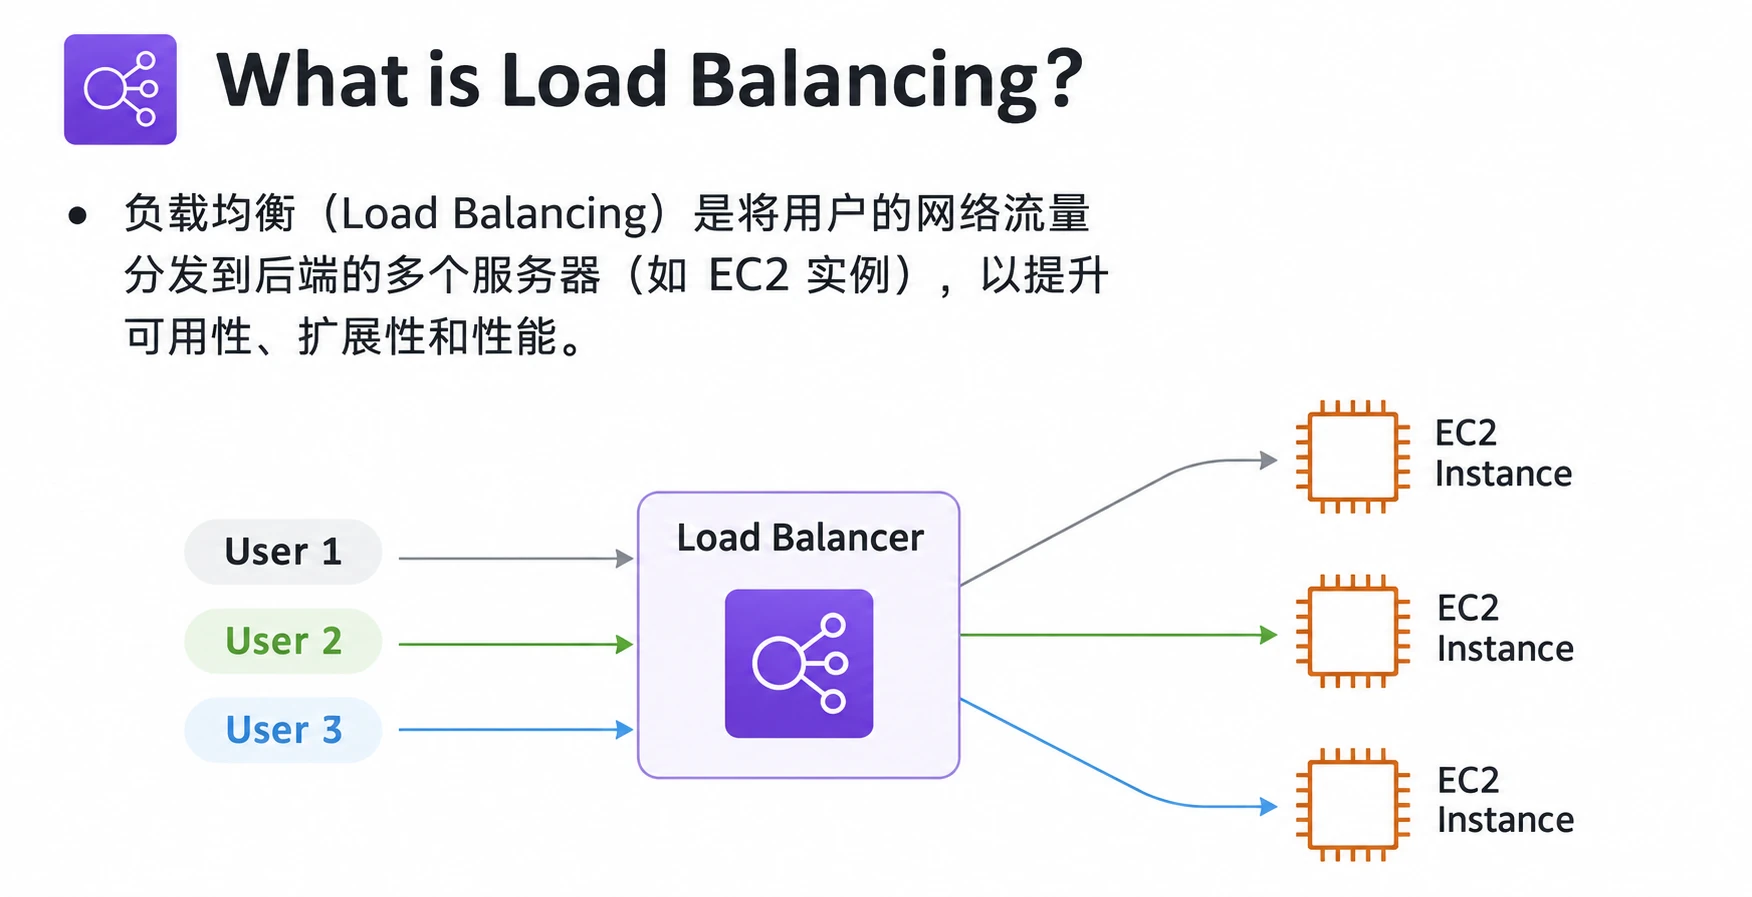
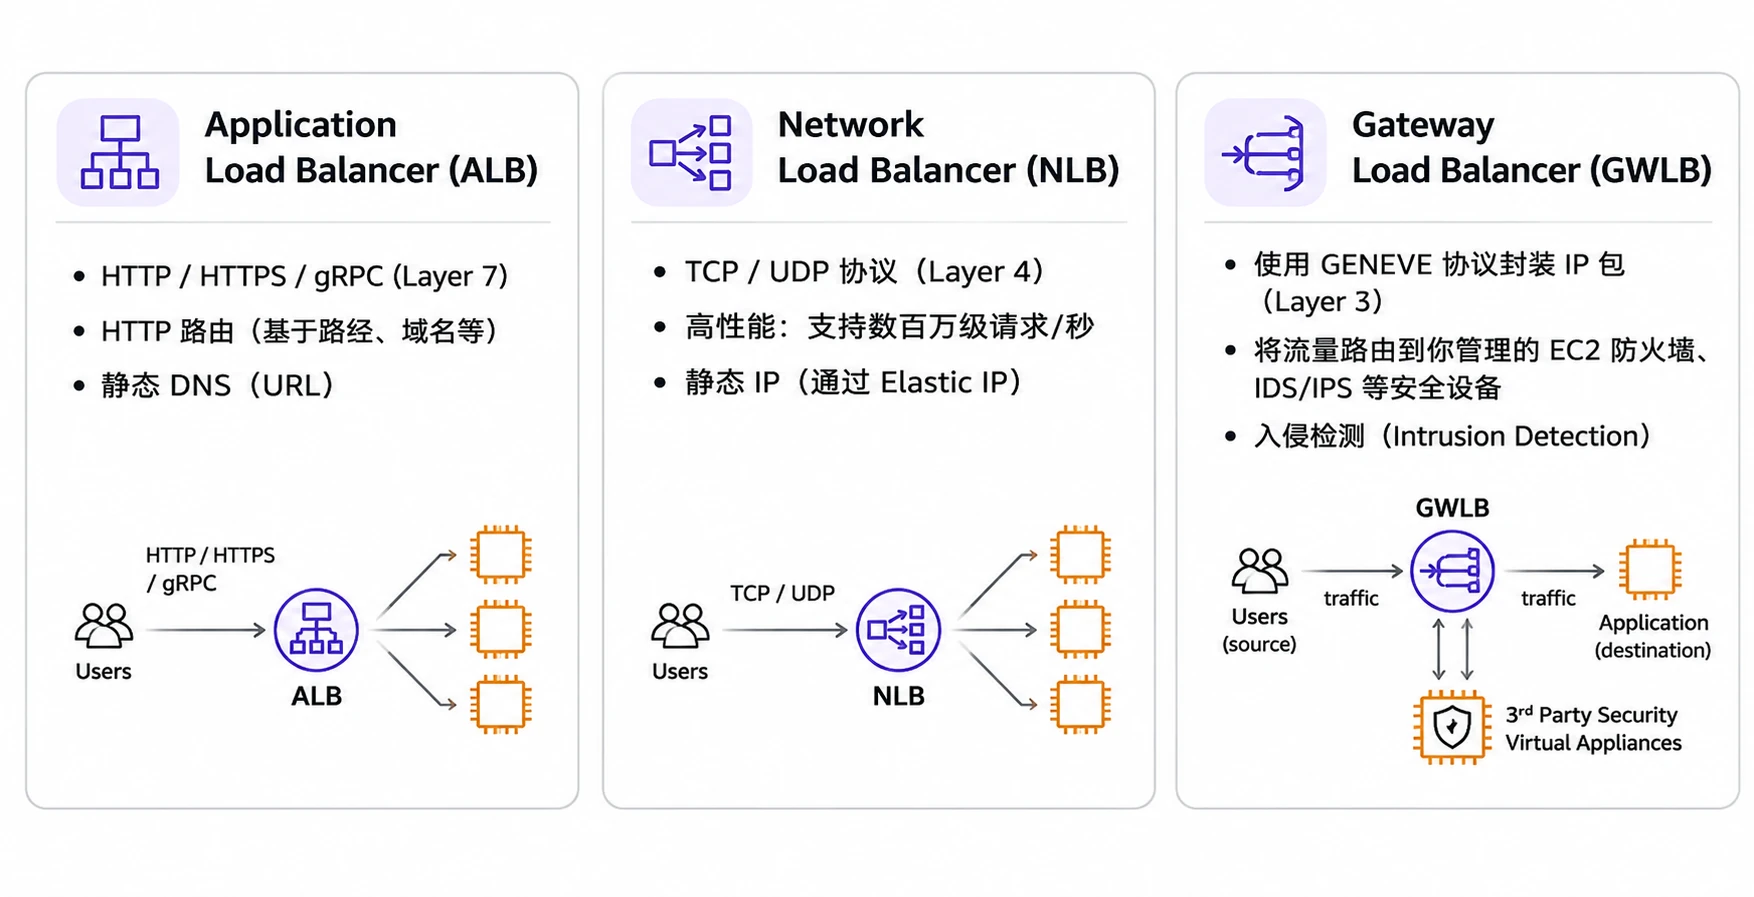
- 将流量分配到多个实例,实现负载均衡。
三种类型
- Application Load Balancer (ALB) - HTTP/HTTPS流量,应用层(Layer 7)
- Network Load Balancer (NLB) - TCP/UDP流量,超高性能,传输层(Layer 4)
- Gateway Load Balancer (GWLB) - 用于安全和防火墙设备,网络层(Layer 3)
- Classic Load Balancer 是上一代产品,AWS 已不推荐使用(EC2-Classic 网络已于 2023 年退役)。
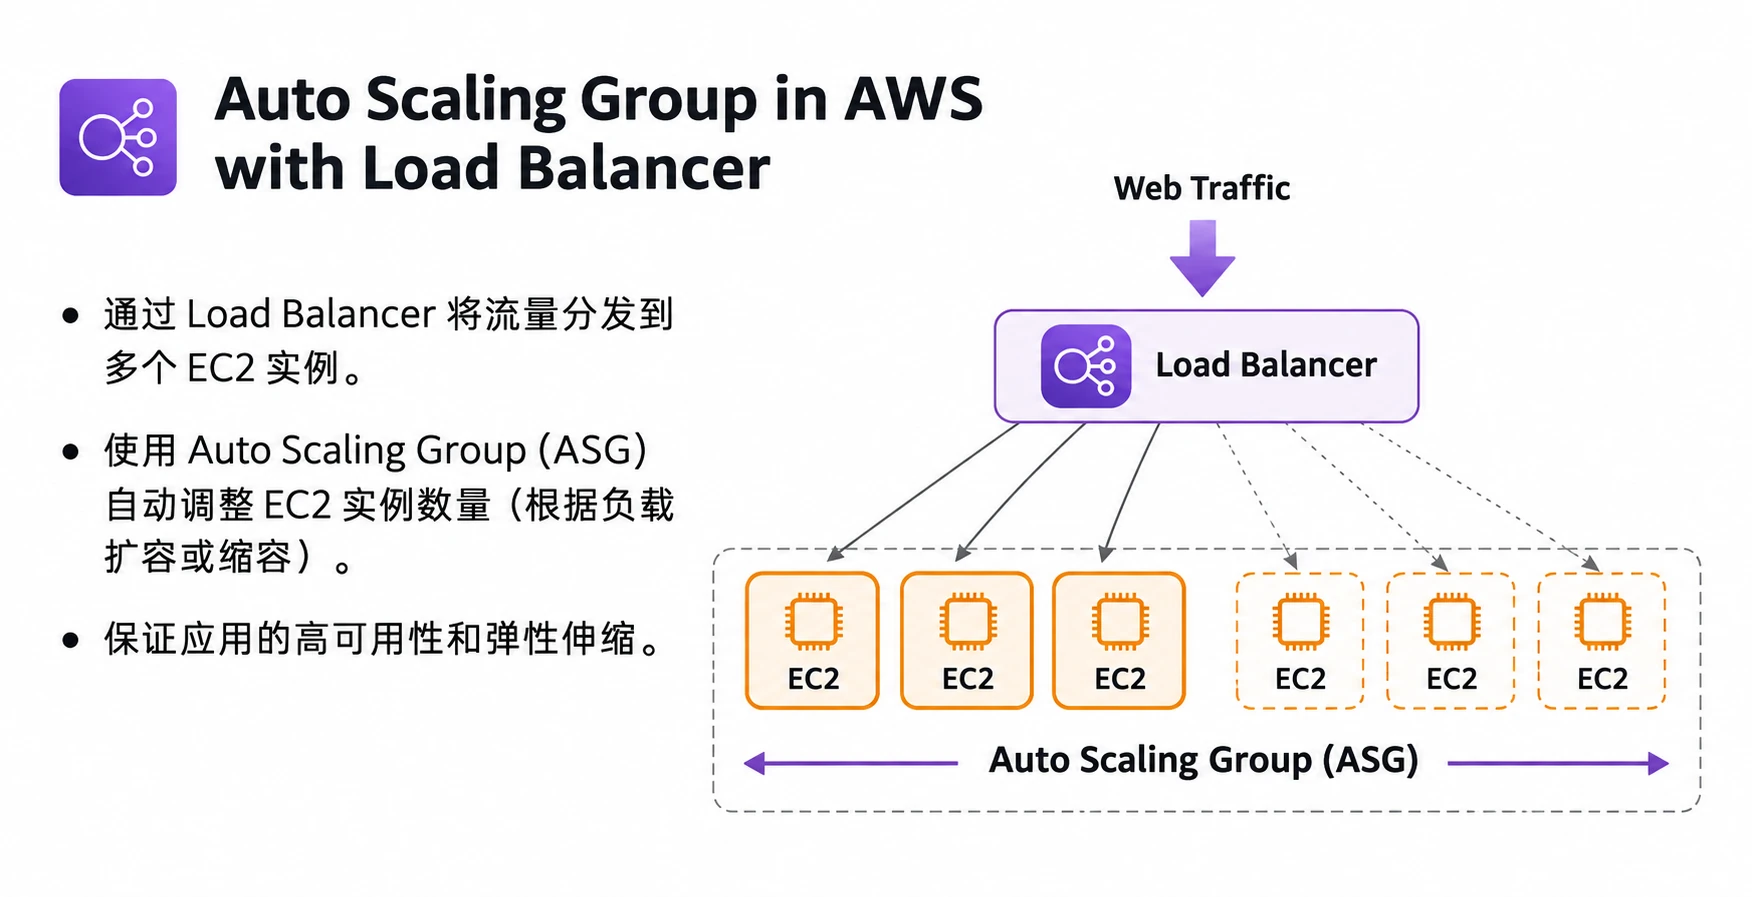
AWS ASG (Auto Scaling Group)
- 使用Launch Template作为模板自动创建EC2实例。配合ELB根据负载自动扩展或缩减实例数量。自动替换不健康的实例,保持期望的实例数量。
扩展策略
- Manual Scaling - 手动调整实例数量
- Dynamic Scaling - 根据指标(如CPU使用率)自动调整
- Predictive Scaling - 使用机器学习预测流量并提前扩展
5. Simple Storage Service
AWS S3 (Simple Storage Service)
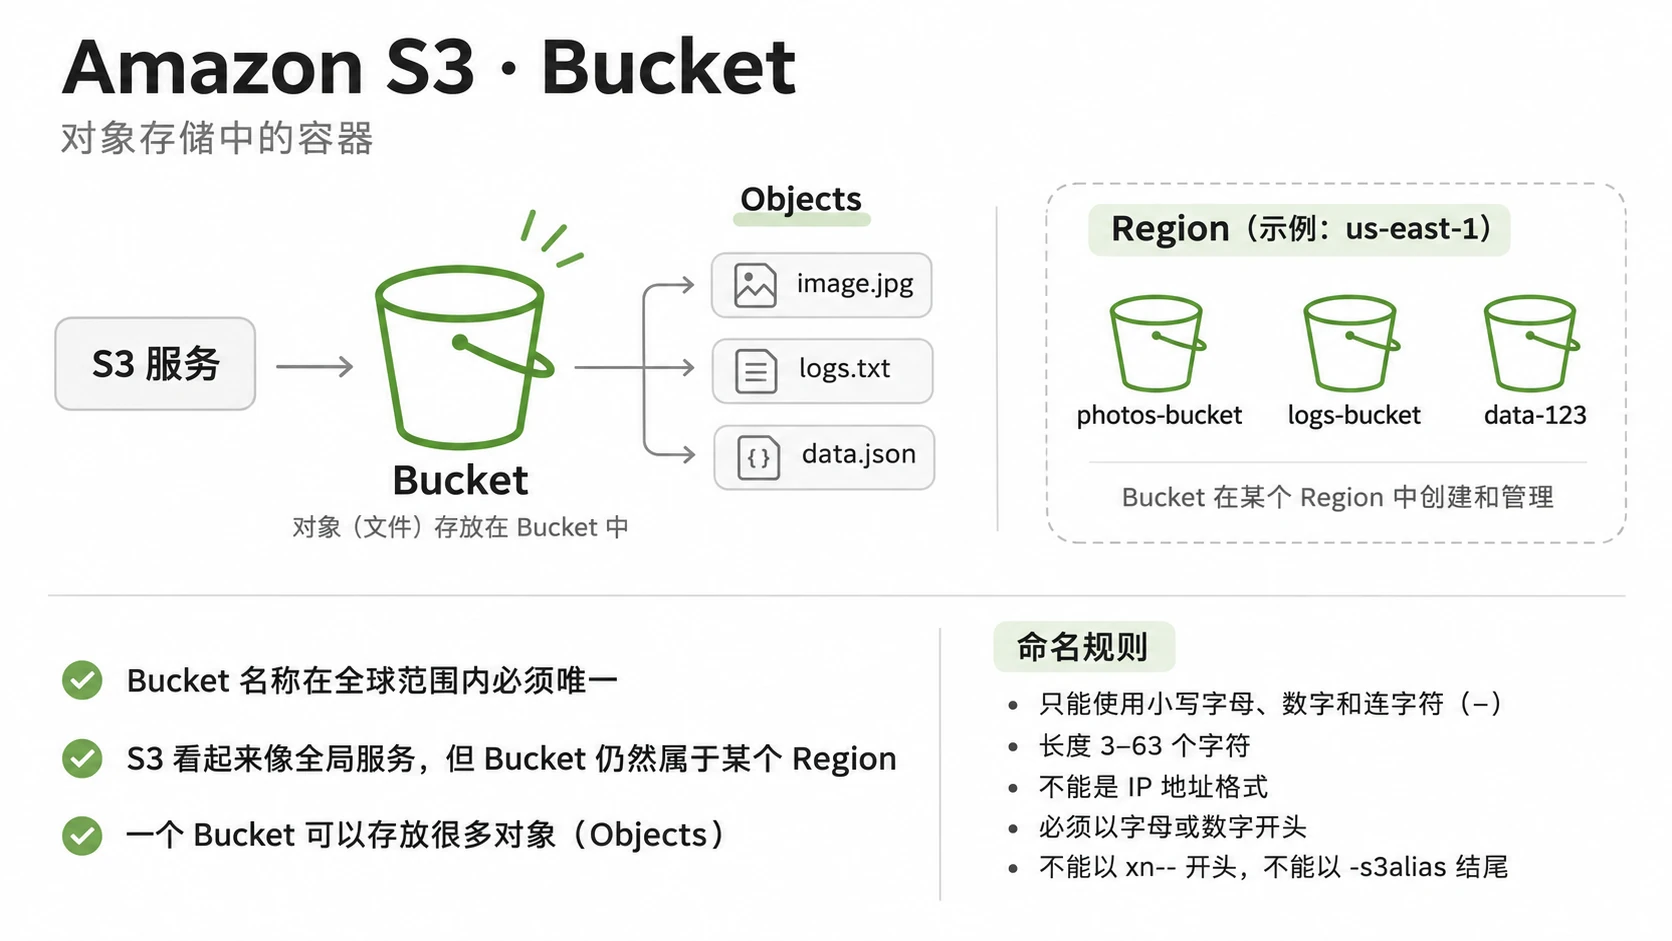
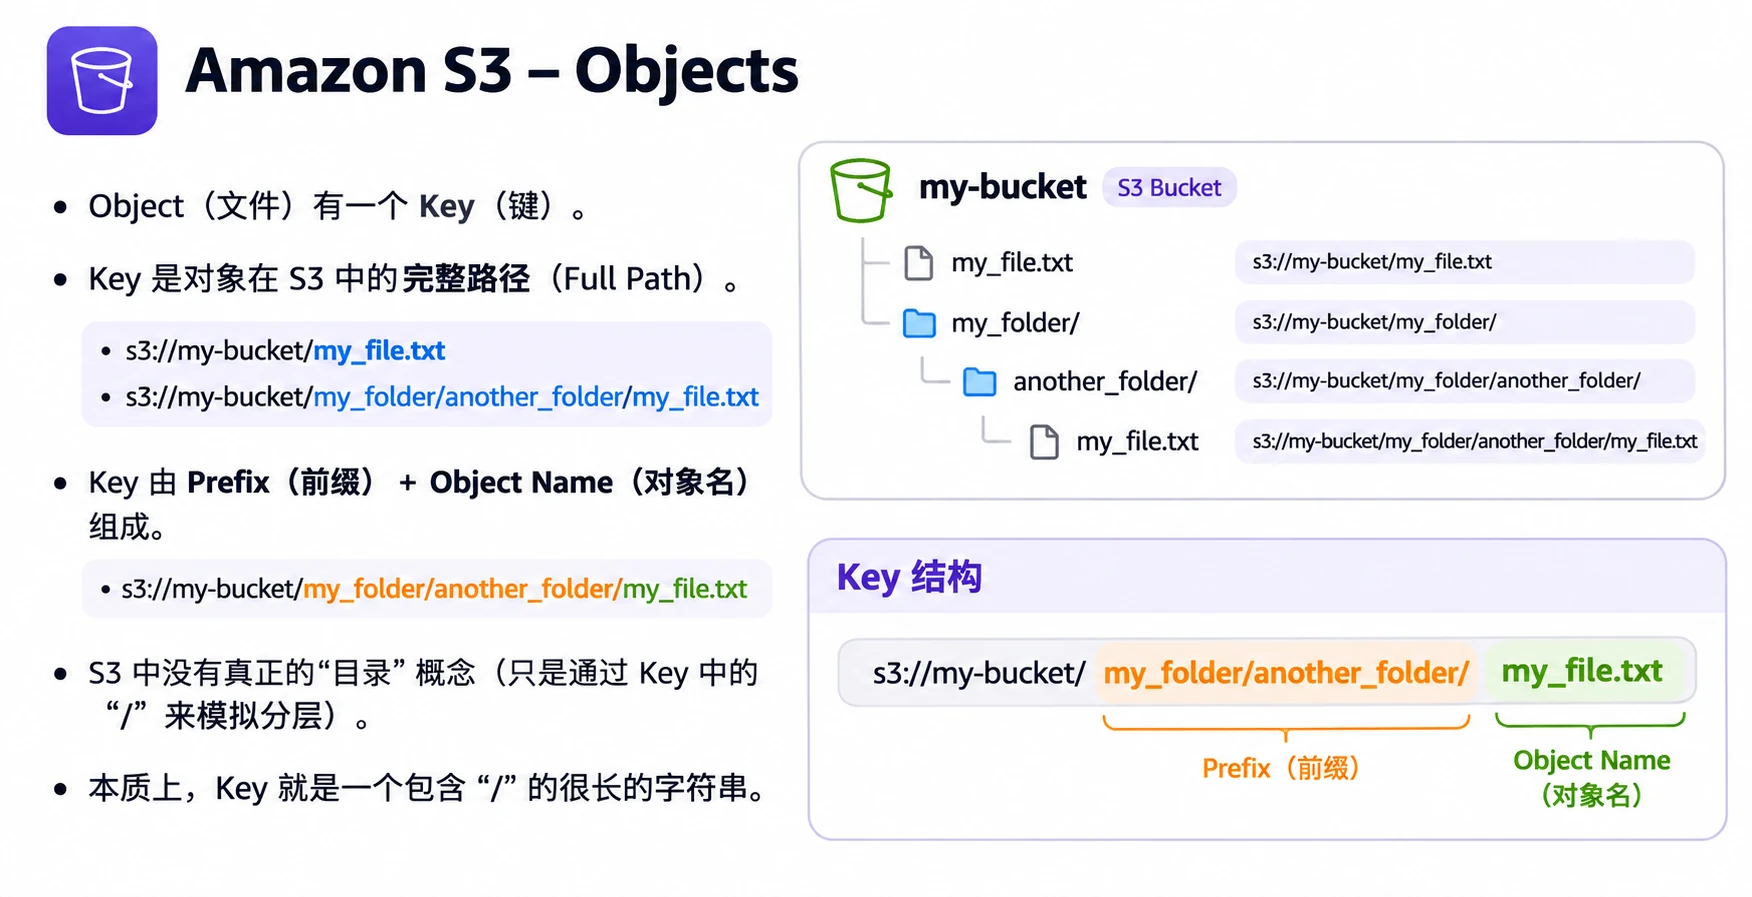
- 对象存储服务,键值对结构,扁平化存储(非层级)。Bucket名称全局唯一,但定义在Region级别。默认加密(SSE-S3)。
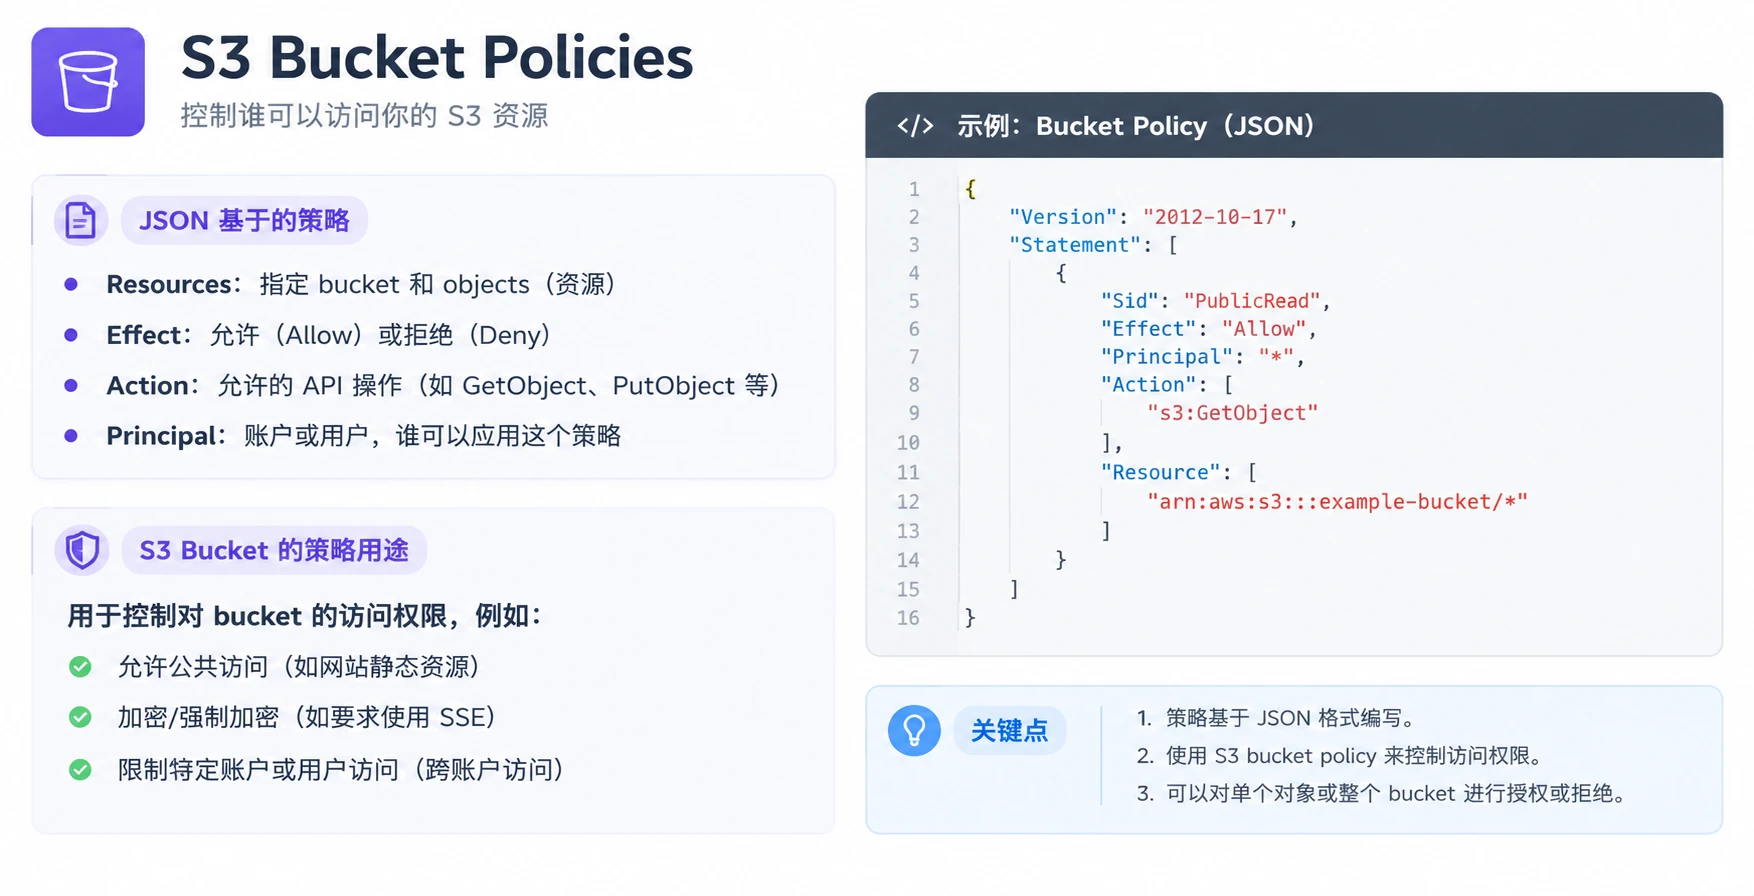
S3 Bucket Policies
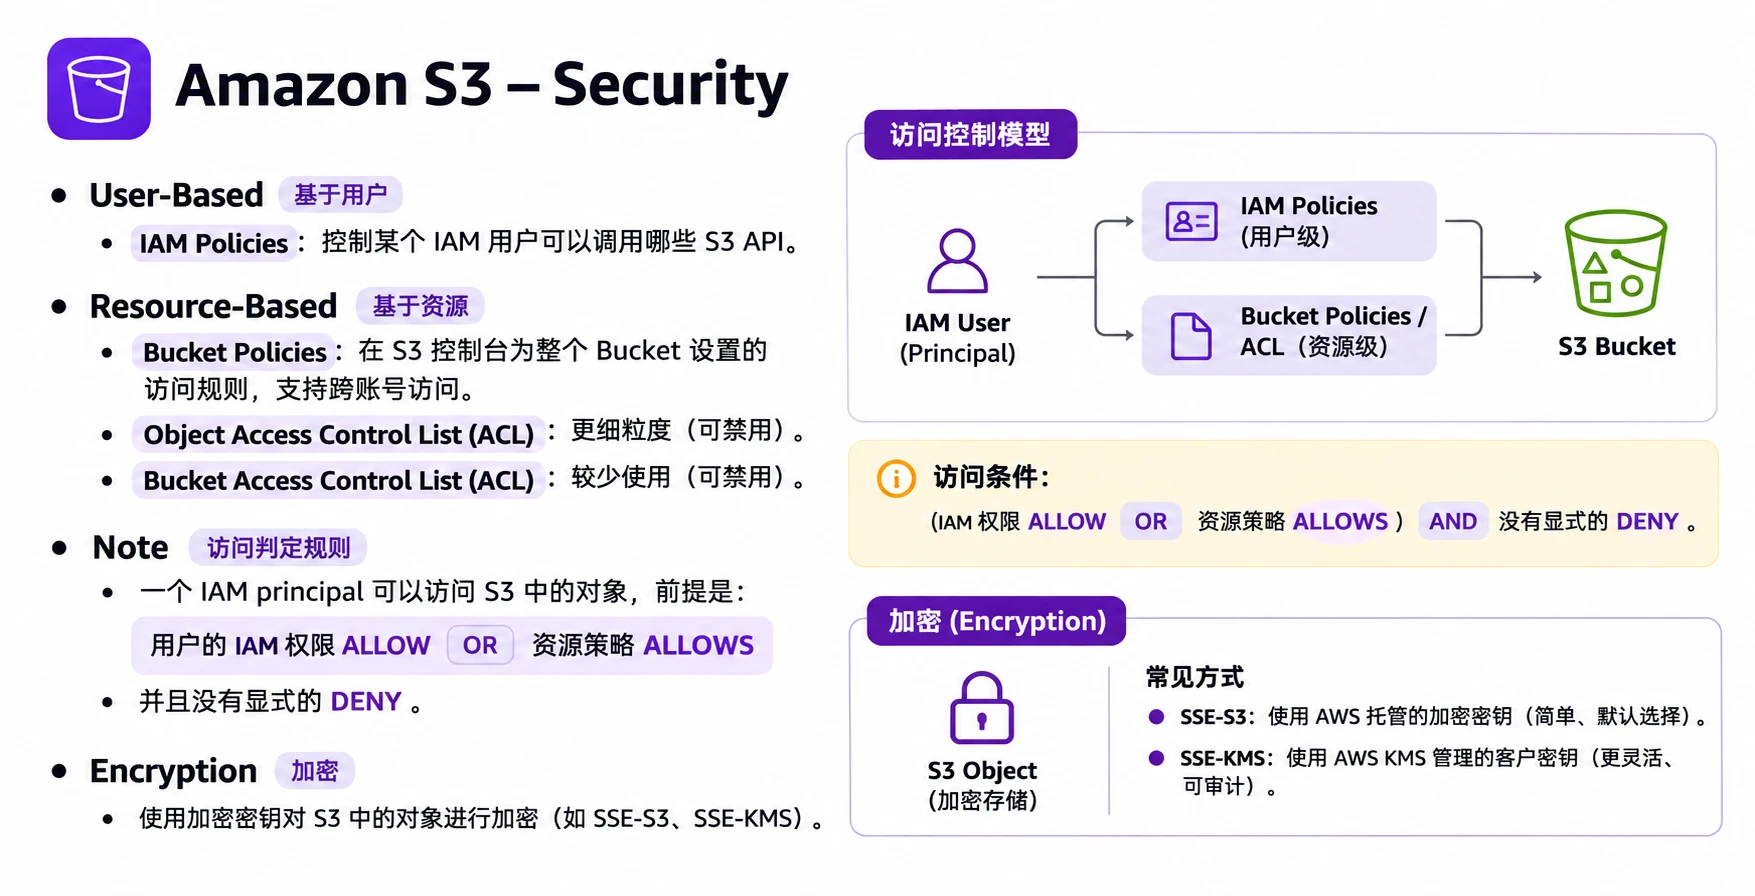
- User Access: 使用 IAM permission
- EC2 Instance Access: 使用 IAM Roles
- Cross-Account Access: 使用 Bucket Policy
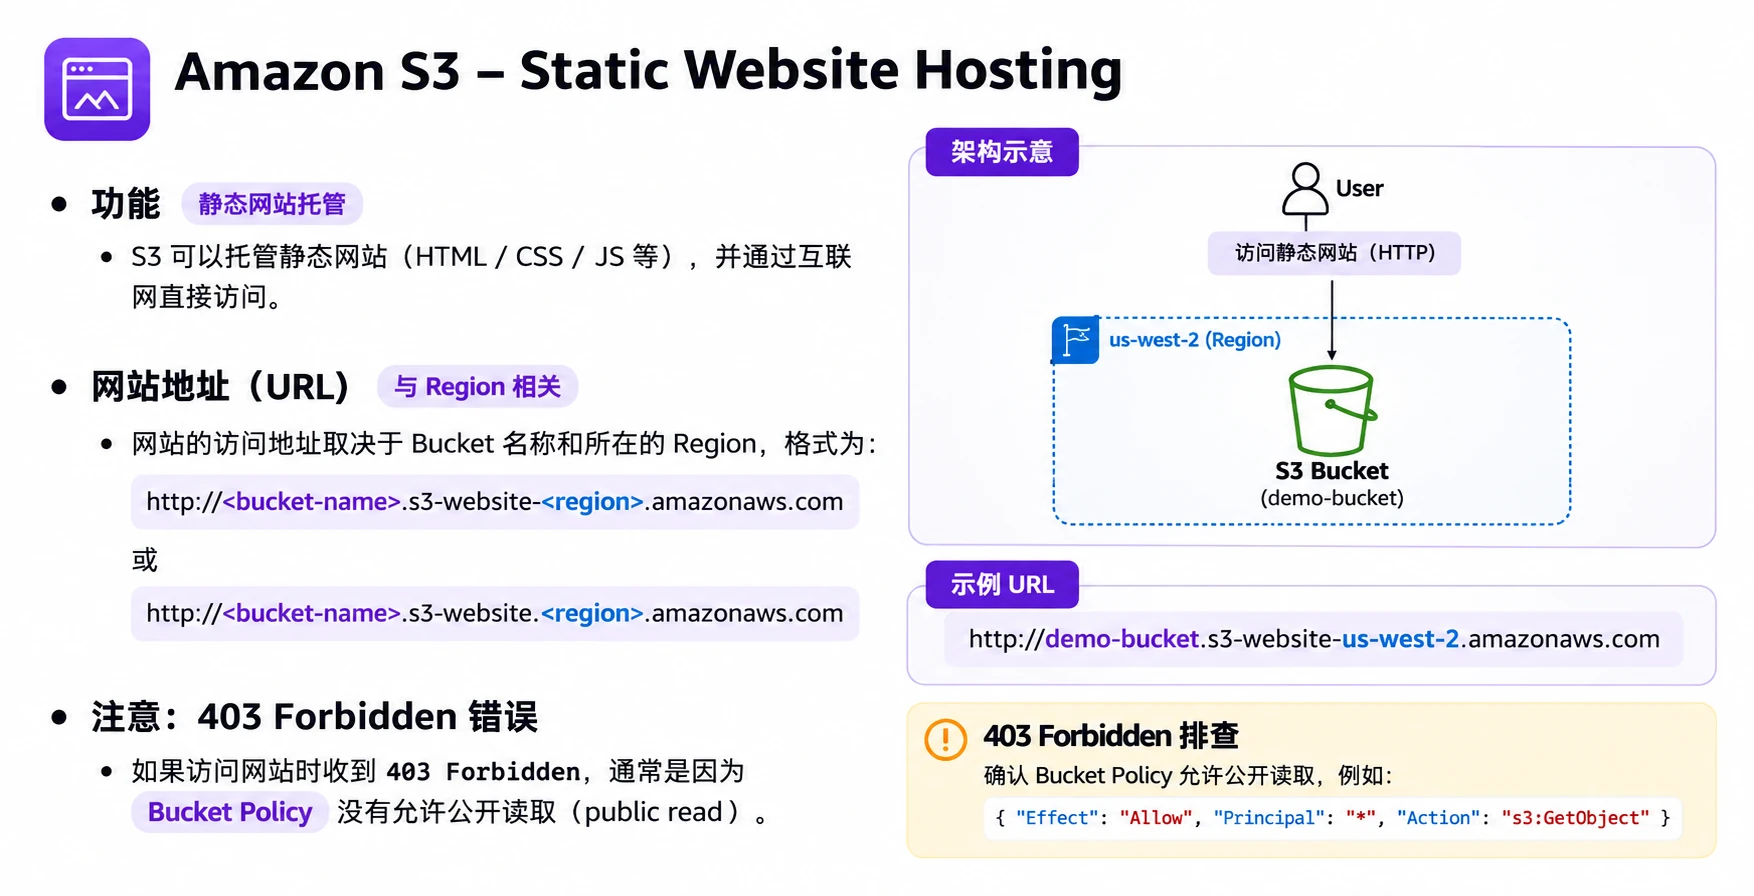
S3 Website (Static Website Hosting)
- 用 S3 托管静态网站(HTML、CSS、JS、图片等)
- 无需服务器,成本低
- 通常配合 CloudFront 使用以加速访问
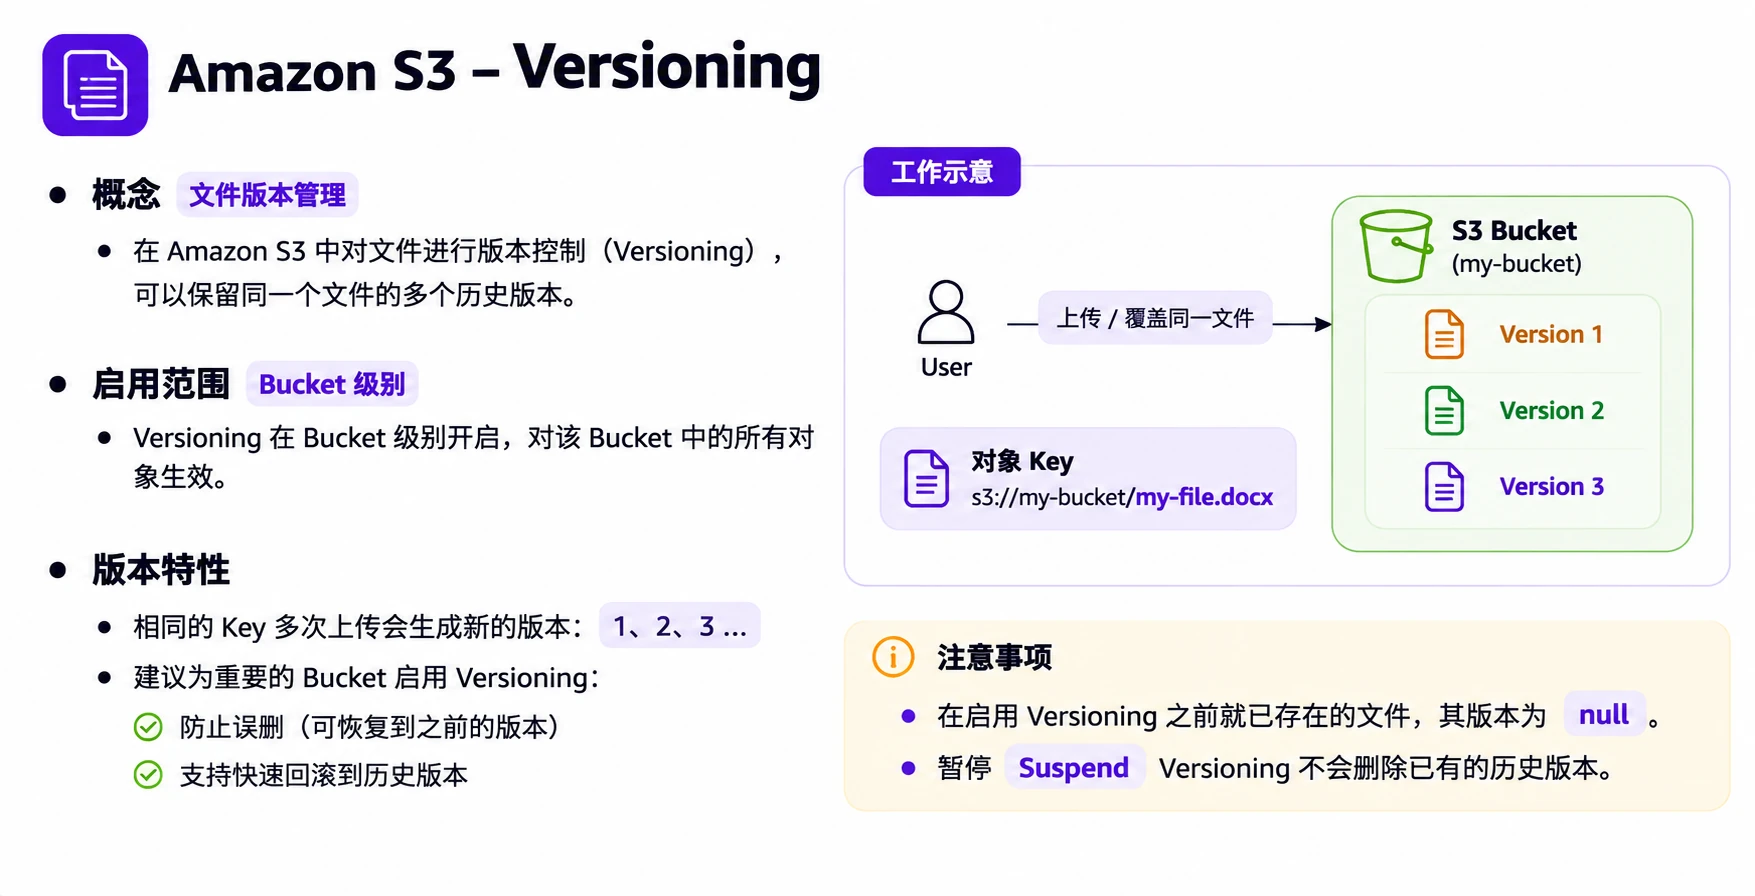
S3 Versioning
- 版本控制,保留对象的所有版本
- 防止误删或覆盖,可恢复到之前版本
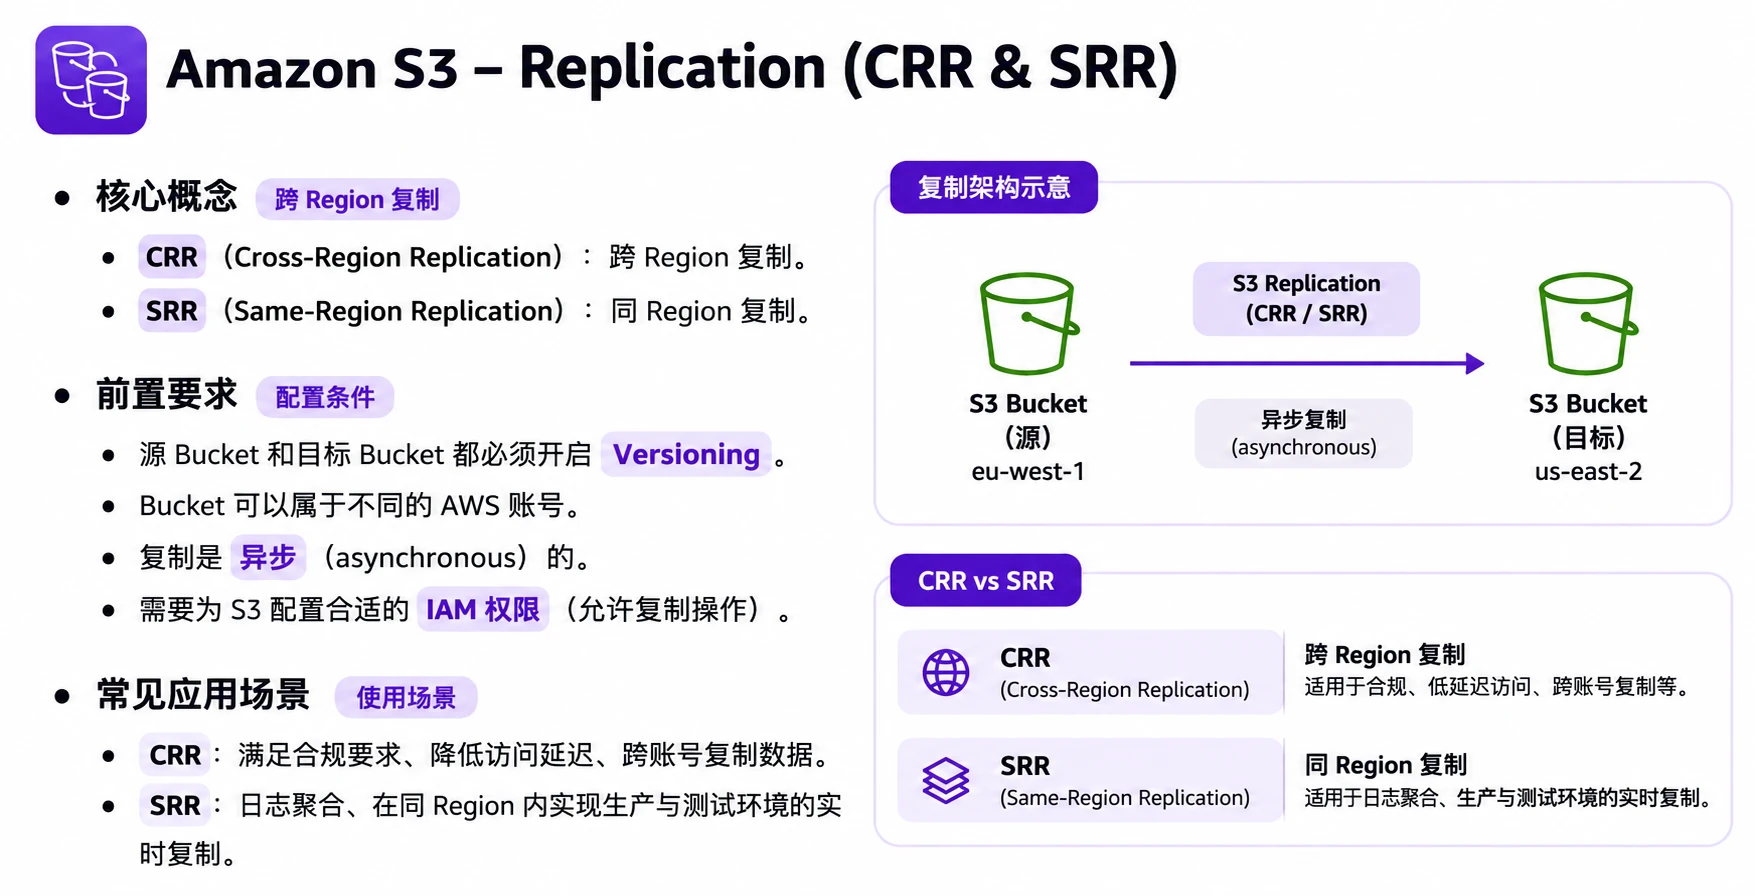
S3 Replication (CRR & SRR)
- CRR (Cross-Region Replication): 跨区域复制,用于灾难恢复、降低延迟
- SRR (Same-Region Replication): 同区域复制,用于日志聚合、数据备份
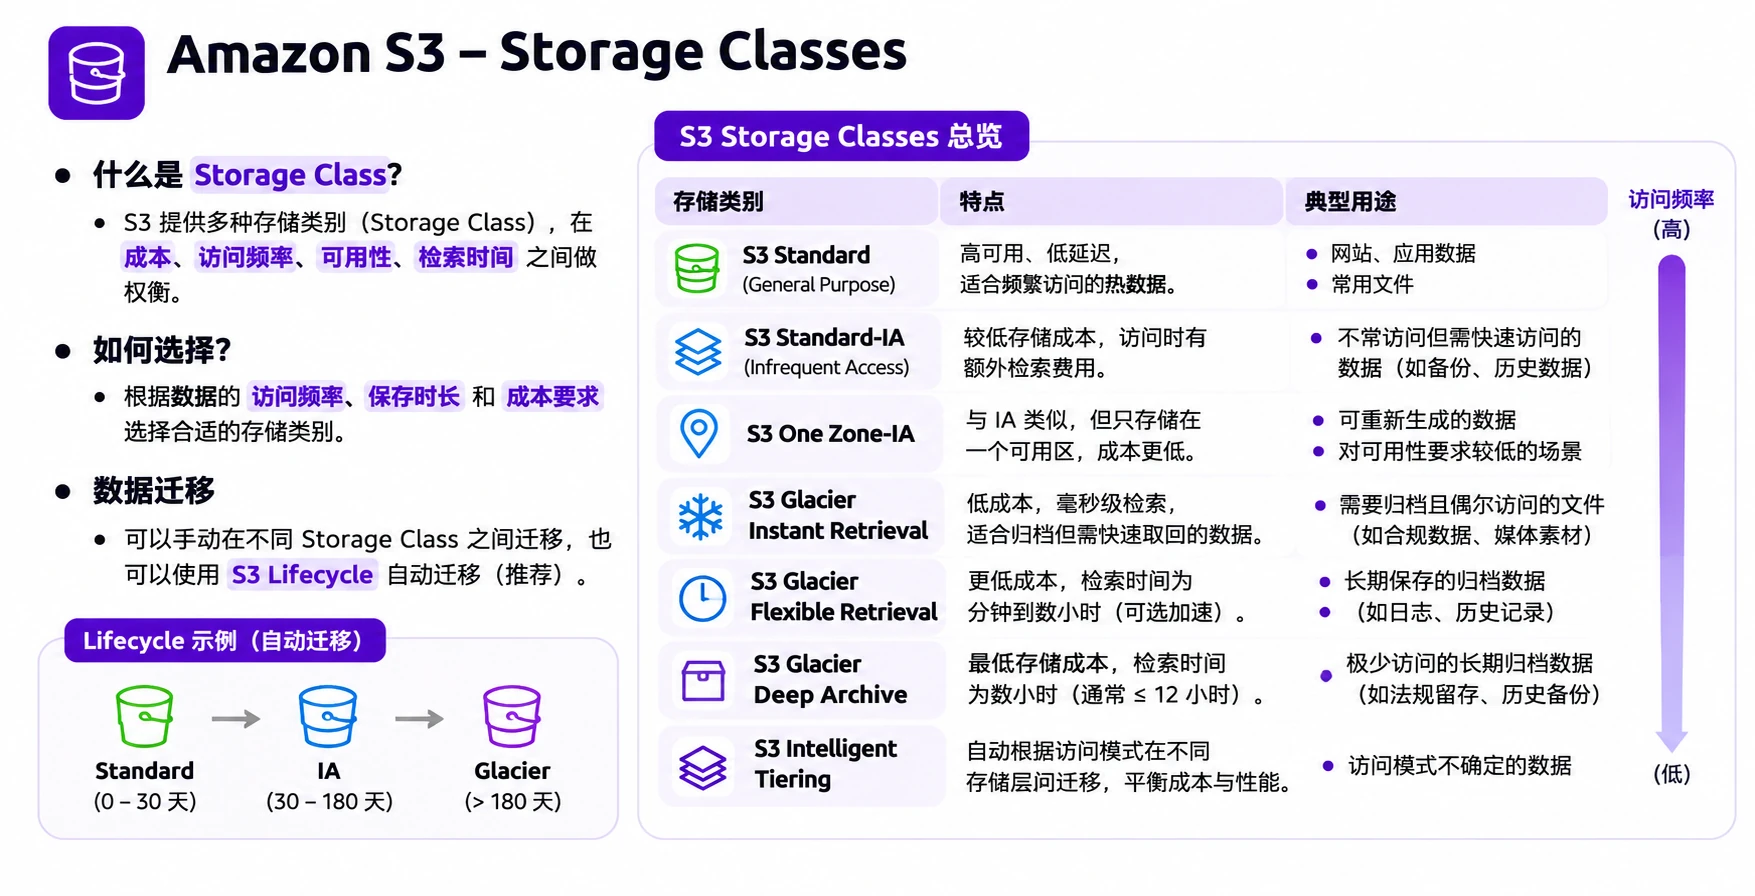
S3 Storage Classes
- Standard: 频繁访问,最贵
- Infrequent Access (IA): 不常访问,便宜
- Glacier: 归档存储,最便宜,检索慢
- Intelligent Tiering: 自动根据访问频率移动数据
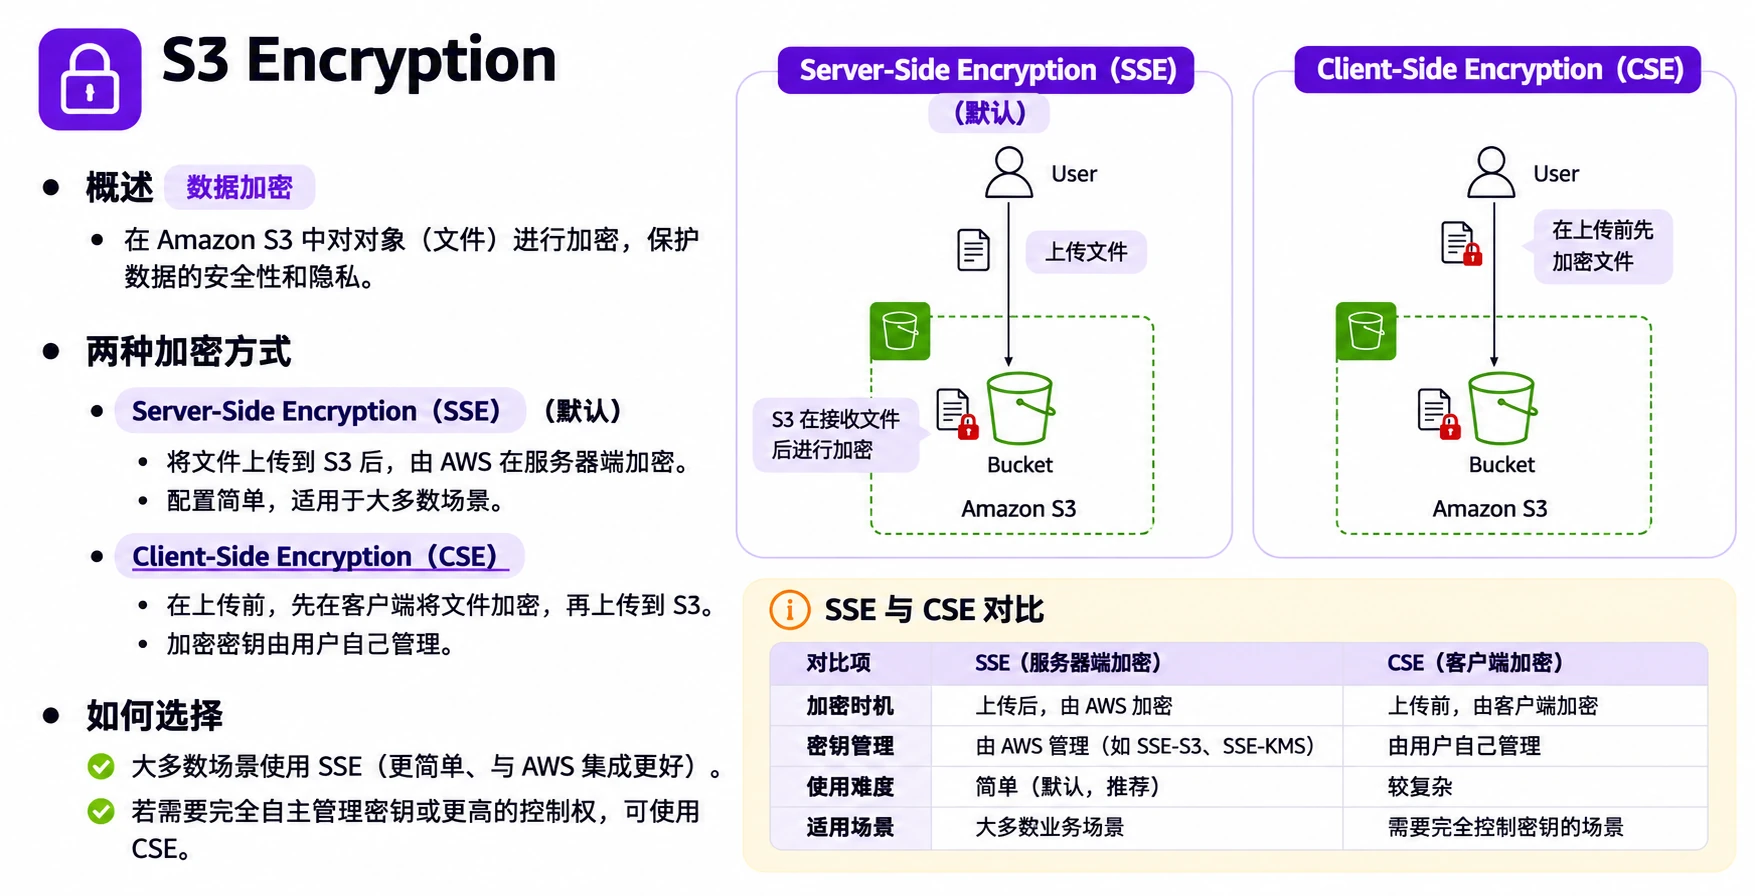
S3 Encryption
- 默认启用服务器端加密(SSE-S3)
- 数据在存储时自动加密,读取时自动解密
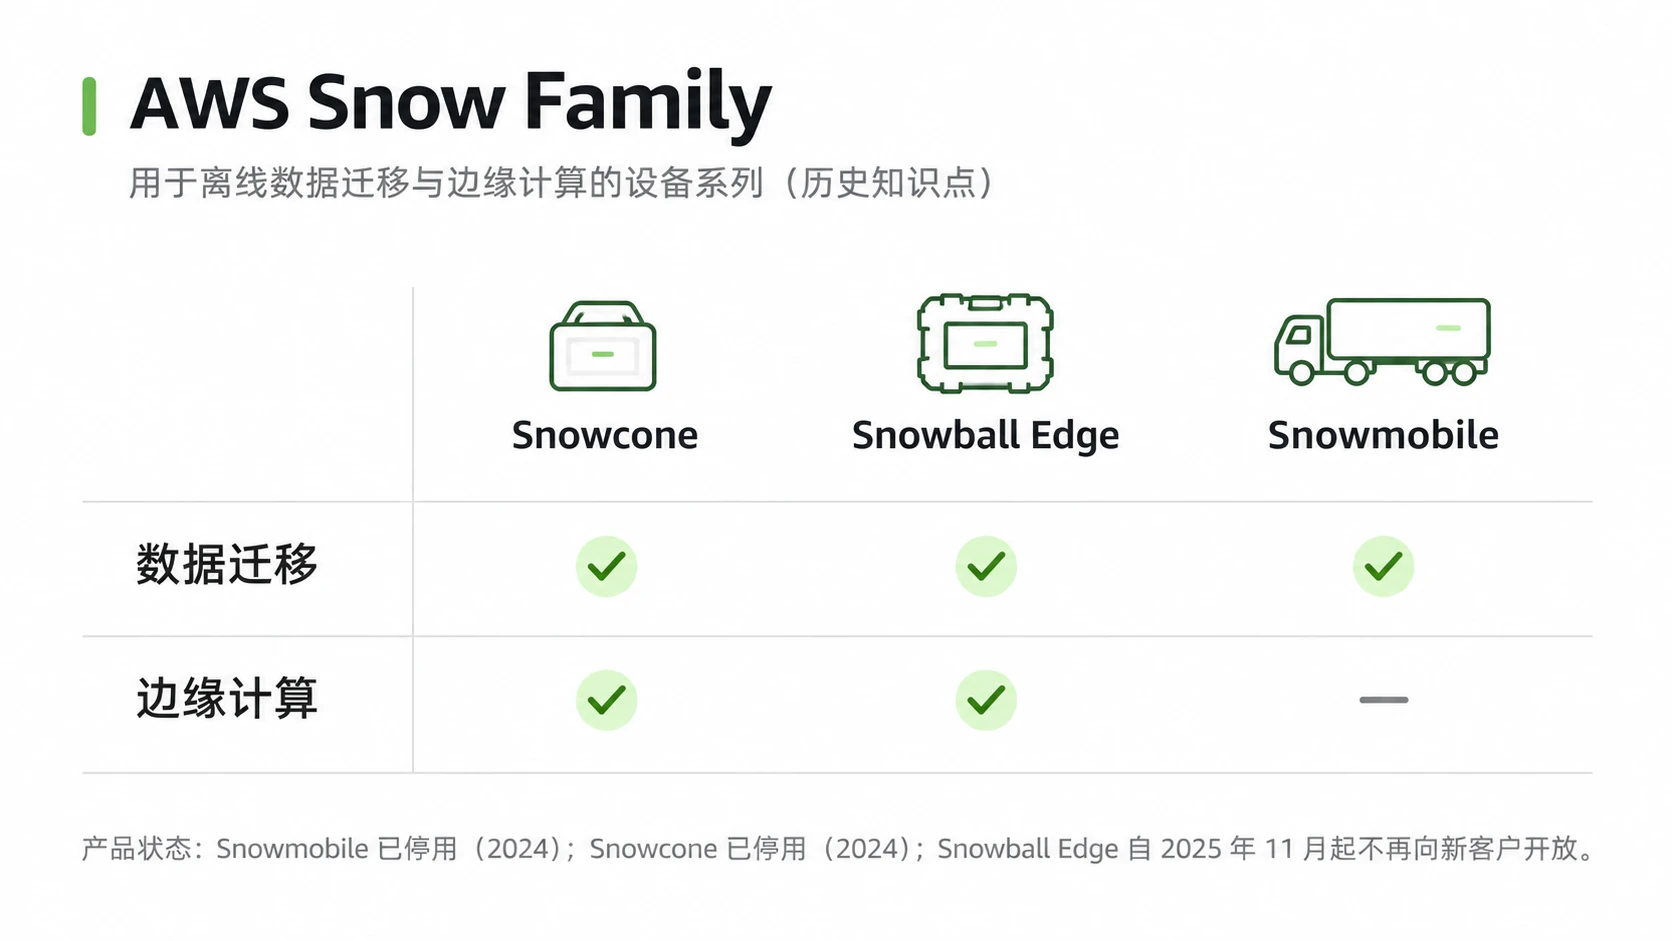
AWS Snow Family
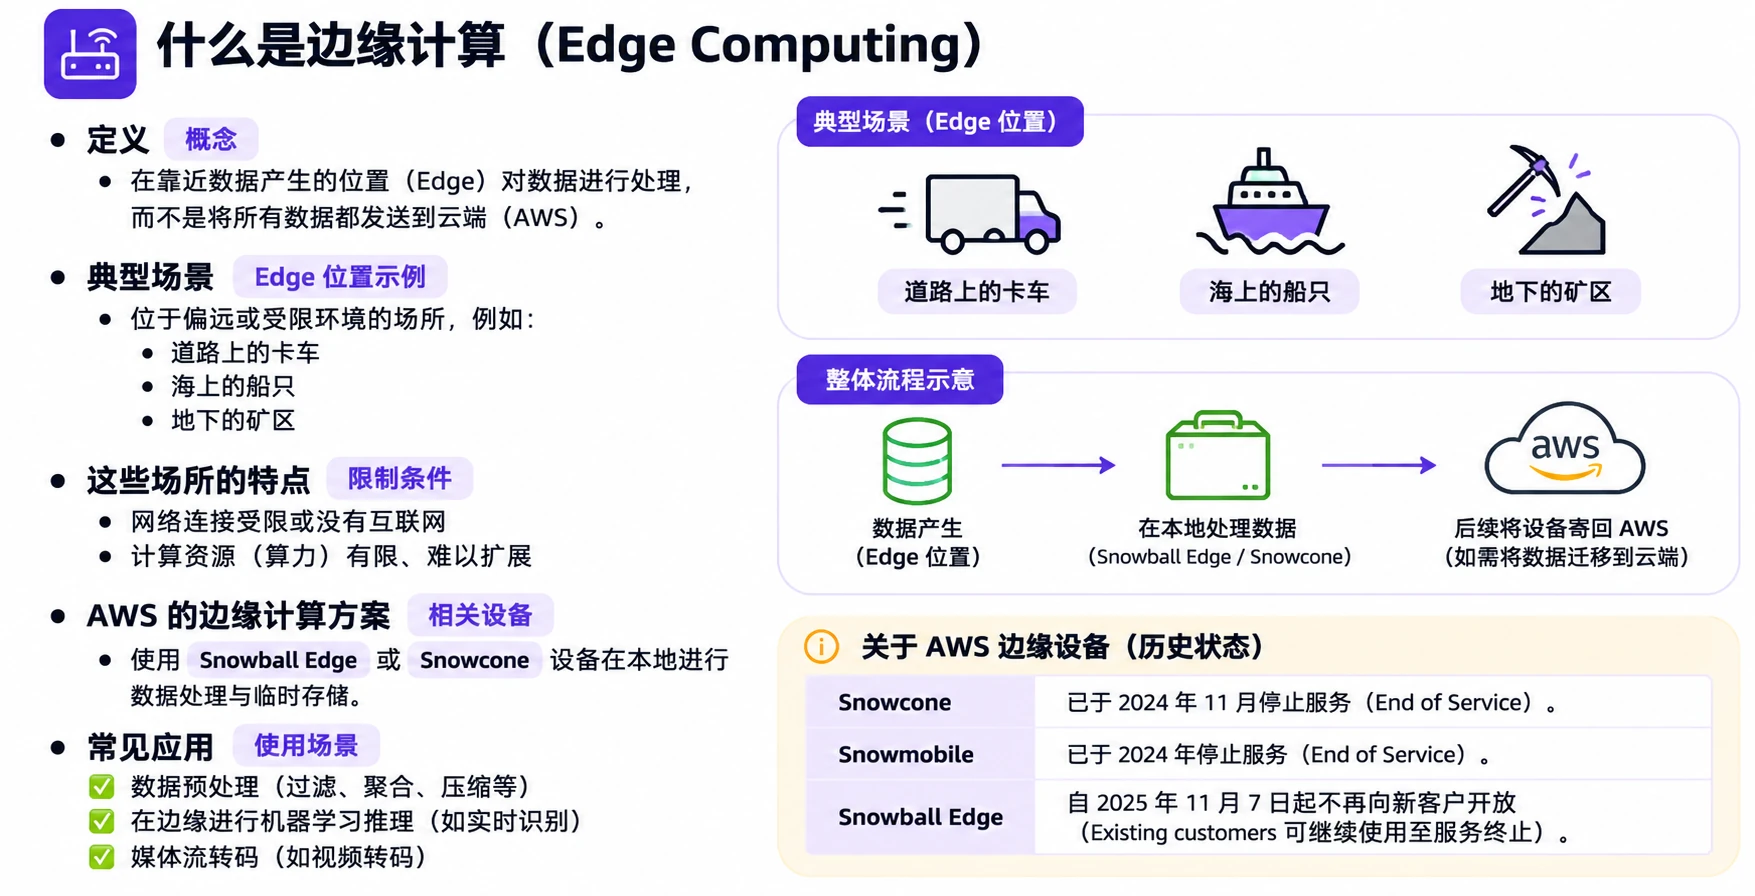
- 物理设备,用于大规模数据传输到AWS
- Snowcone - 最小,TB级(已停产)
- Snowball - 中等,TB到PB级(2025 年 11 月起不再向新客户开放)
- Snowmobile - 最大,EB级(卡车)(已于 2024 年停止提供)
Edge Computing
- Snow设备可以在任何地方(包括没网络的地方)处理数据,然后再传回AWS。
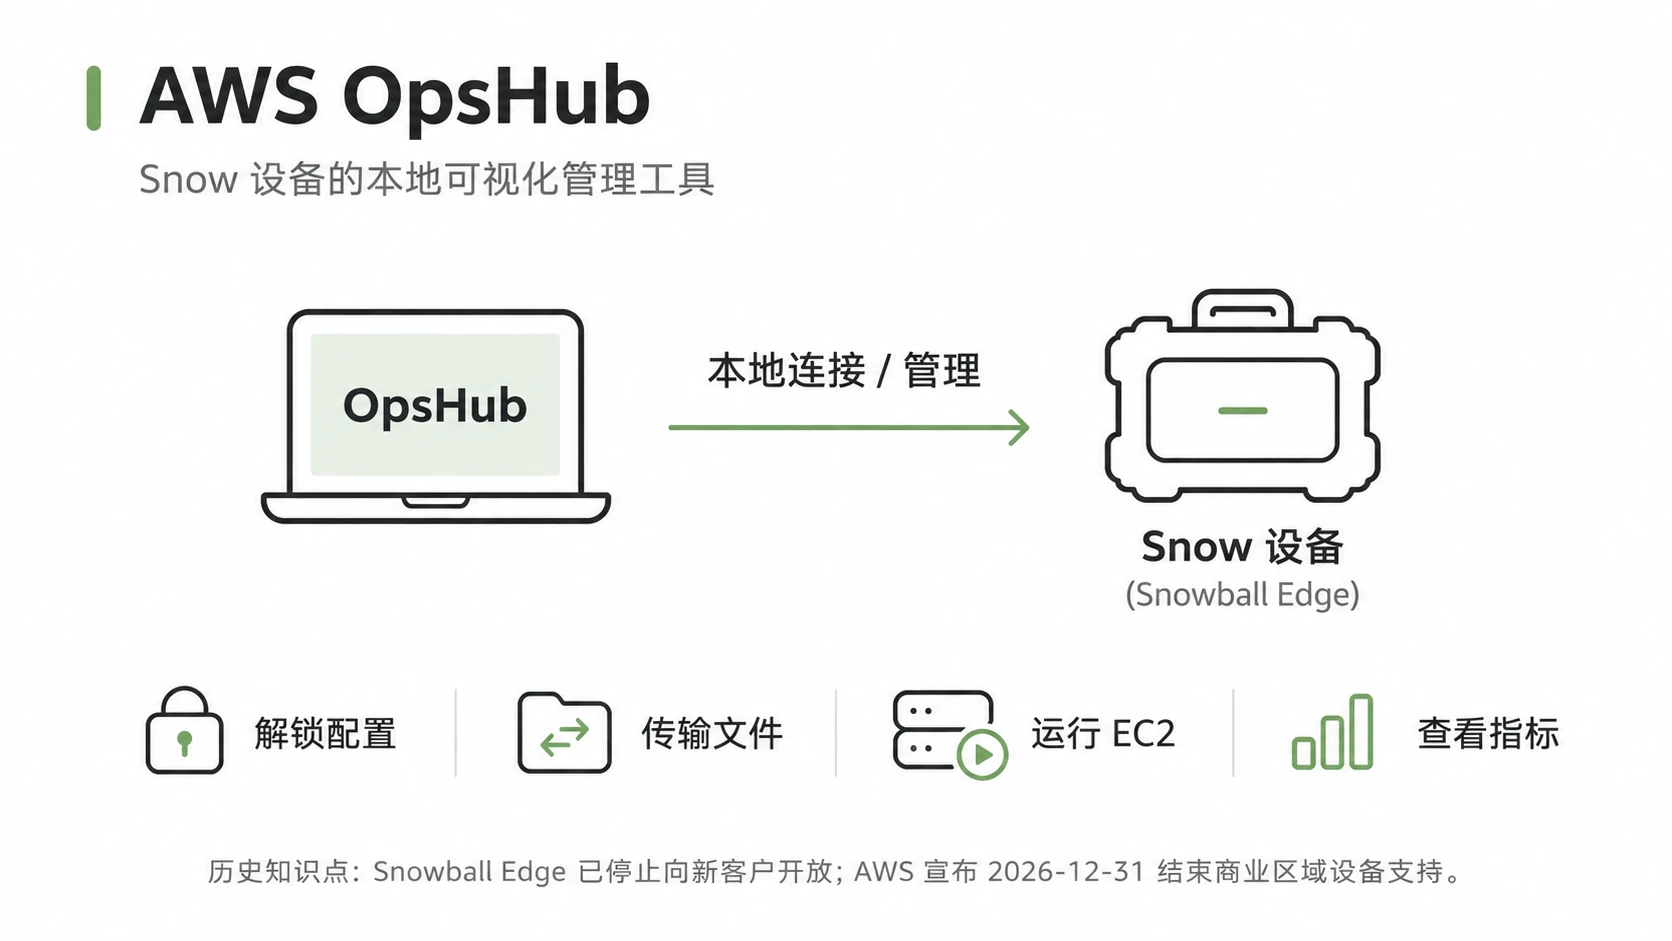
AWS OpsHub
- 用于管理Snow Family设备的软件工具。
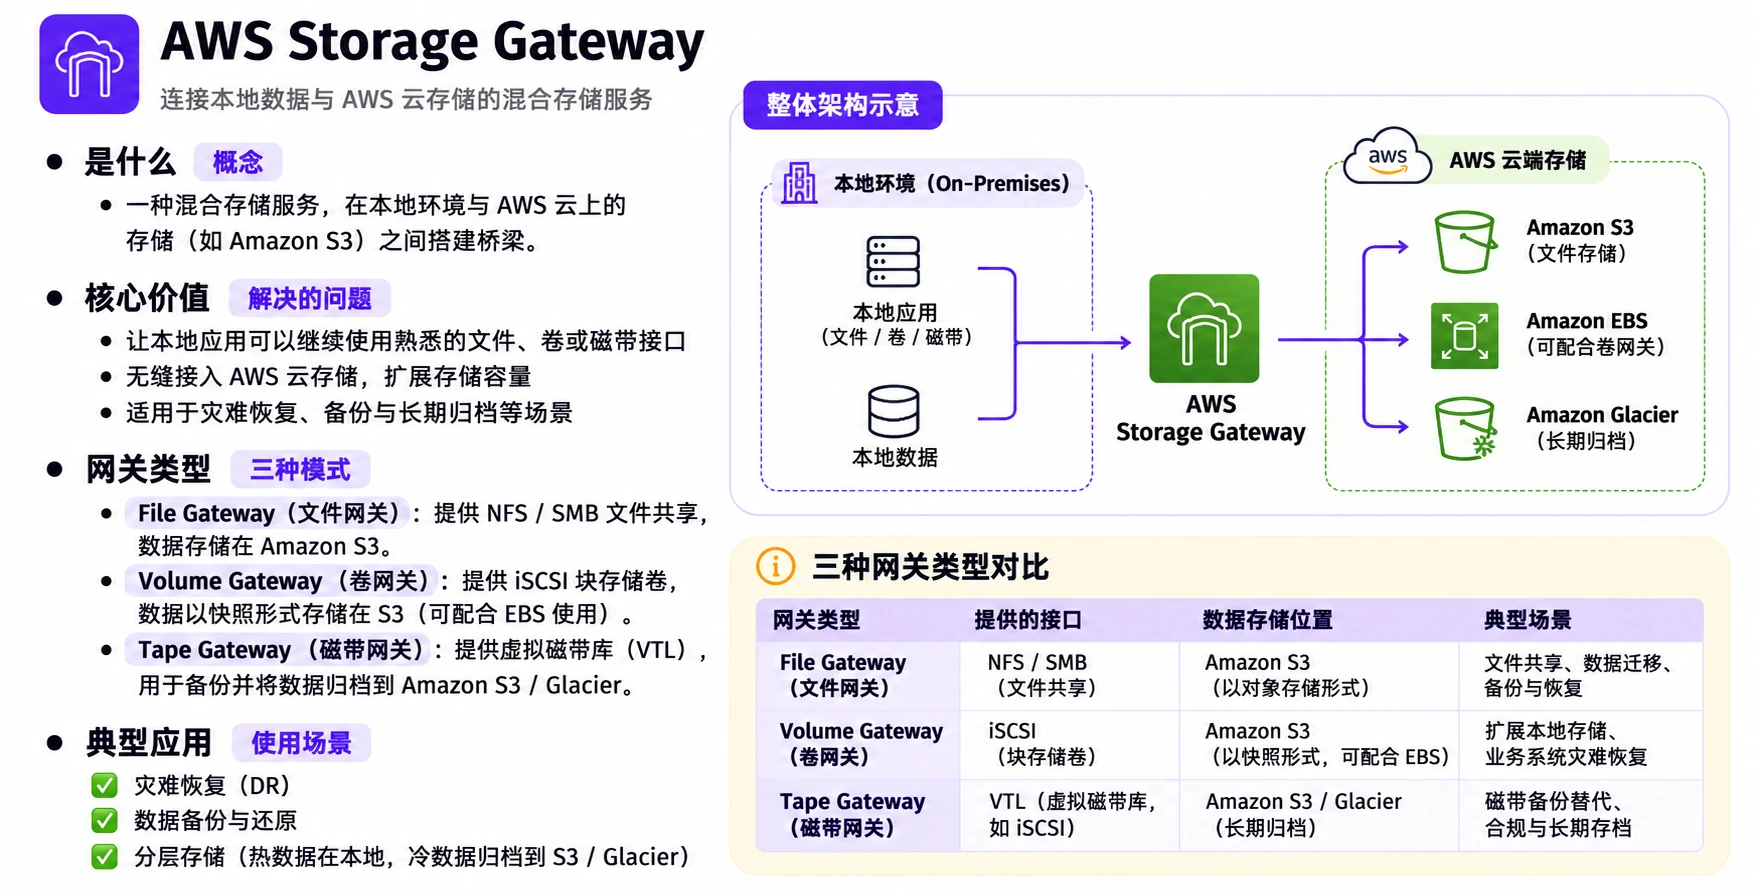
AWS Storage Gateway
- 混合云存储解决方案,连接本地存储和AWS云存储
- Automatically enabled data encryption
6. Database & Analytics
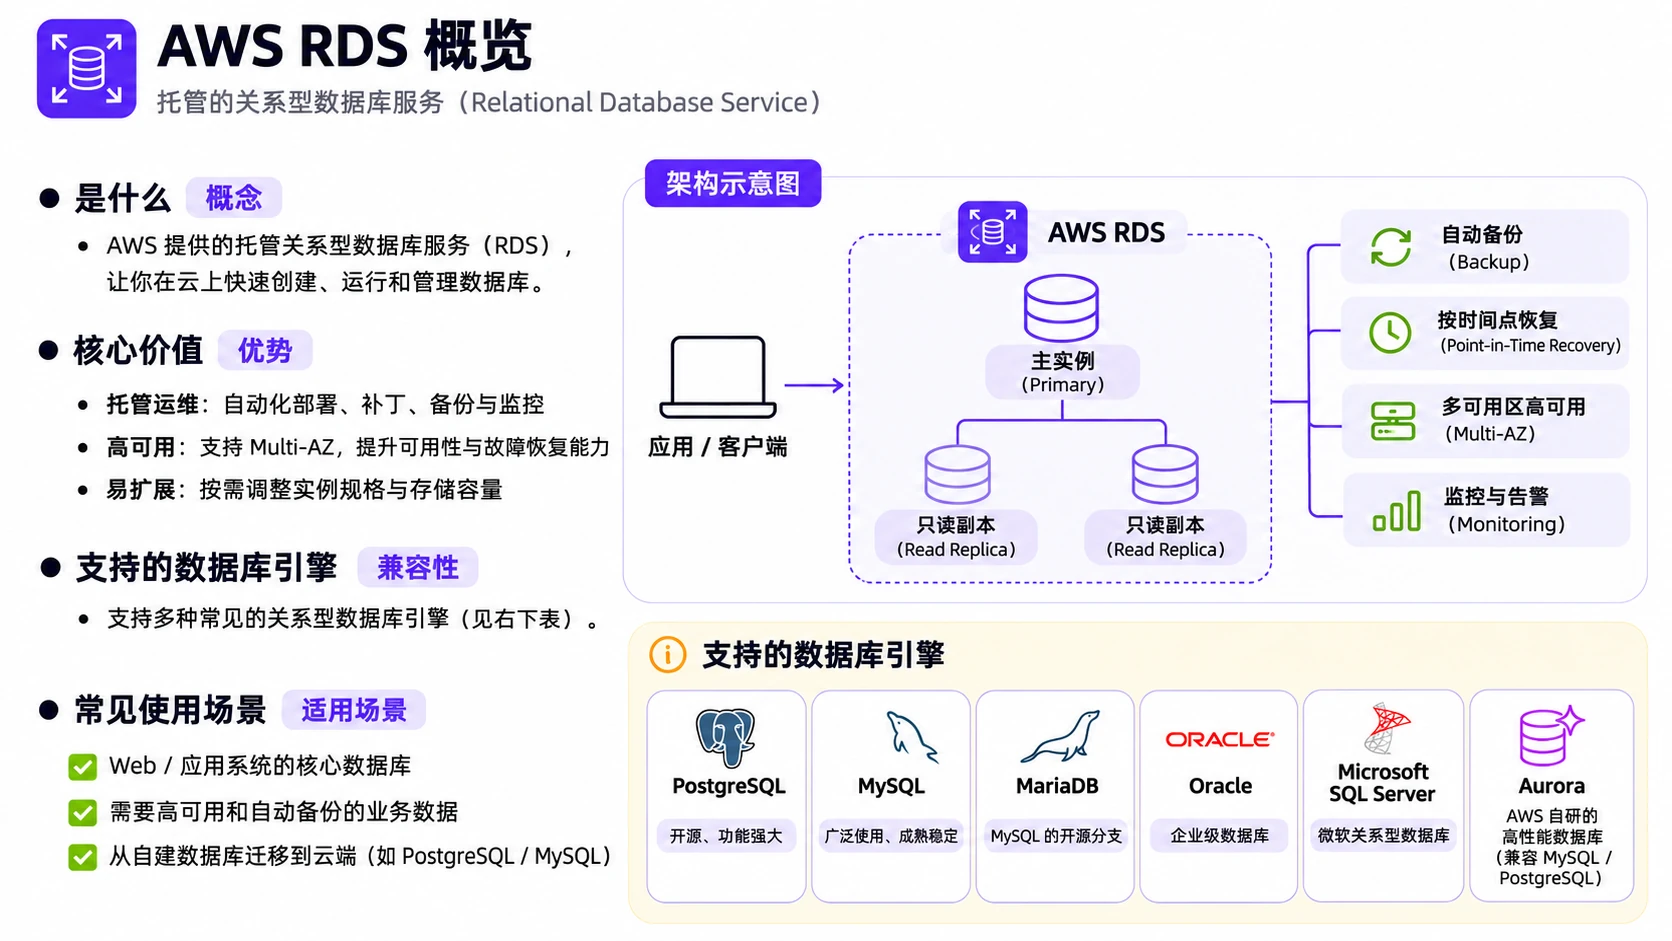
AWS RDS (Relational Database Service)
- 托管的关系型数据库服务(MySQL, PostgreSQL, Oracle等)。支持预留实例(RI)降低成本。
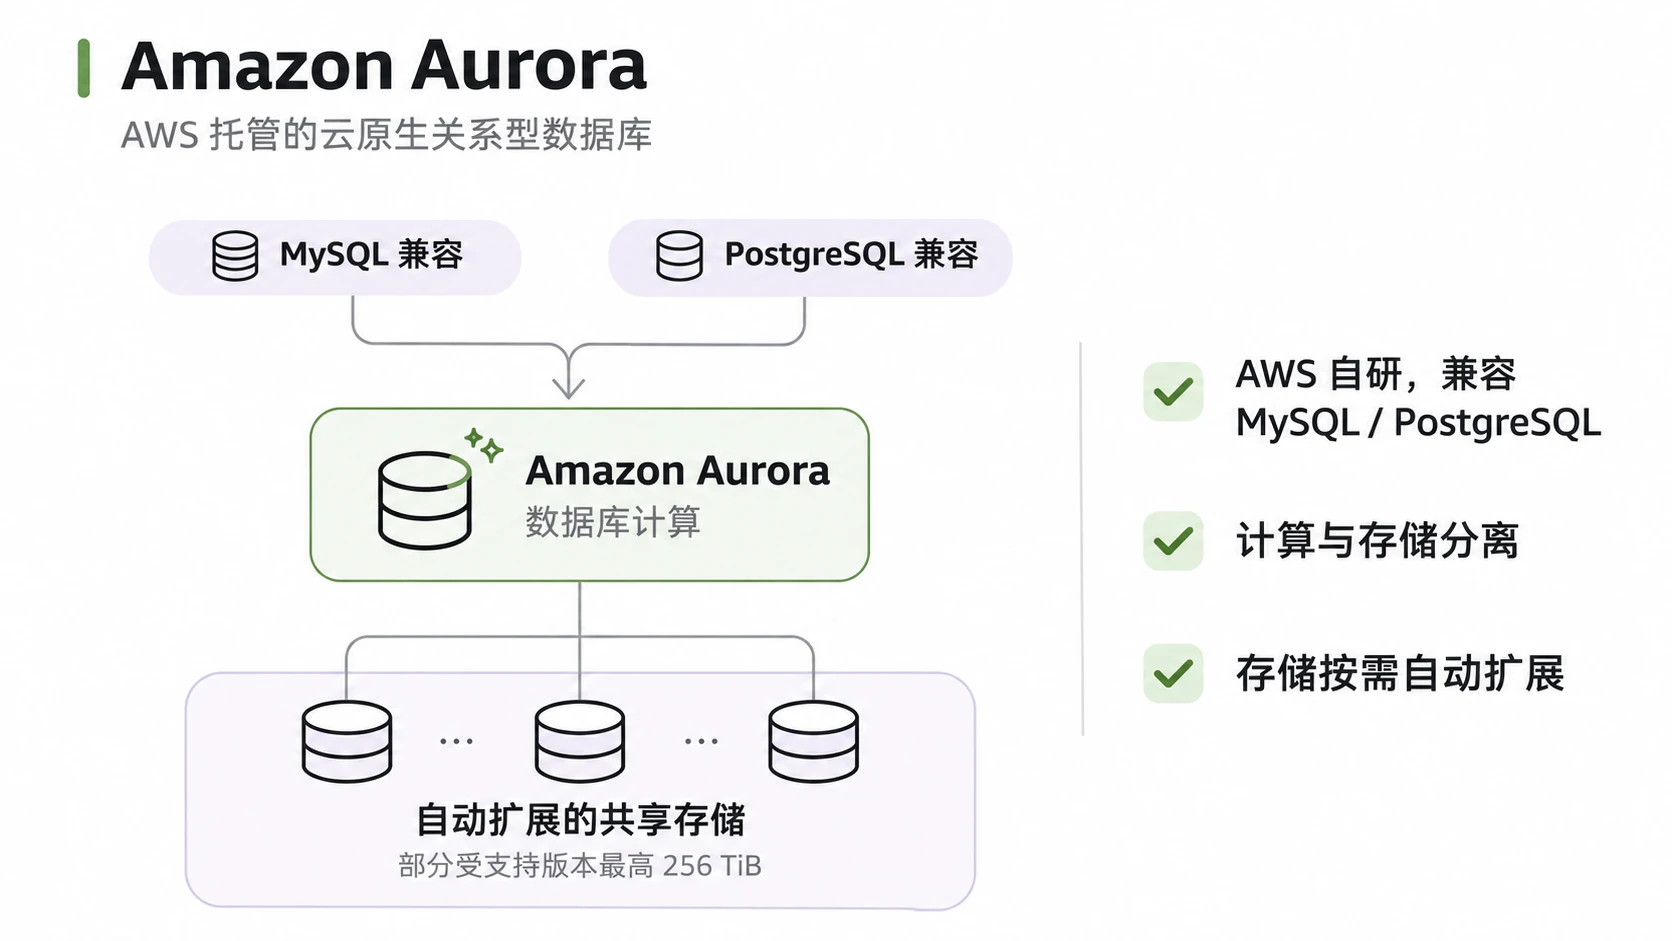
AWS Aurora
- AWS自研的高性能数据库,兼容MySQL和PostgreSQL。
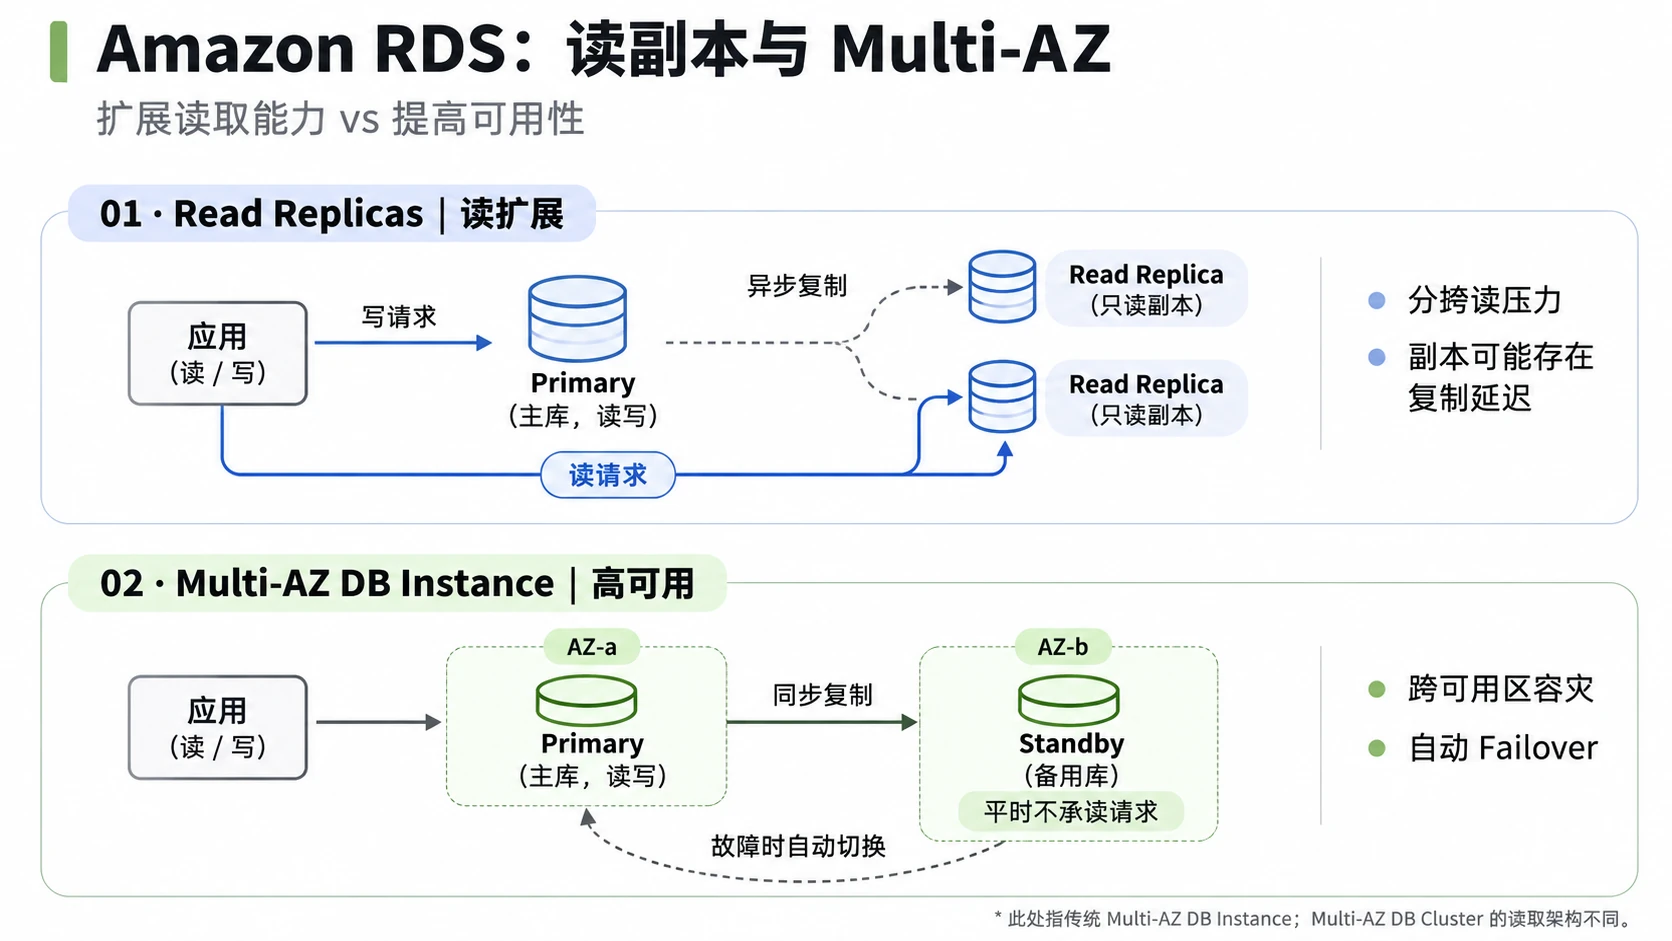
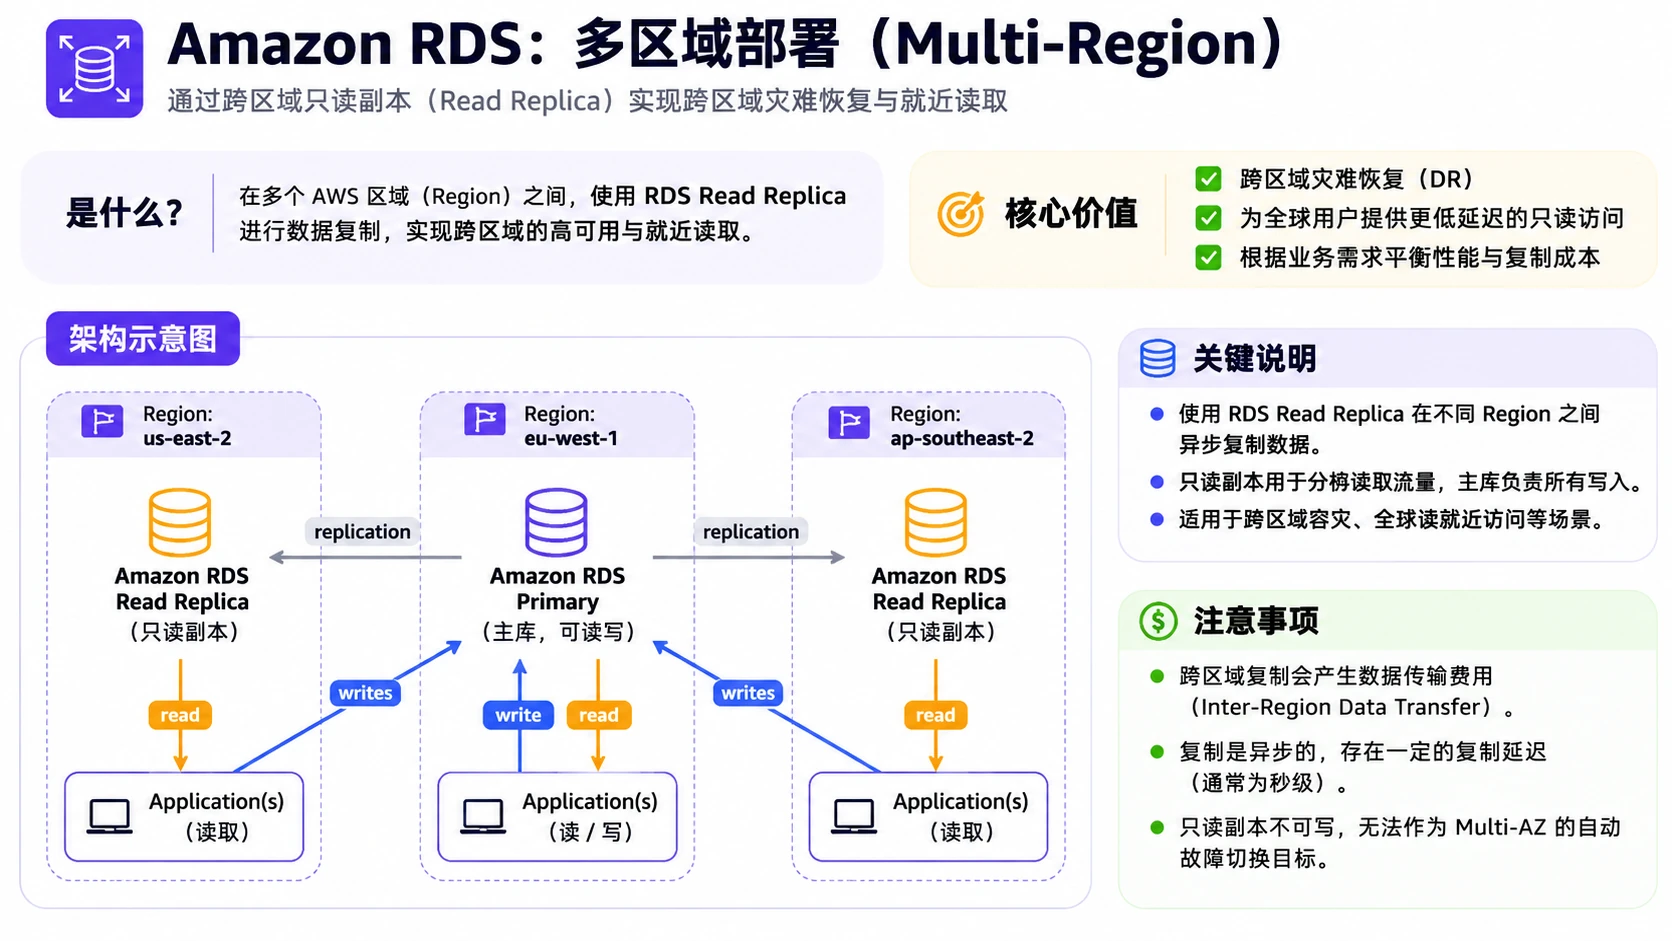
RDS Deployments Options
- Read Replicas - 只读副本,提升读性能和扩展性
- Multi-AZ - 多可用区,自动故障转移
- Multi-Region - 多区域,灾难恢复和低延迟
可以同时使用 Read Replicas 和 Multi-AZ,兼顾读性能和高可用;跨区域灾难恢复用 Multi-Region。
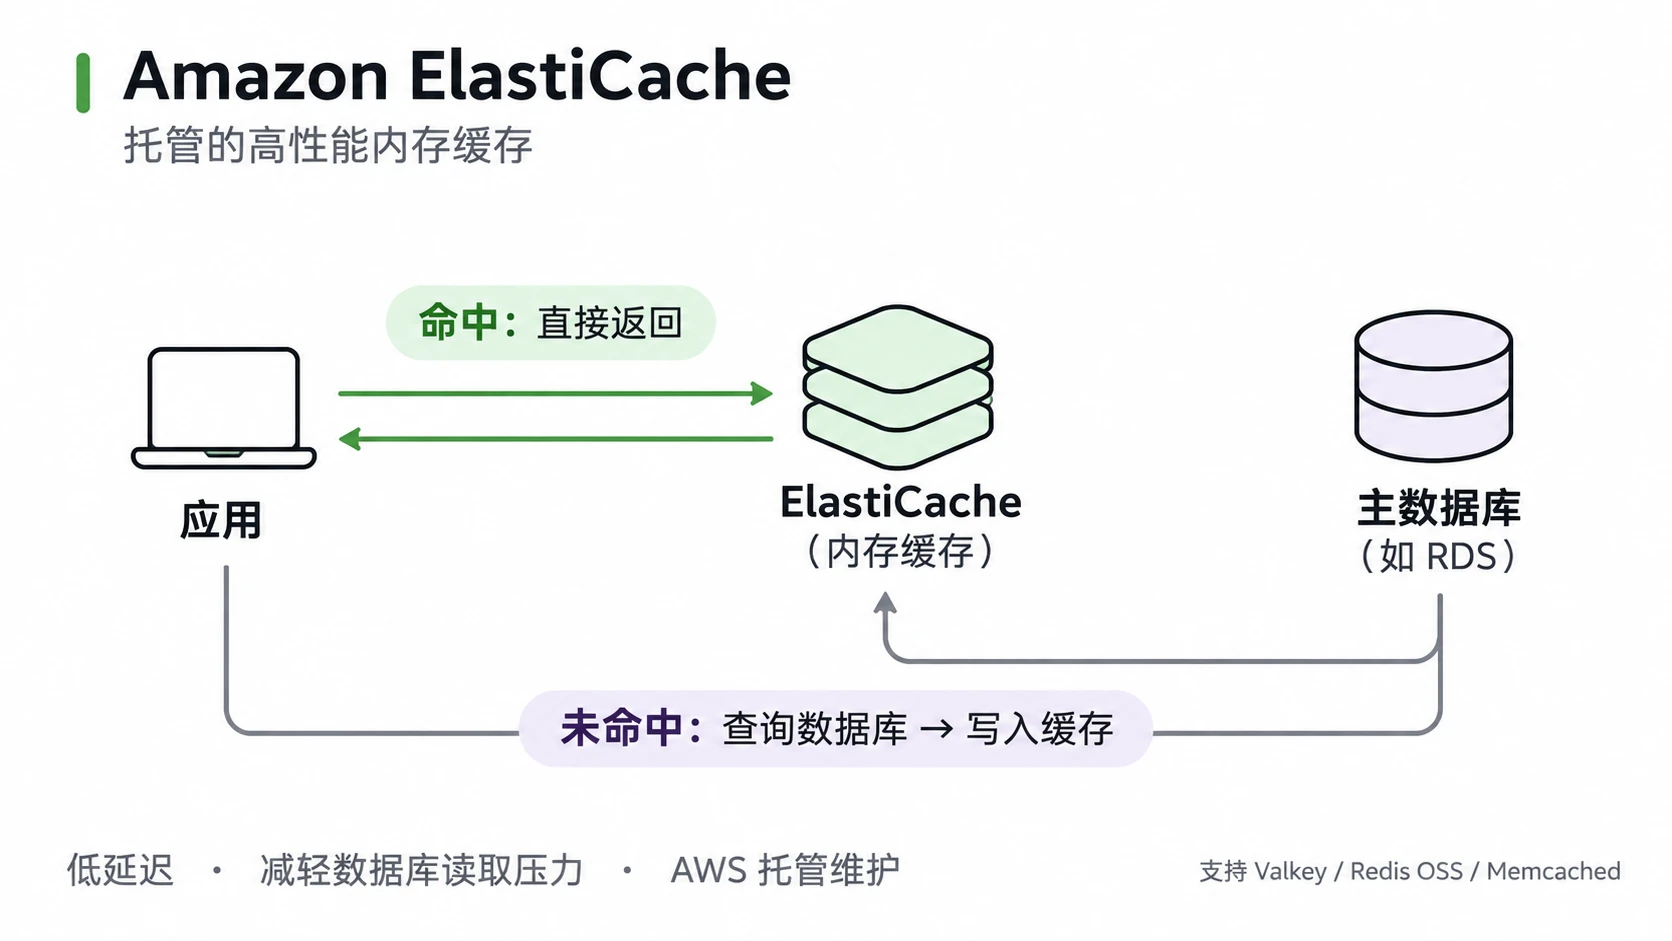
Amazon ElastiCache
- 托管的内存数据库服务(支持 Valkey、Redis OSS 和 Memcached)。
- 用于缓存数据,提升应用性能,减少数据库负载。
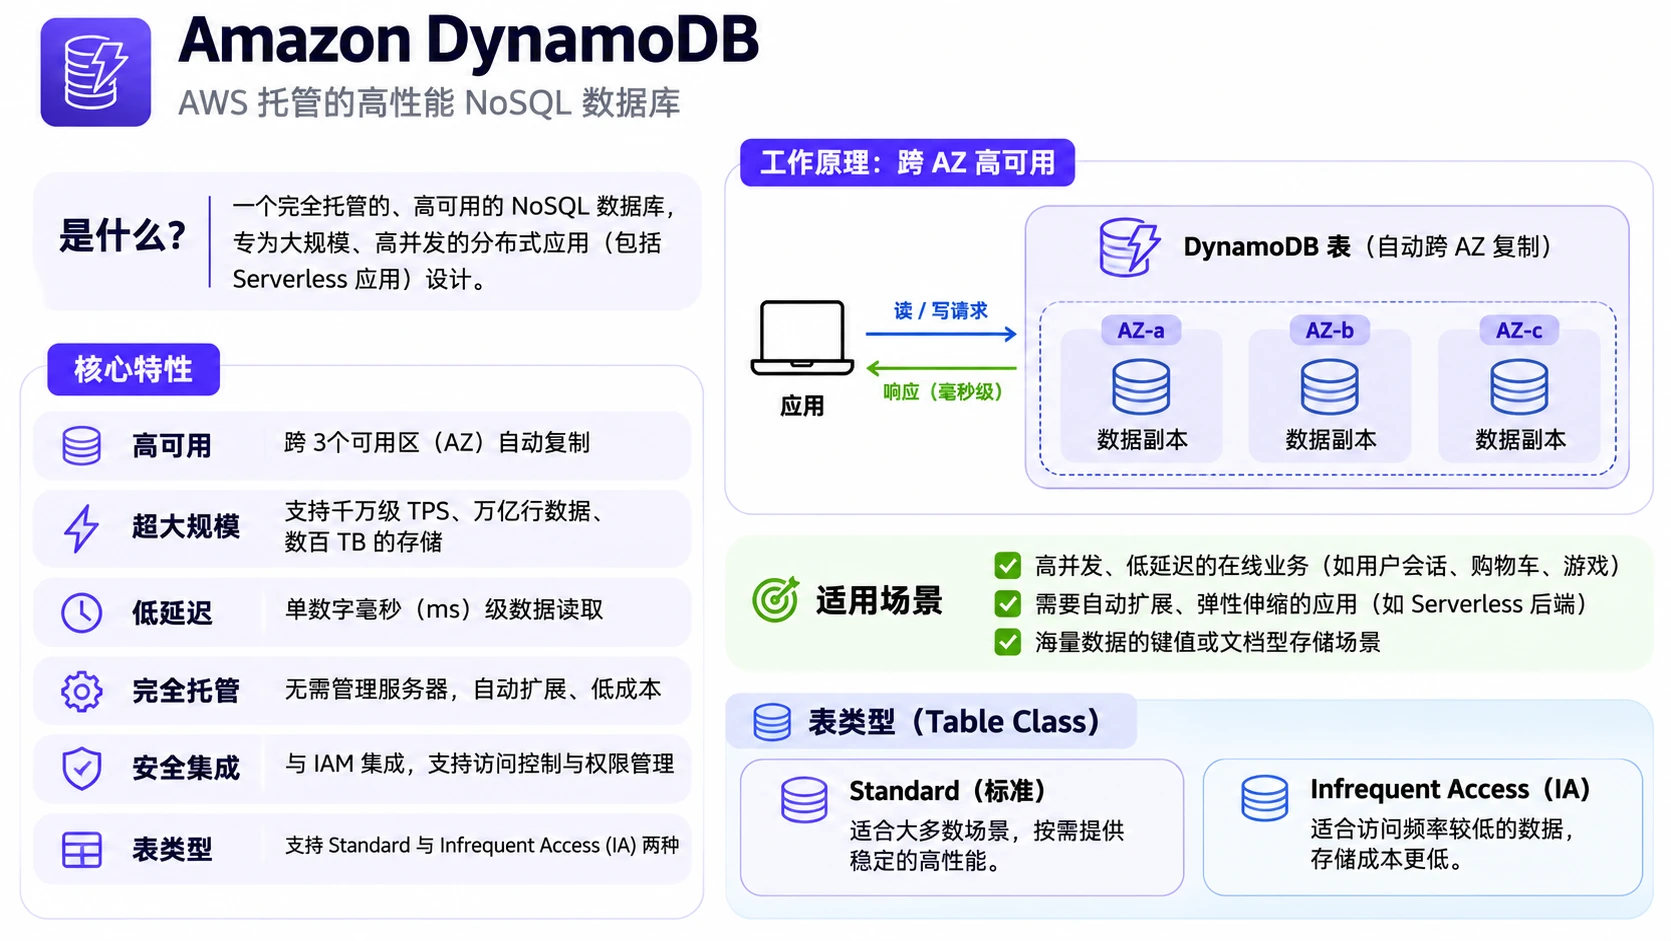
AWS DynamoDB
- 完全托管的NoSQL数据库。支持预留容量降低成本。默认高可用(跨多个AZ)。
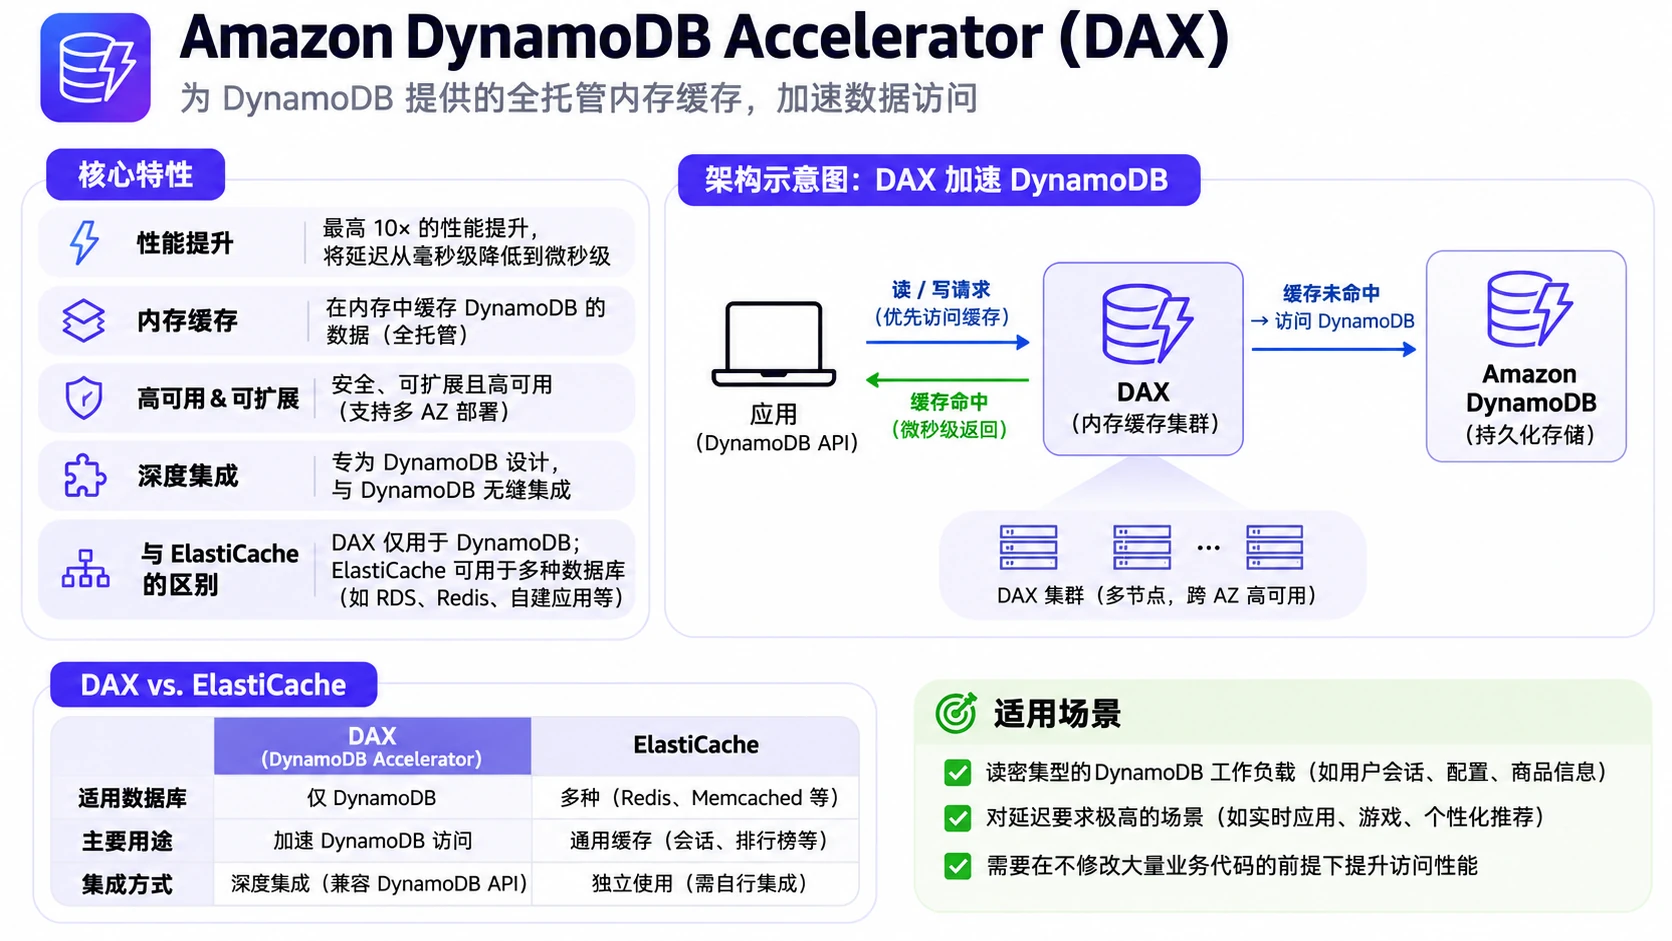
DynamoDB Accelerator (DAX)
- DynamoDB的内存缓存,微秒级延迟。
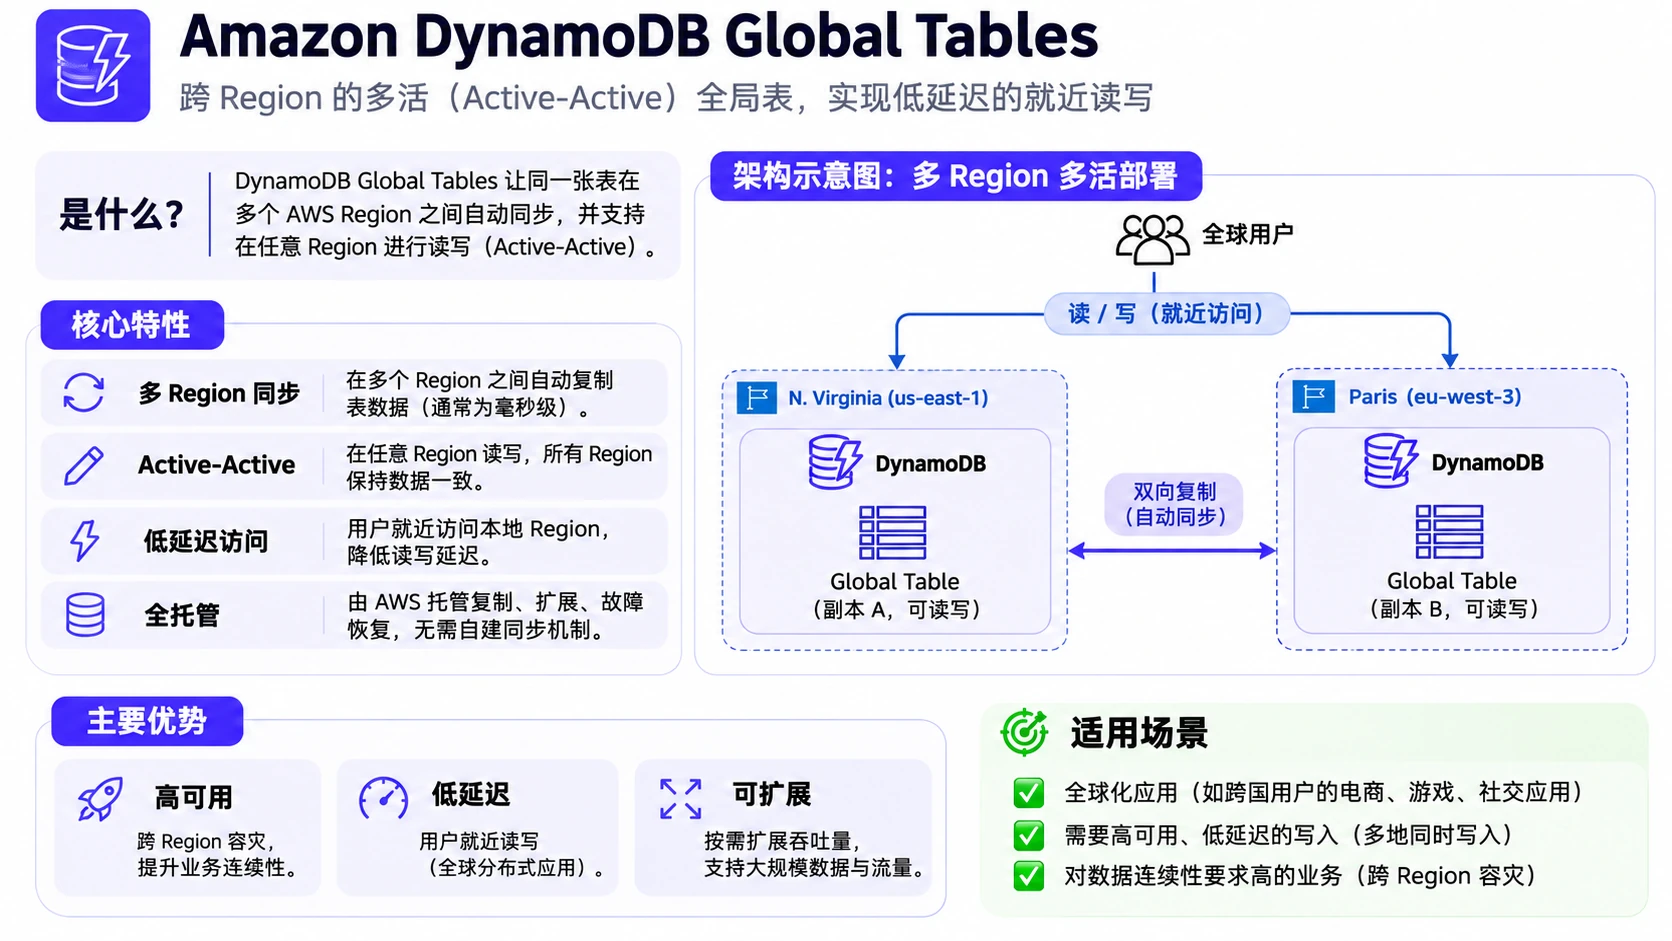
DynamoDB Global Tables
- 多区域复制,实现全球低延迟访问。
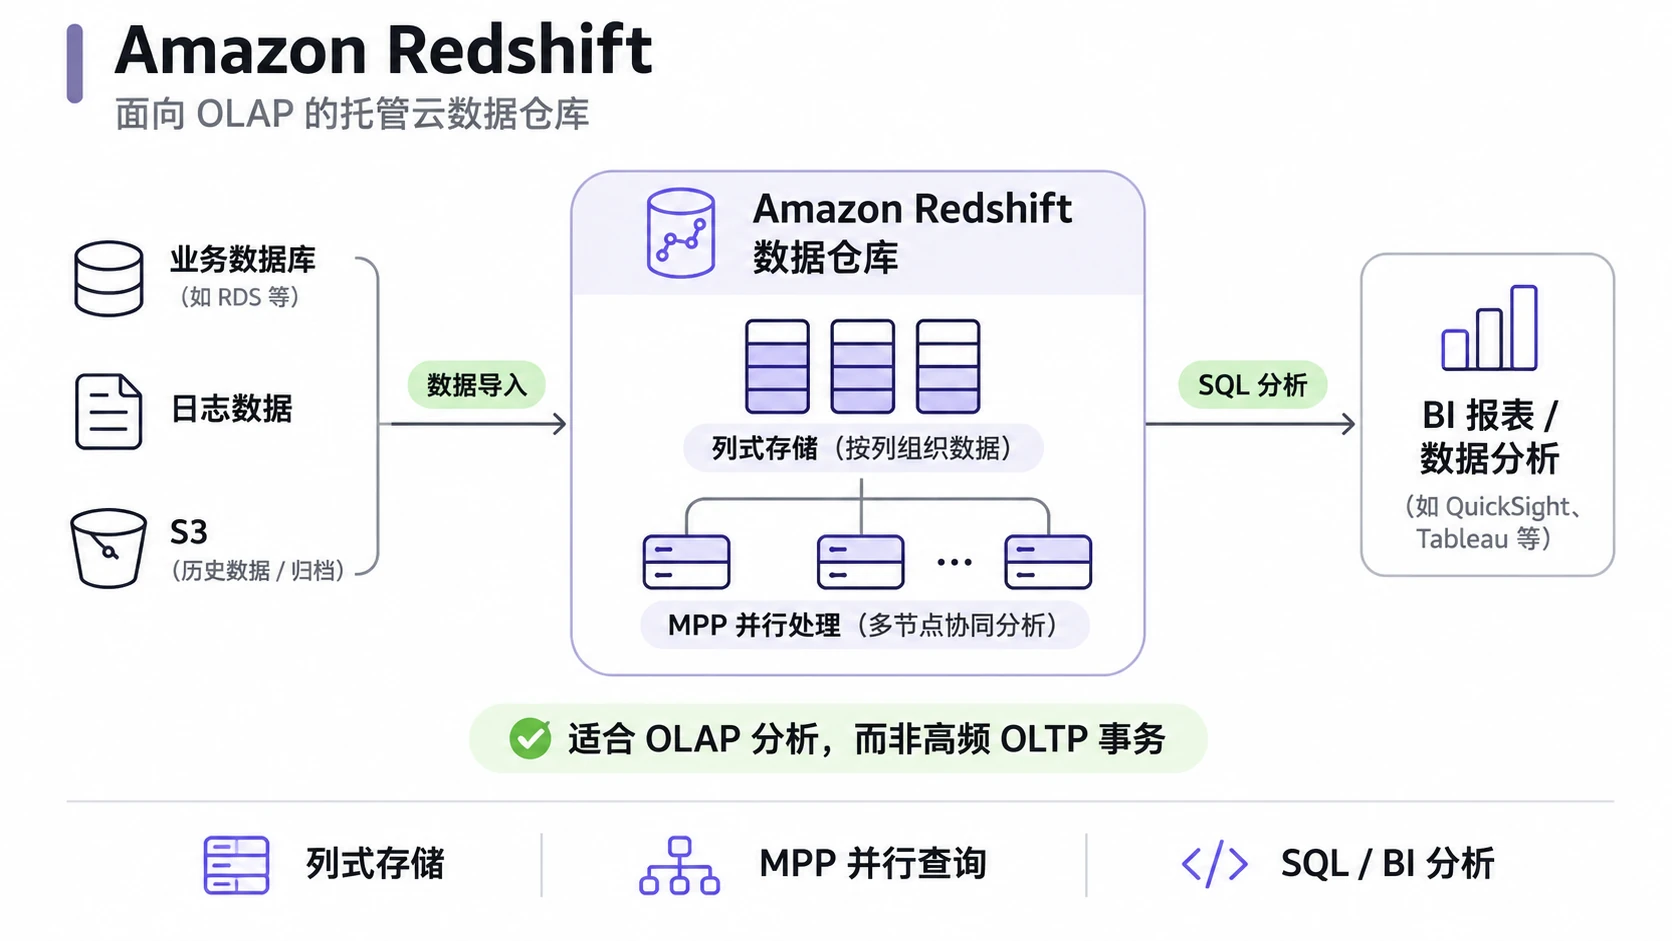
AWS Redshift
- 数据仓库服务,用于分析和大数据处理。基于列存储,适合OLAP(在线分析处理)。
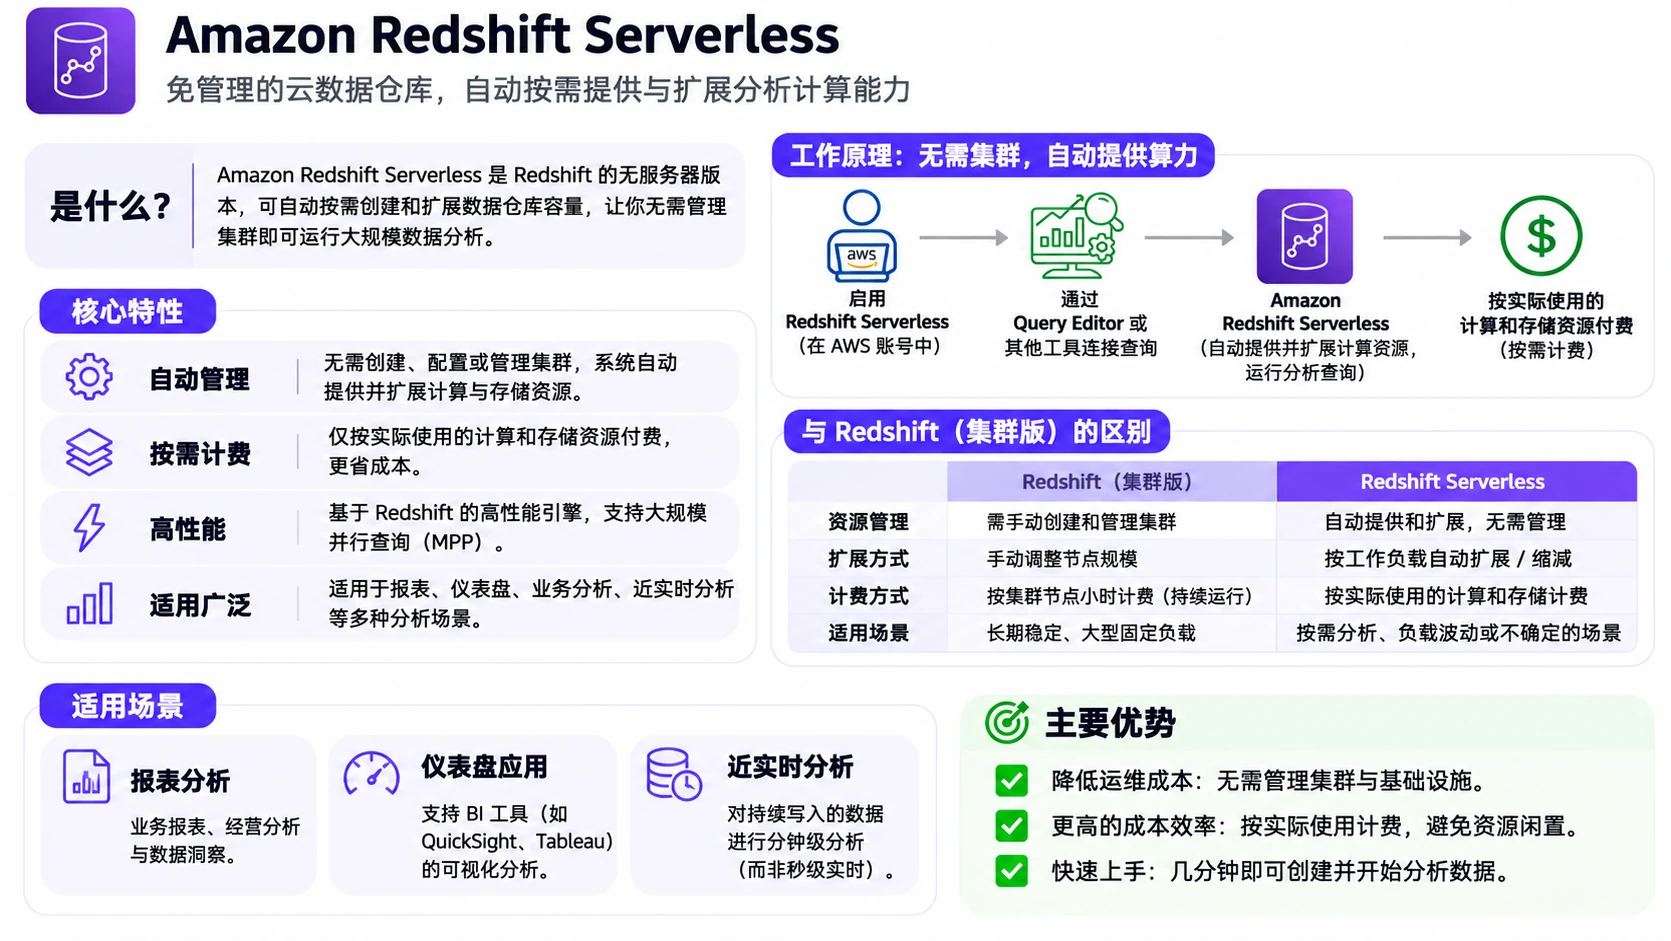
Redshift Serverless
- 无服务器版本,无需管理基础设施,按使用量付费。
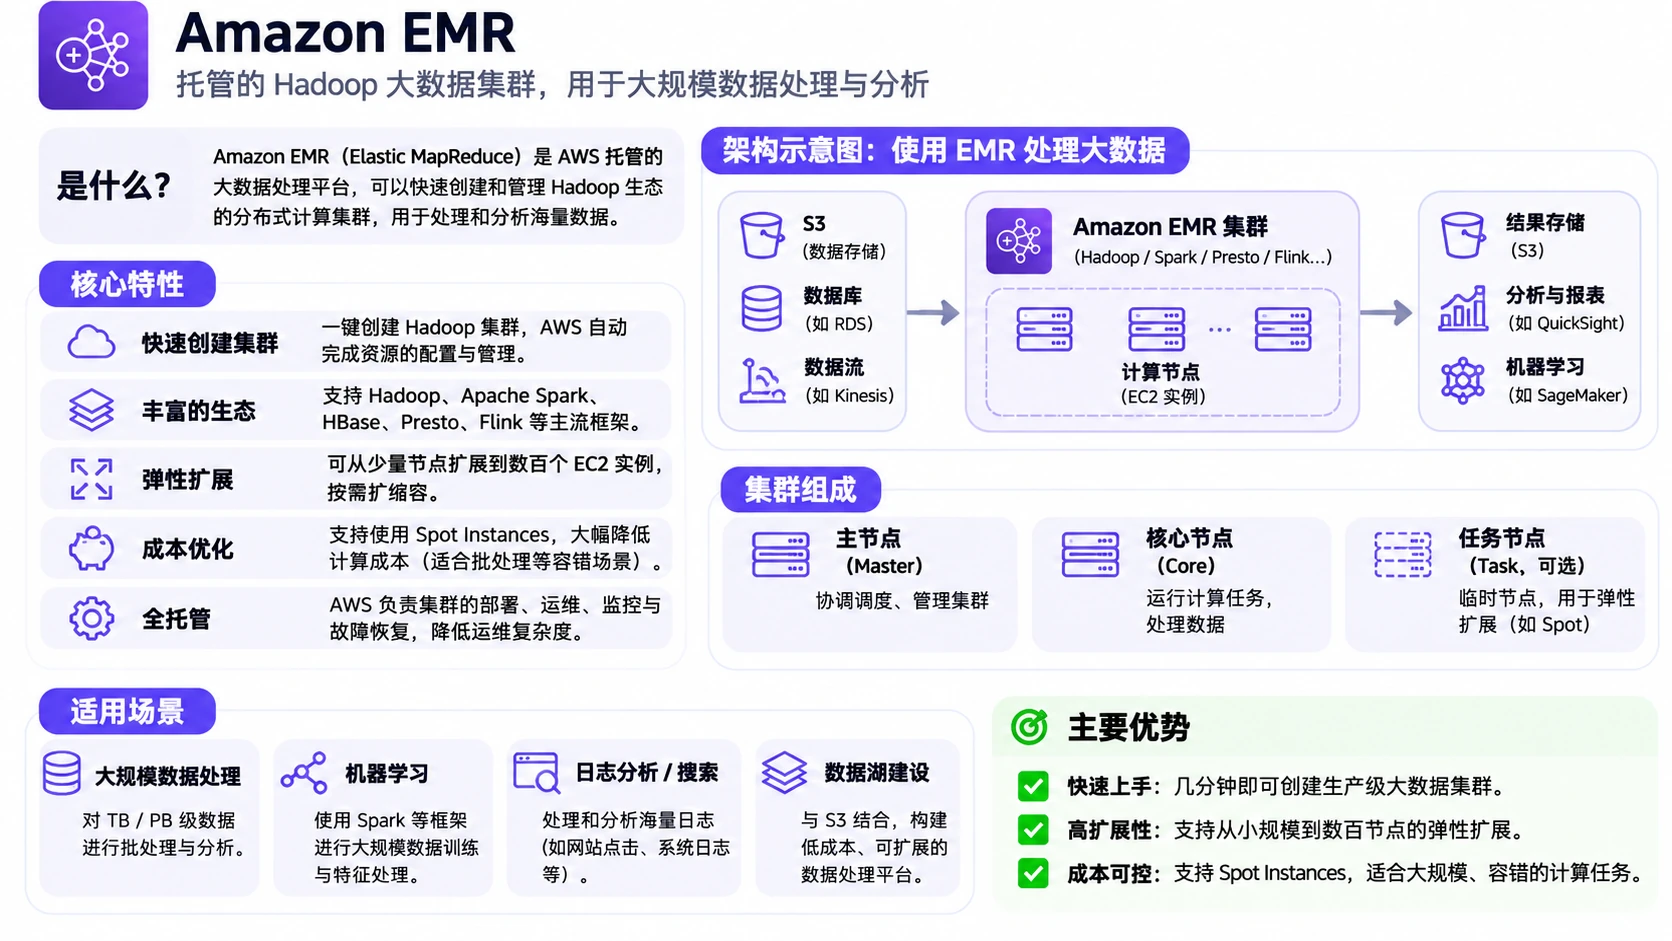
AWS EMR (Elastic MapReduce)
- 托管的Hadoop集群服务,用于大数据处理和分析。
- 支持Hadoop、Spark等大数据框架。
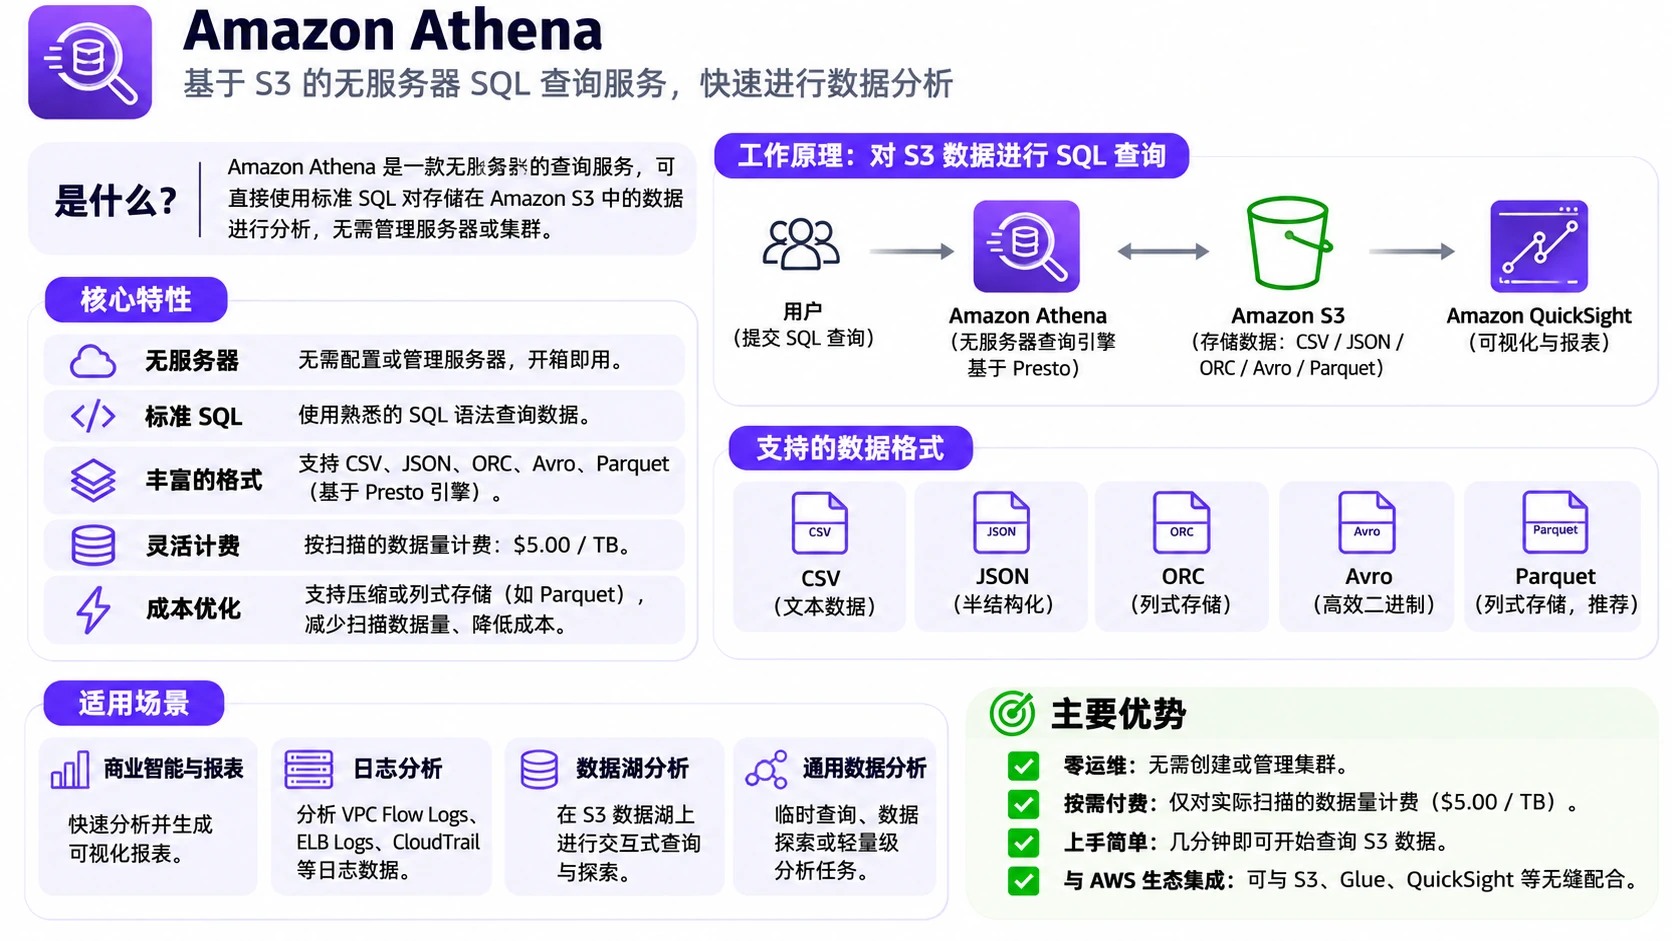
AWS Athena
- 无服务器查询服务,直接用SQL查询S3中的数据。
- 按扫描的数据量付费,无需加载数据。
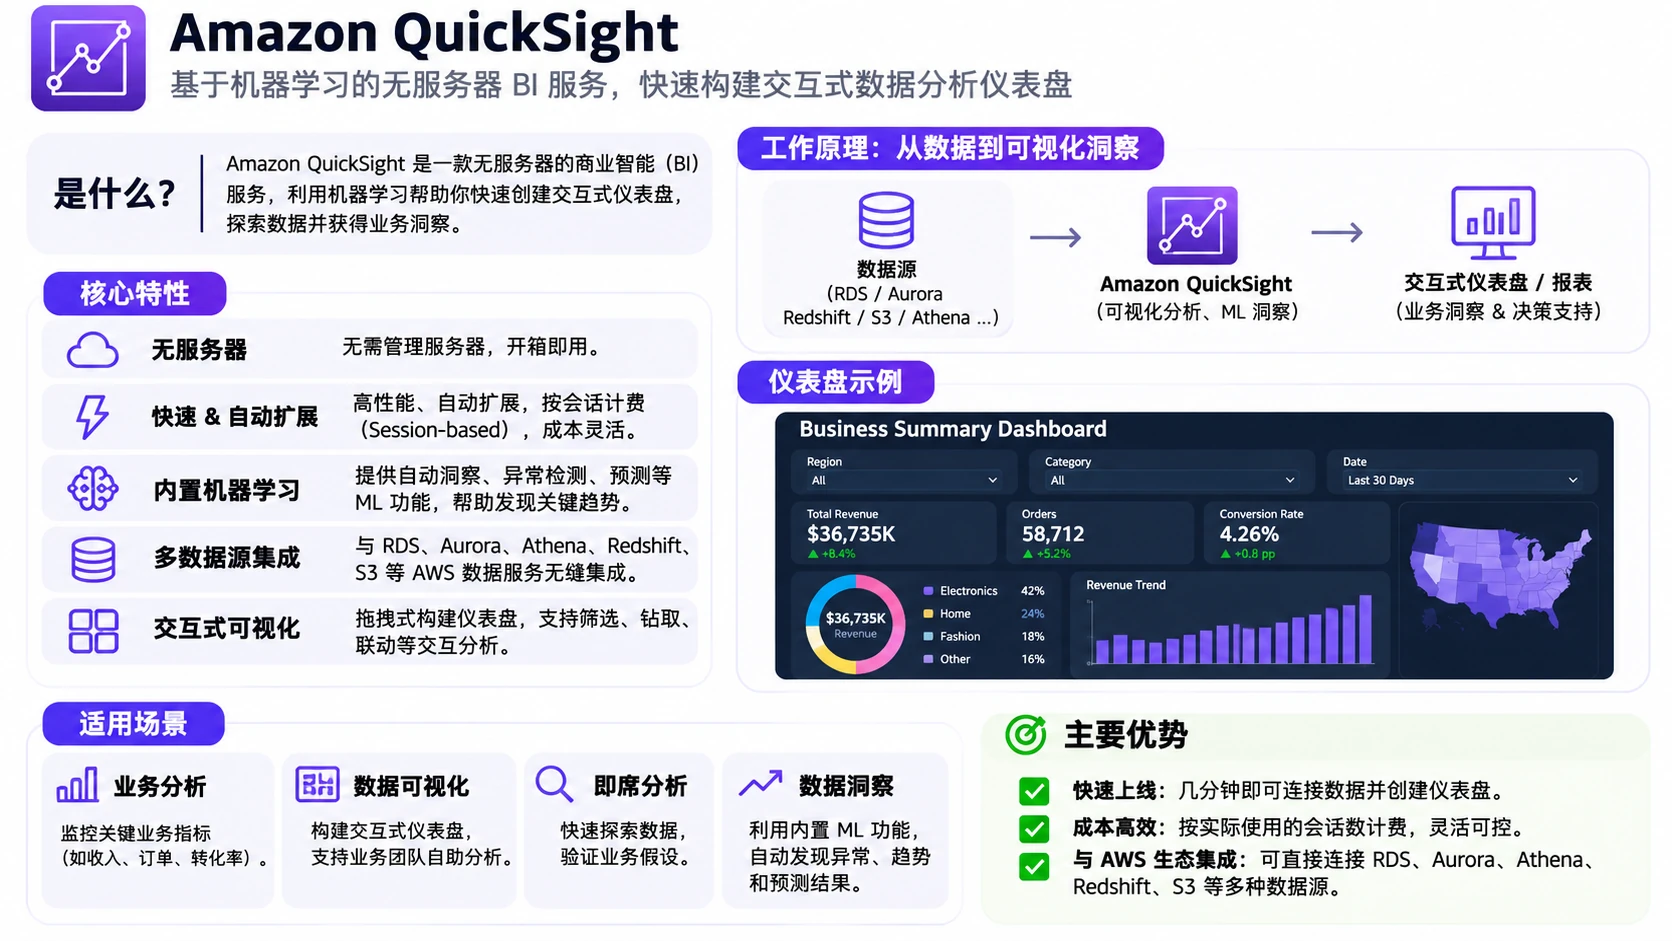
AWS QuickSight
- 无服务器BI工具,创建可视化仪表板和报告。
- 支持从多种数据源导入数据进行分析。
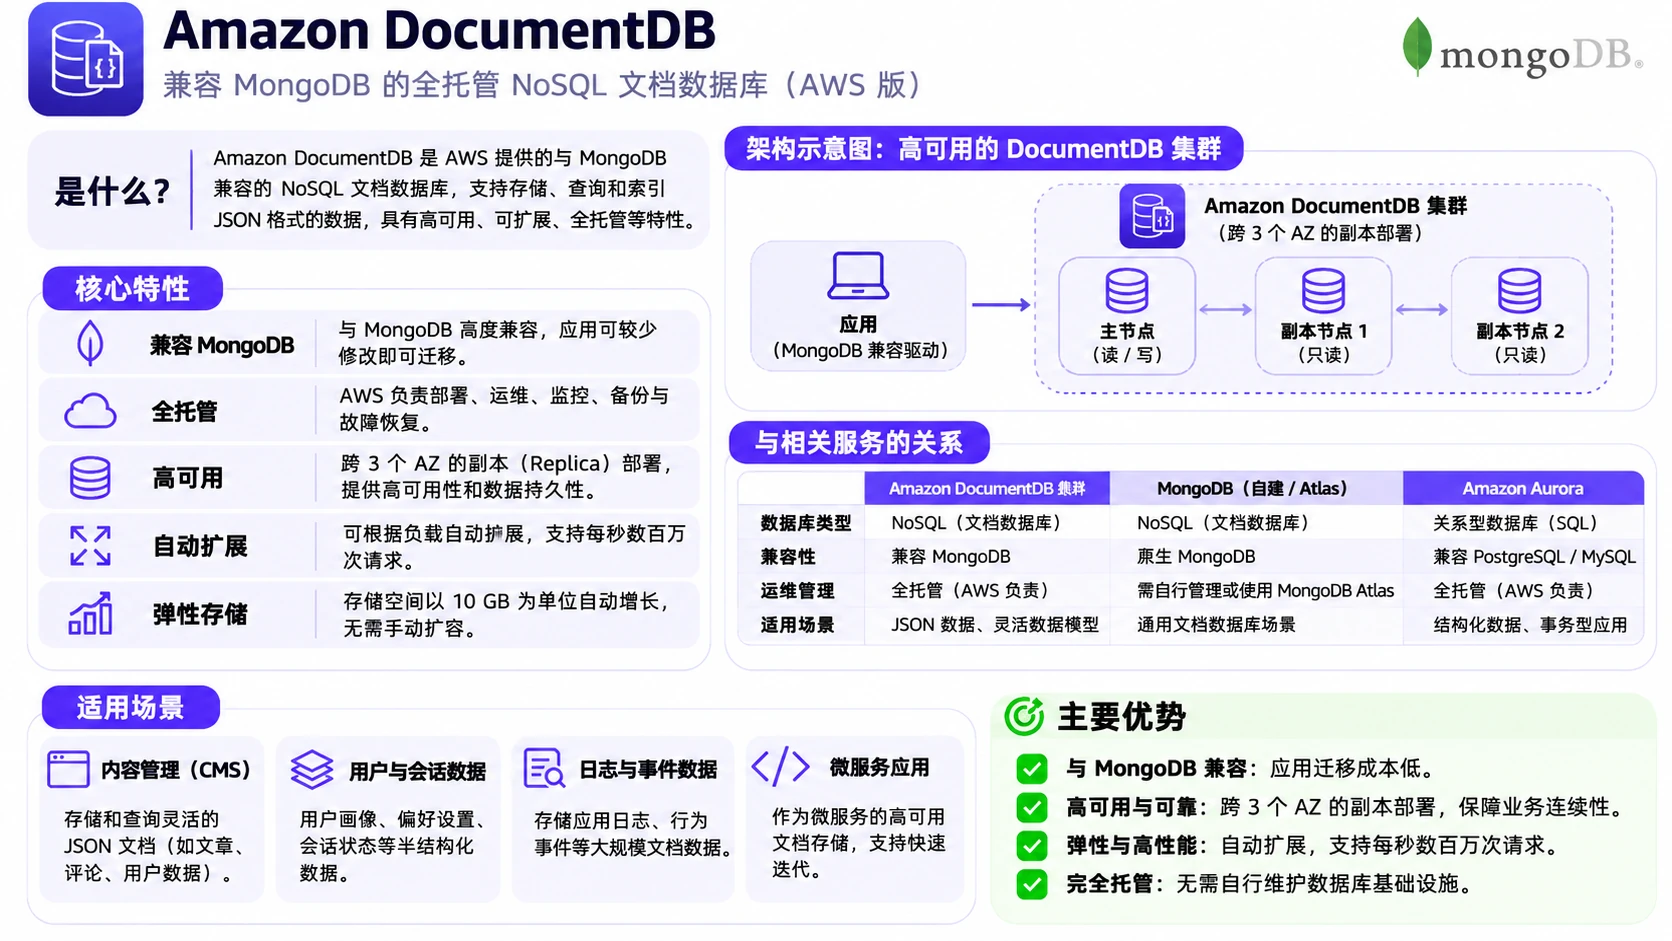
AWS DocumentDB
- 兼容MongoDB的托管NoSQL数据库服务。
- 完全托管,自动扩展,高可用。
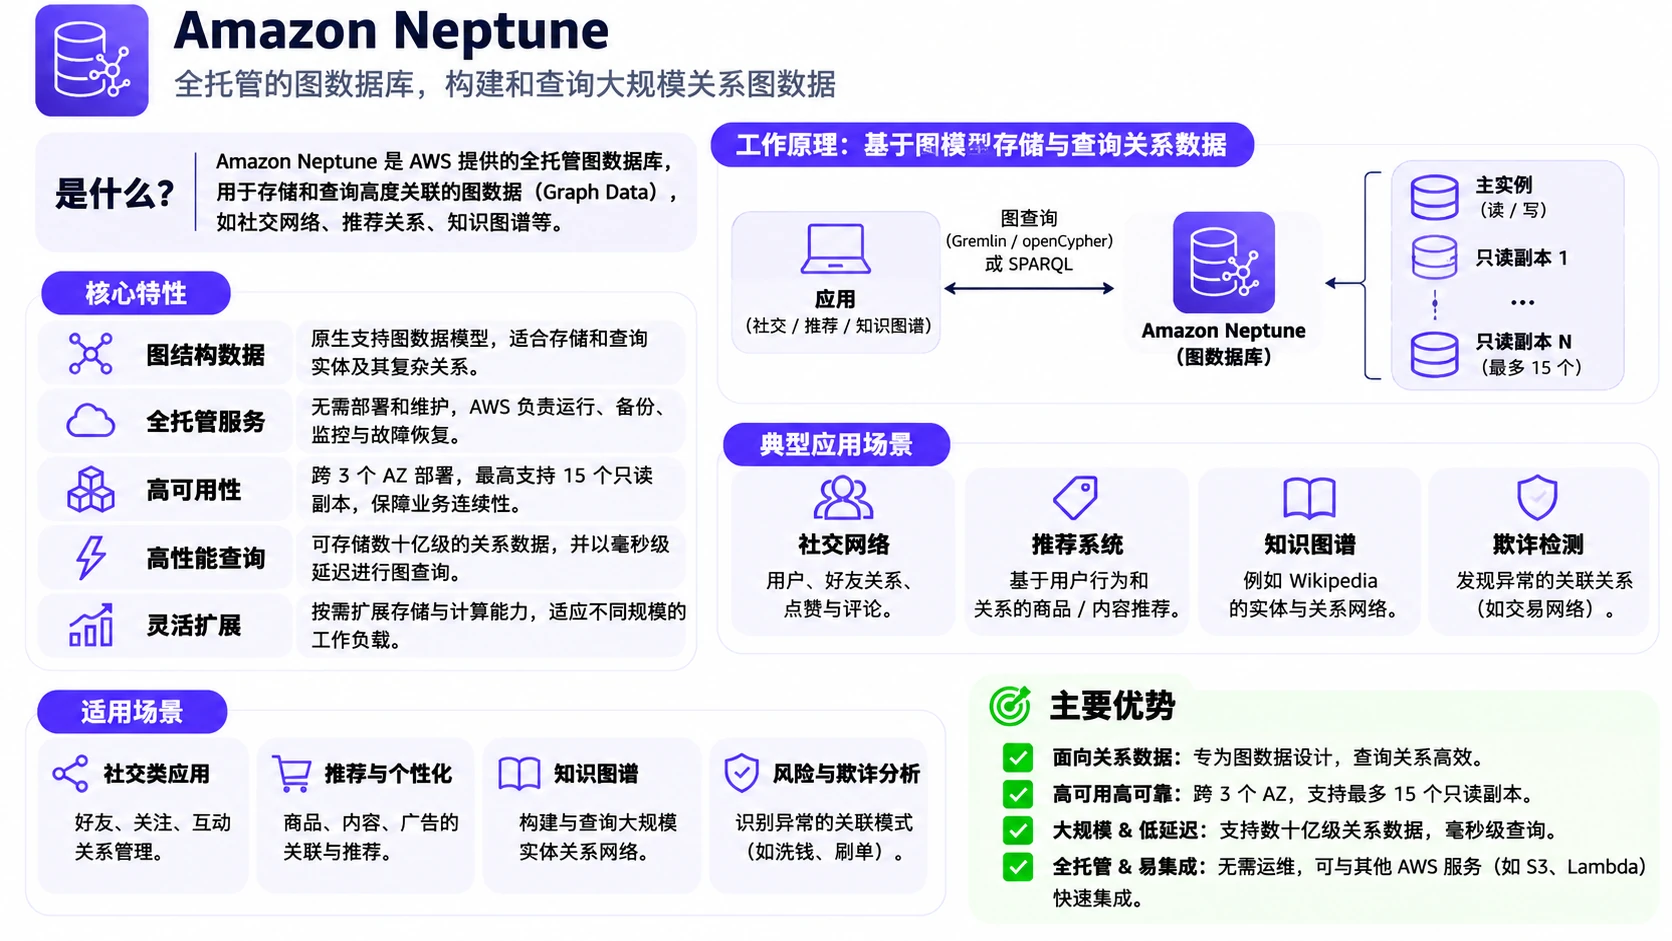
AWS Neptune
- 托管的图数据库服务。
- 适合社交网络、知识图谱、推荐系统等关系复杂的场景。
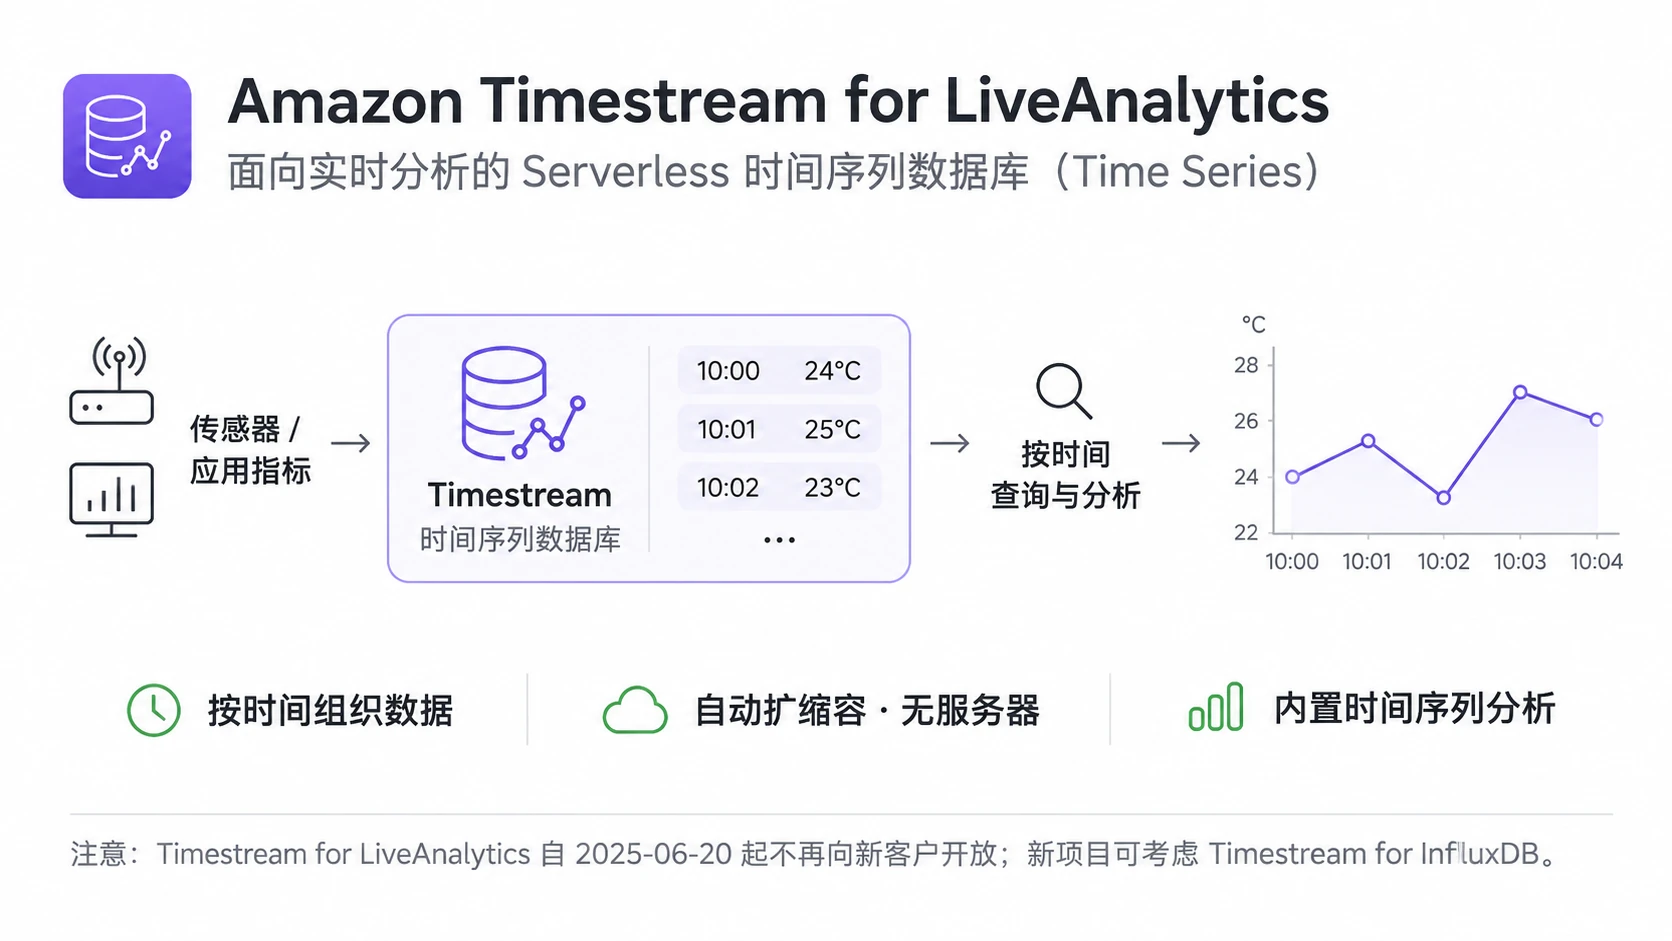
AWS Timestream
- 托管的时序数据库。
- 适合IoT、监控指标、日志等时间序列数据。
注:Timestream for LiveAnalytics 自 2025 年 6 月 20 日起不再对新客户开放,新项目可以用 Timestream for InfluxDB。
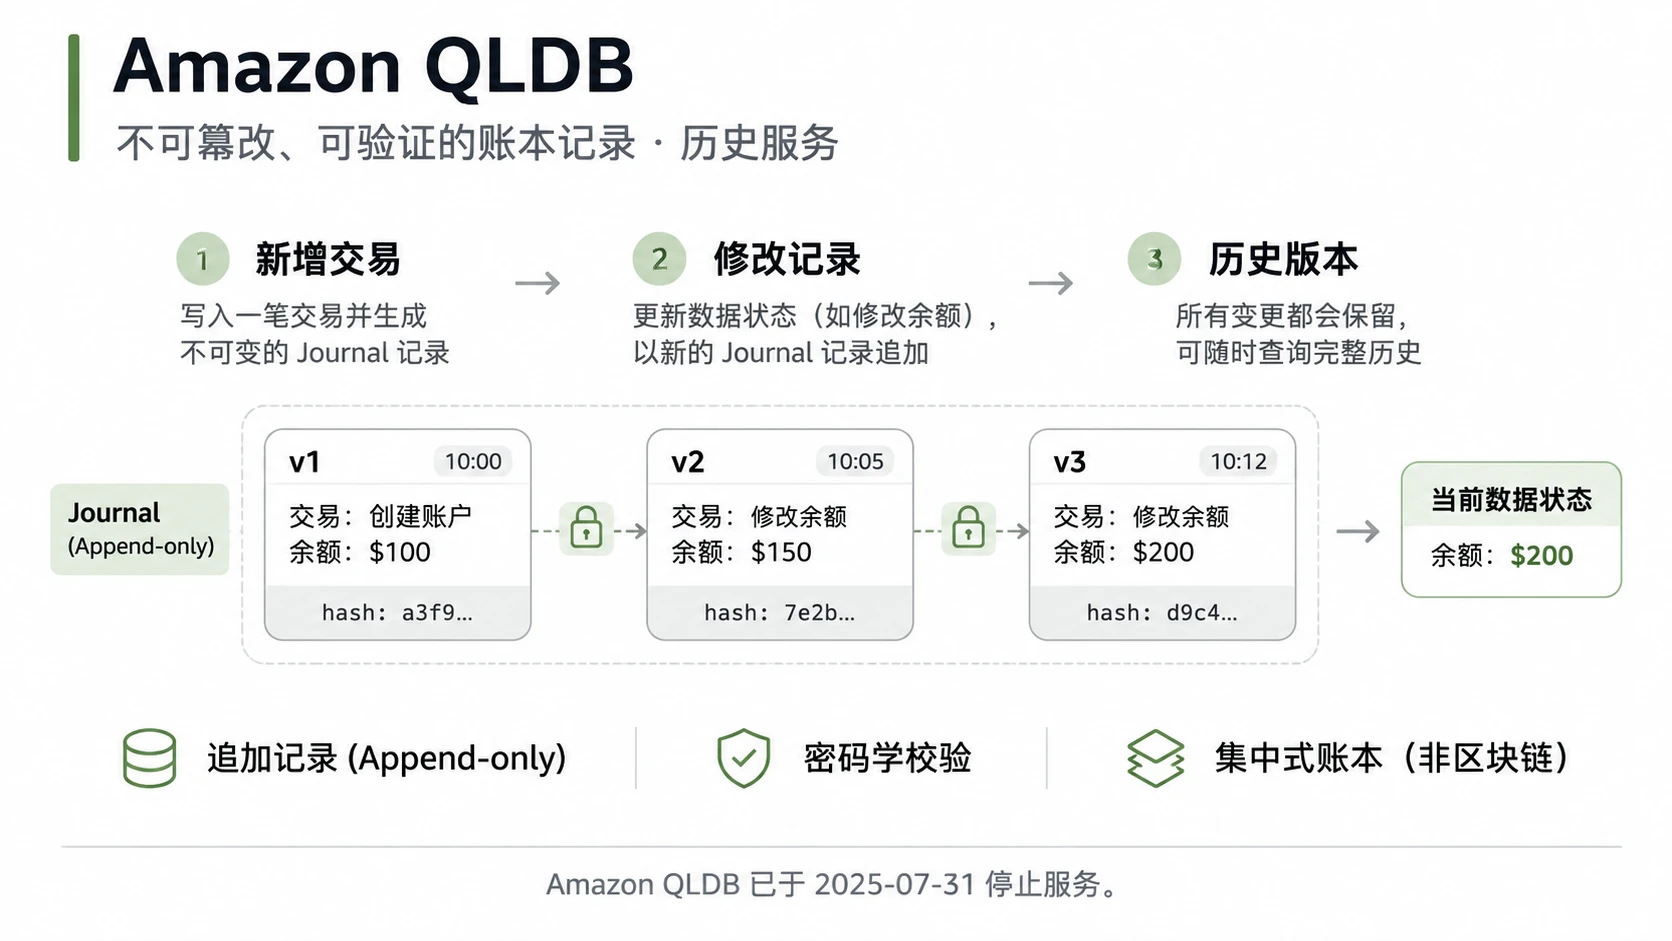
AWS QLDB
注:QLDB 已于 2025 年 7 月停止服务。
- 不可变的账本数据库。
- 适合金融交易记录、审计日志等需要完整历史追踪的场景。
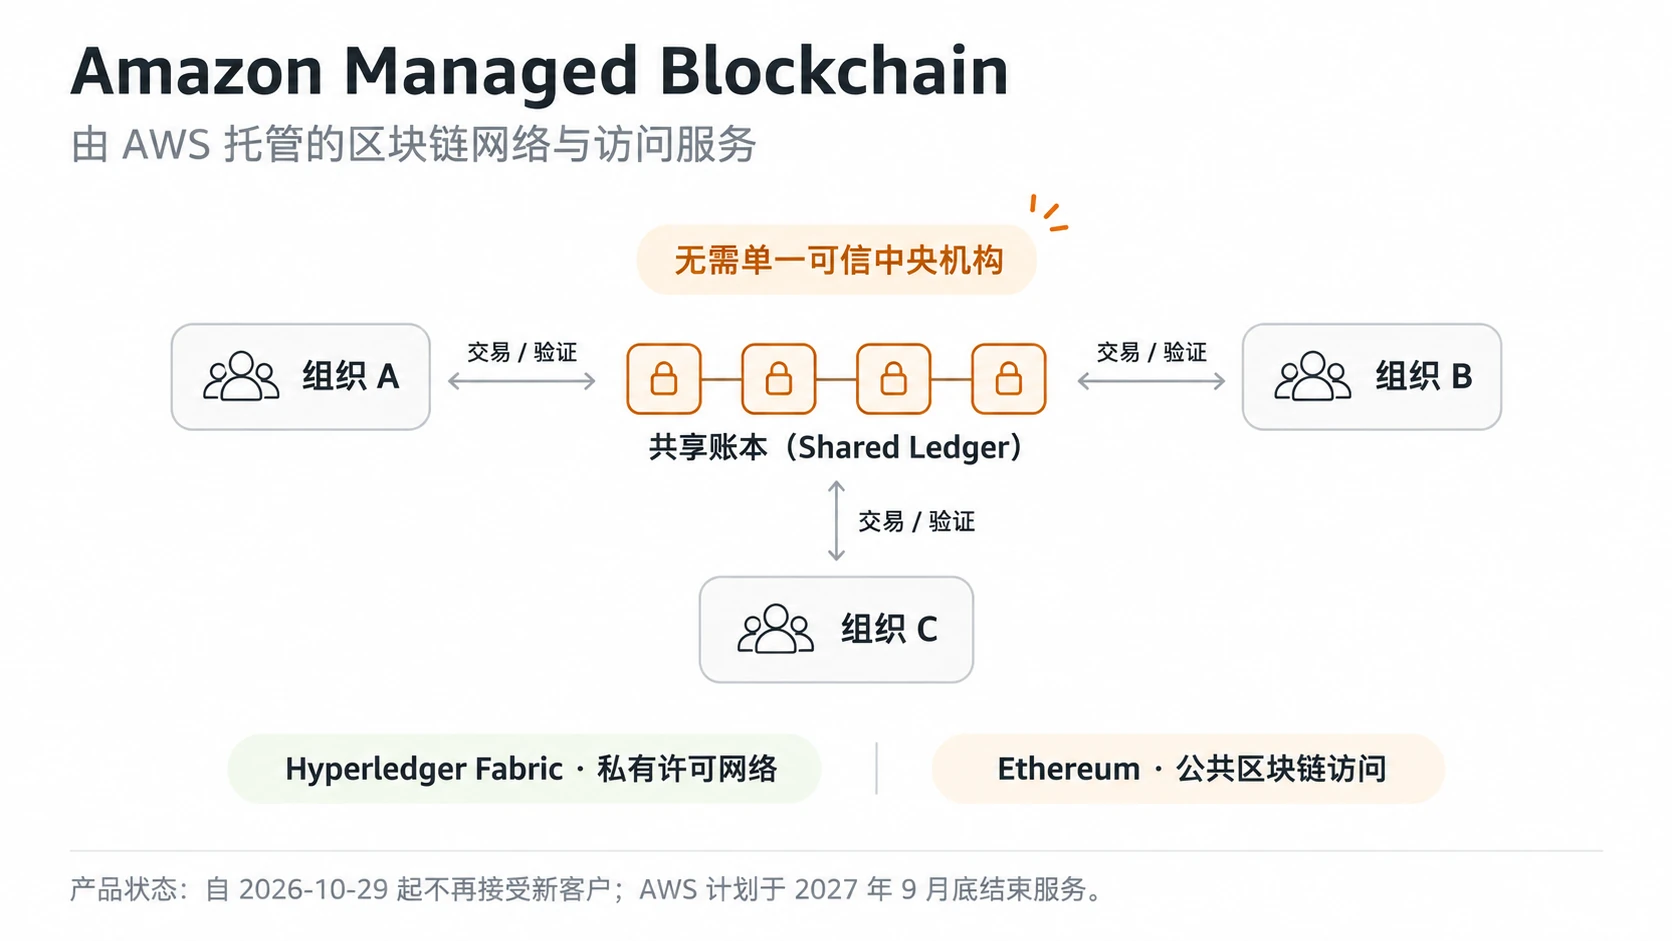
AWS Managed Blockchain
- 托管的区块链服务,支持去中心化网络。
- 支持Hyperledger Fabric和Ethereum框架。
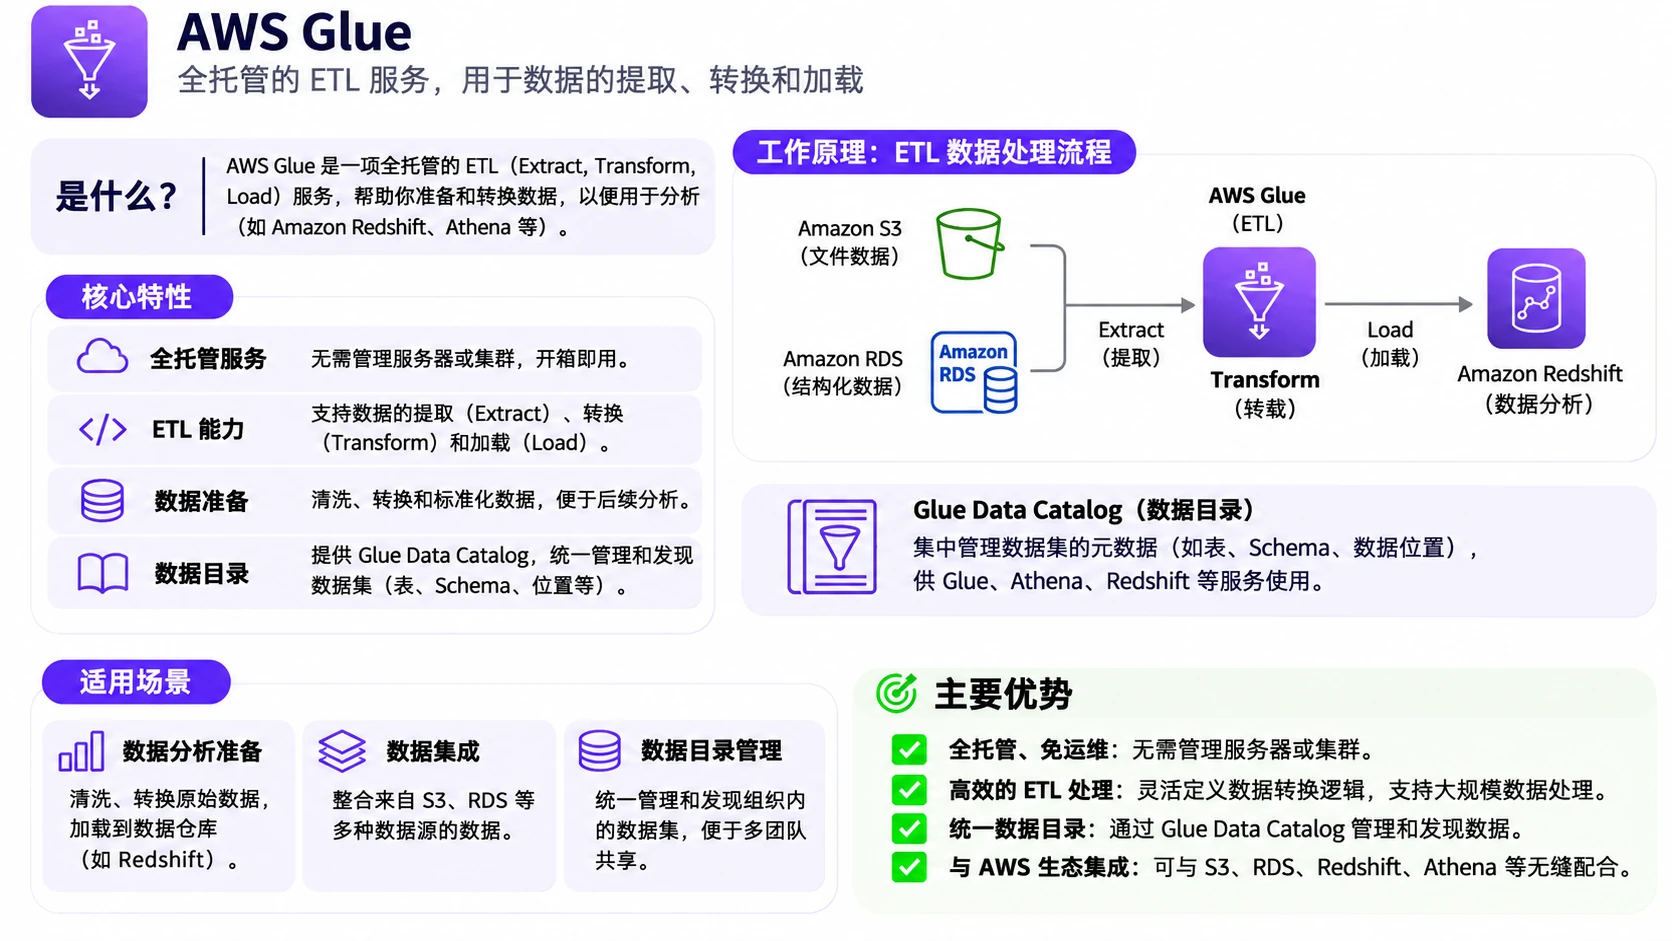
AWS Glue
- 无服务器ETL服务(提取、转换、加载)。
- 自动发现数据、转换格式,为数据分析做准备。
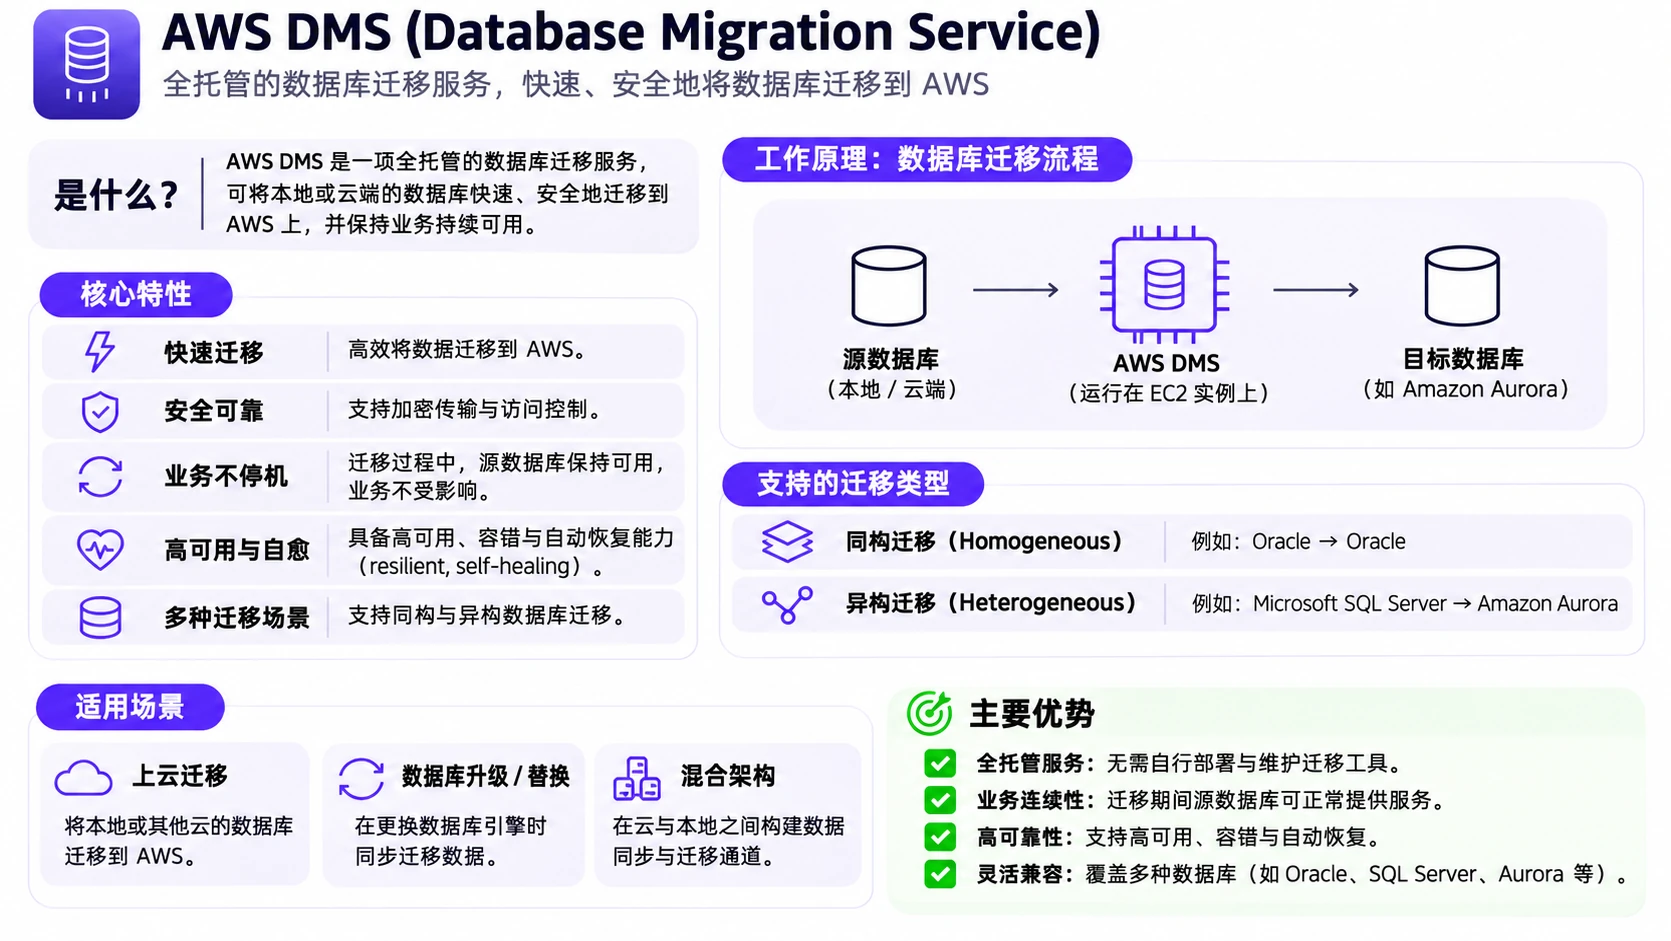
AWS DMS (Database Migration Service)
- 数据库迁移服务。
- 支持同构和异构数据库迁移,源数据库在迁移期间保持可用。
7. Other Compute Services
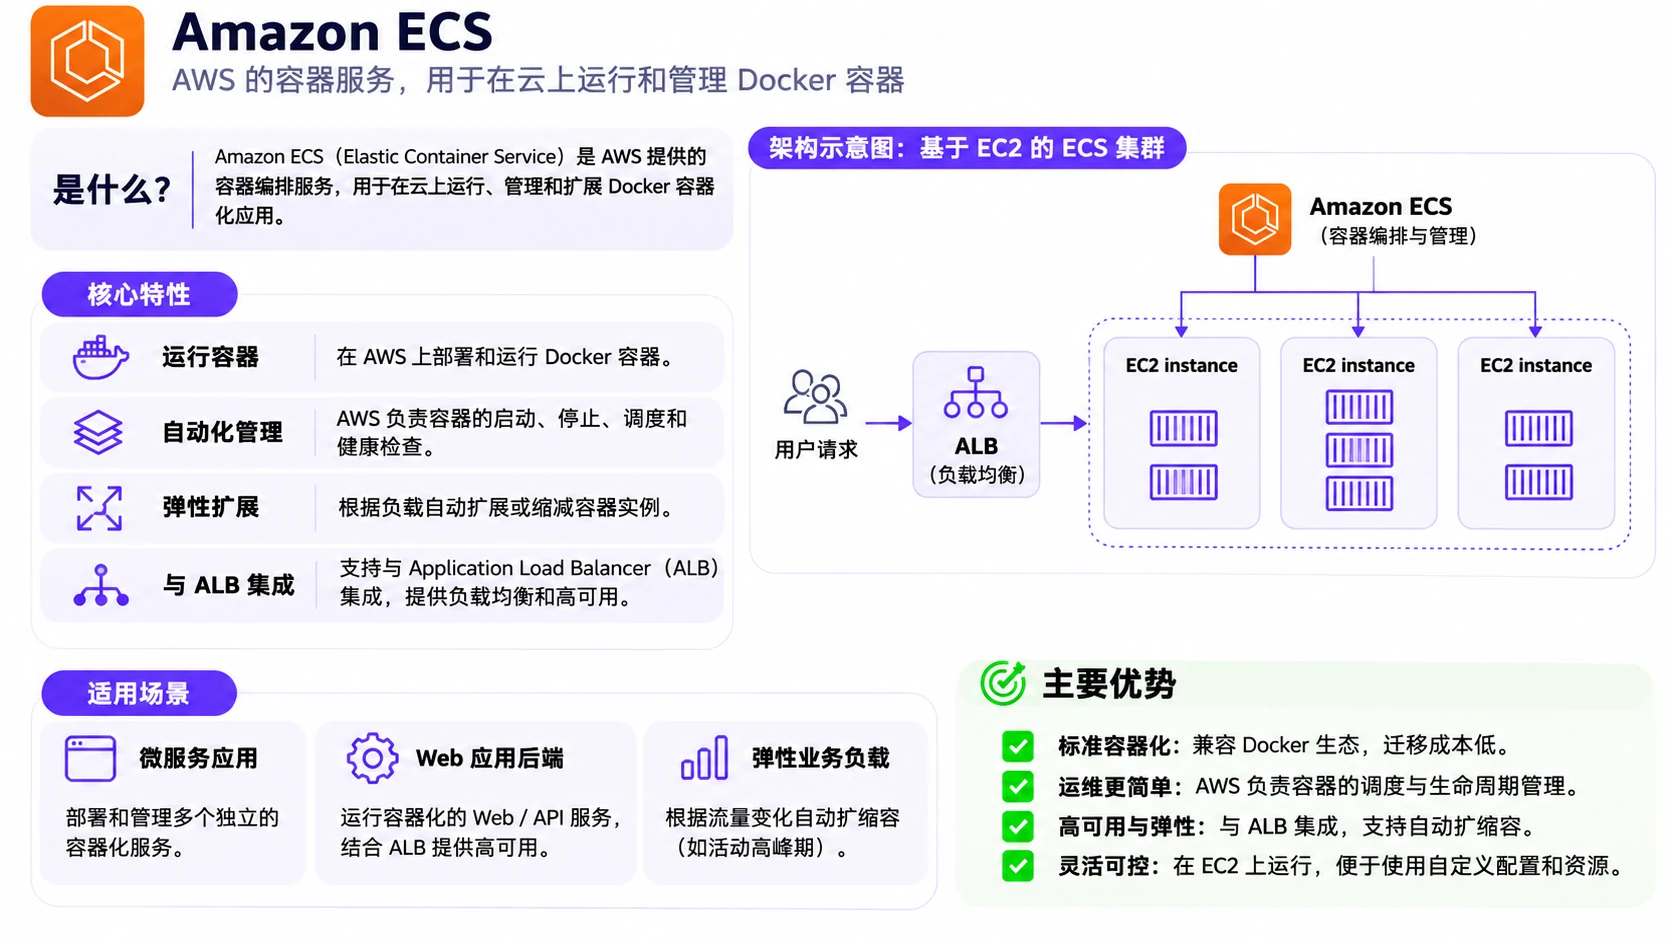
AWS ECS (Elastic Container Service)
- 在AWS上运行Docker容器的服务。
- 使用 EC2 启动类型时,需要自己管理底层 EC2 实例(也可以搭配 Fargate,免去管理)。
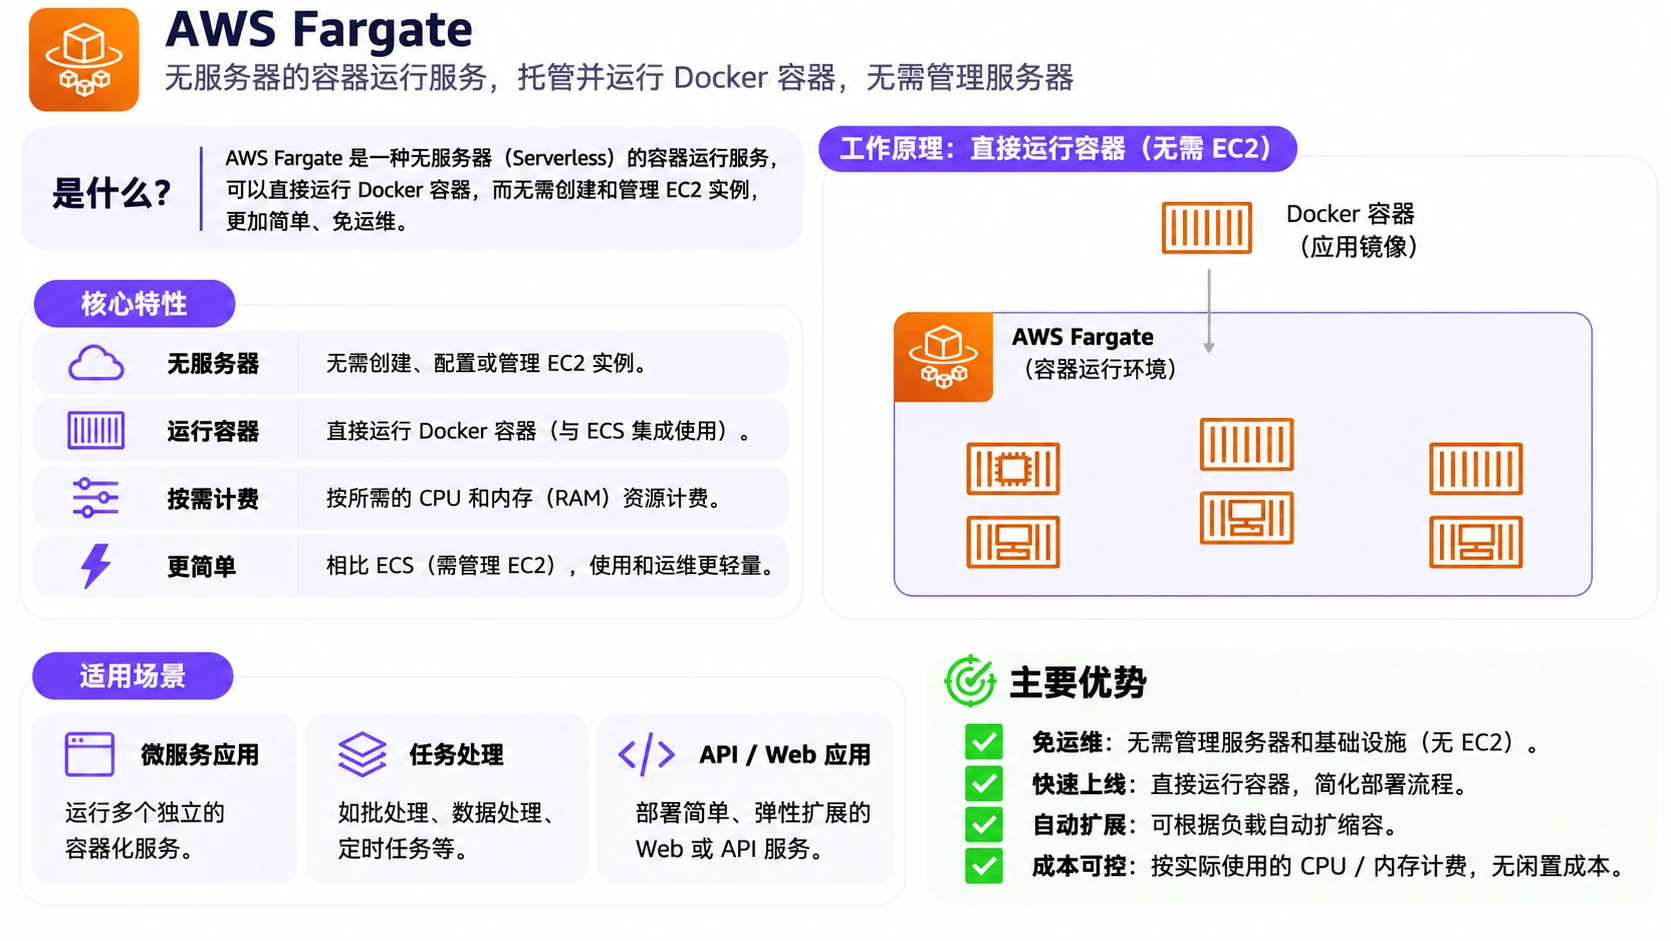
AWS Fargate
- 无服务器容器运行平台。
- 运行Docker容器,无需管理EC2实例。
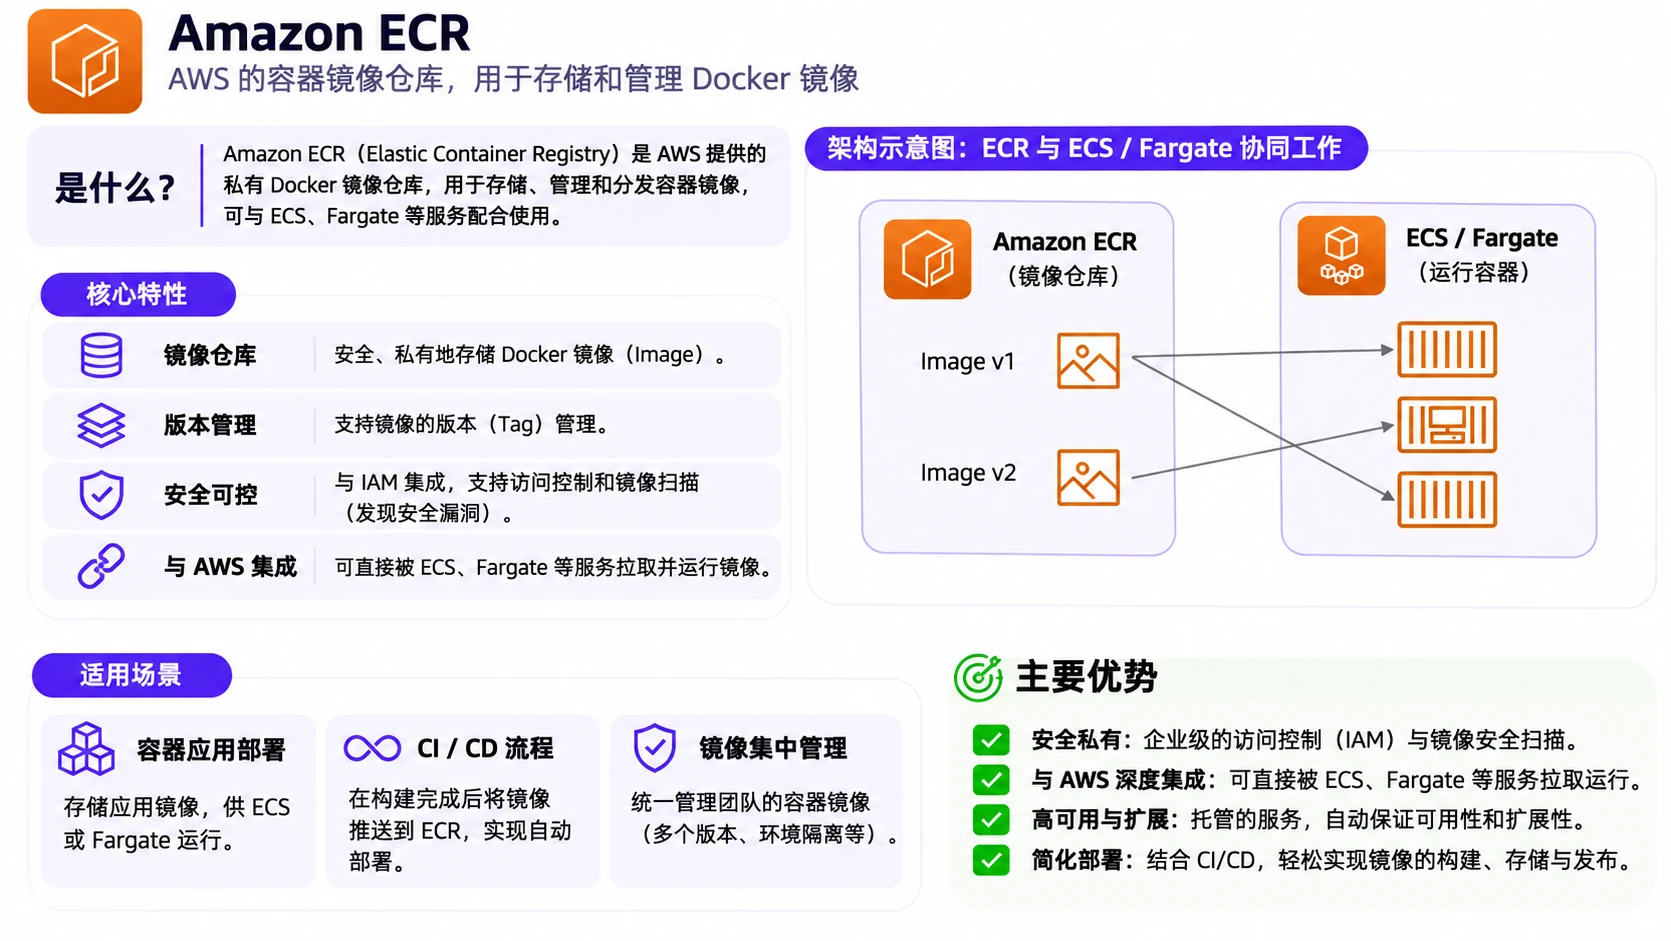
AWS ECR (Elastic Container Registry)
- Docker镜像仓库服务。
- 存储、管理和部署Docker容器镜像。
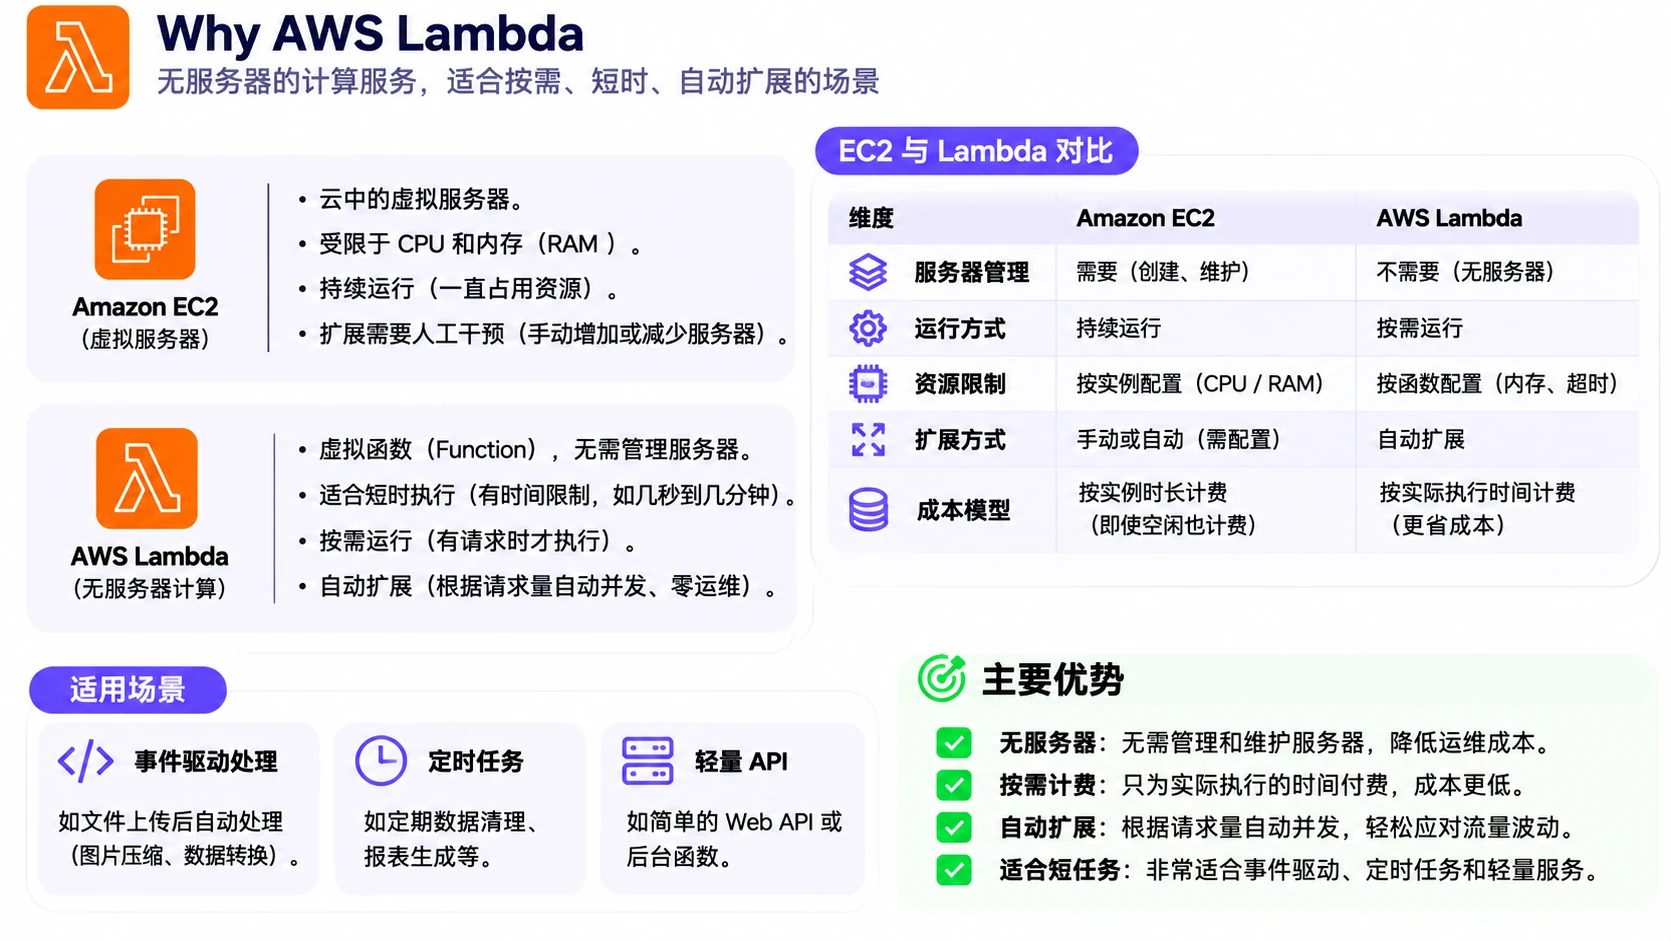
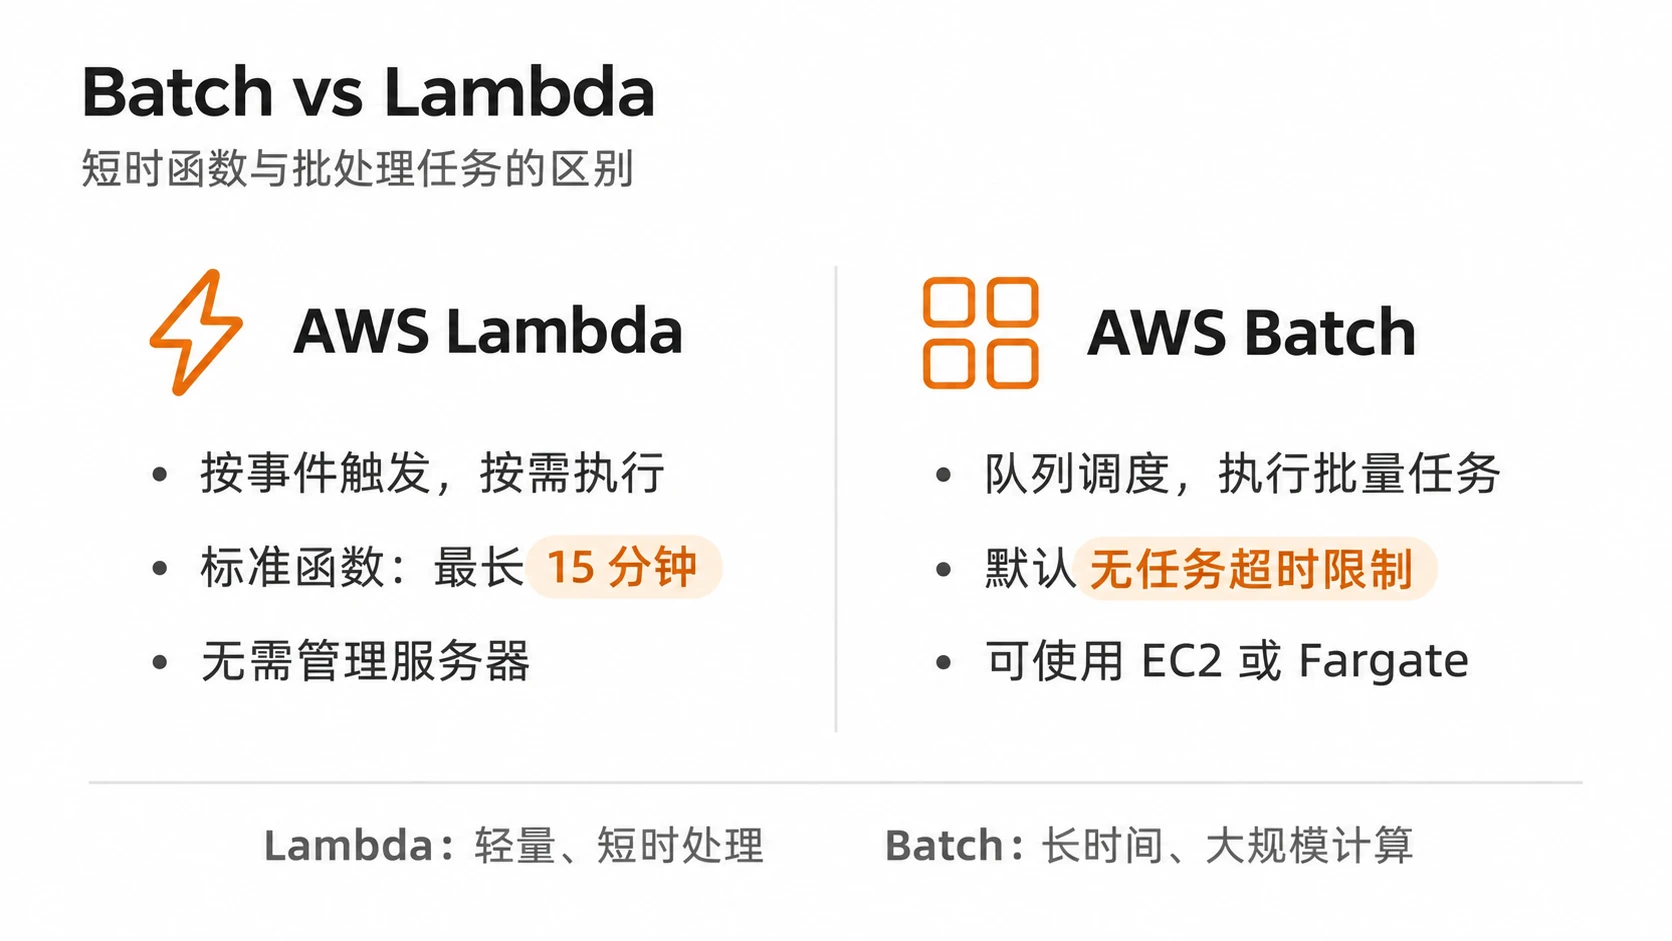
AWS Lambda
- 无服务器计算服务。事件驱动,自动扩展。可用EventBridge定时触发(CRON)。
- 按请求次数和实际运行时间付费。
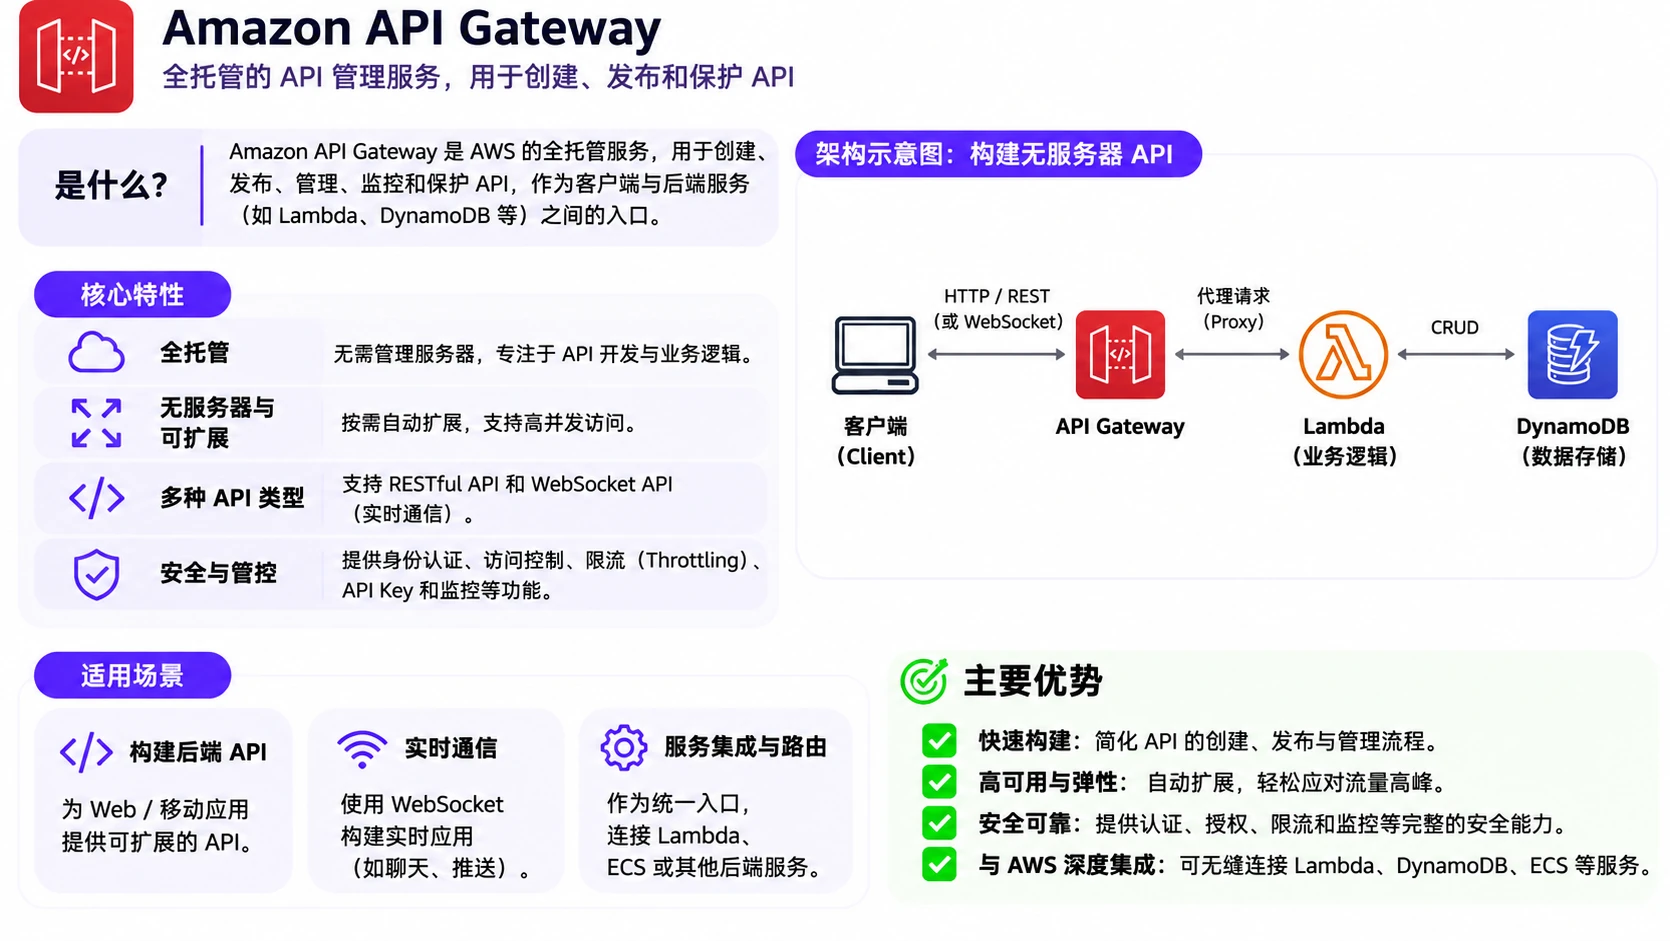
AWS API Gateway
- 创建、发布和管理REST/HTTP API。
- 常与Lambda结合,将函数暴露为API端点。
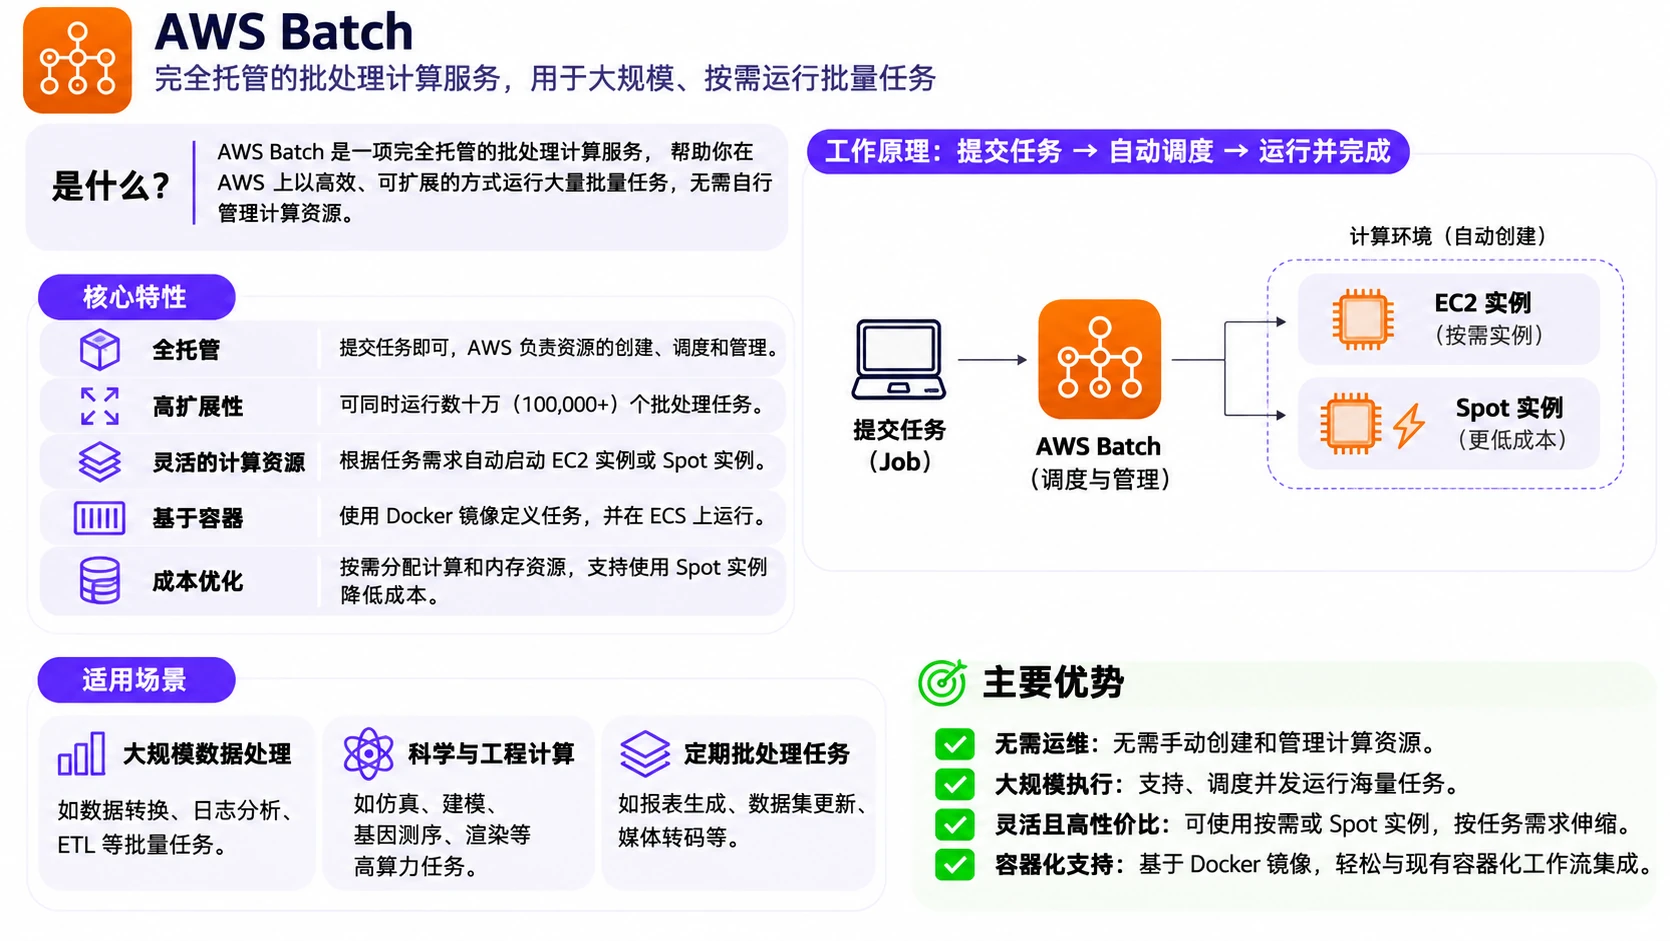
AWS Batch
- 运行批处理作业(有开始和结束的任务)。
- 自动管理计算资源,适合大规模数据处理、机器学习训练等。
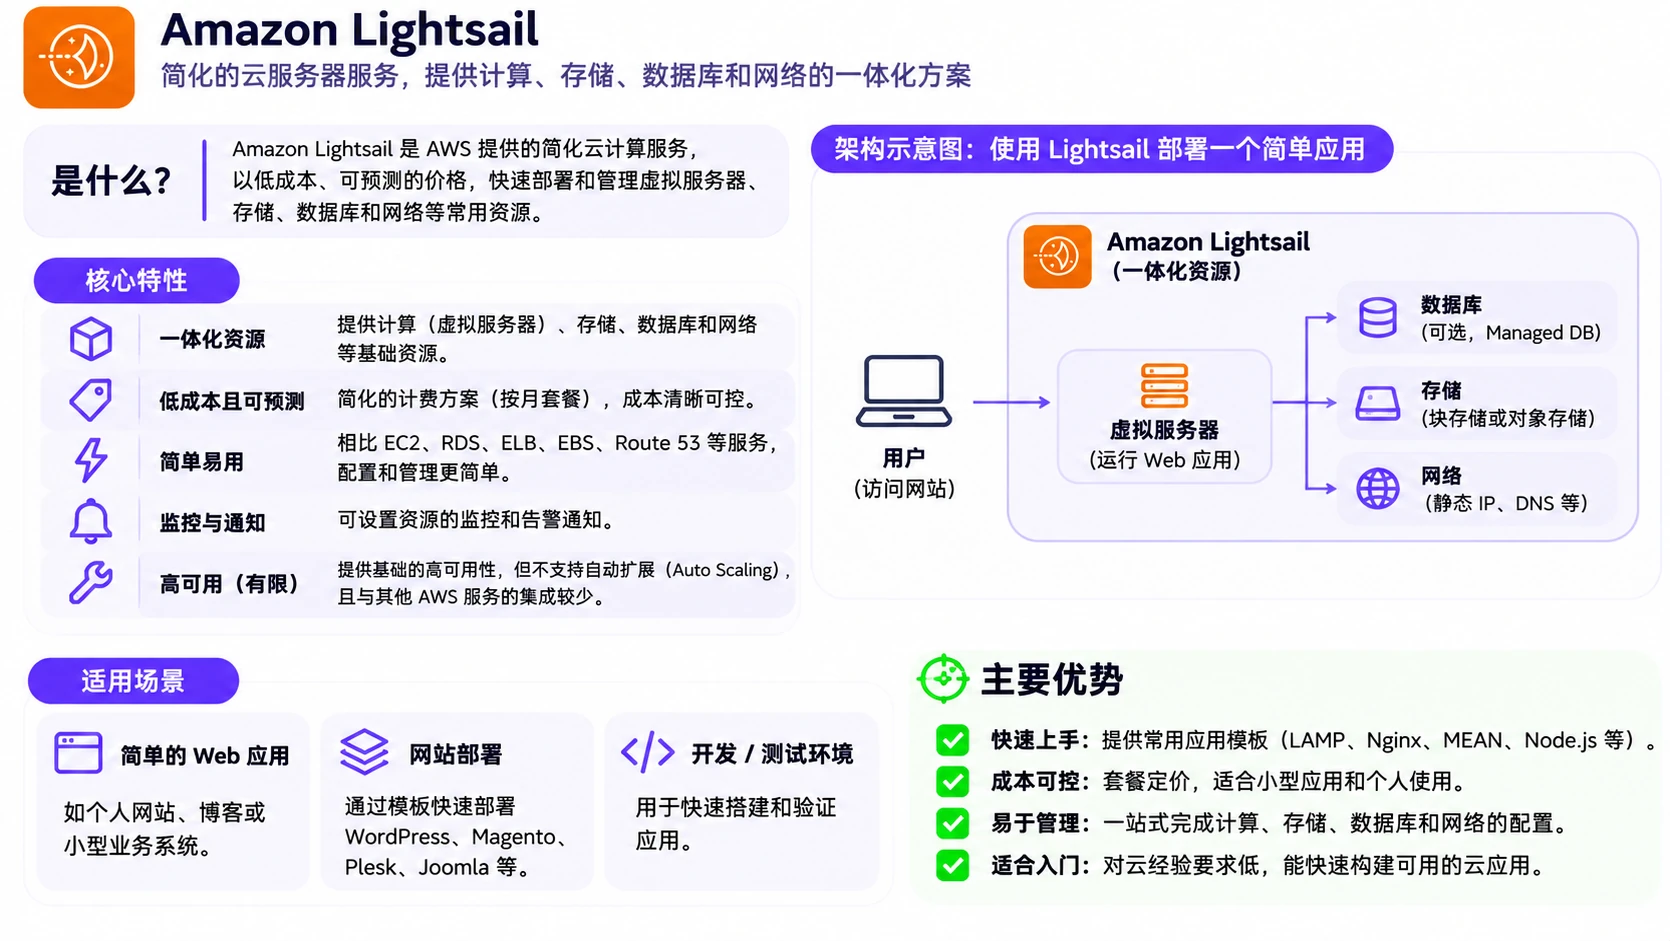
AWS Lightsail
- 简化版云服务,适合初学者。
- 提供预配置的服务器、存储和网络,固定价格,易于使用。
8. Deployment & Manage Infrastructure
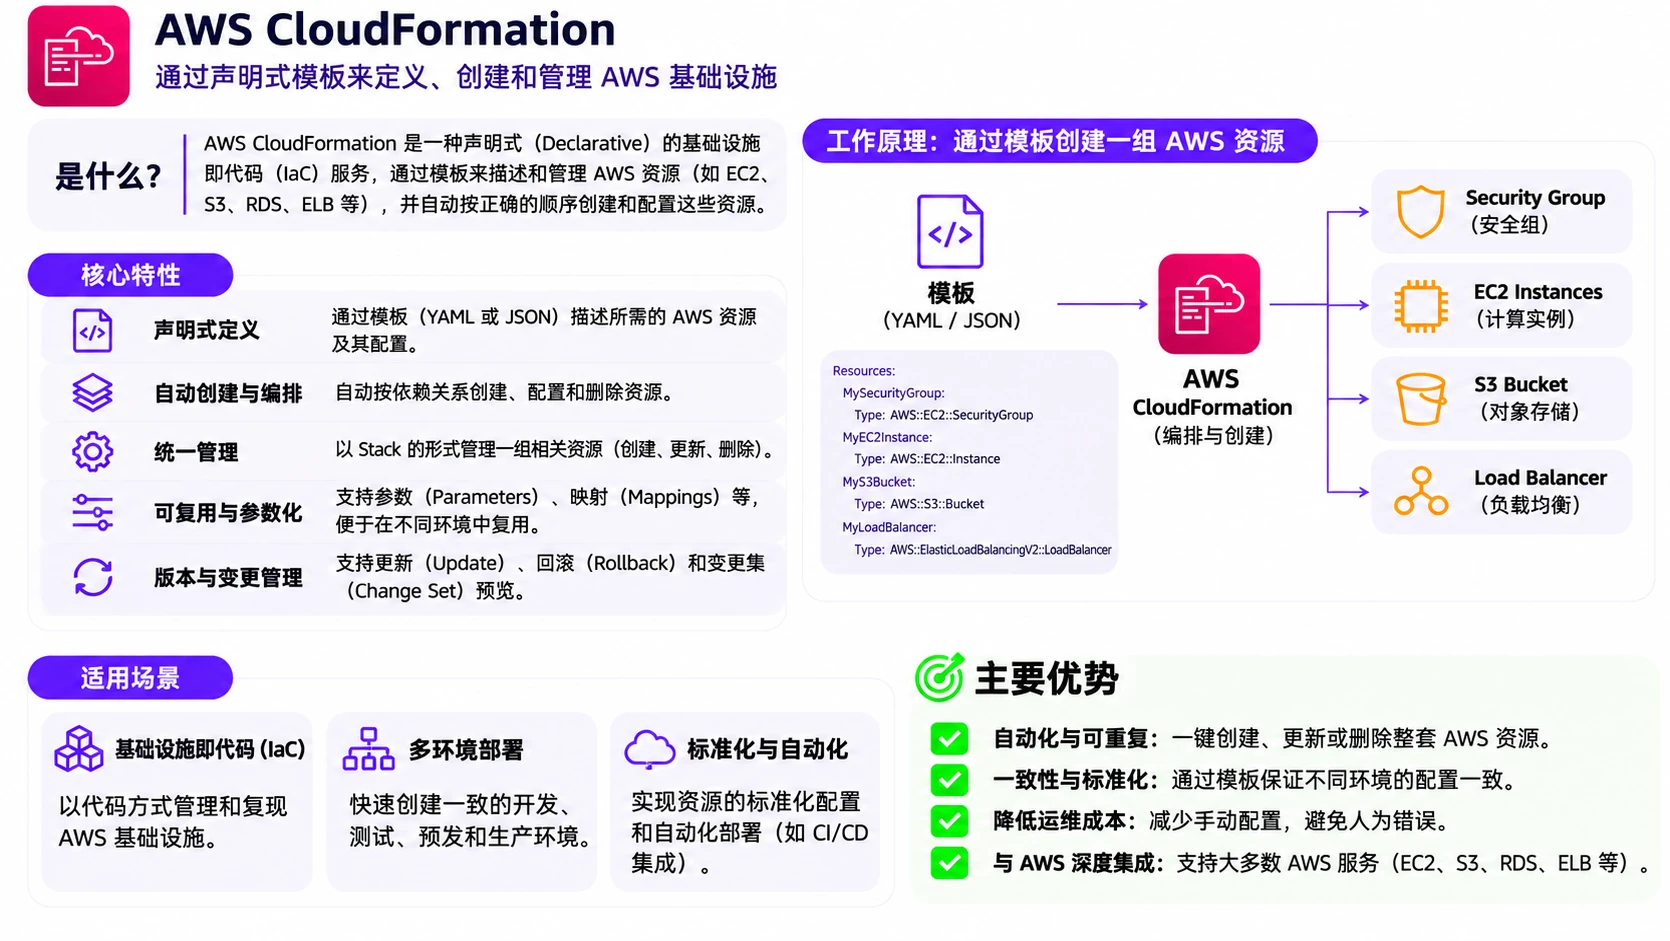
AWS CloudFormation
- 基础设施即代码(IaC)服务,AWS 原生(类似第三方的 Terraform)。
- 用模板文件自动创建和管理AWS资源,无需手动配置。支持版本控制和重复部署。
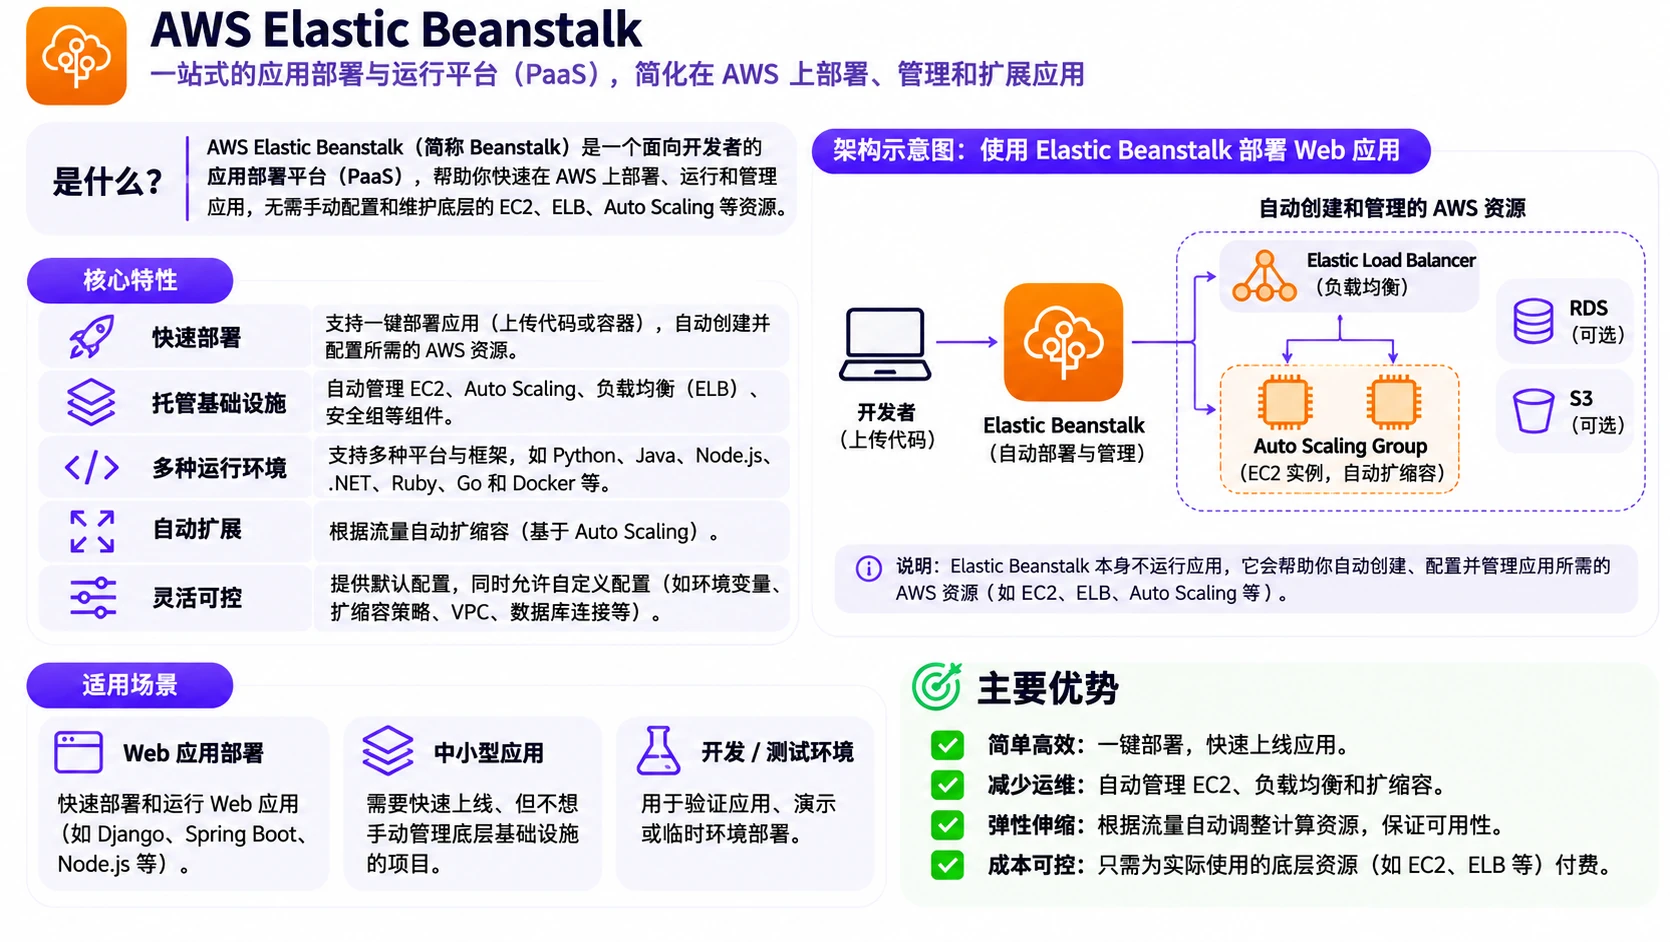
AWS Elastic Beanstalk
- PaaS平台即服务。只需上传代码,自动处理部署、负载均衡、扩展等。
- 服务本身免费,只为使用的底层资源付费。
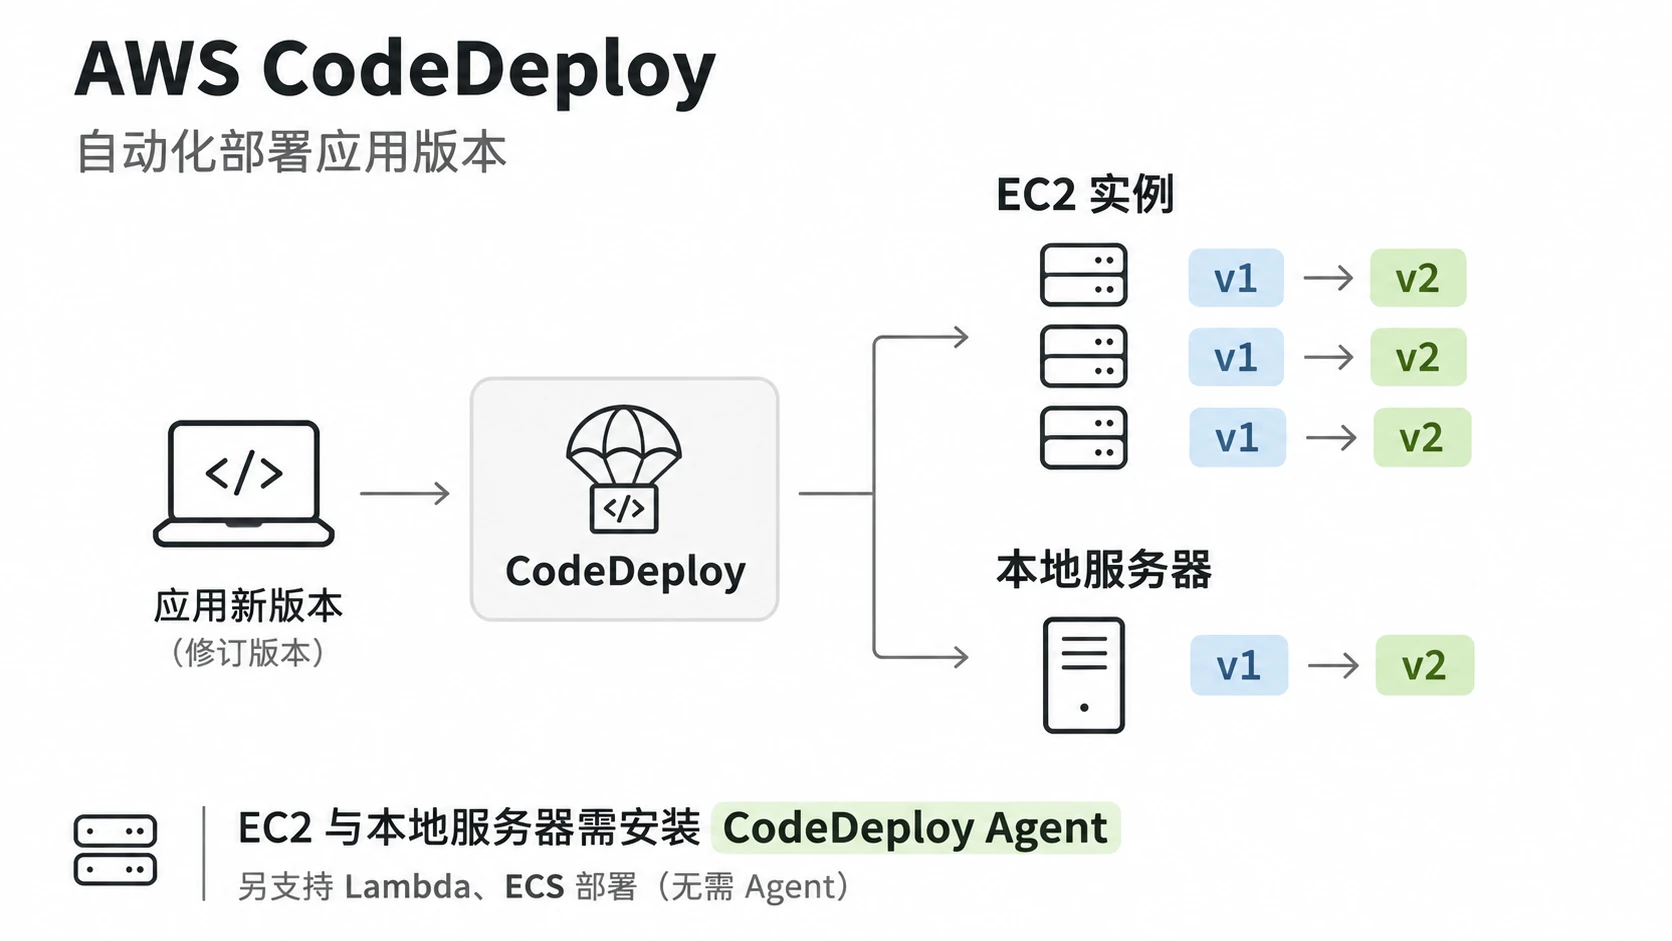
AWS CodeDeploy
- 自动化应用部署服务。
- 支持部署到 EC2、Lambda、ECS 和本地服务器(EC2 和本地服务器需安装 CodeDeploy Agent)。
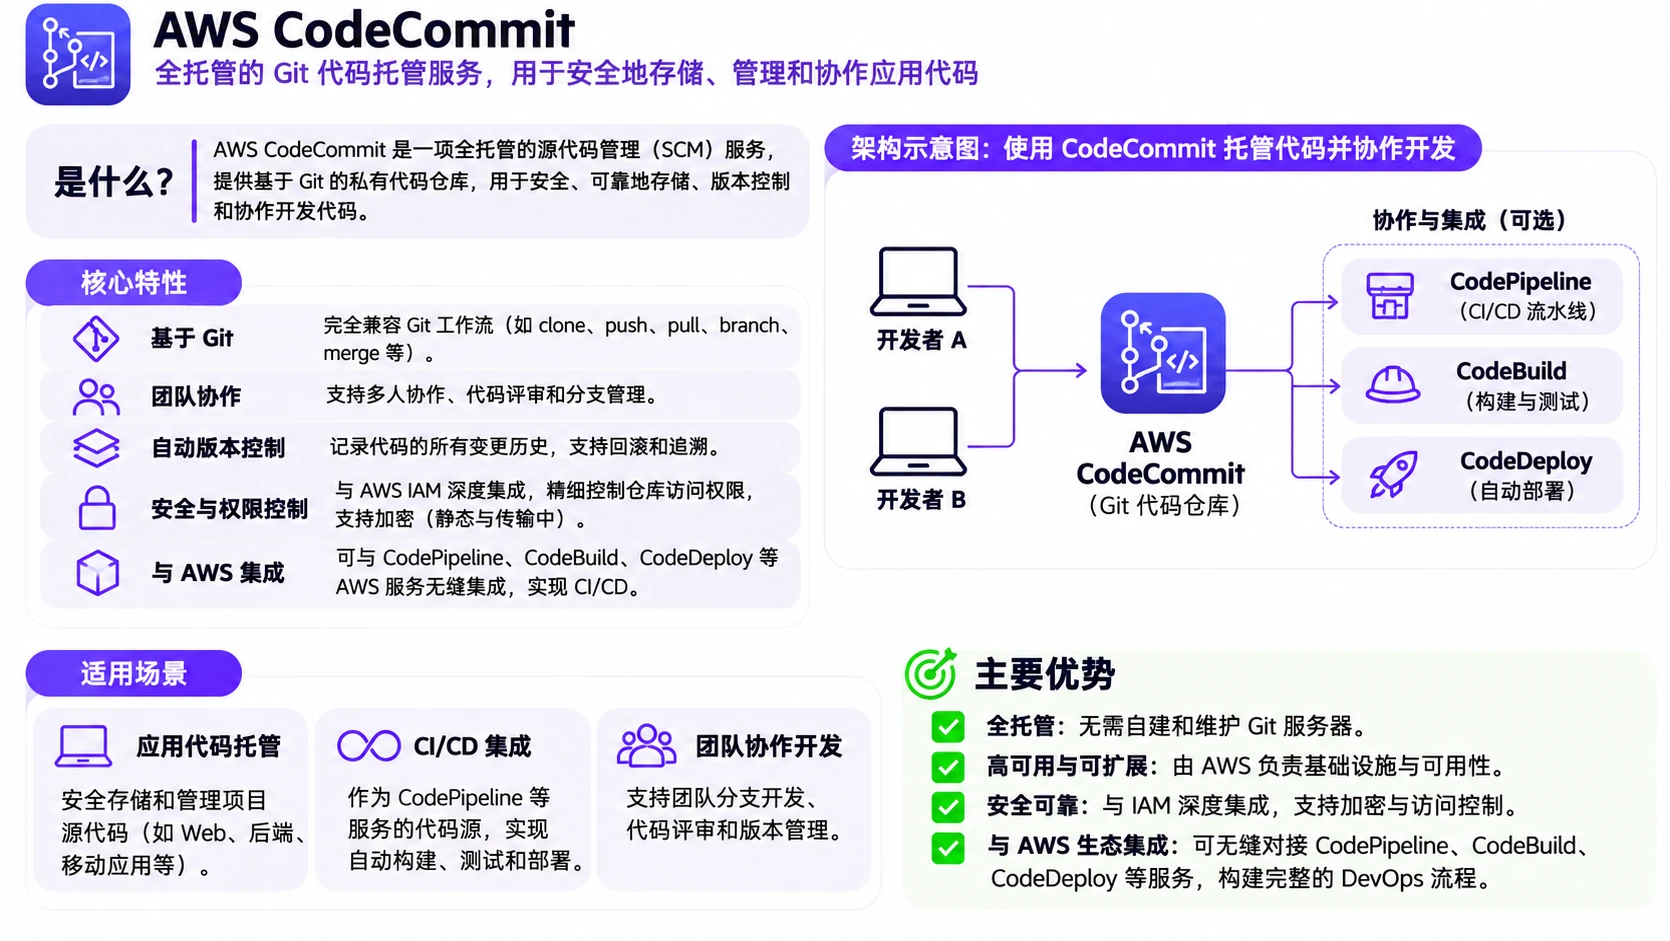
AWS CodeCommit
注:自 2024 年 7 月起不再对新客户开放。
- Git代码仓库托管服务,类似GitHub。
- 私有、安全、完全托管。
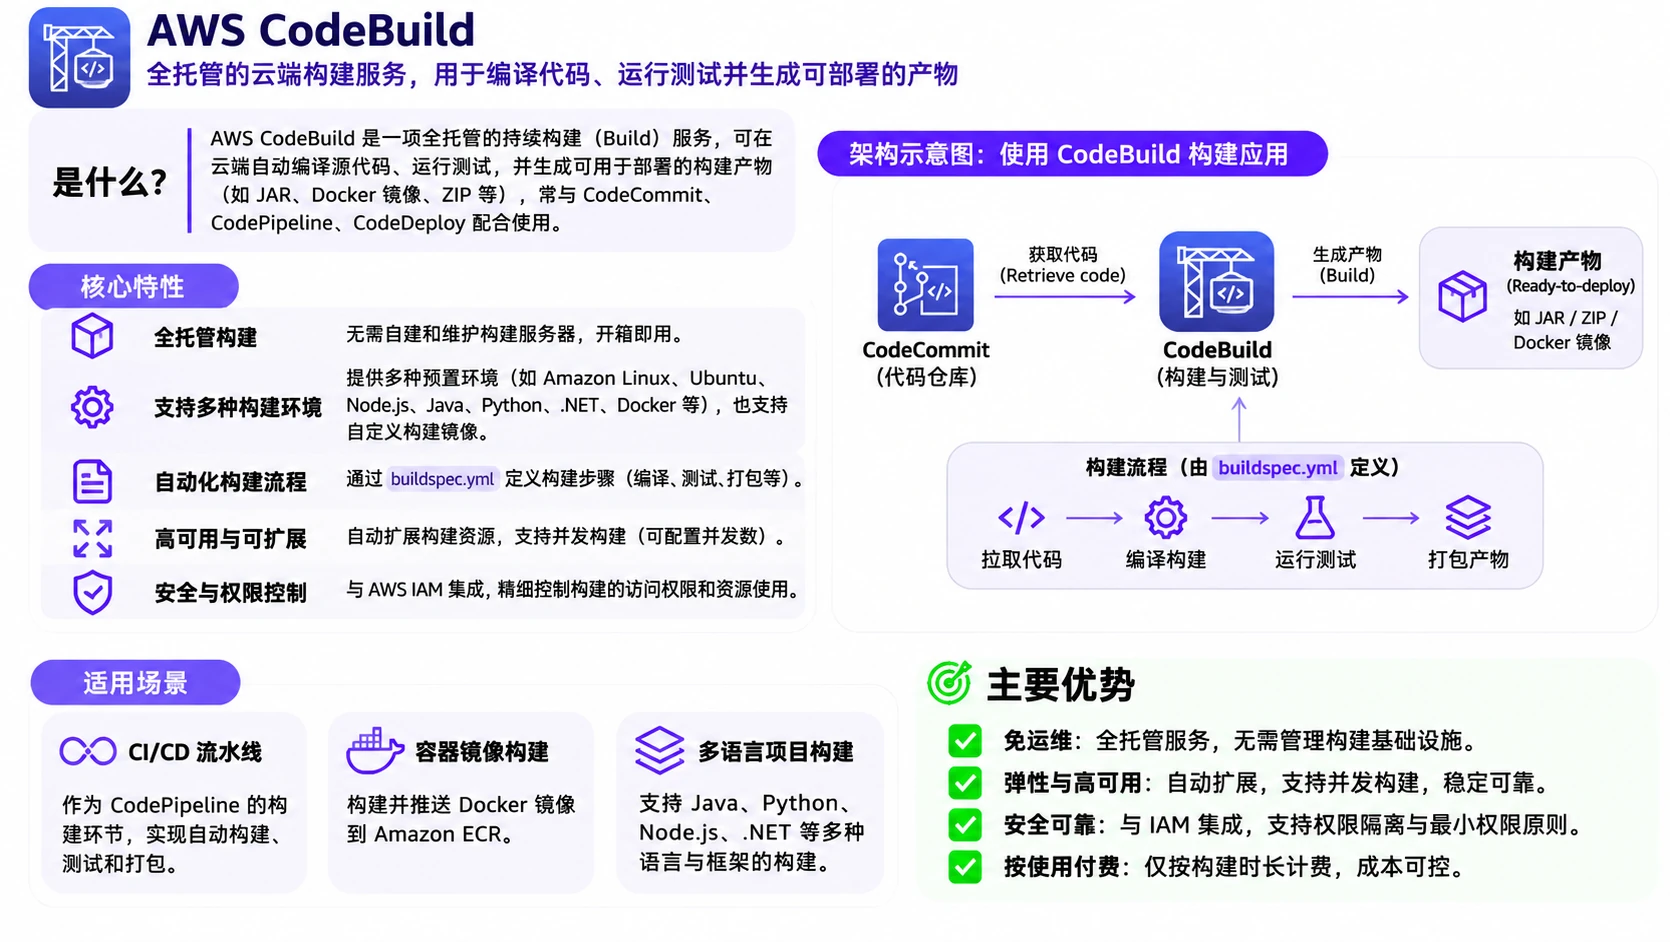
AWS CodeBuild
- 持续集成服务,自动编译和测试代码。
- 按使用时间付费,无需管理构建服务器。
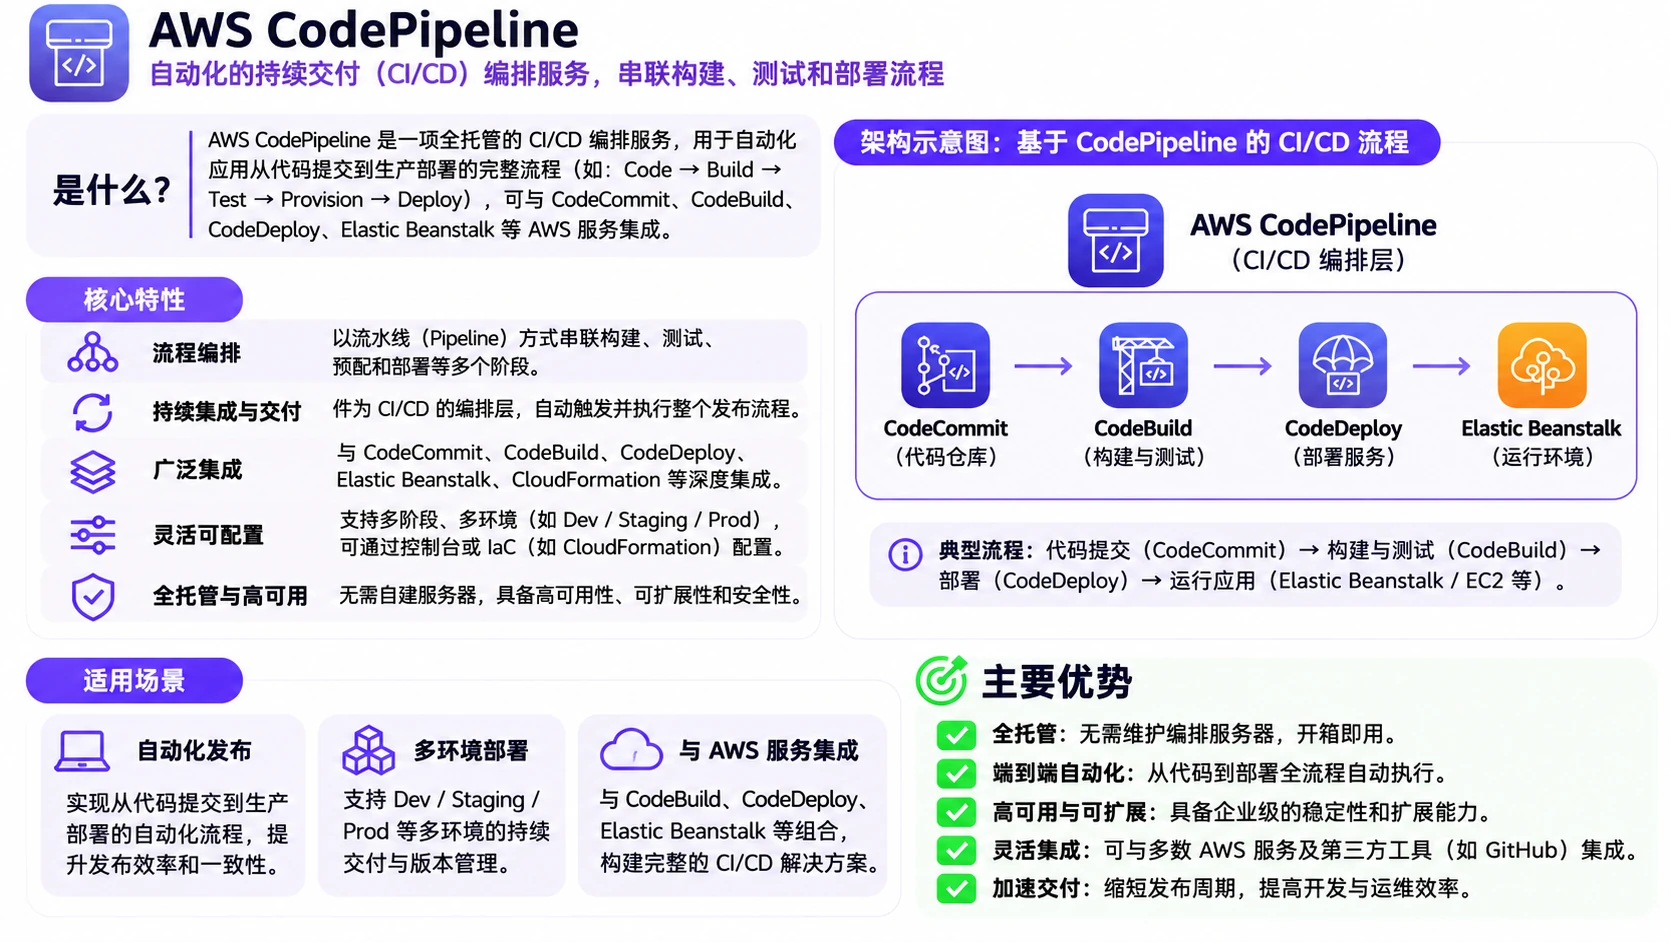
AWS CodePipeline
- CI/CD持续集成/持续交付服务。
- 编排整个发布流程(代码提交→构建→测试→部署)。通过 EventBridge(原 CloudWatch Events)监测 CodeCommit 变化。
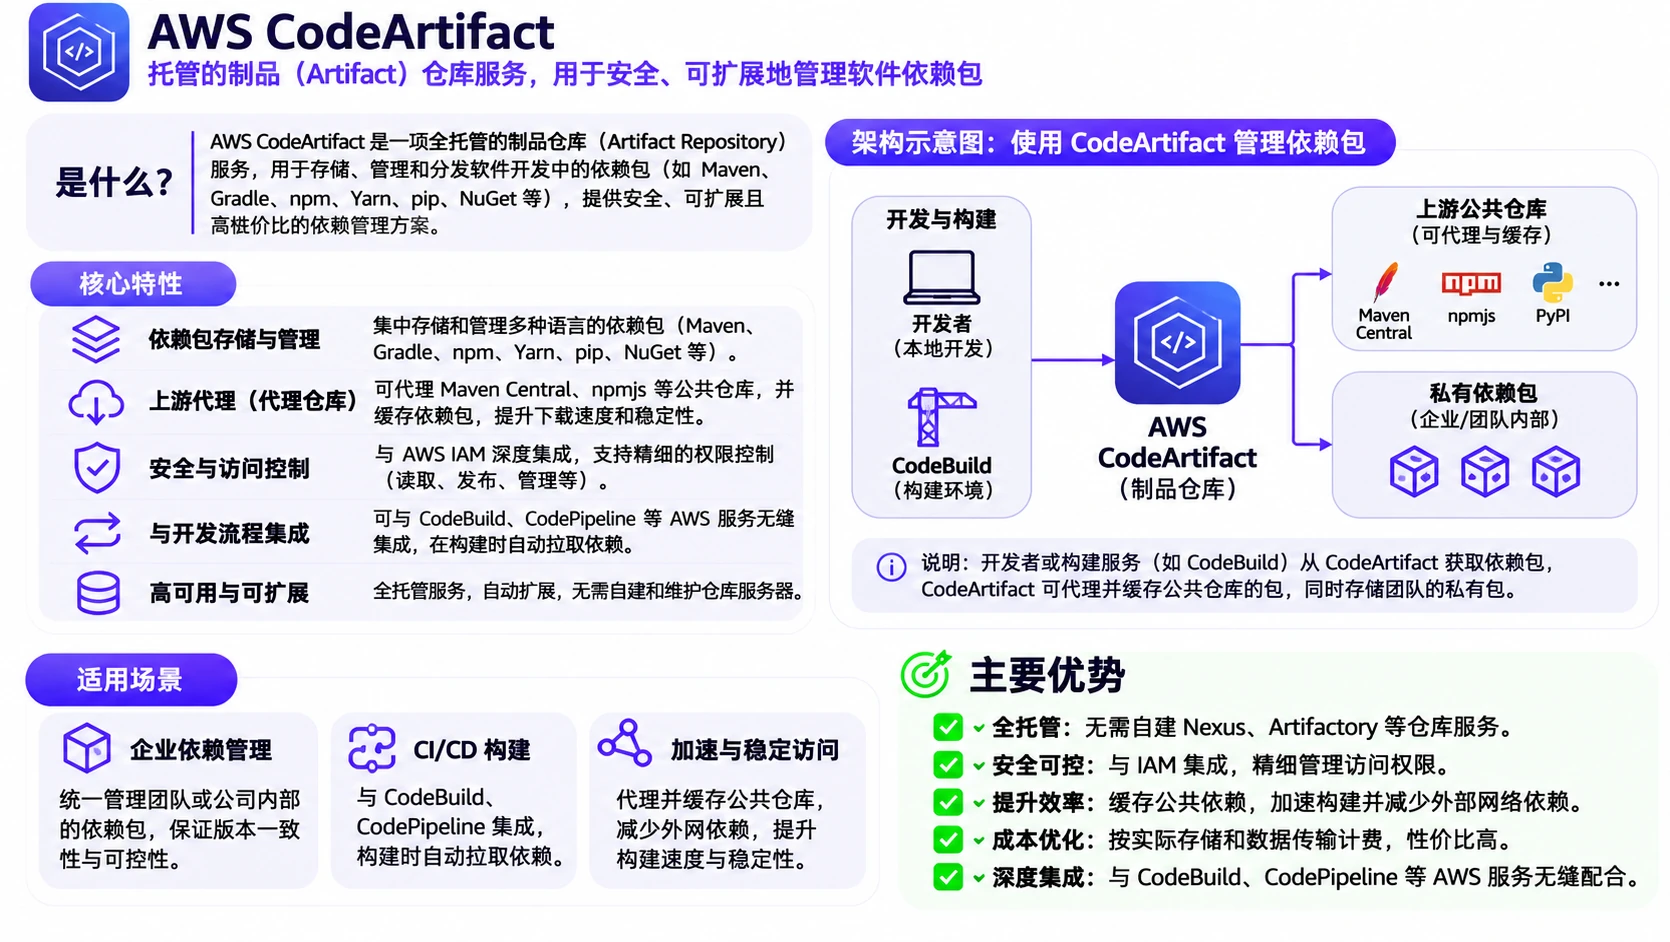
AWS CodeArtifact
- 软件包仓库服务,管理依赖项(类似第三方的 JFrog Artifactory)。
- 支持npm、Maven、pip等包管理工具。
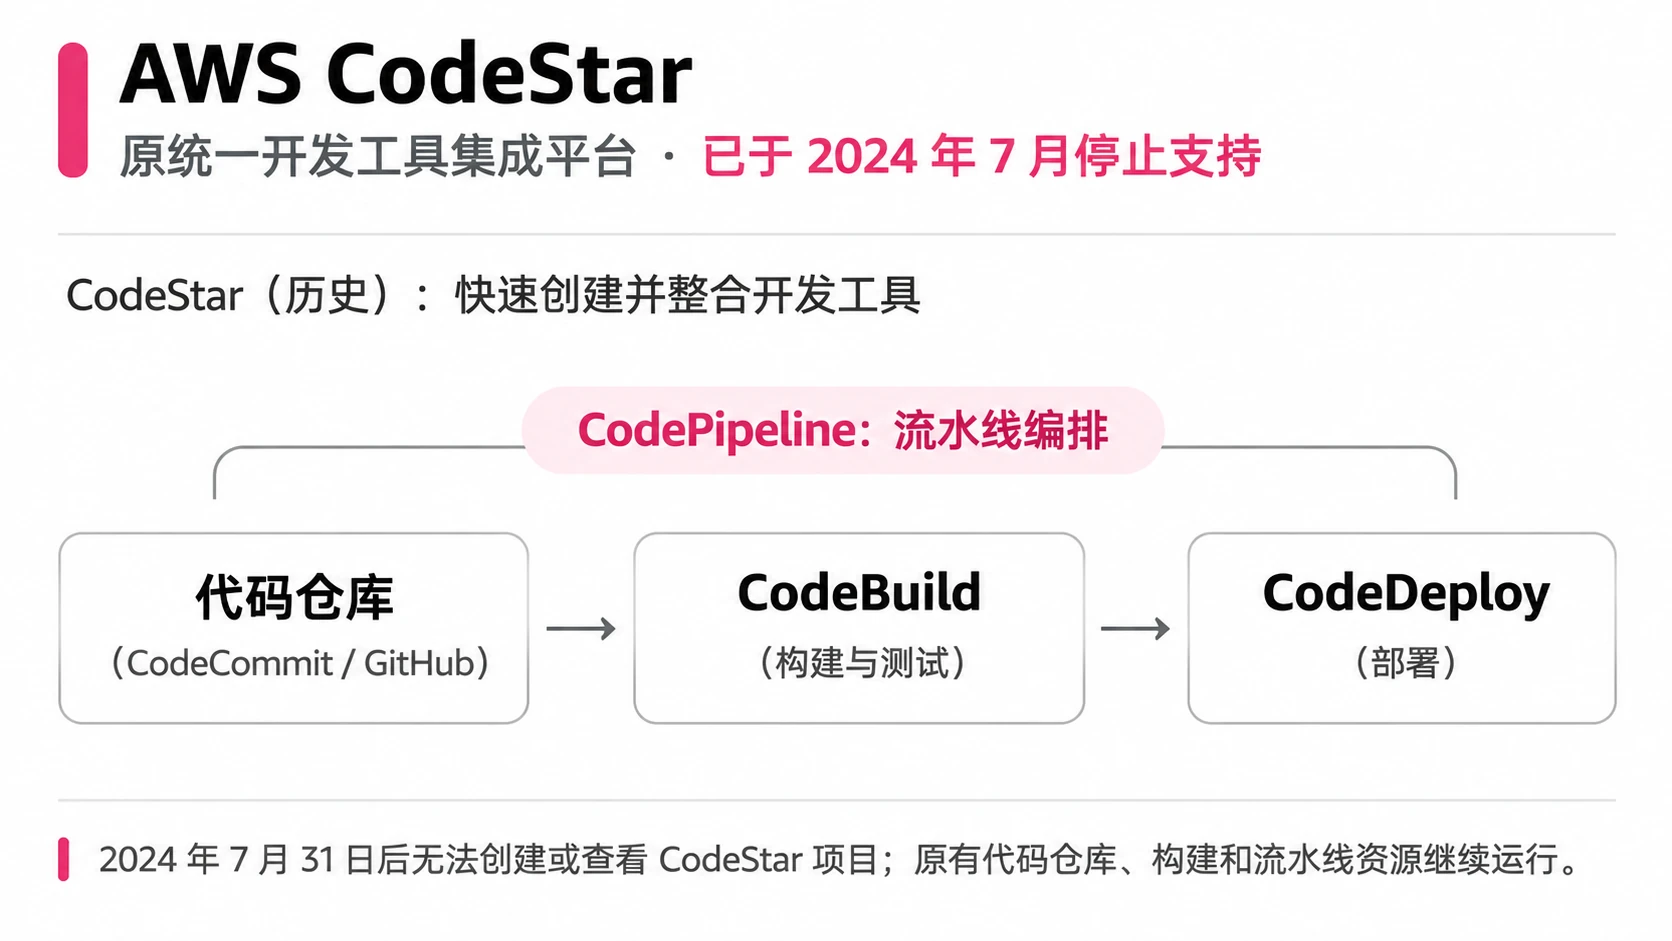
AWS CodeStar
注:已于 2024 年 7 月停止服务。
- 统一的开发工具集成平台。
- 整合CodePipeline、CodeCommit、CodeBuild、CodeDeploy等工具,快速搭建CI/CD流程。可与Cloud9结合开发无服务器应用。
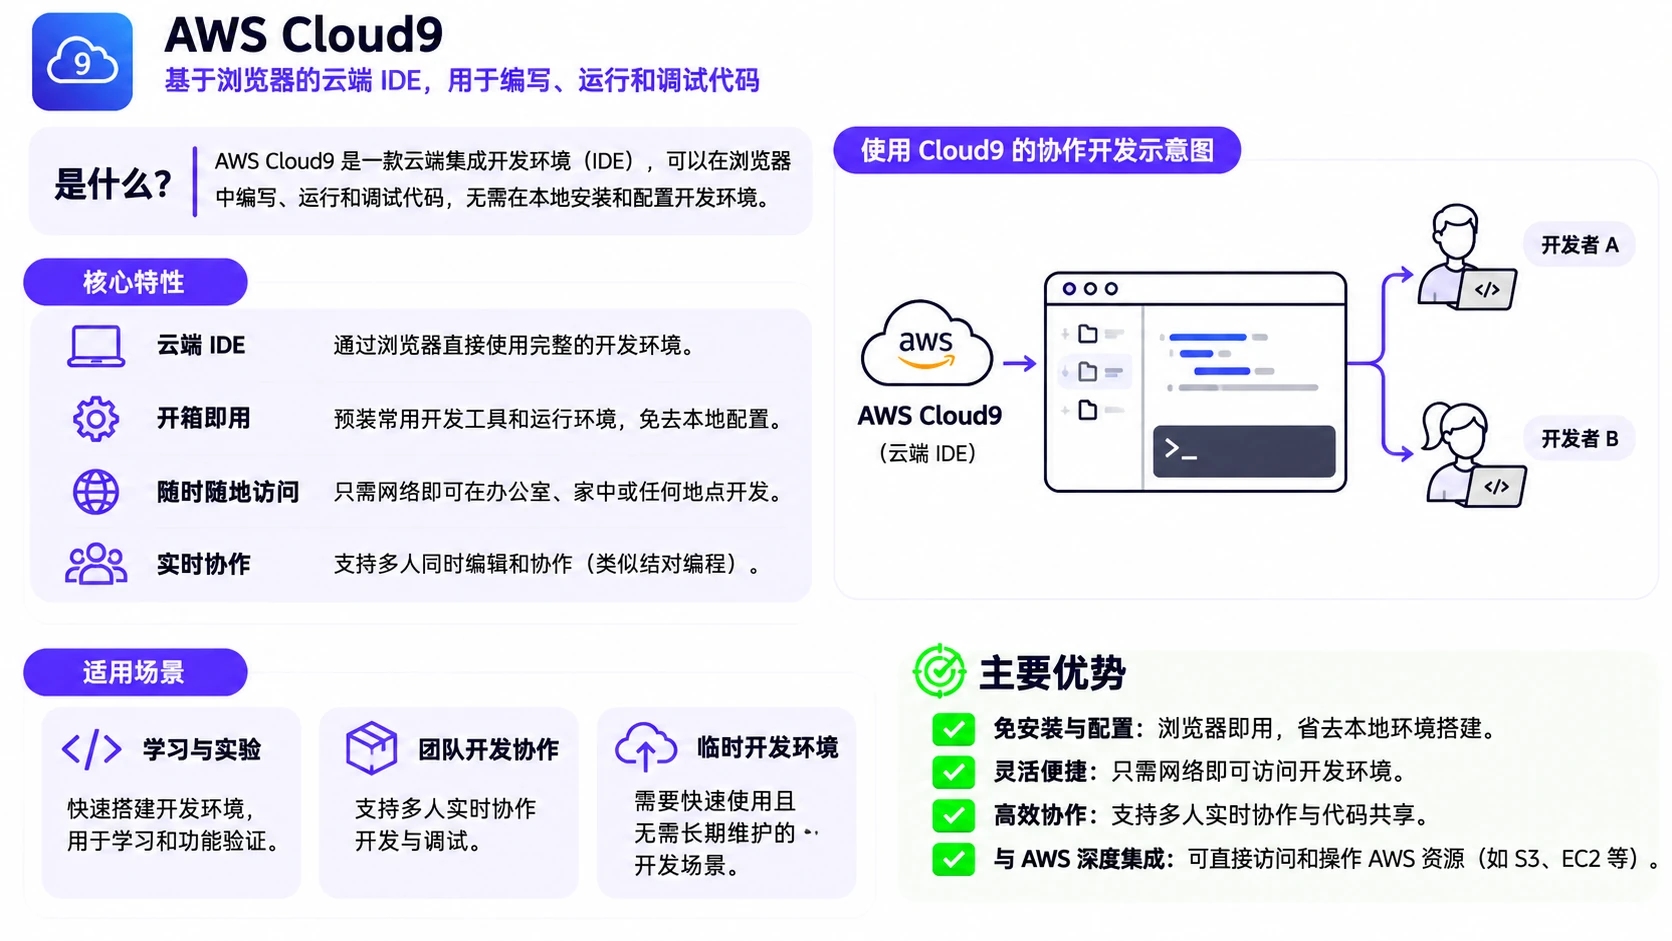
AWS Cloud9
注:自 2024 年 7 月起不再对新客户开放。
- 云端IDE(集成开发环境)。
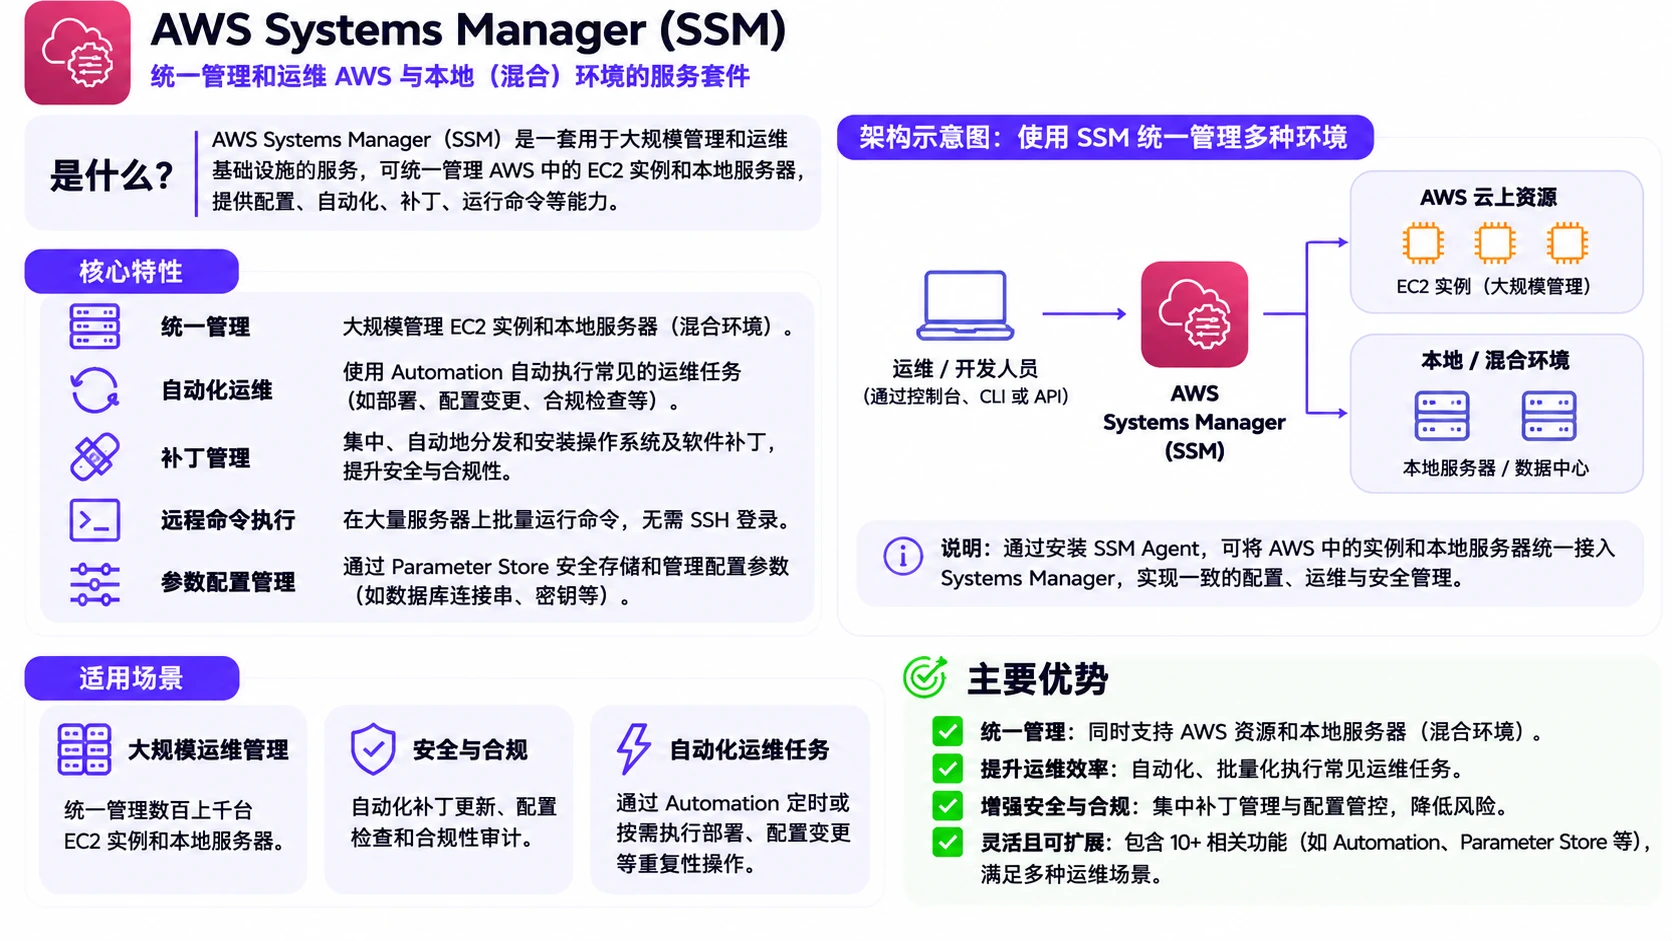
AWS SSM (Systems Manager)
- 集中管理大量EC2实例和本地服务器。
- 自动化补丁、配置管理、运行命令等运维任务。
9. AWS Global Infrastructure
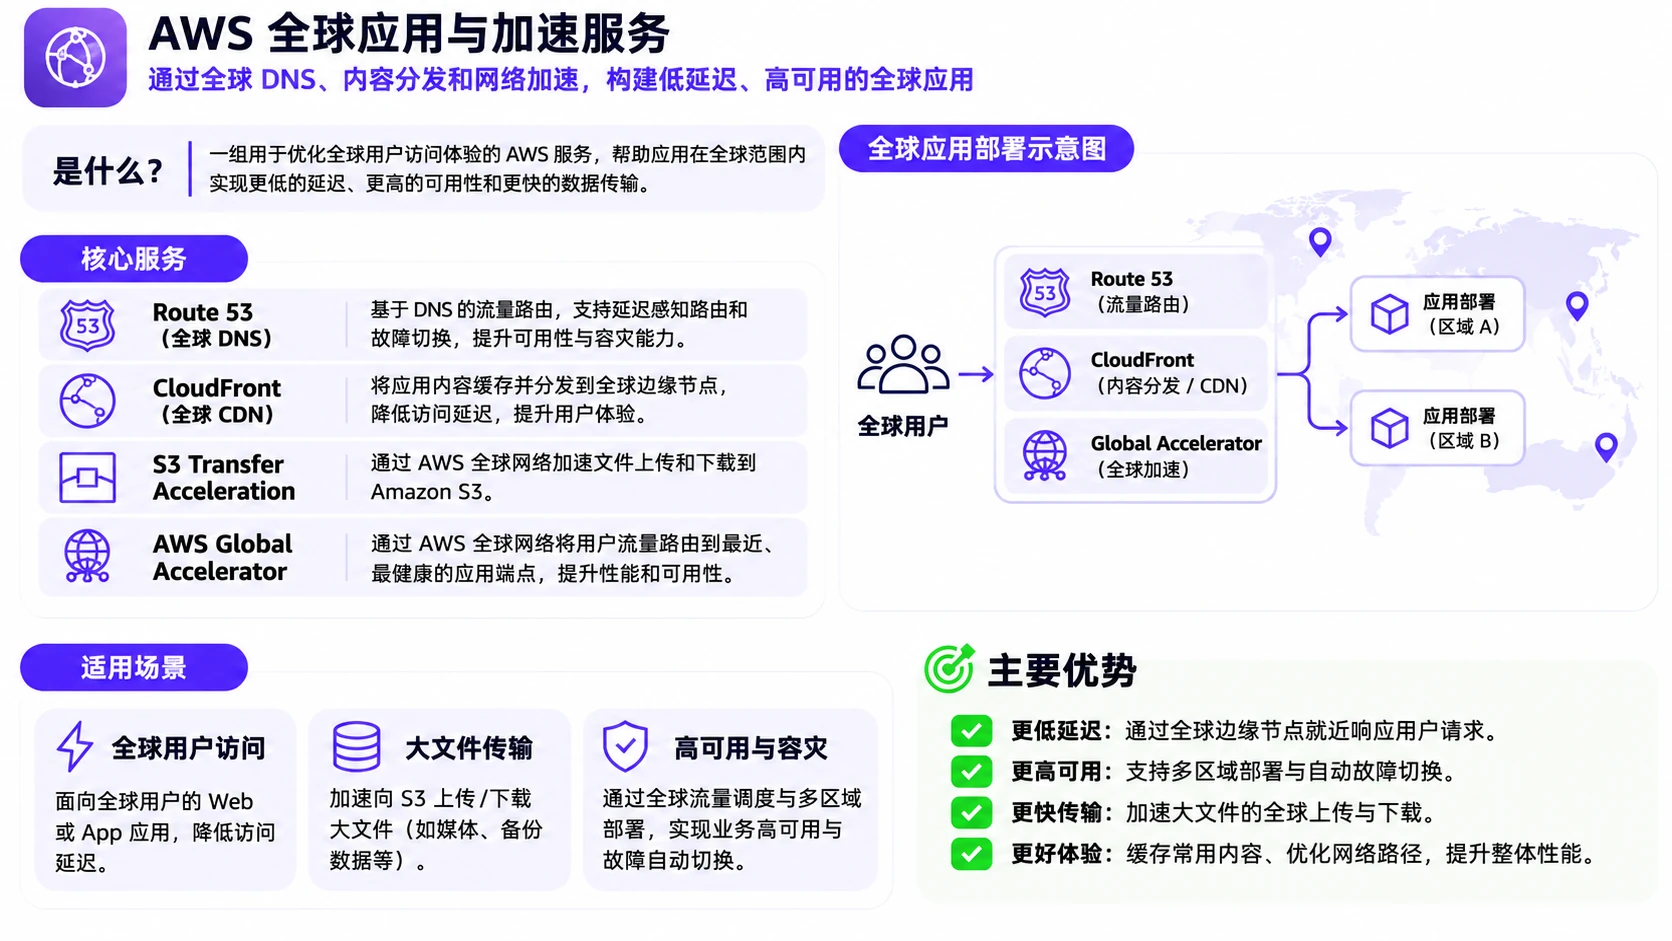
Why make a global application?
- Decreased Latency
- Disaster Recovery (DR)
Global Applications in AWS
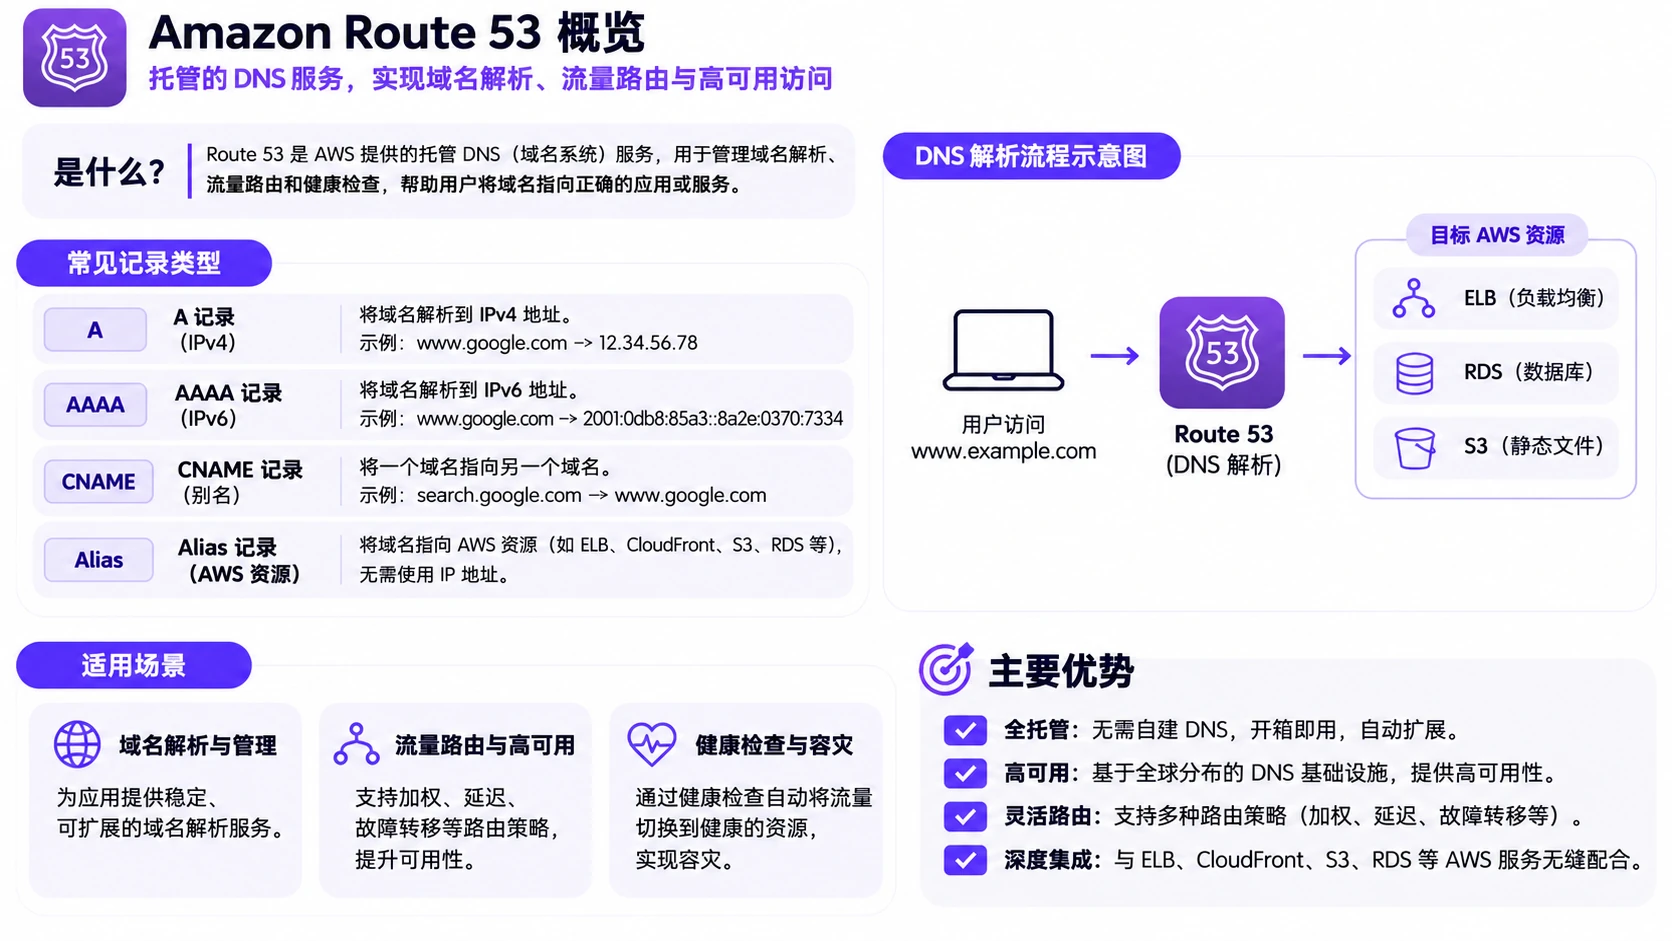
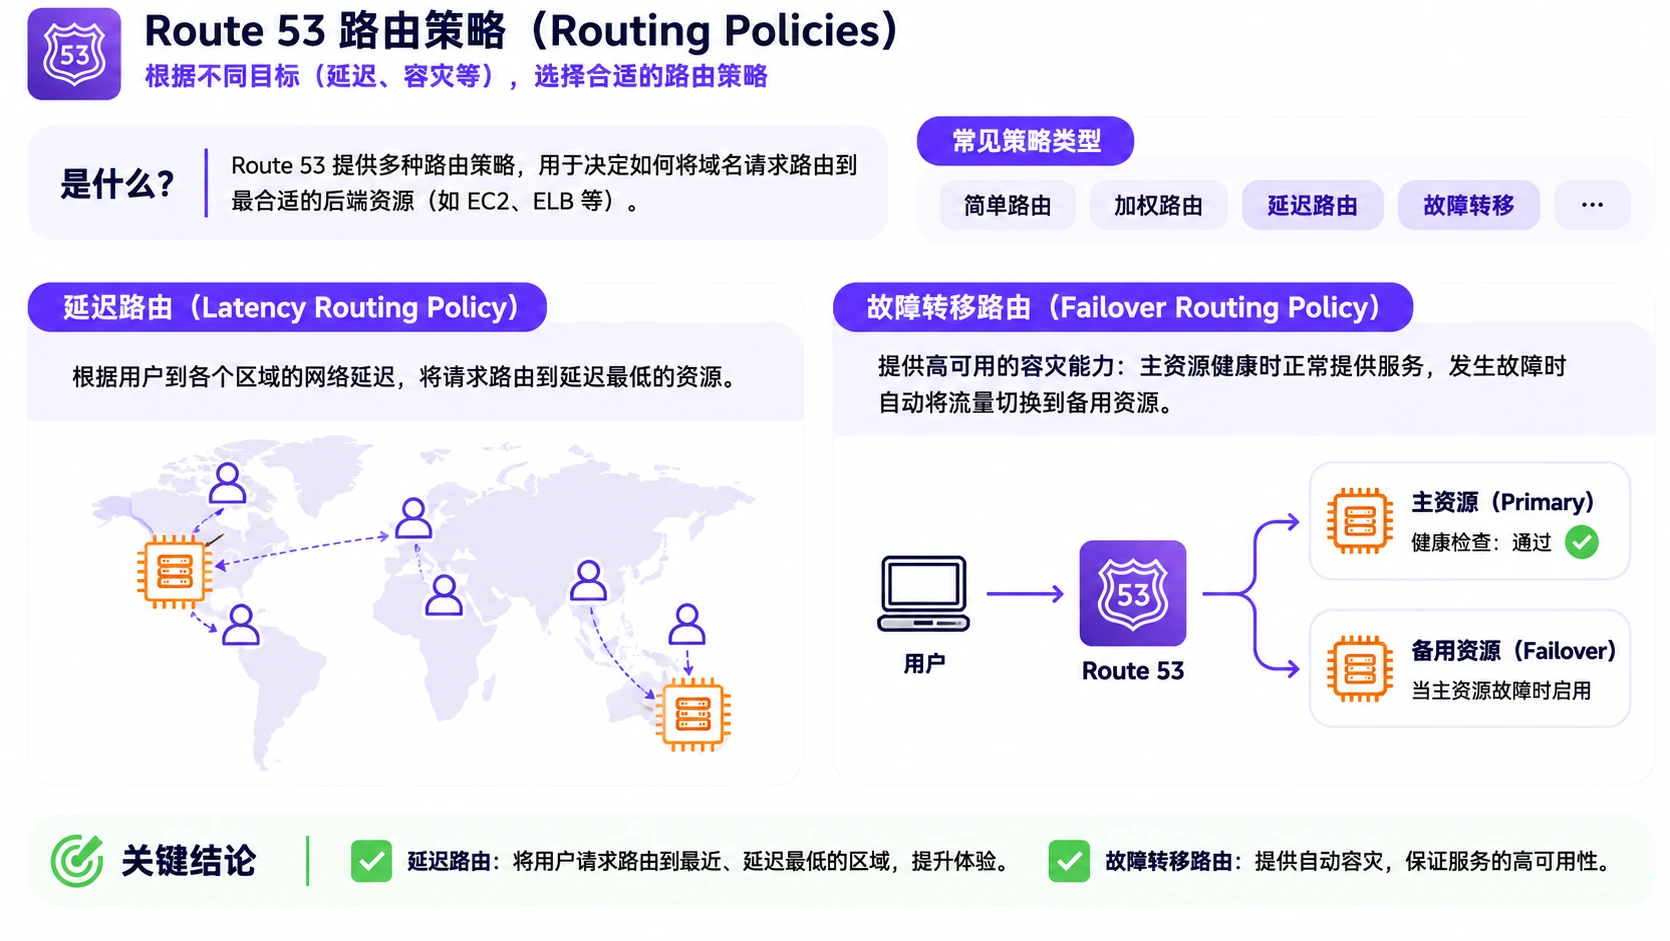
AWS Route53
- DNS域名解析服务
路由策略
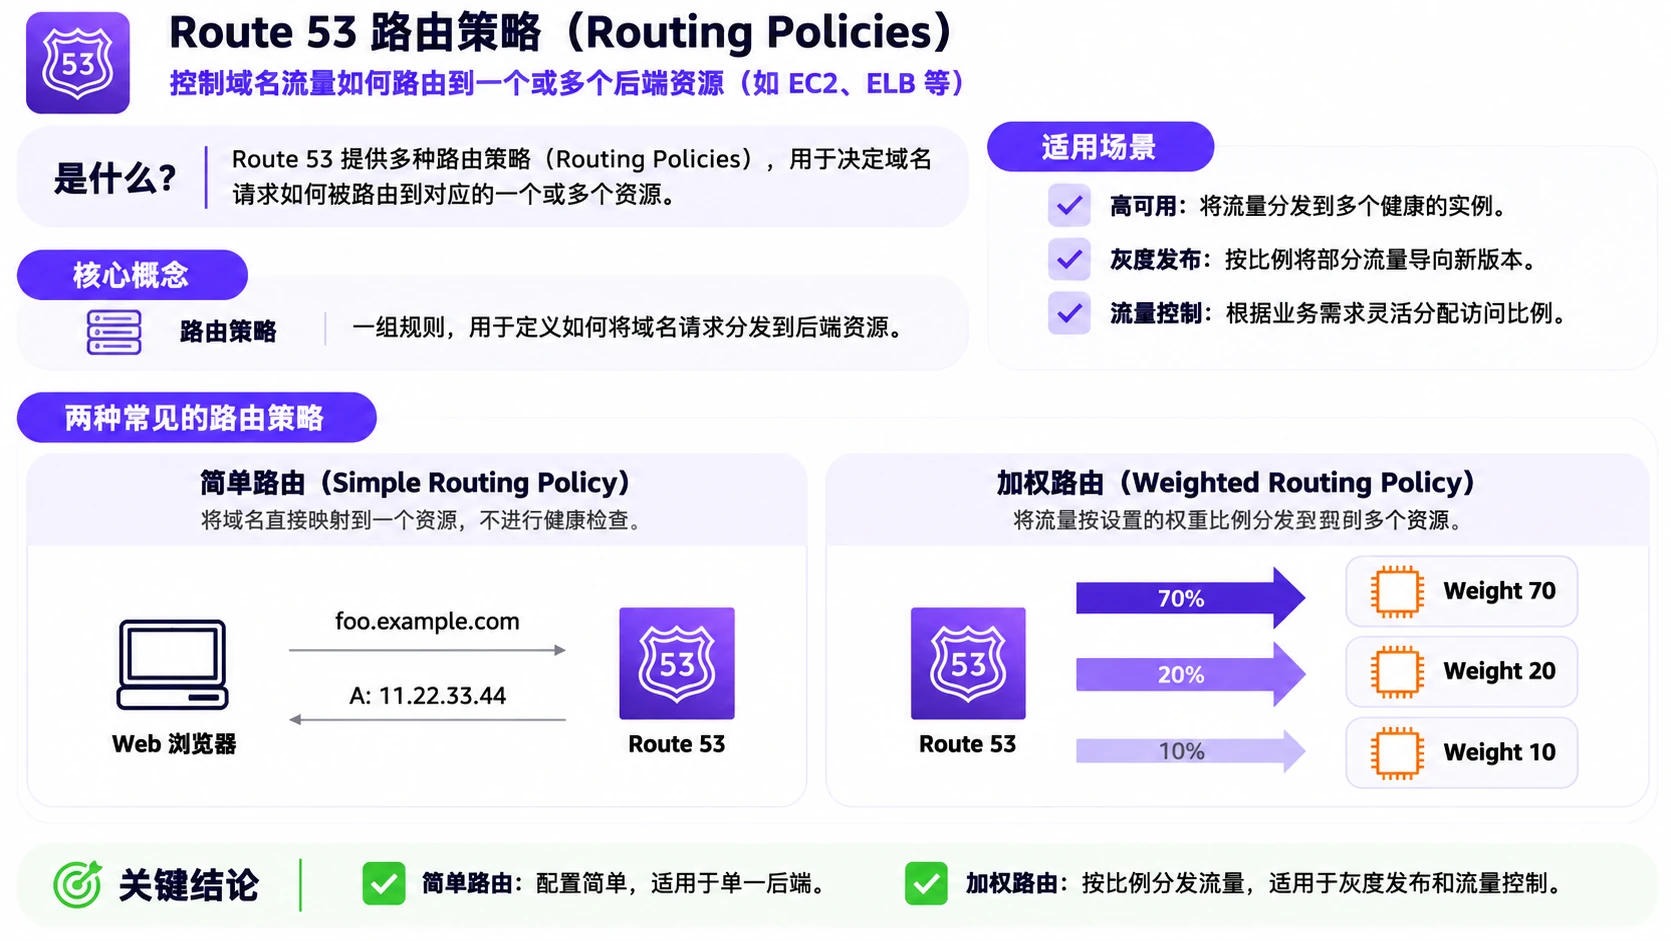
- Simple - 简单路由,无健康检查
- Weighted - 加权分配流量(如A/B测试)
- Latency - 基于延迟路由到最近的资源
- Failover - 故障转移,主备切换(active-passive)
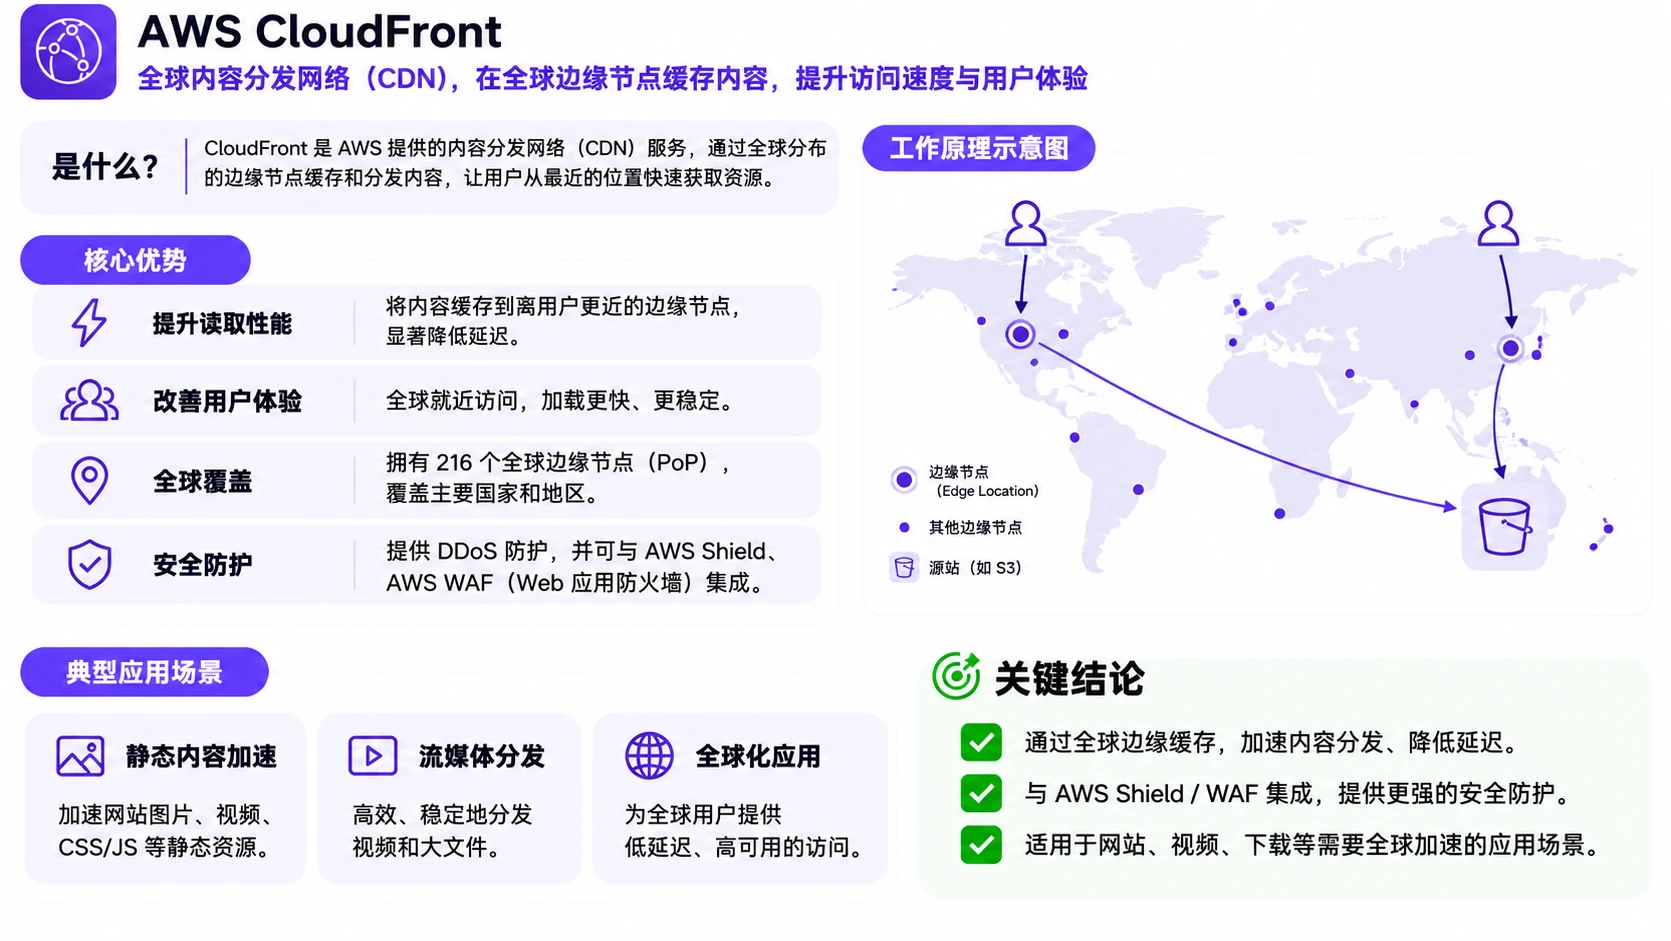
AWS CloudFront
- 全球CDN内容分发网络服务。
- 内容缓存在边缘节点,降低延迟。集成WAF(Web防火墙)和Shield(DDoS防护)。
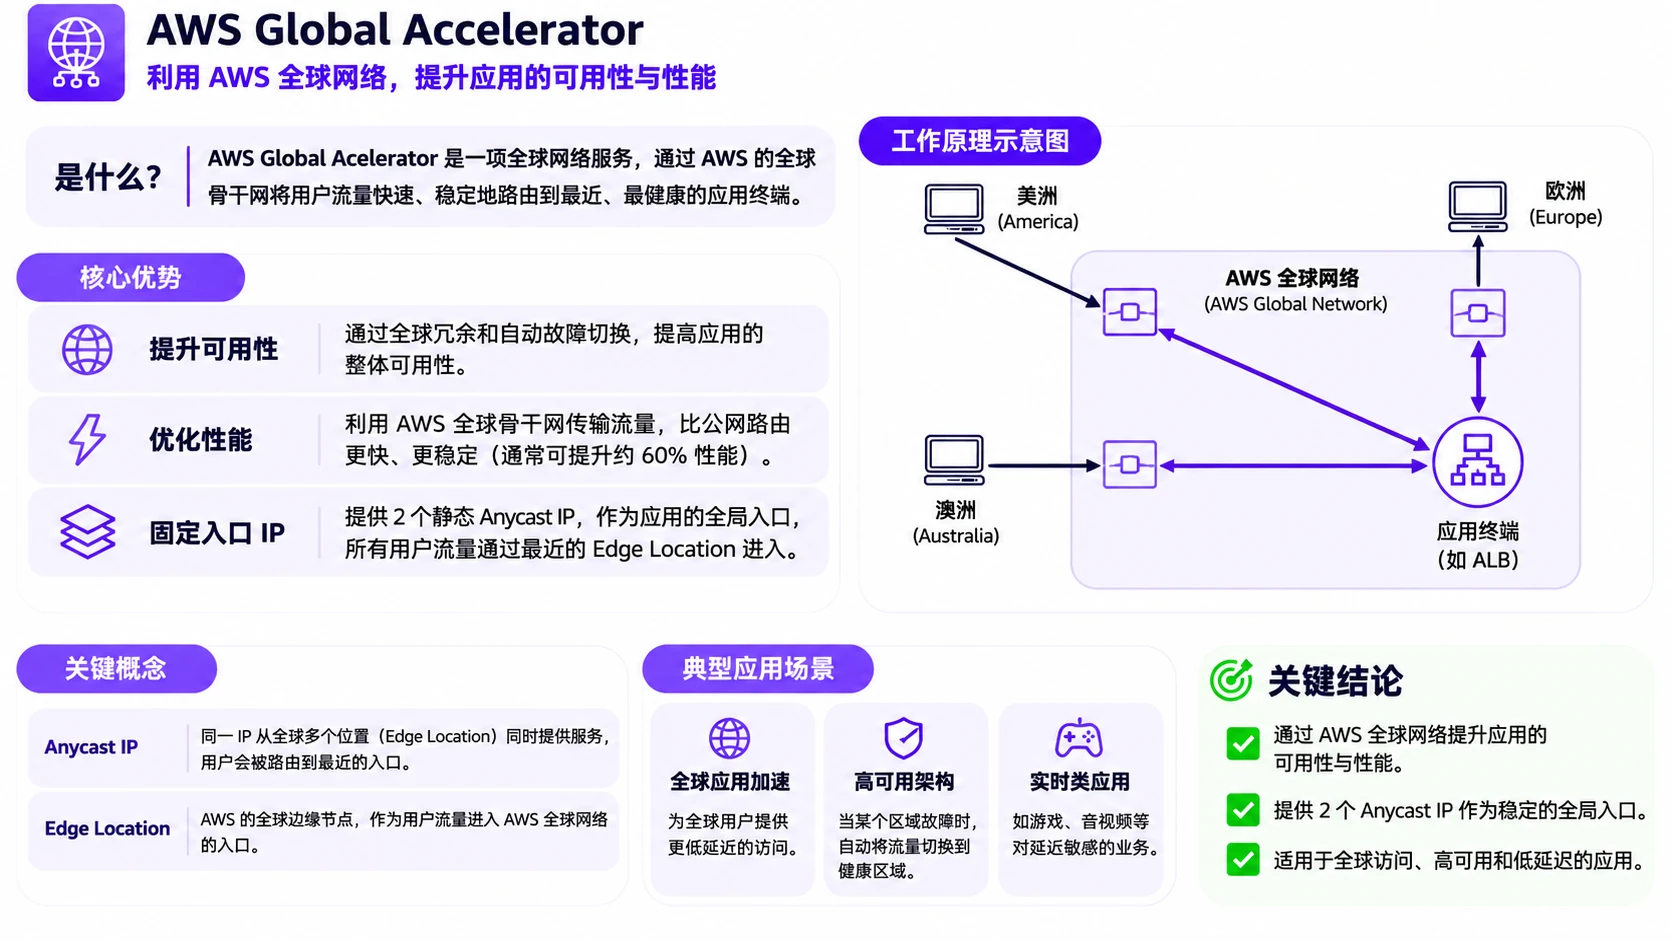
AWS Global Accelerator
- 通过AWS内部网络加速全球流量(无缓存)。
- 提供静态IP作为应用的固定入口点。适合非HTTP场景(如游戏、IoT)。
- 与CloudFront区别:CloudFront有缓存且主要用于HTTP,Global Accelerator无缓存且用于任何协议。
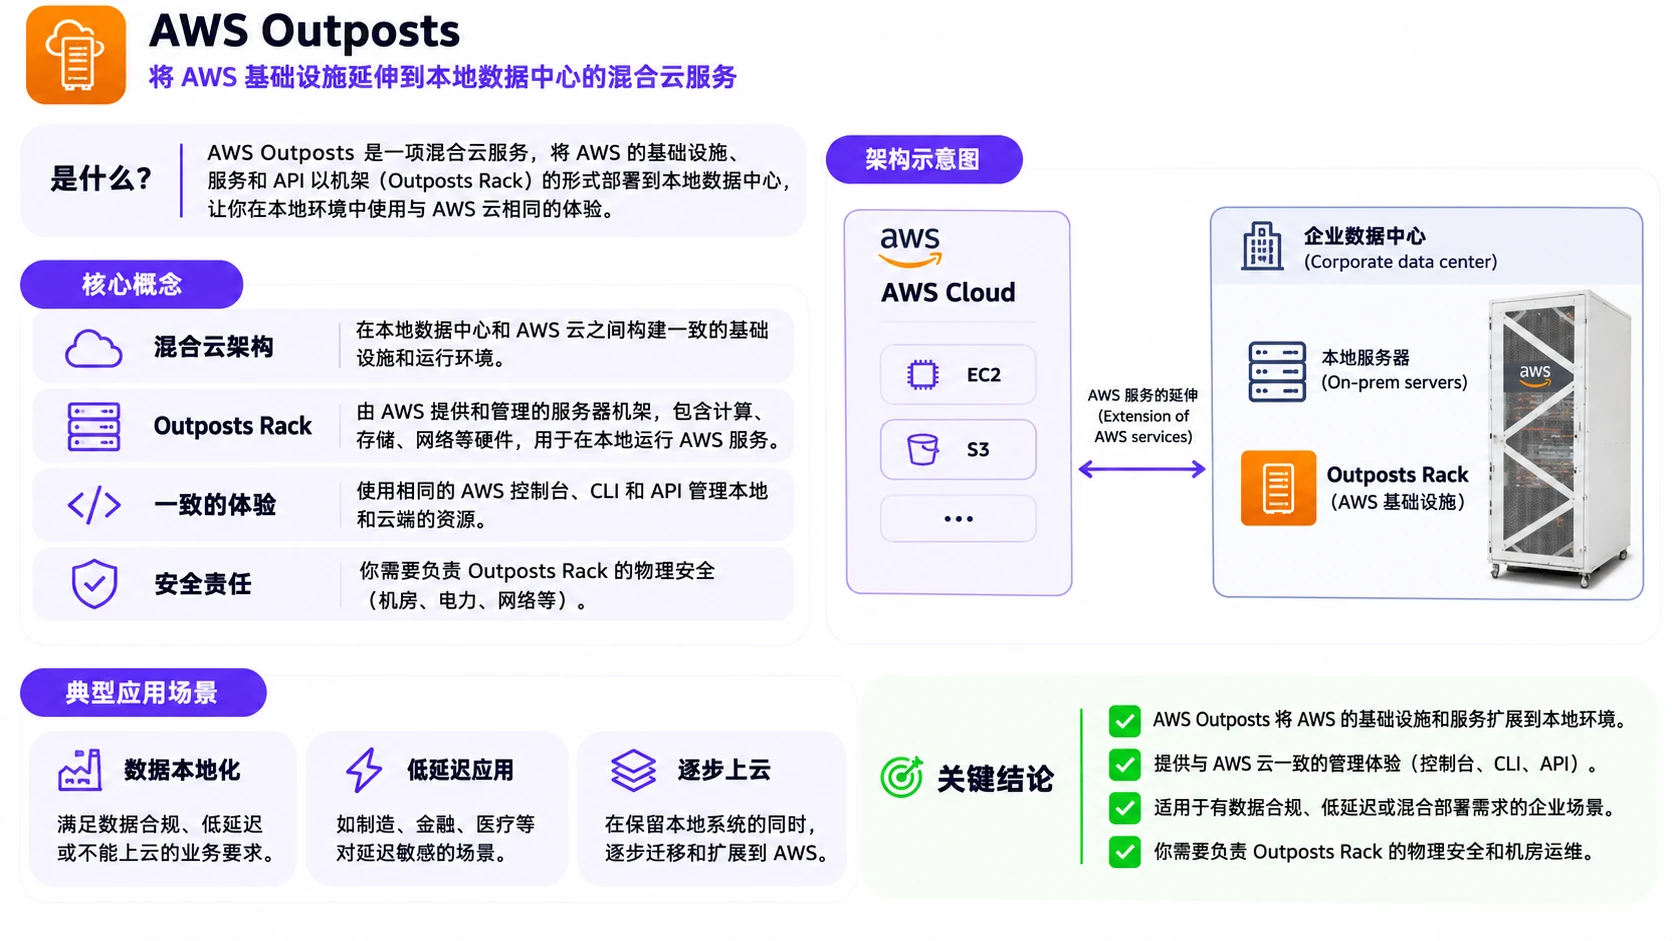
AWS Outposts
- AWS物理服务器机架,部署在客户本地数据中心。
- 在本地运行AWS服务,实现混合云架构。
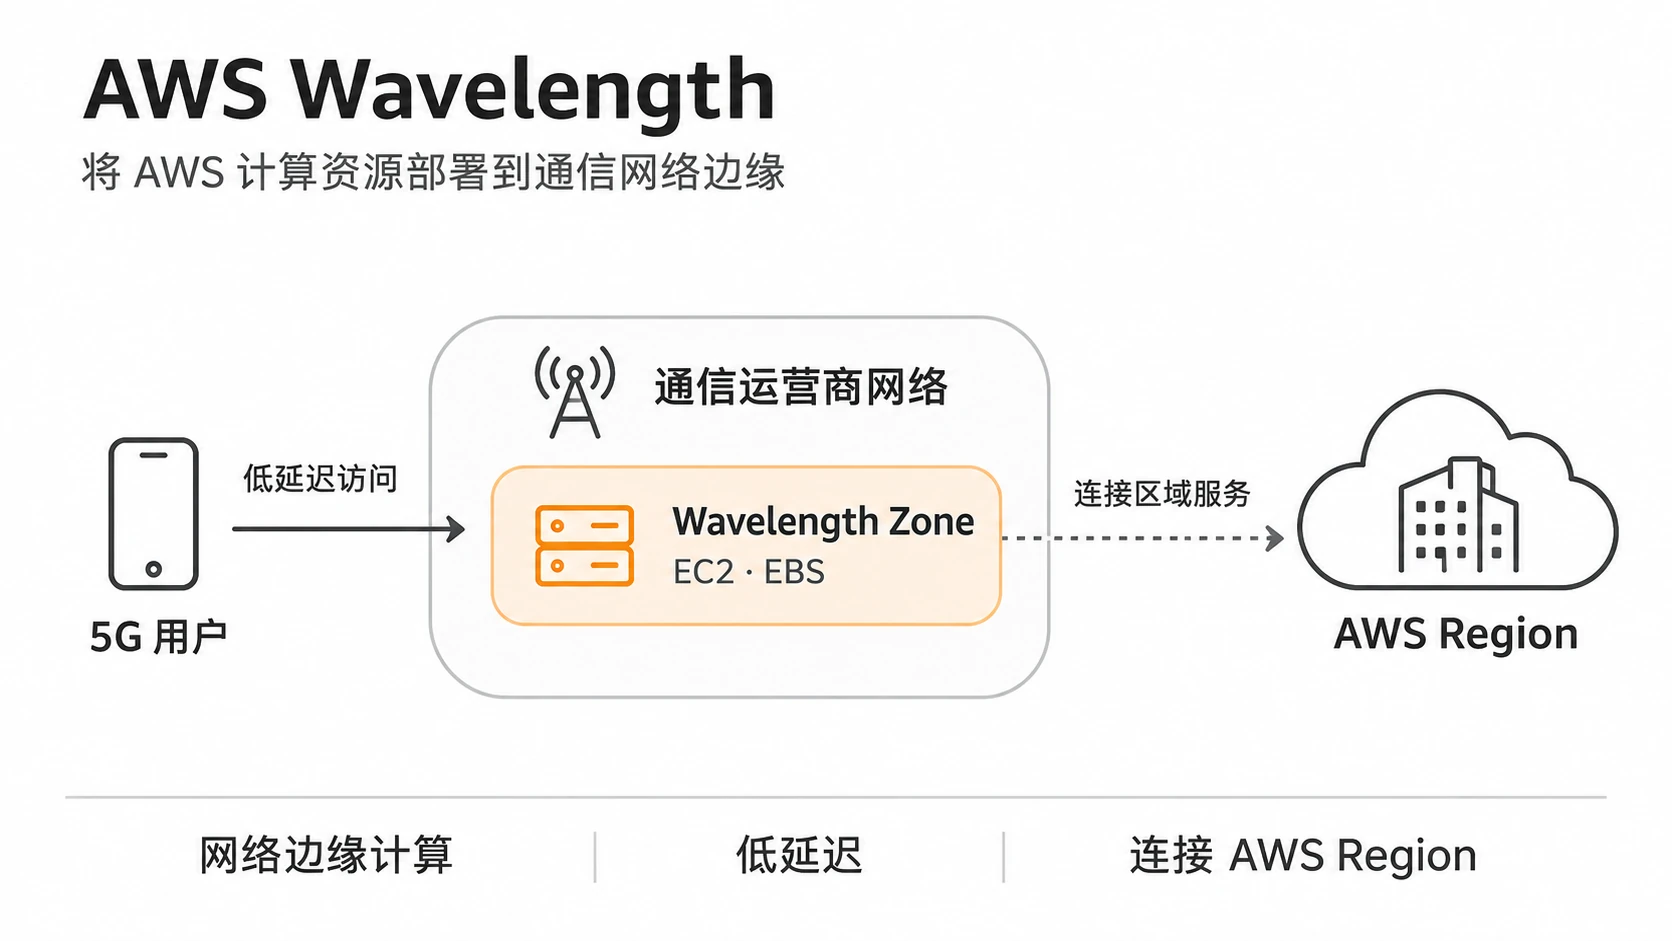
AWS Wavelength
- 将AWS服务部署到5G网络边缘。
- 超低延迟,适合移动应用和IoT设备。
10. Cloud Integration
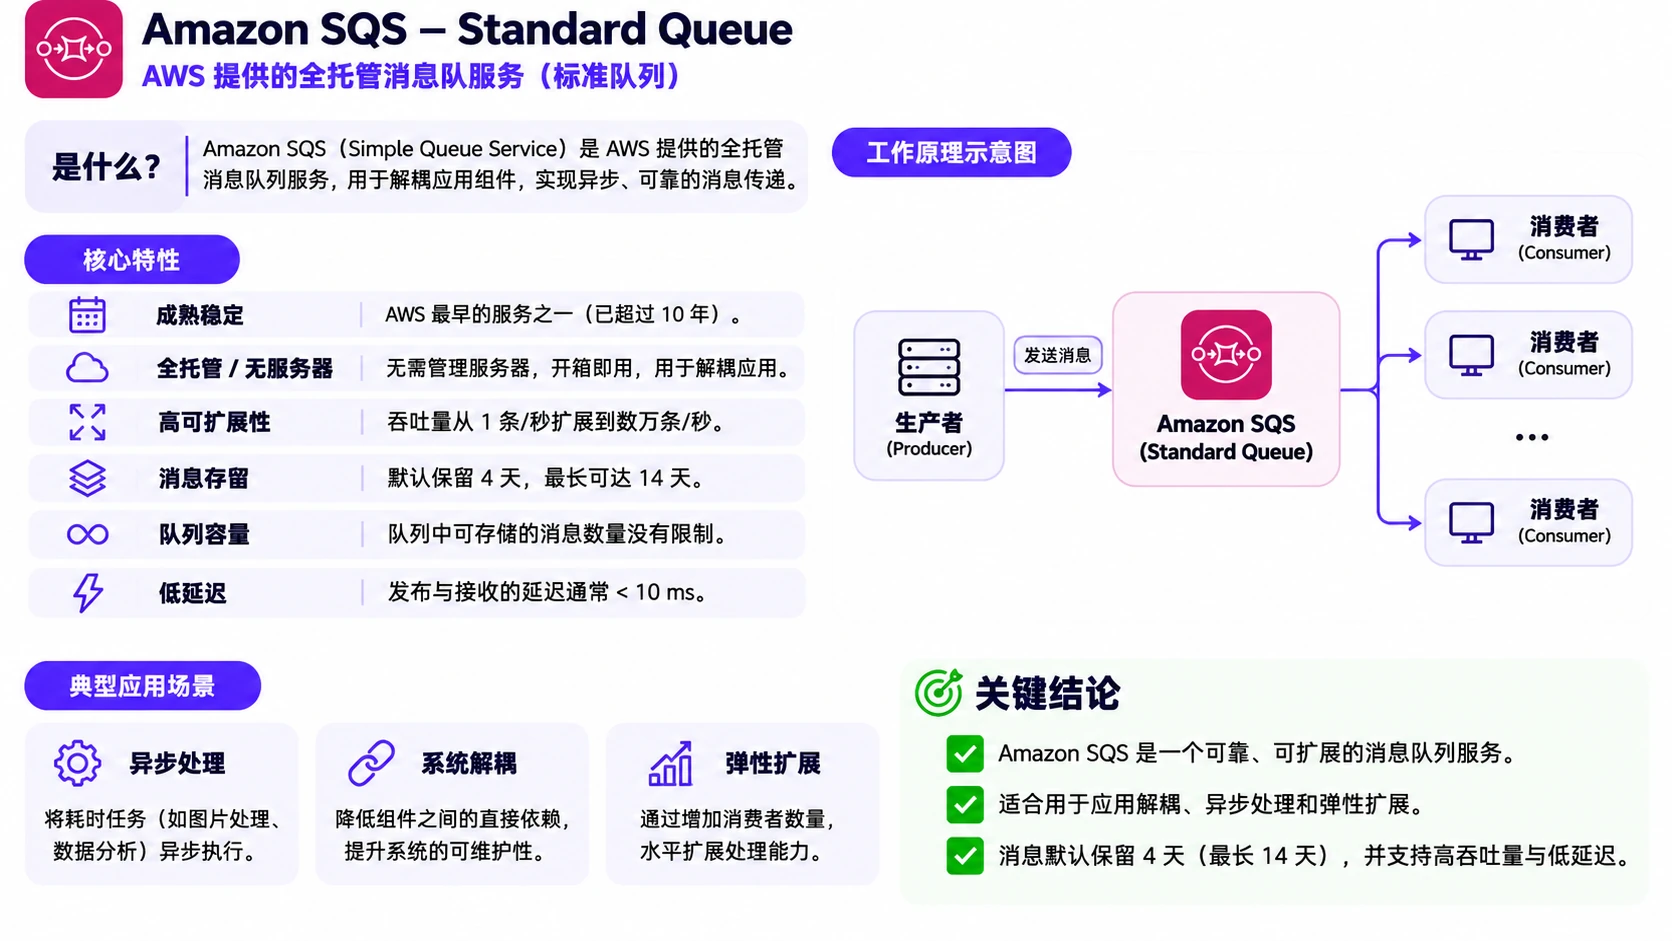
AWS SQS (Simple Queue Service)
- 消息队列服务,解耦应用组件。
- 消费者处理完消息后将其删除(只读取不会删除)。标准队列保证消息至少被处理一次。队列模型(点对点)。
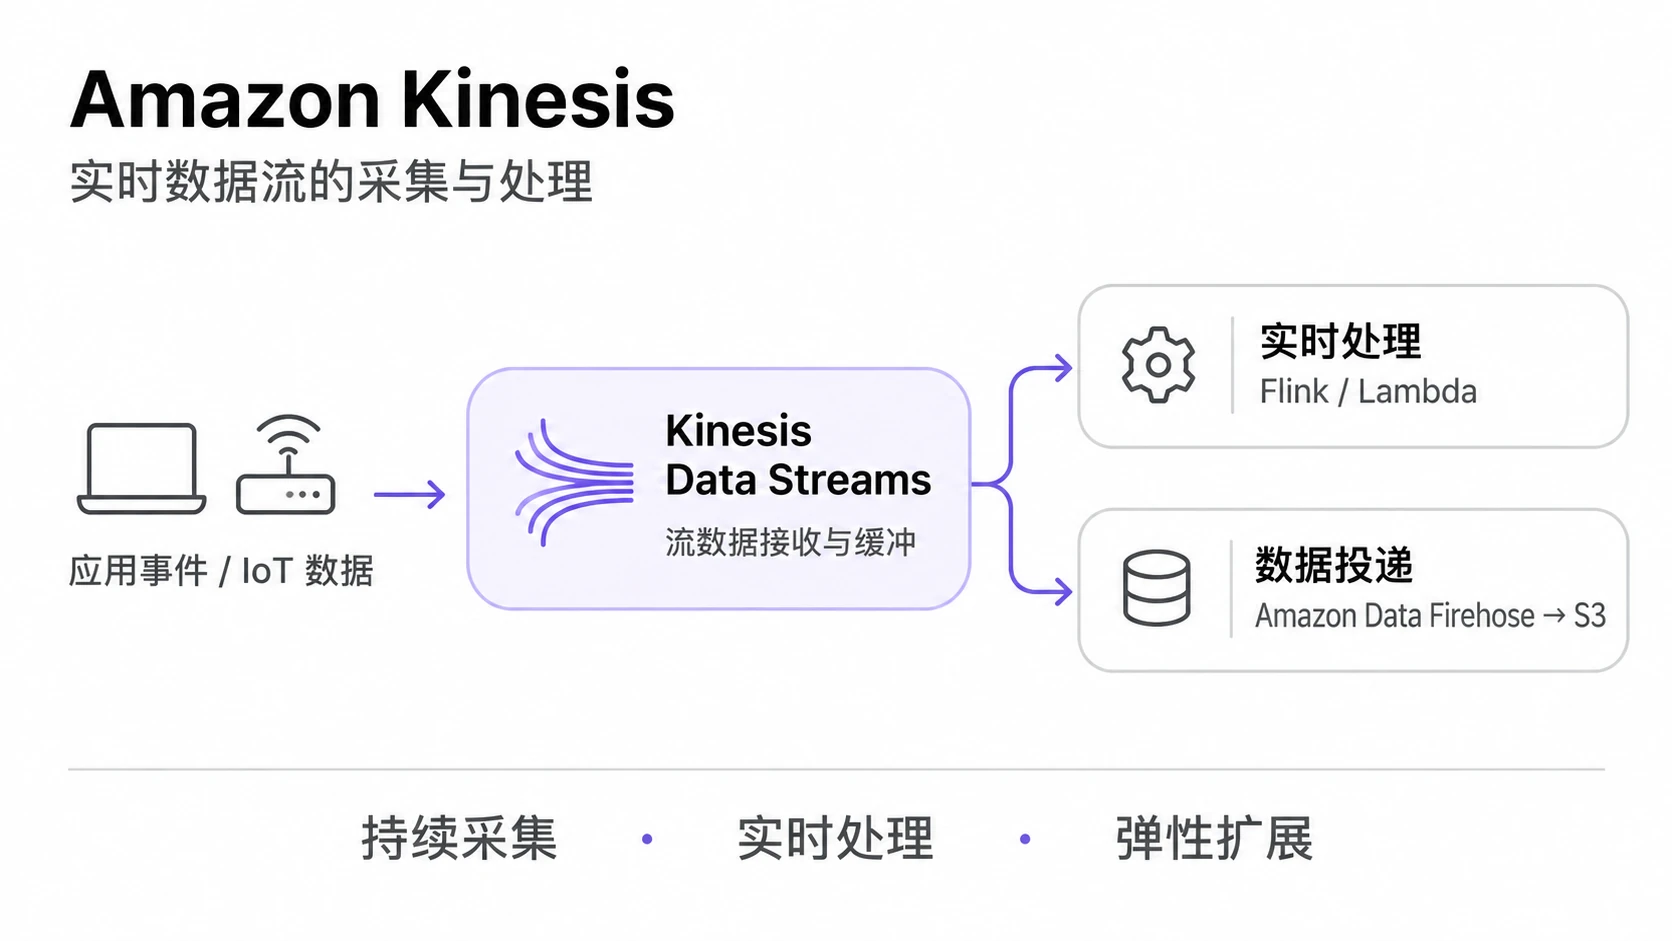
AWS Kinesis
- 实时大数据流处理服务。
- 实时收集、处理和分析流数据(如日志、点击流、IoT数据)。
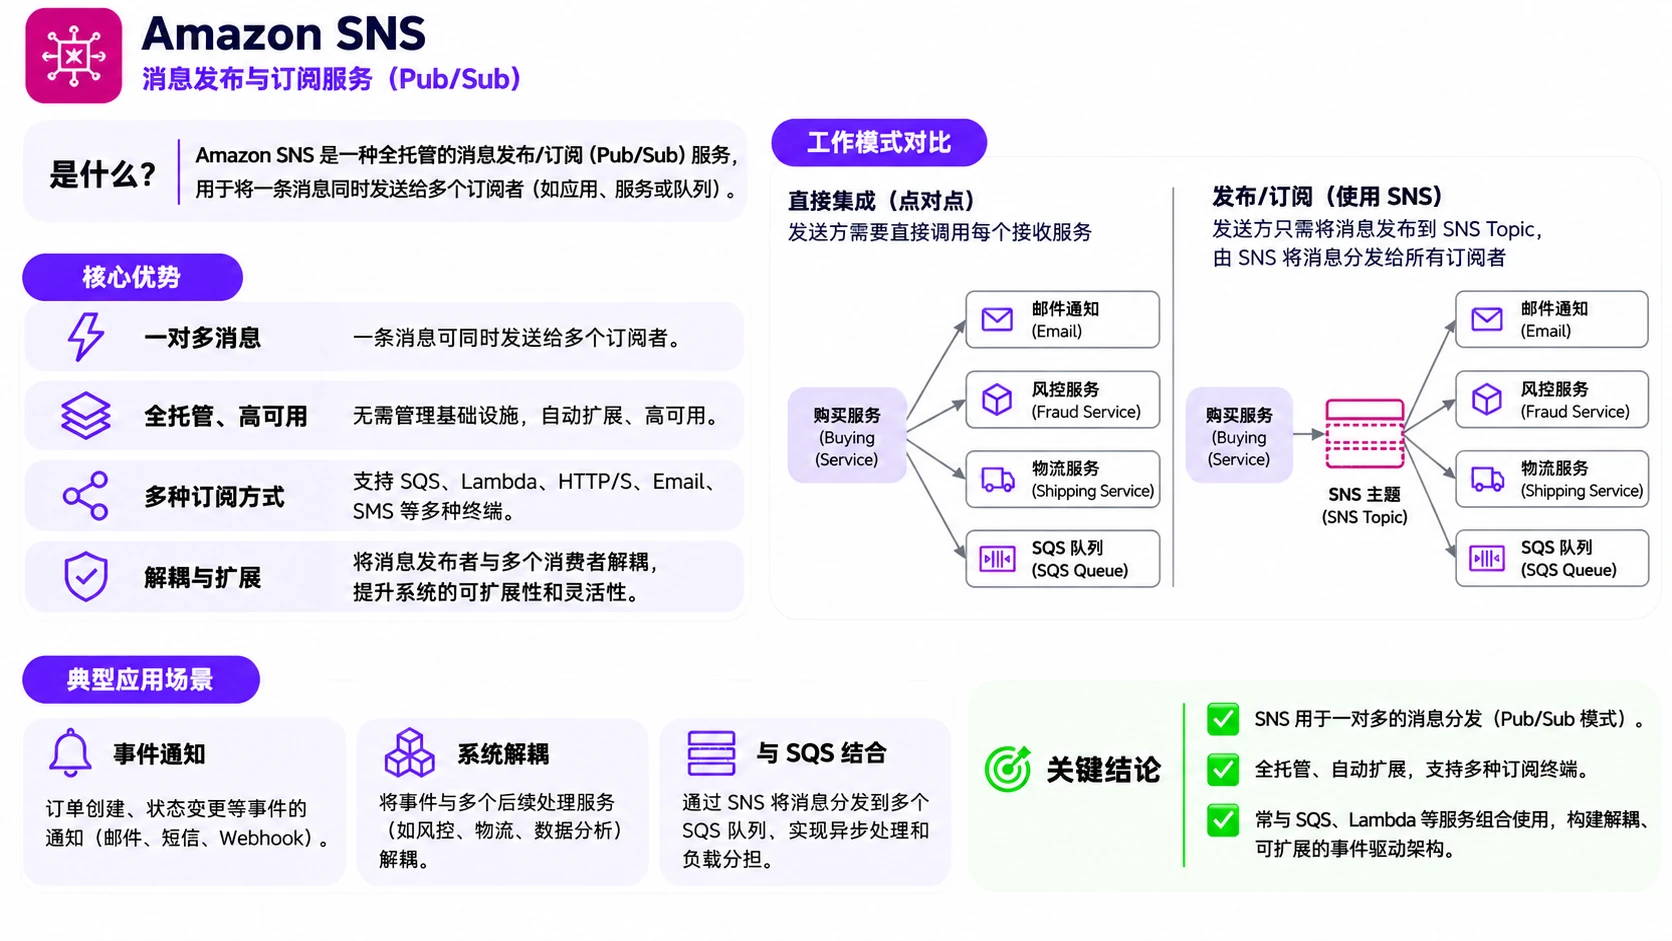
AWS SNS (Simple Notification Service)
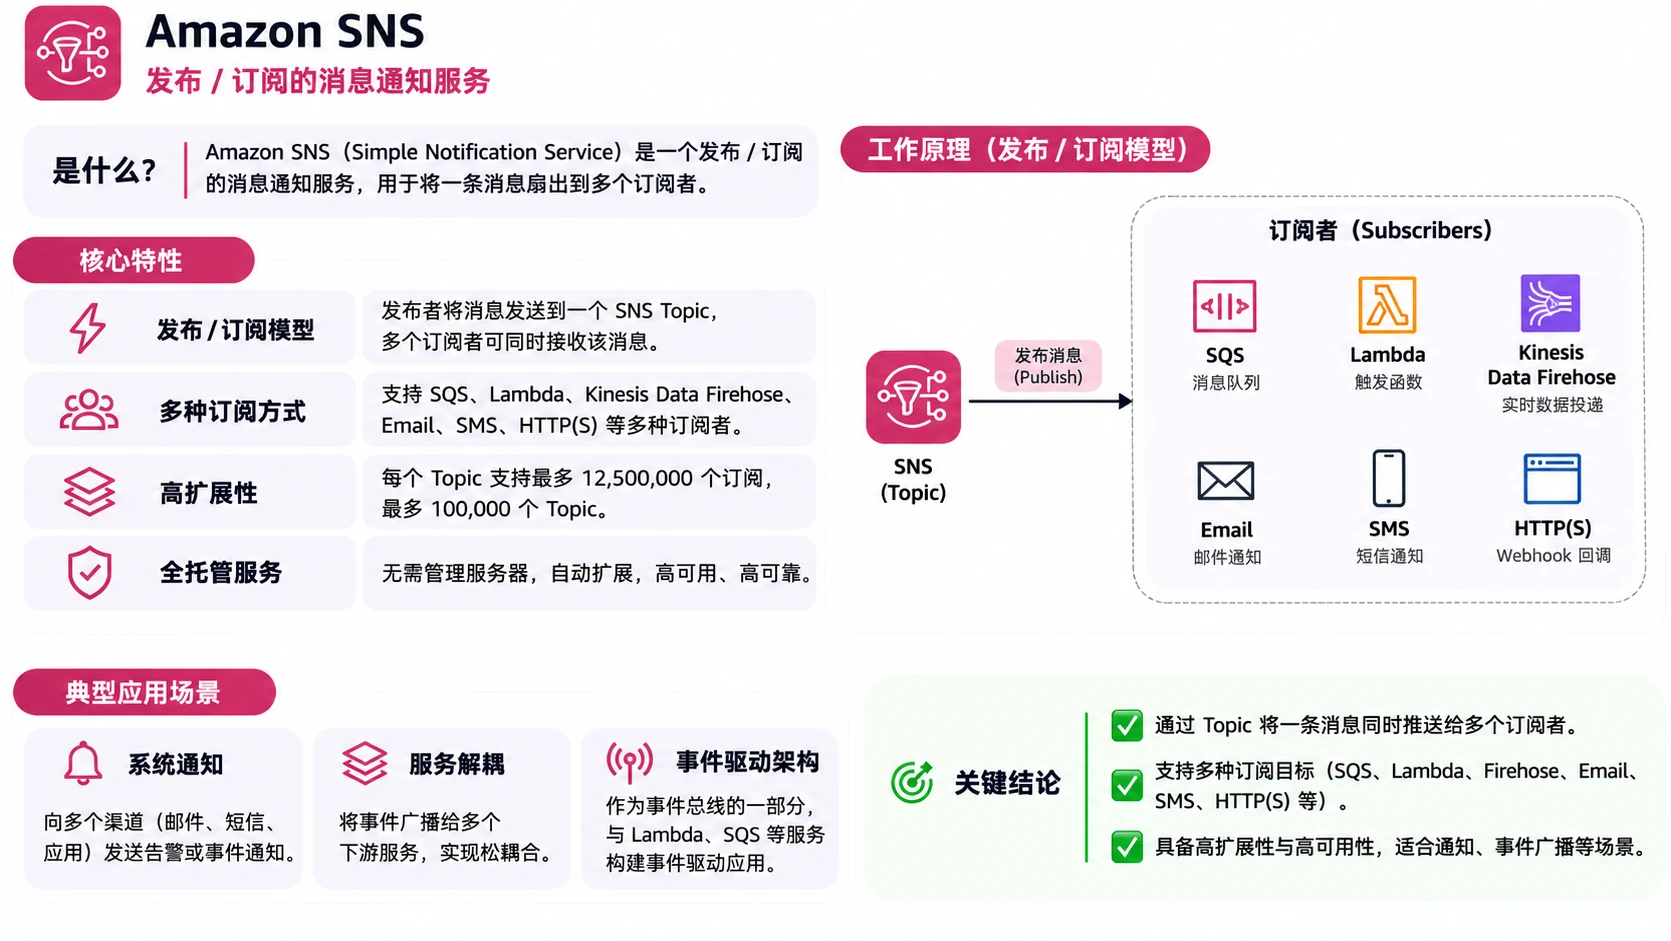
- 一条消息发送给多个接收者。
- 发布/订阅模型(Pub/Sub)。支持邮件、SMS、Lambda、SQS等多种订阅方式。
AWS MQ (Amazon MQ)
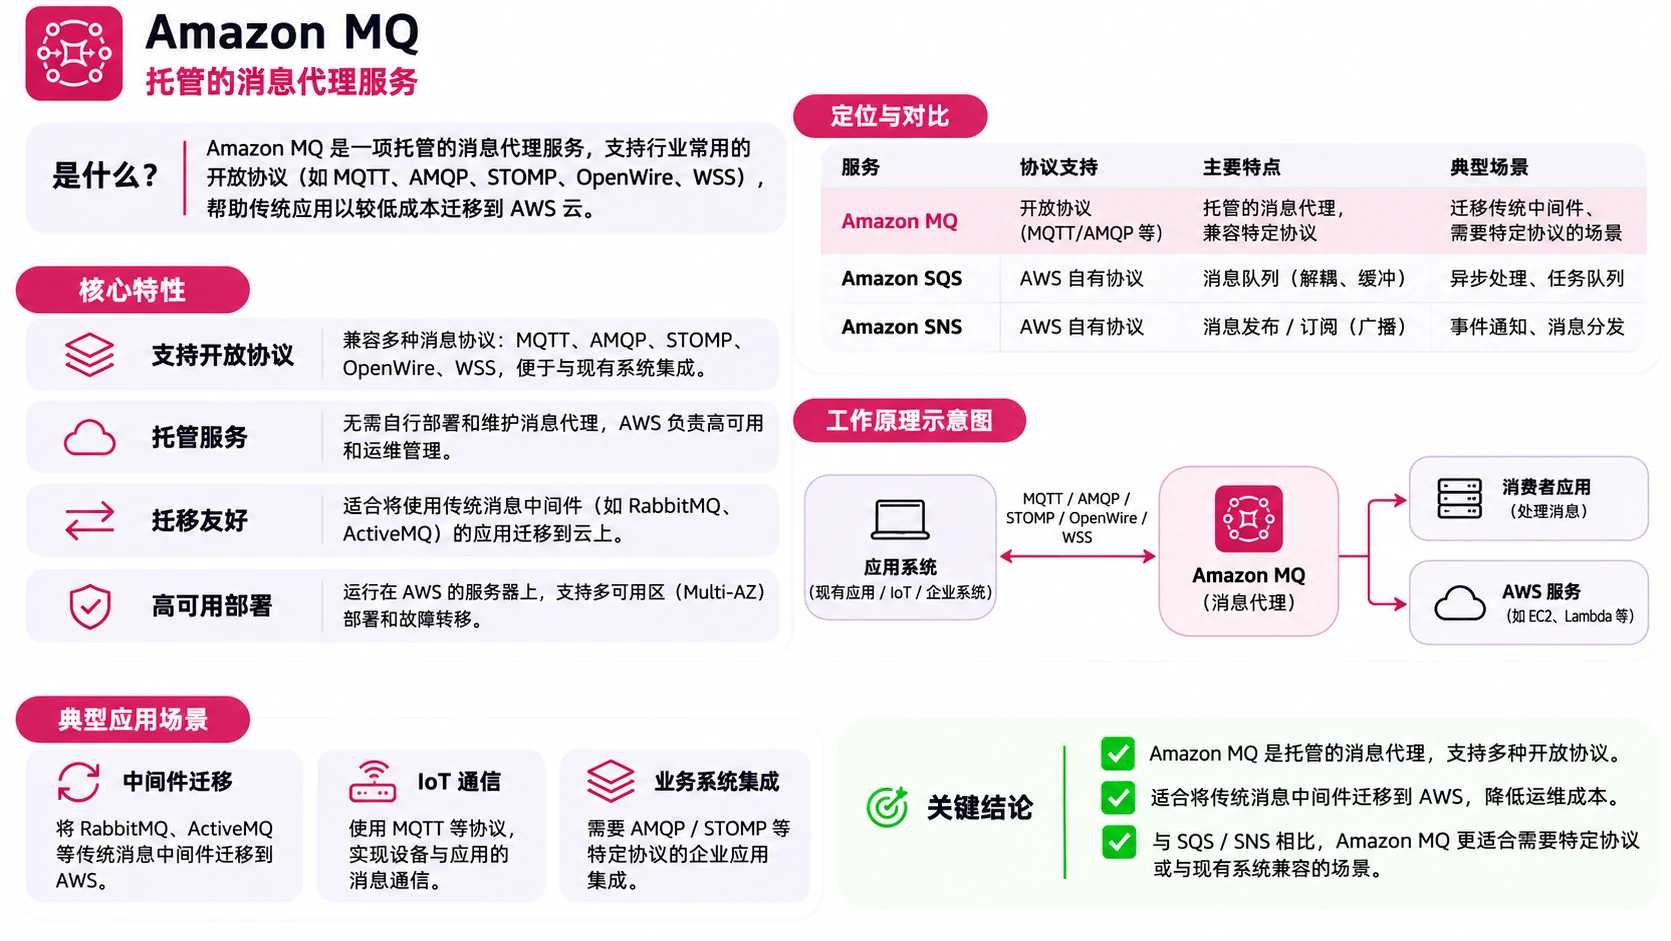
- 托管的消息代理服务,支持第三方消息中间件。
- 兼容Apache ActiveMQ和RabbitMQ,适合迁移现有应用。
11. Cloud Monitoring
AWS CloudWatch
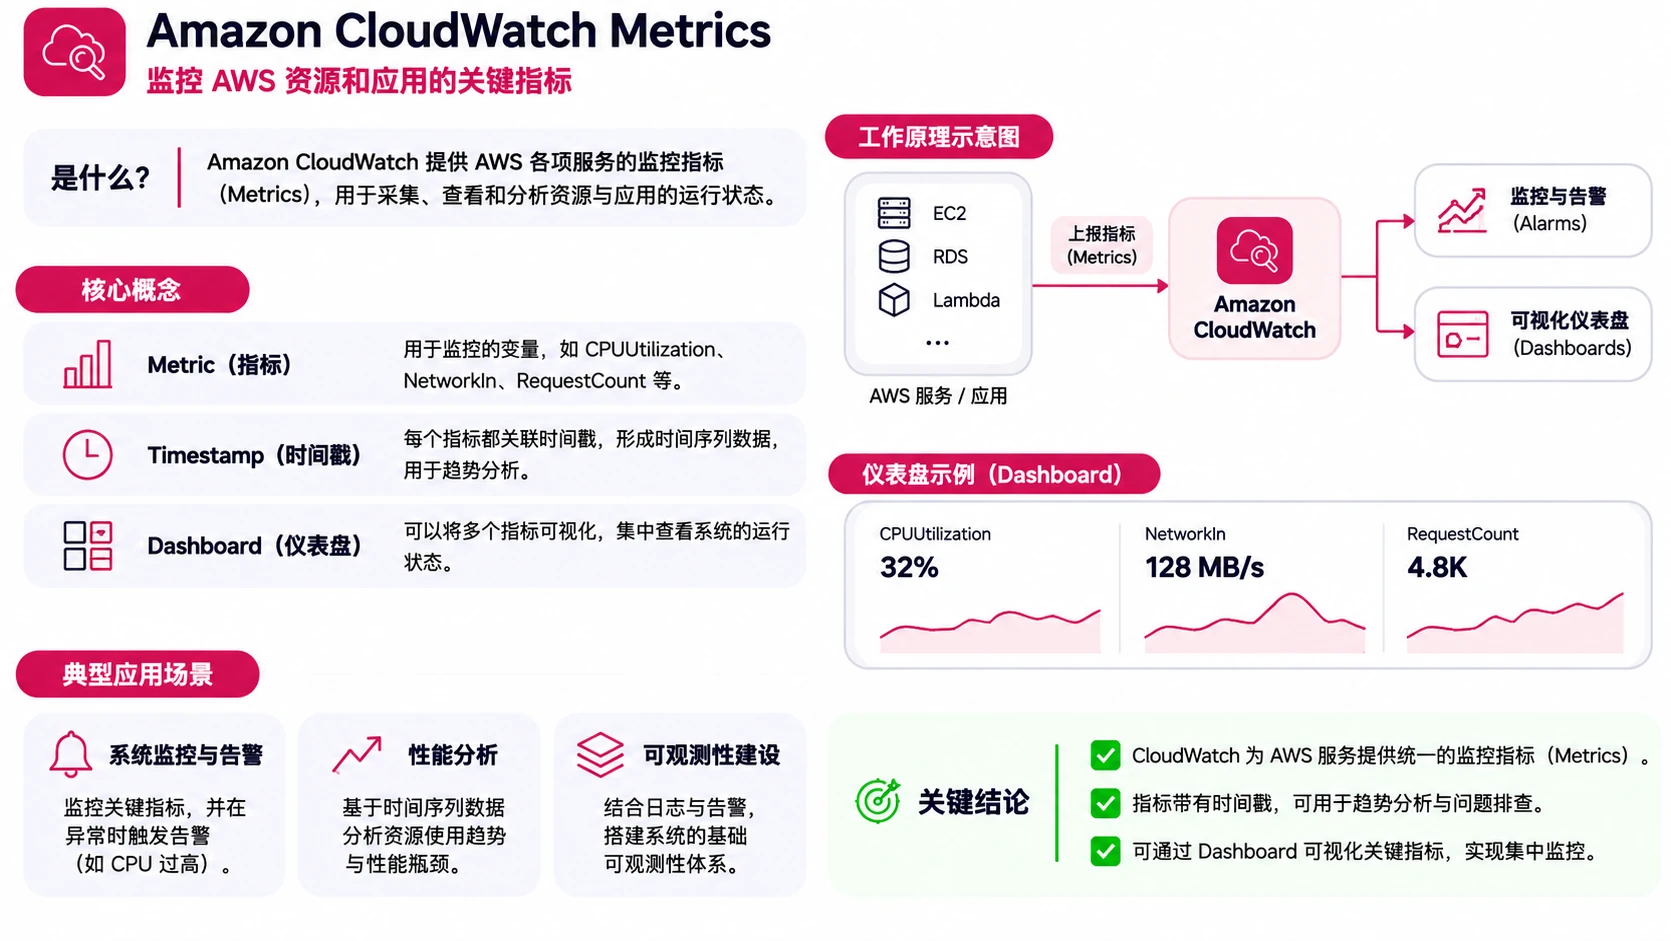
- 监控AWS资源和应用性能。
- CloudWatch Metric: 收集和跟踪指标(如 CPU;内存等系统指标需安装 CloudWatch Agent)。账单指标存储在美东区域(N. Virginia),代表全球费用。
- CloudWatch Alarms: 基于指标设置告警,触发通知或自动操作。
- CloudWatch Logs: 收集和存储日志,支持EC2和本地服务器。
AWS EventBridge
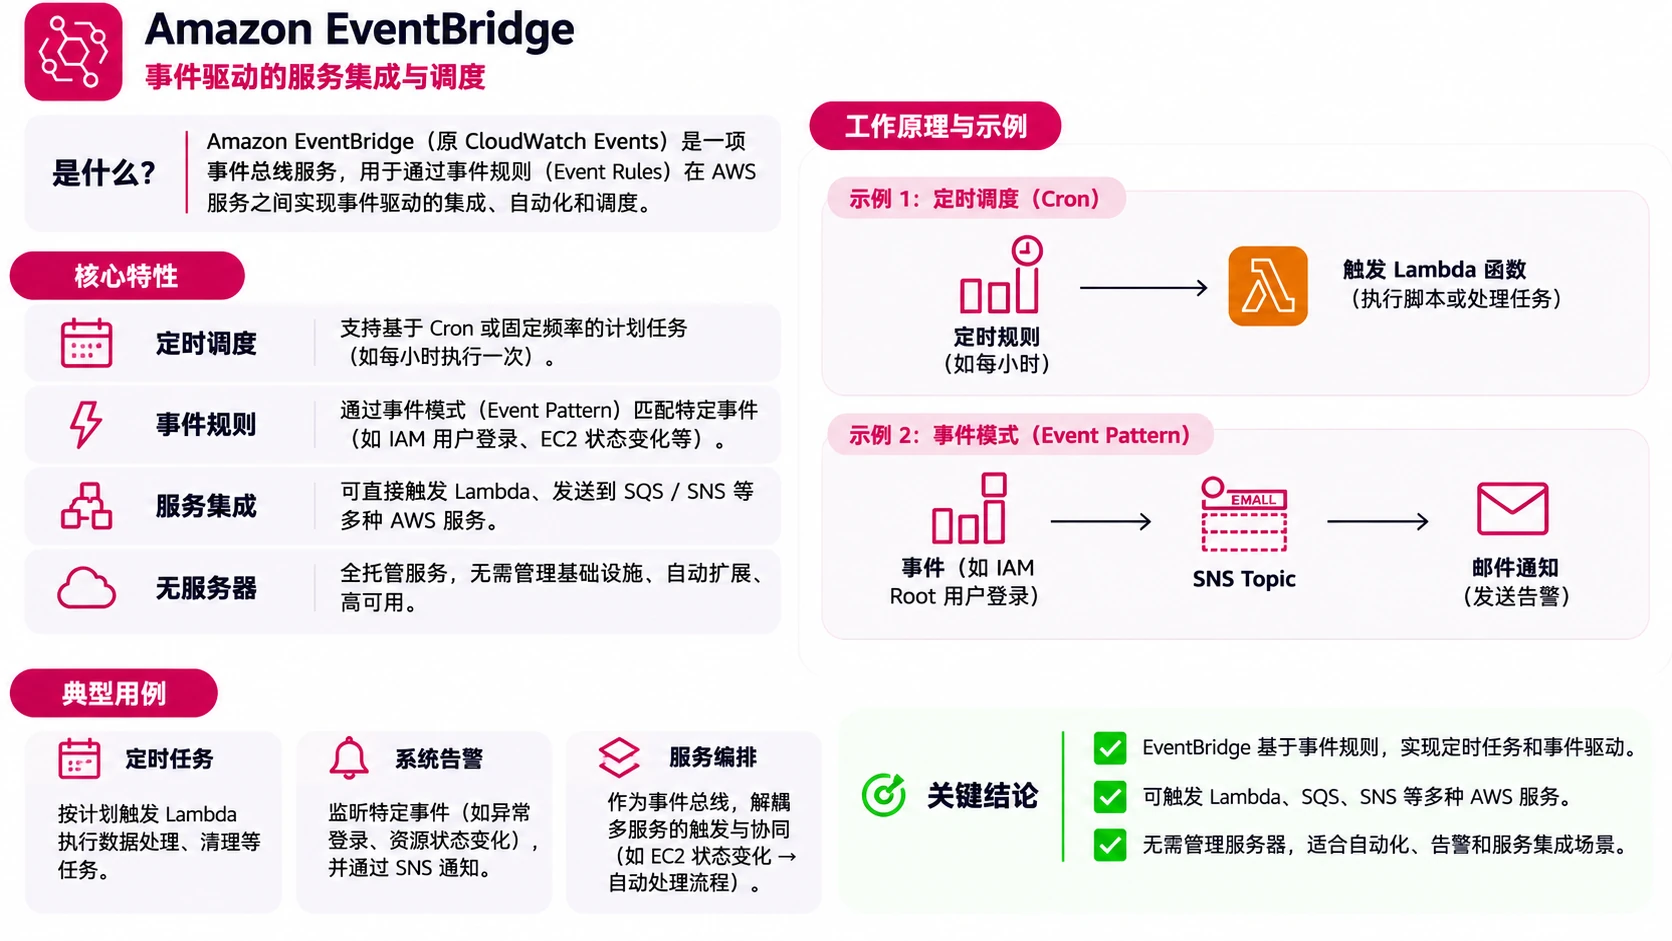
- 事件总线服务,基于事件触发操作。
- 定制事件规则触发Lambda、SNS等服务。支持AWS服务事件、自定义事件和第三方SaaS应用事件。
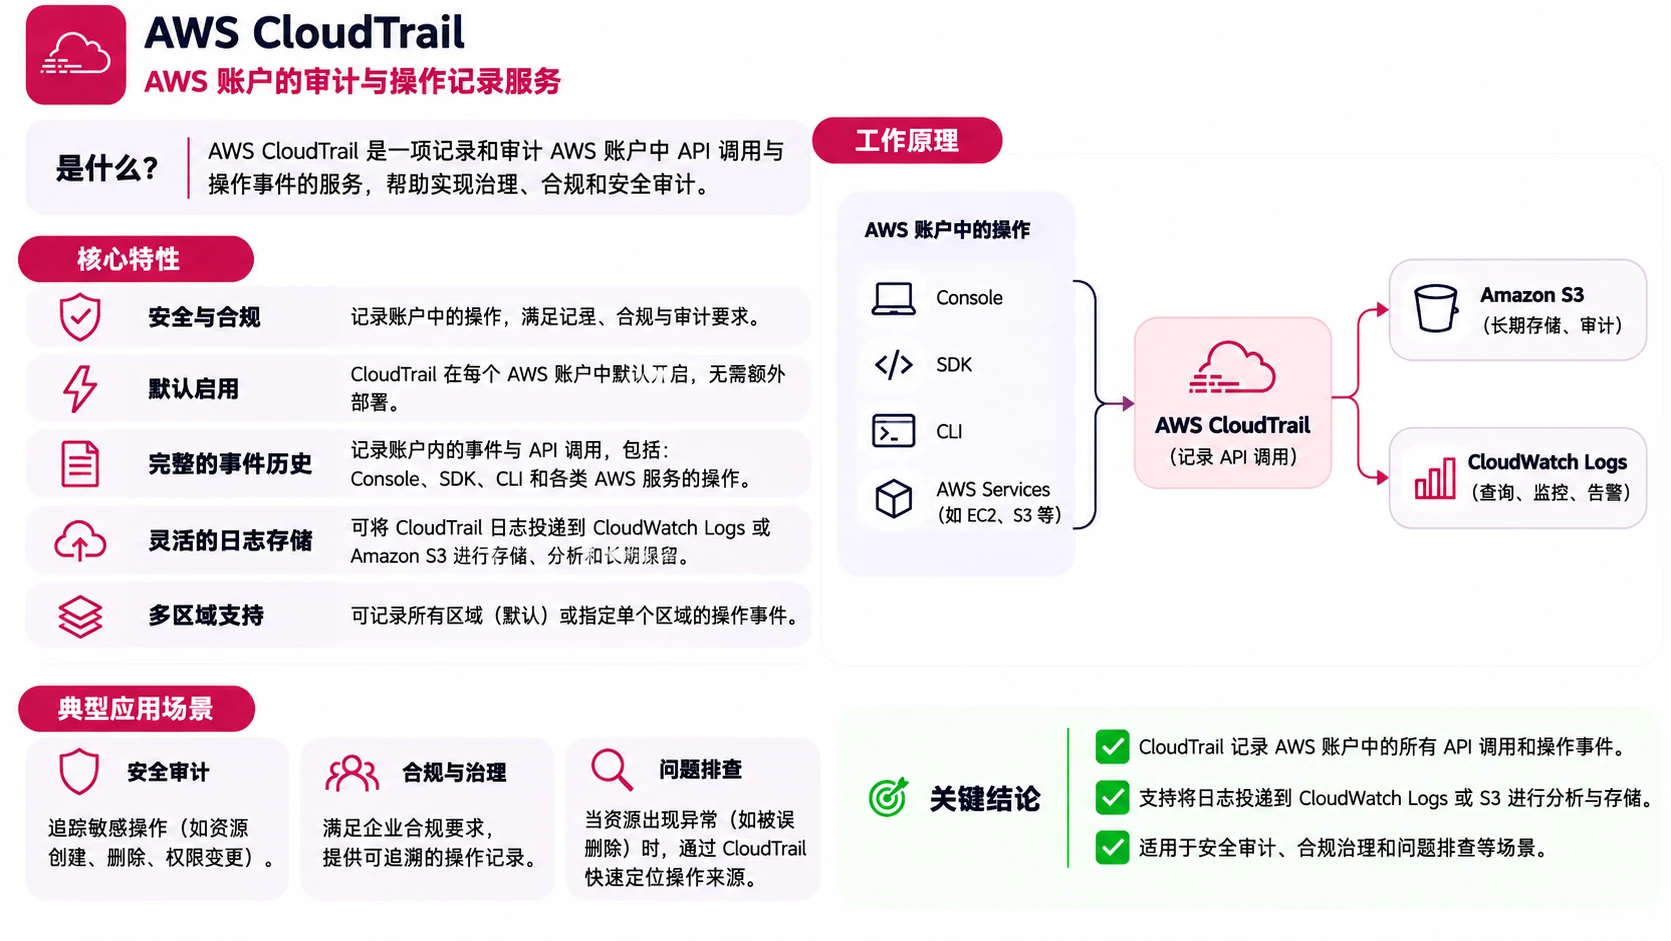
AWS CloudTrail
- 记录AWS账户的API调用和操作历史,用于治理、合规和审计。
- CloudTrail Insights - 自动检测异常API活动(如写操作激增)。
- 默认记录所有管理事件,不包括数据事件和Insights事件。
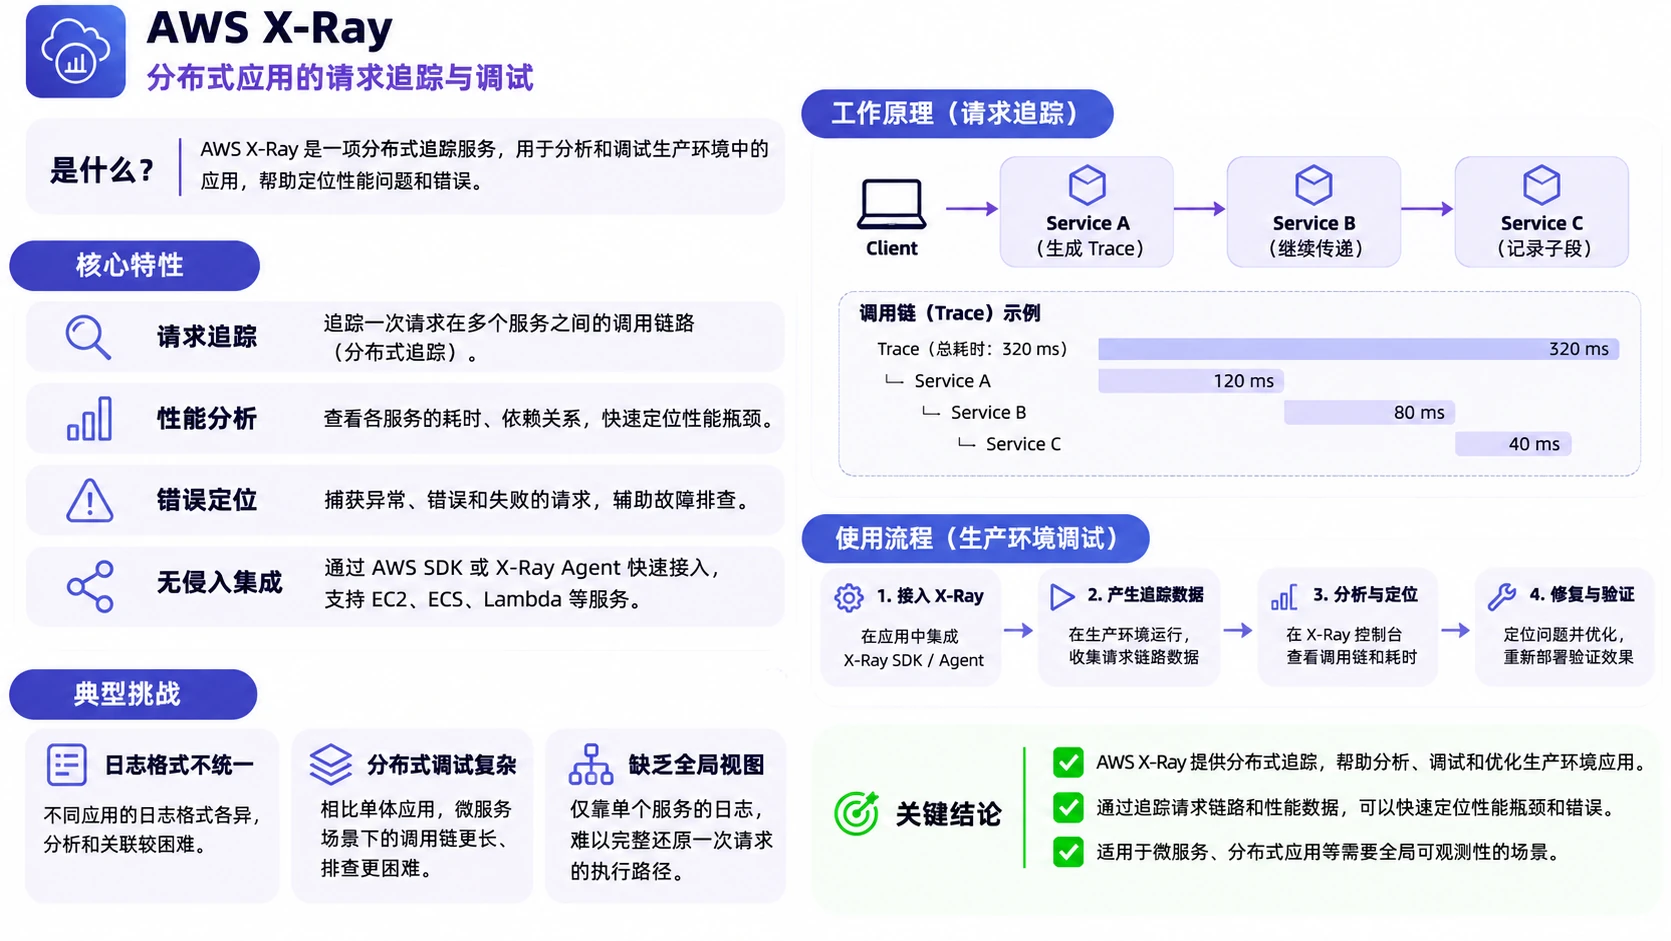
AWS X-Ray
- 分布式应用追踪和调试服务。
- 分析和调试微服务和无服务器应用,可视化请求流程,定位性能瓶颈和错误。
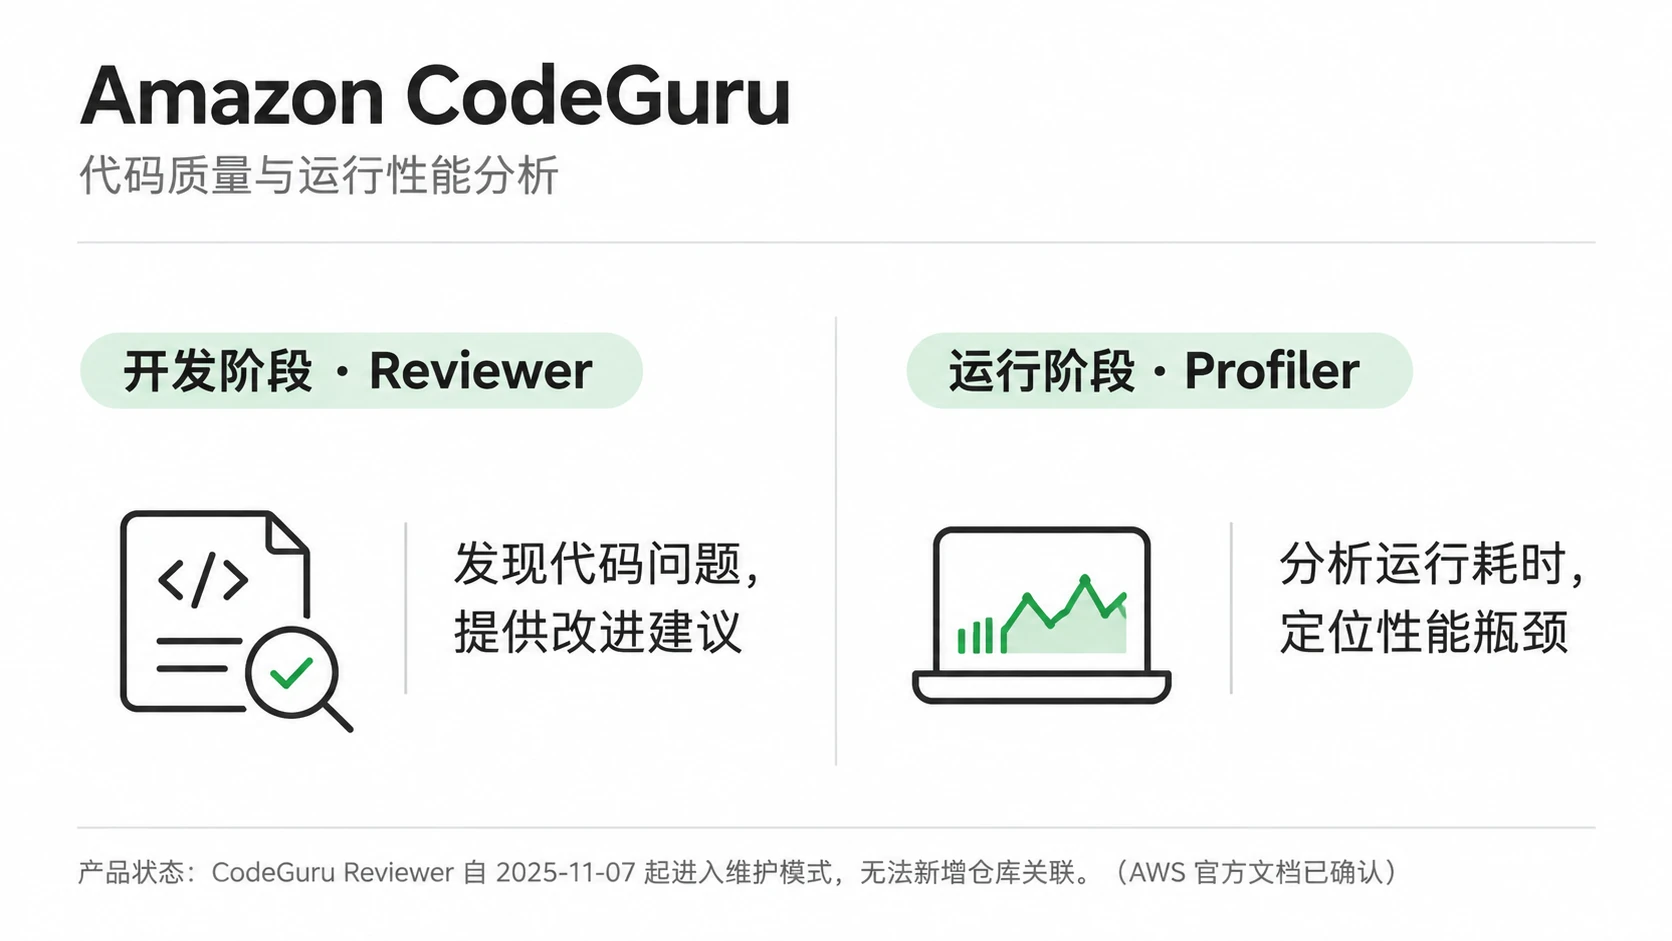
AWS CodeGuru
- 基于机器学习的代码审查和性能优化工具。
- 自动检测代码问题、安全漏洞和性能瓶颈,提供优化建议。
注:CodeGuru Reviewer 自 2025 年 11 月 7 日起进入维护模式,无法再关联新的代码仓库。
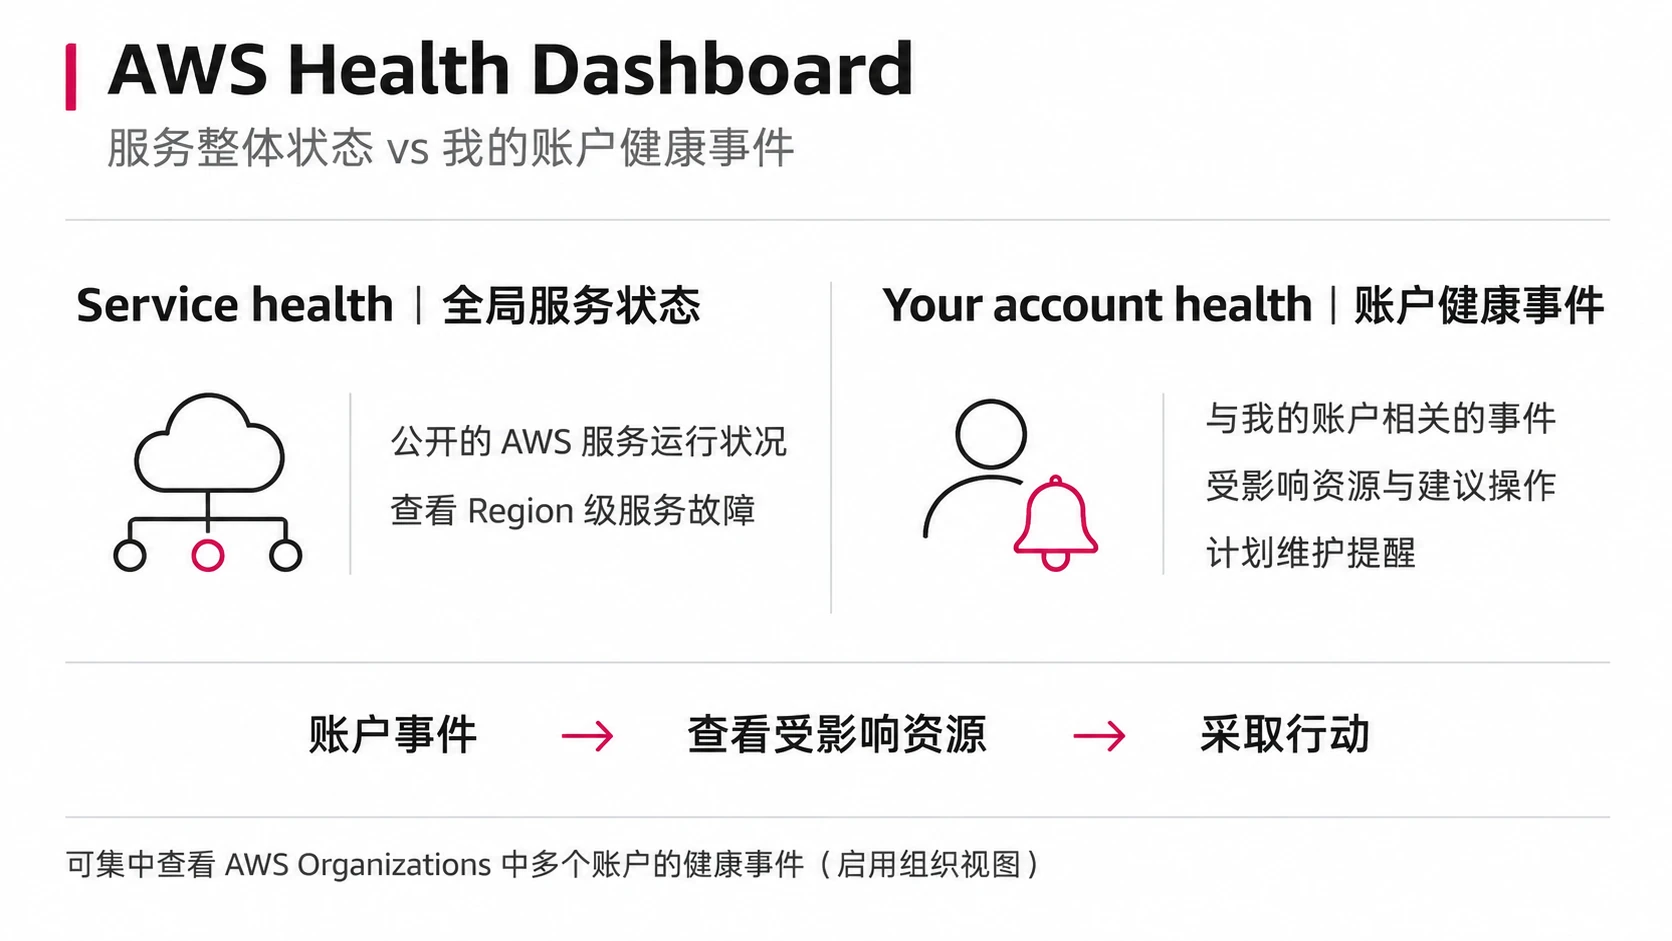
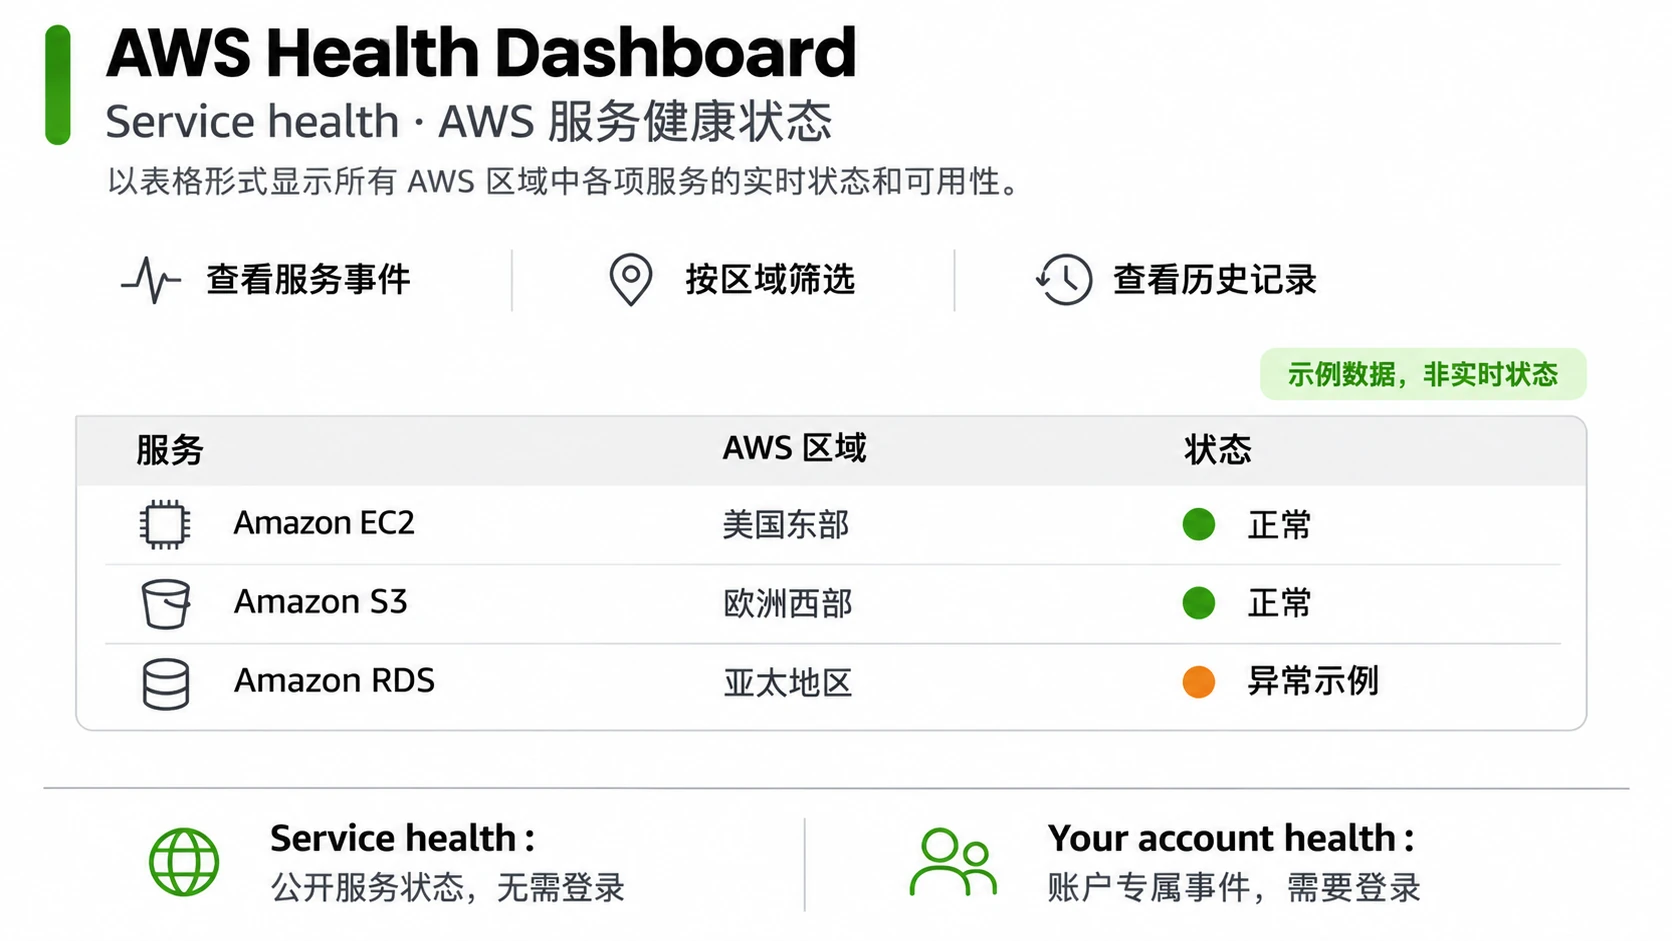
AWS Health Dashboard
- 显示AWS服务健康状态和影响账户的事件。
- Service Health Dashboard - 所有AWS服务的全局状态
- Account Health Dashboard - 影响你账户的个性化事件和通知
12. VPC & Networking
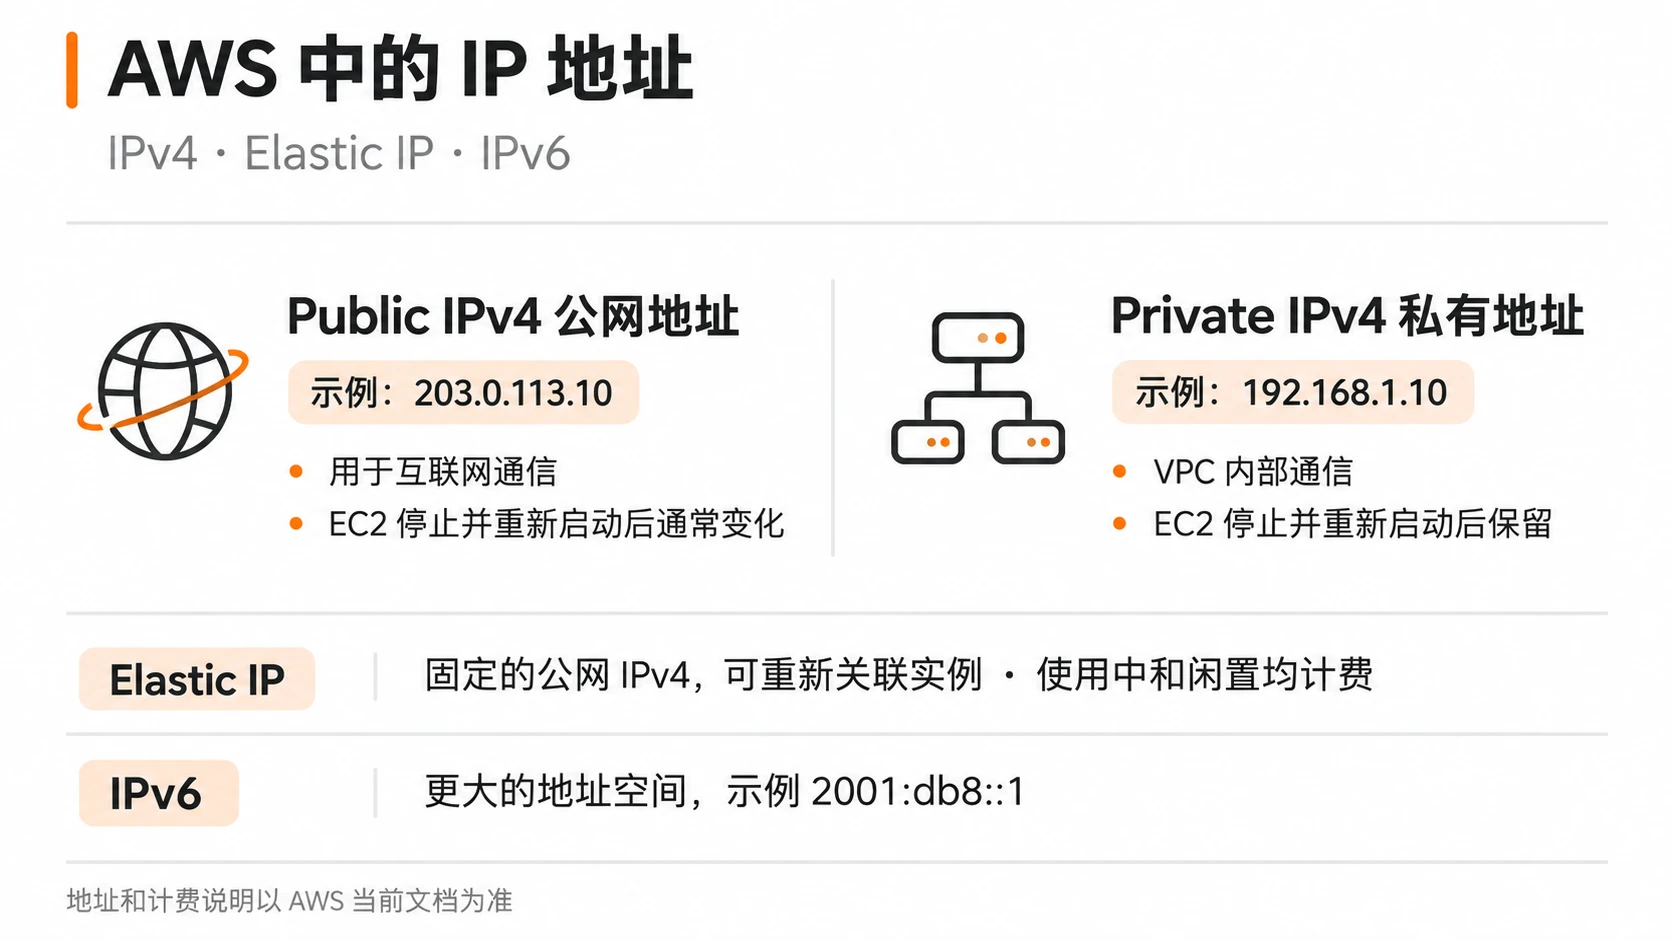
AWS VPC
- 虚拟私有云(Virtual Private Cloud),在 AWS 中隔离出的私有网络。
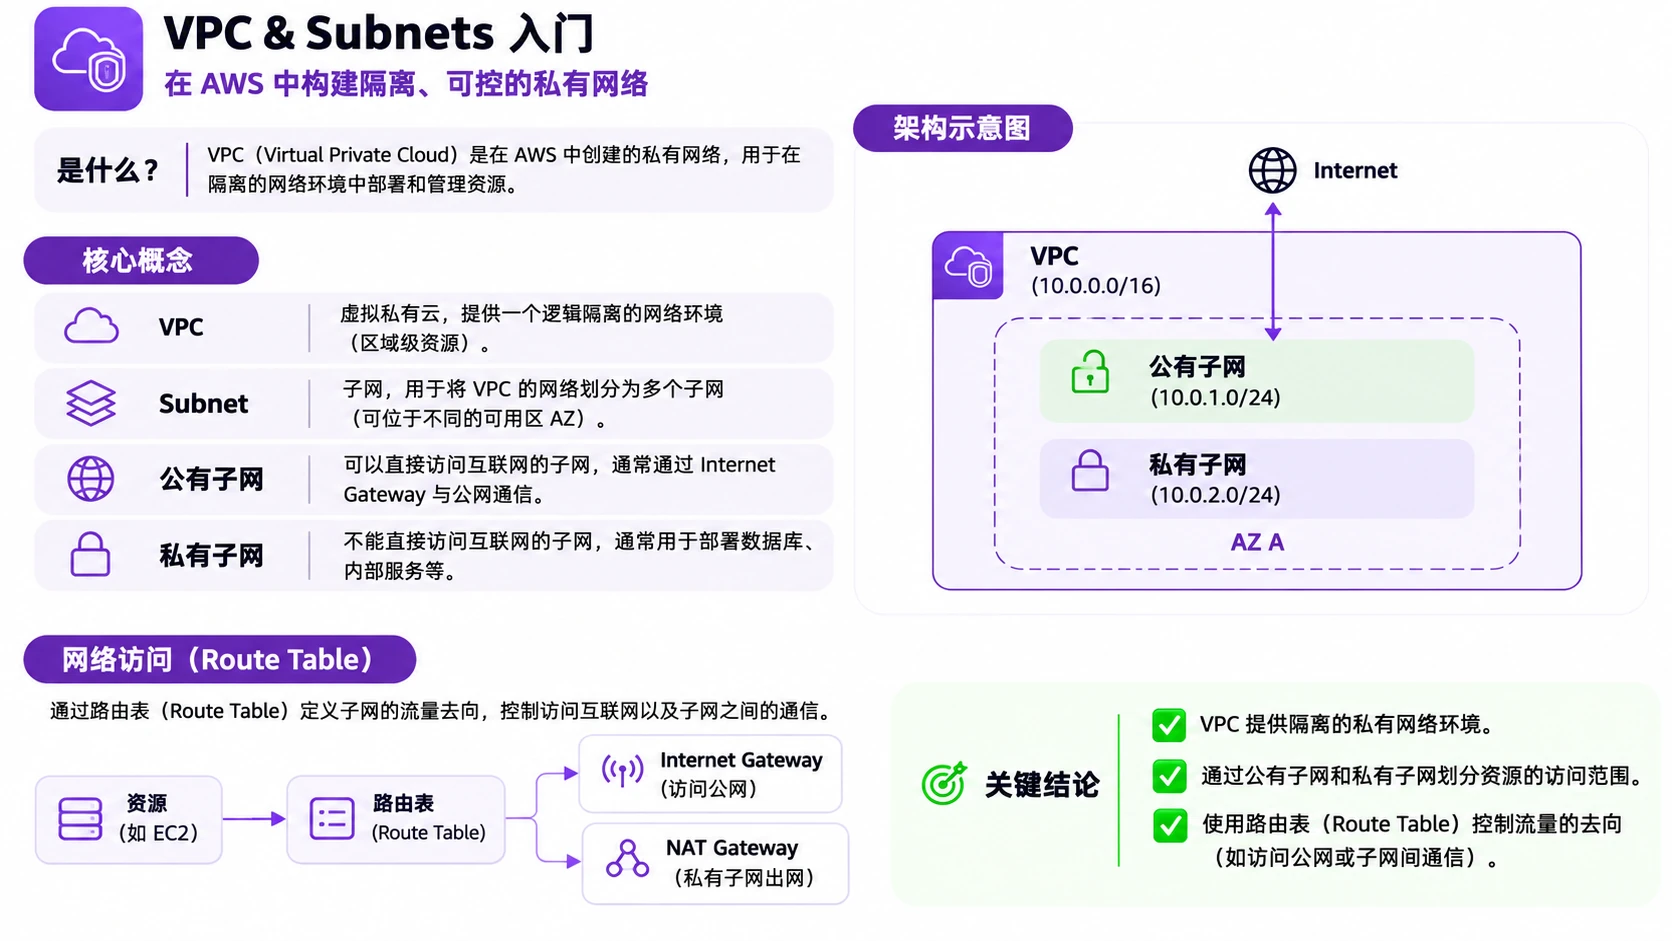
Subnets
- VPC 内的子网分区(公有/私有)
- 公有子网: 有路由到 Internet Gateway,可以直接访问互联网(如 web server)
- 私有子网: 没有直接路由到互联网,需通过 NAT Gateway 访问外网(如数据库)
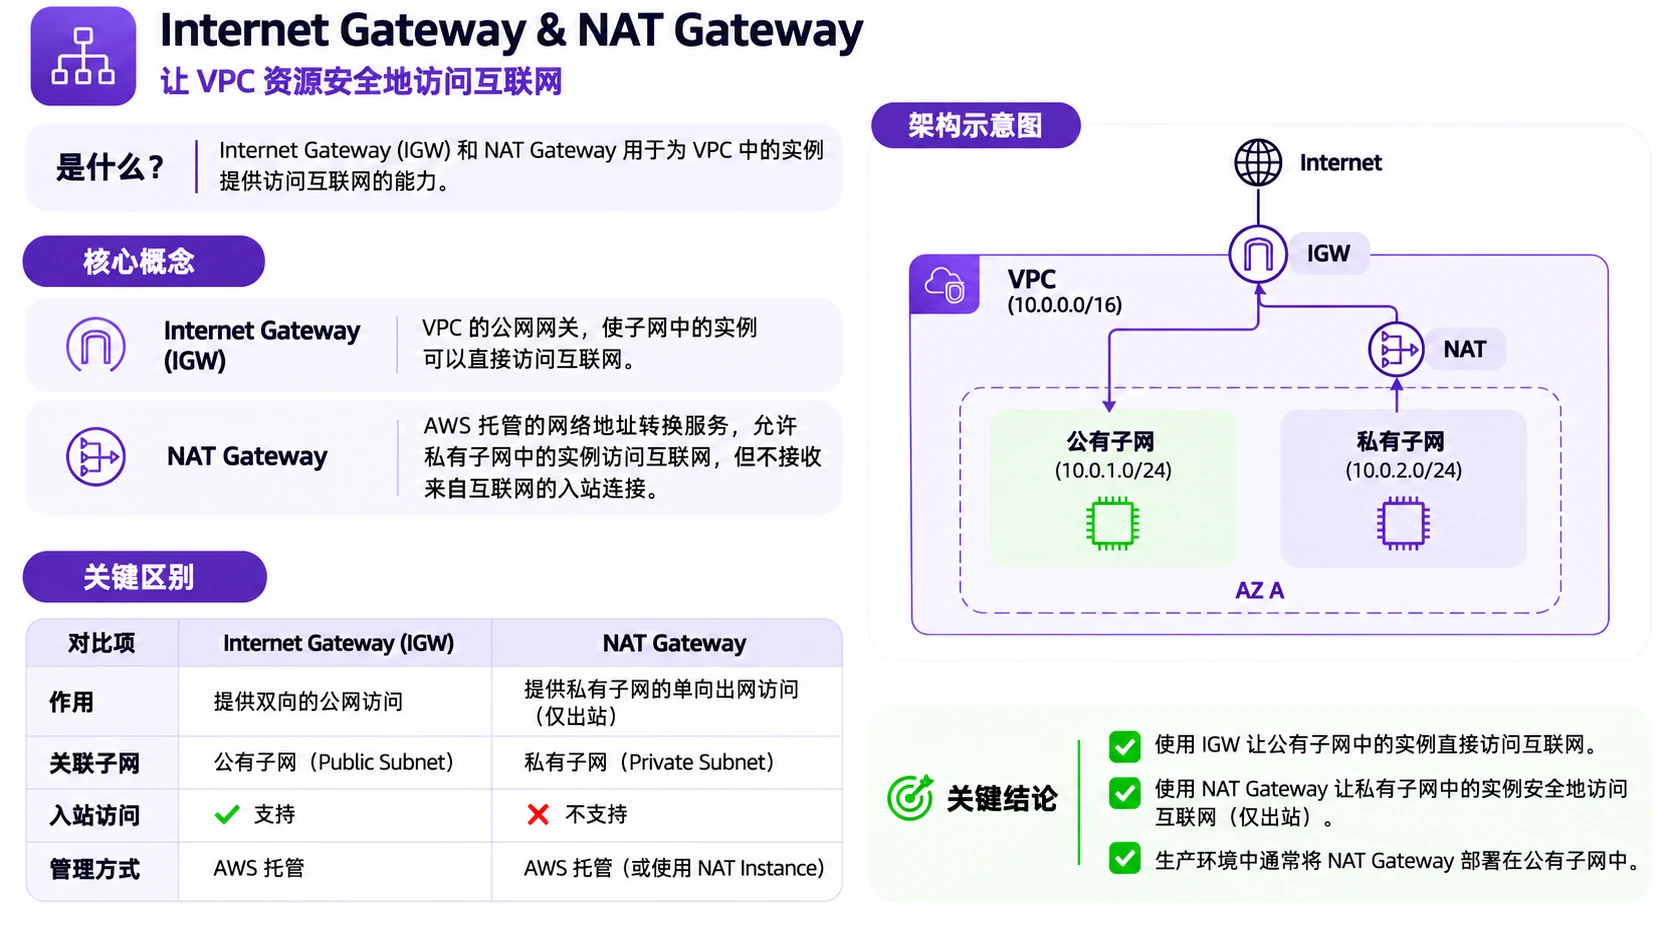
Internet Gateway & NAT Gateway
- Internet Gateway (IGW): 让公有子网的资源访问互联网,双向通信
- NAT Gateway: 让私有子网的资源访问互联网,但外部无法主动连入(单向)
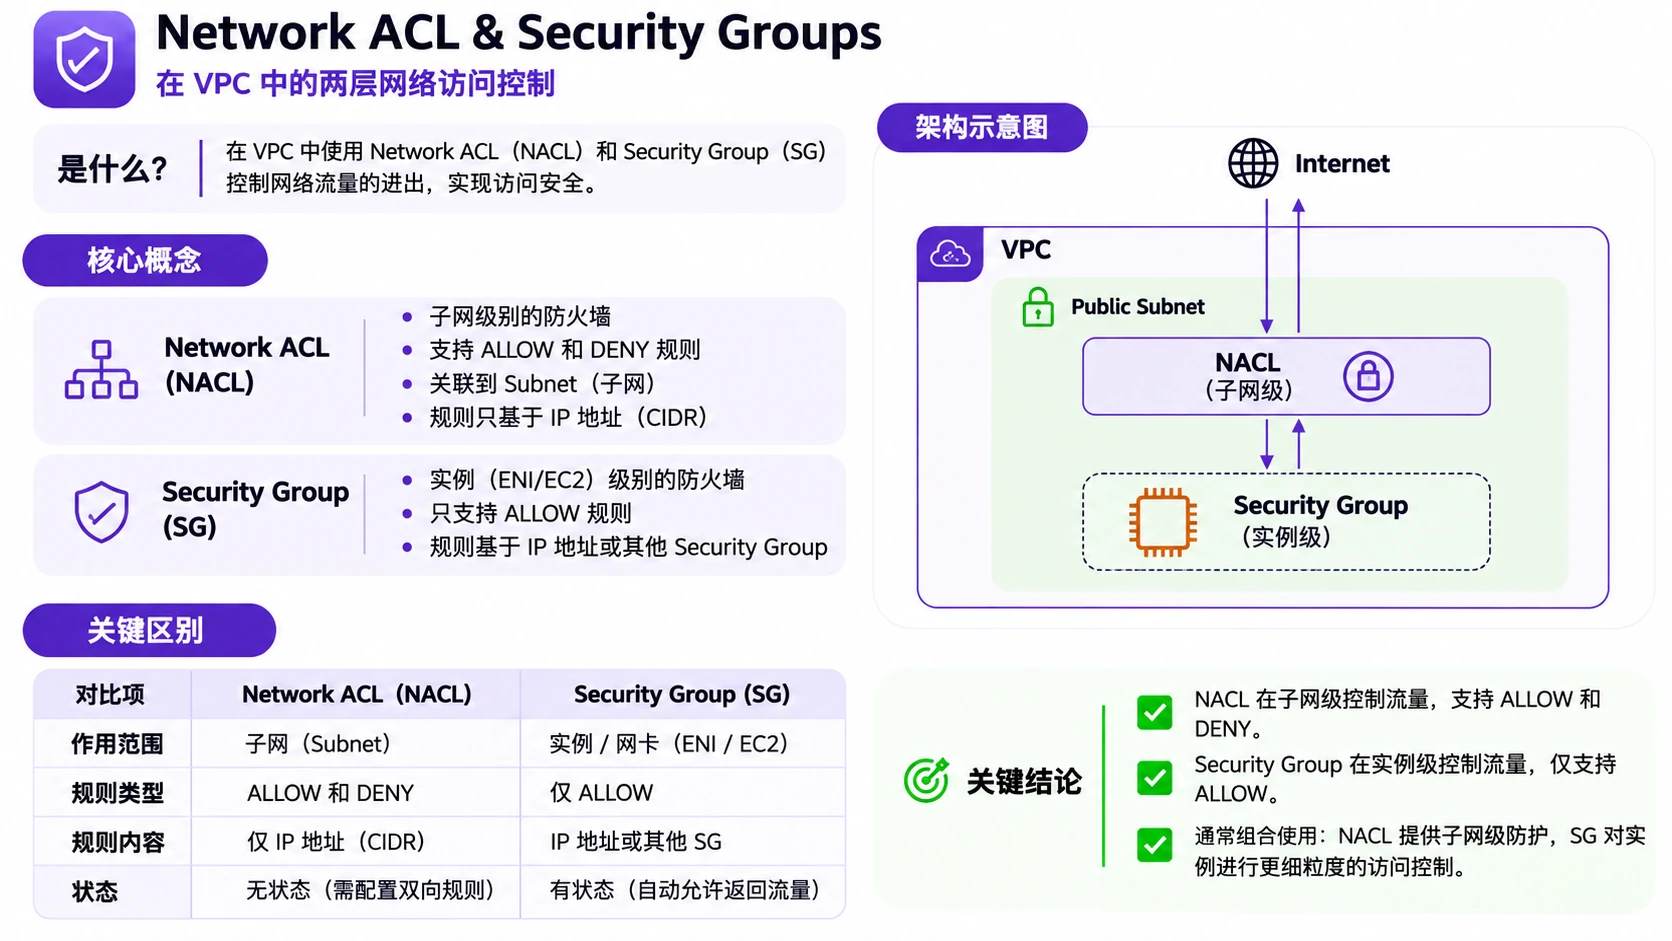
Security Group vs NACL
- Security Group: 实例级防火墙,只有允许规则,有状态
- NACL: 子网级防火墙,允许和拒绝规则,无状态
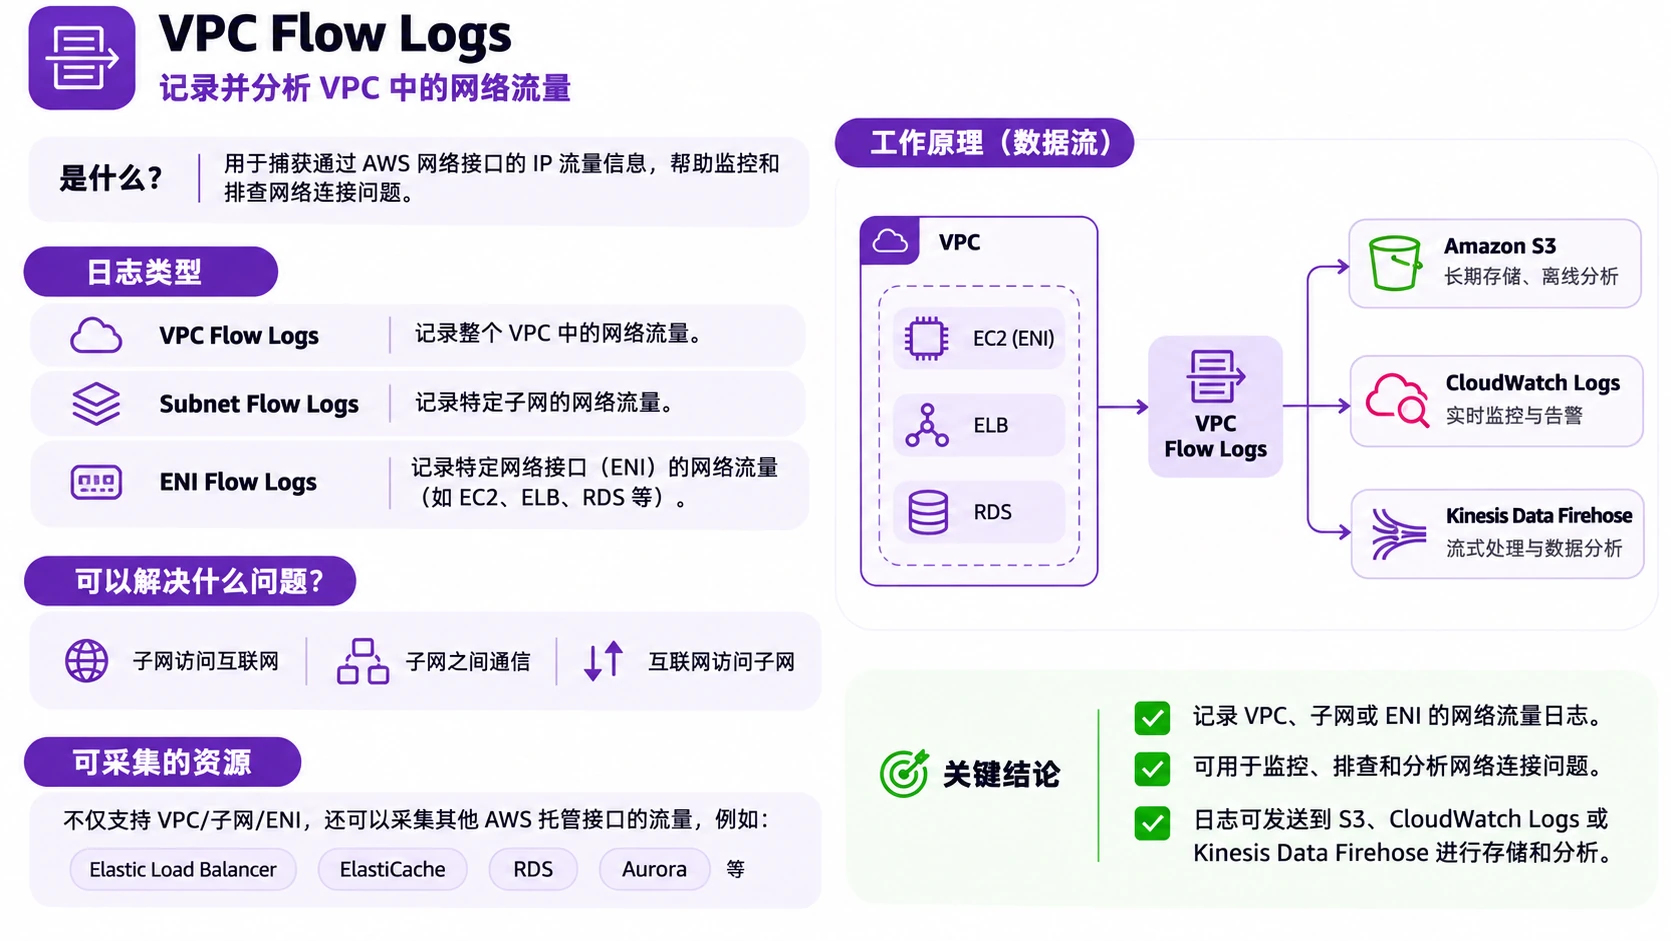
VPC Flow Logs
- 捕获 VPC 内网络流量日志,用于监控和排查网络问题
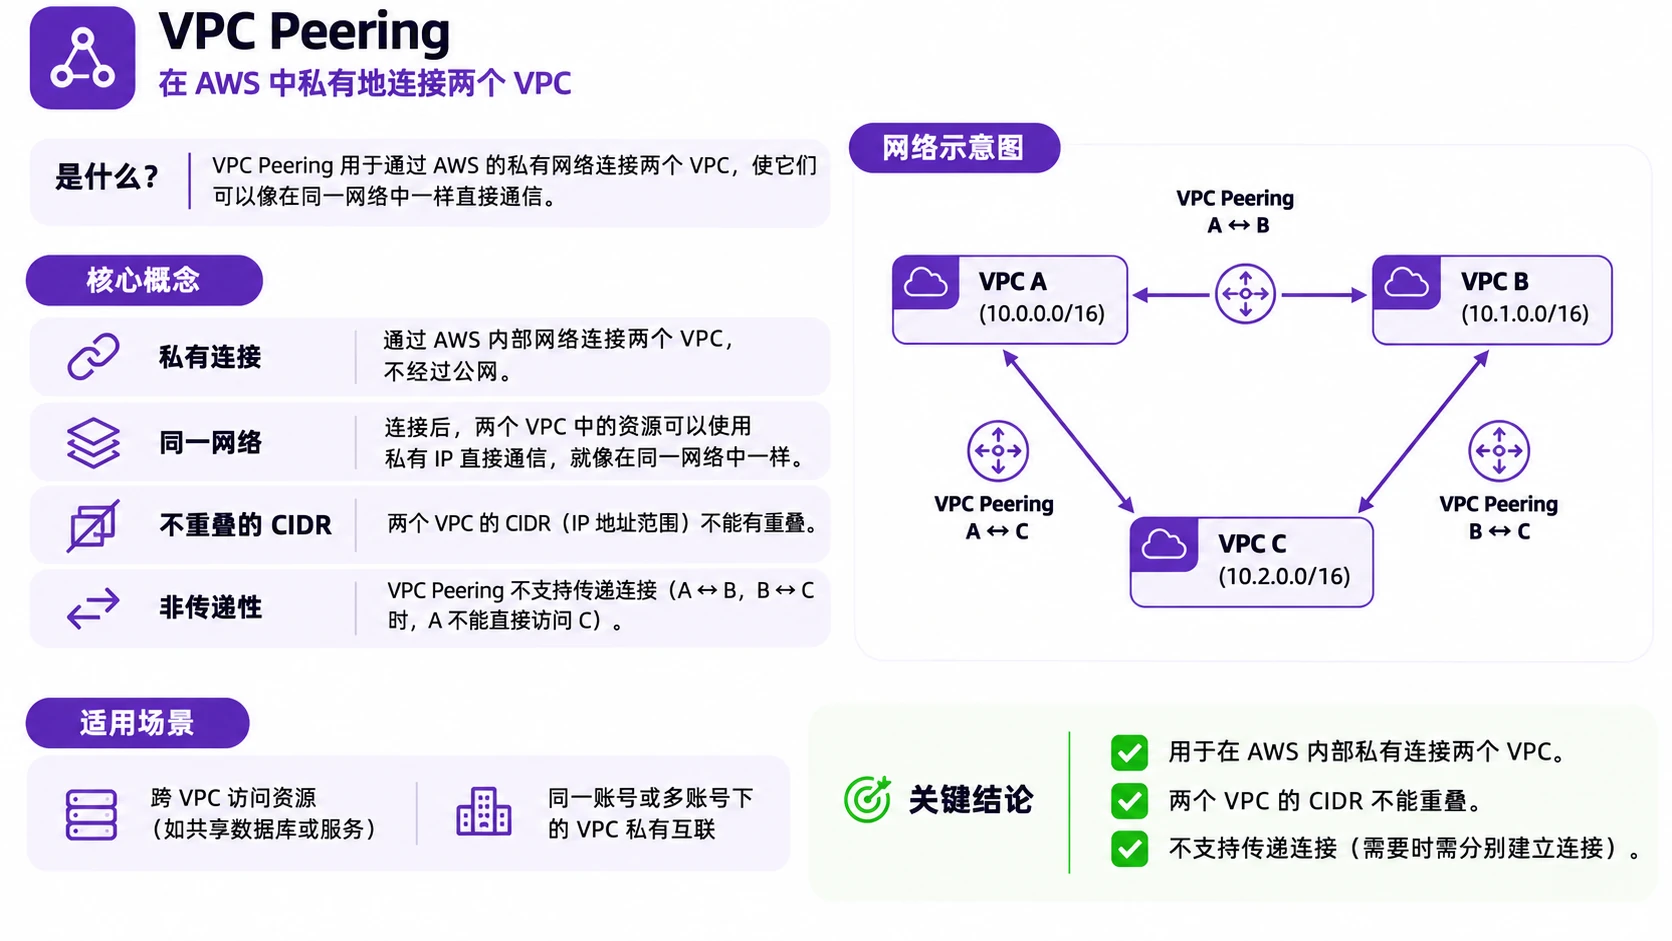
VPC Peering
- 连接两个 VPC,使它们可以像在同一网络中一样通信
- 不支持传递(A-B、B-C 不意味着 A-C 能通)
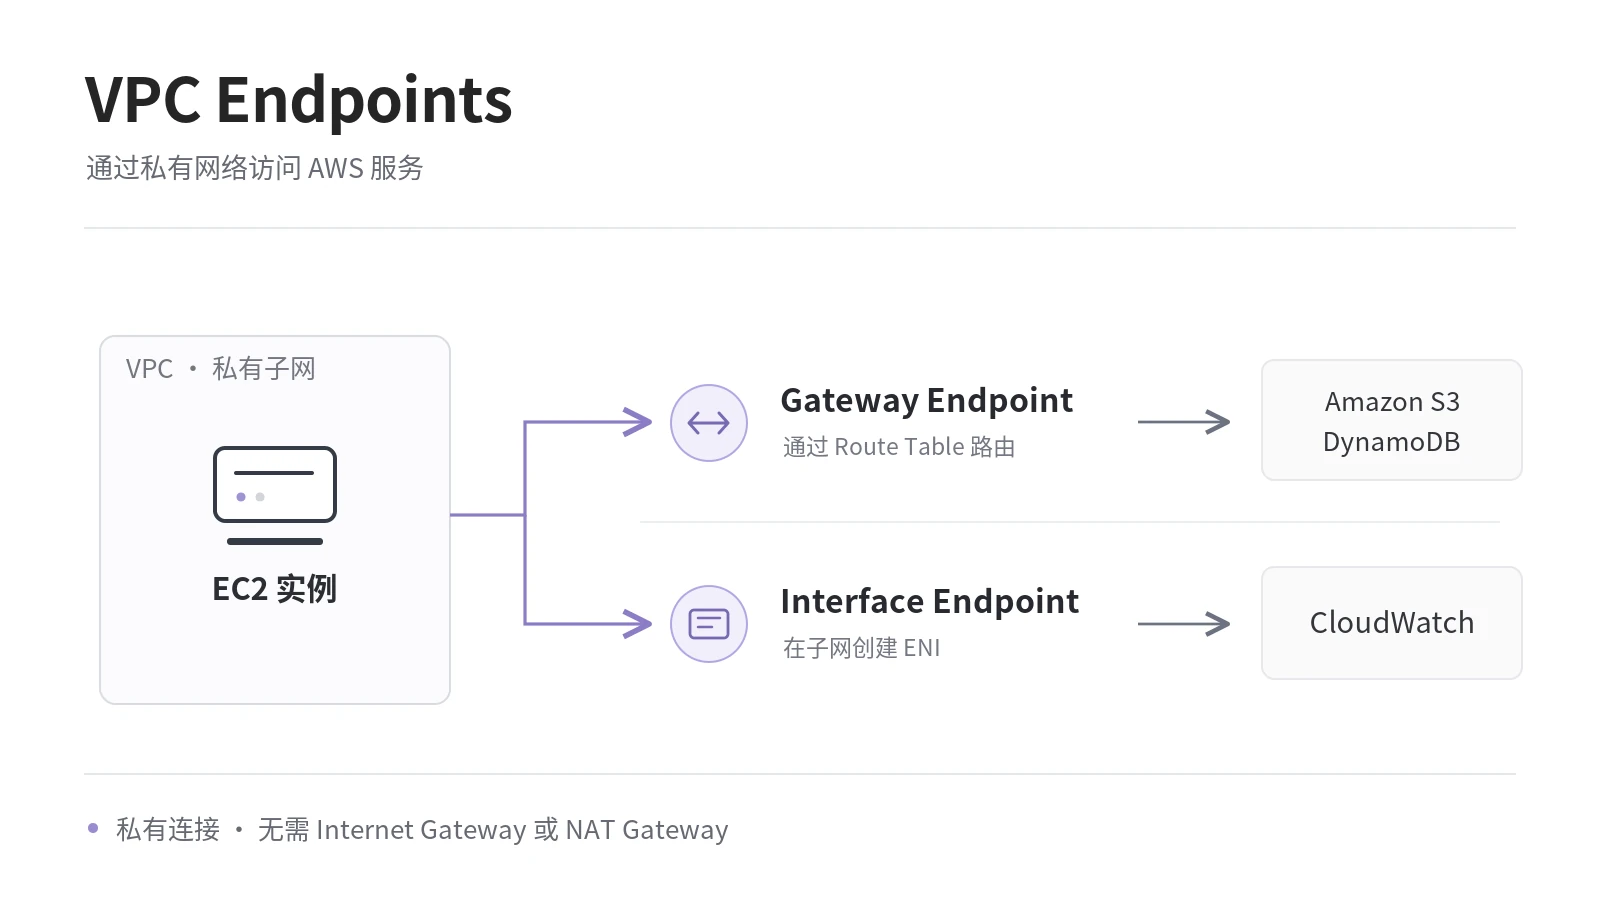
VPC Endpoints
- 私密访问 AWS 服务(如 S3、DynamoDB),流量不经过互联网,更安全
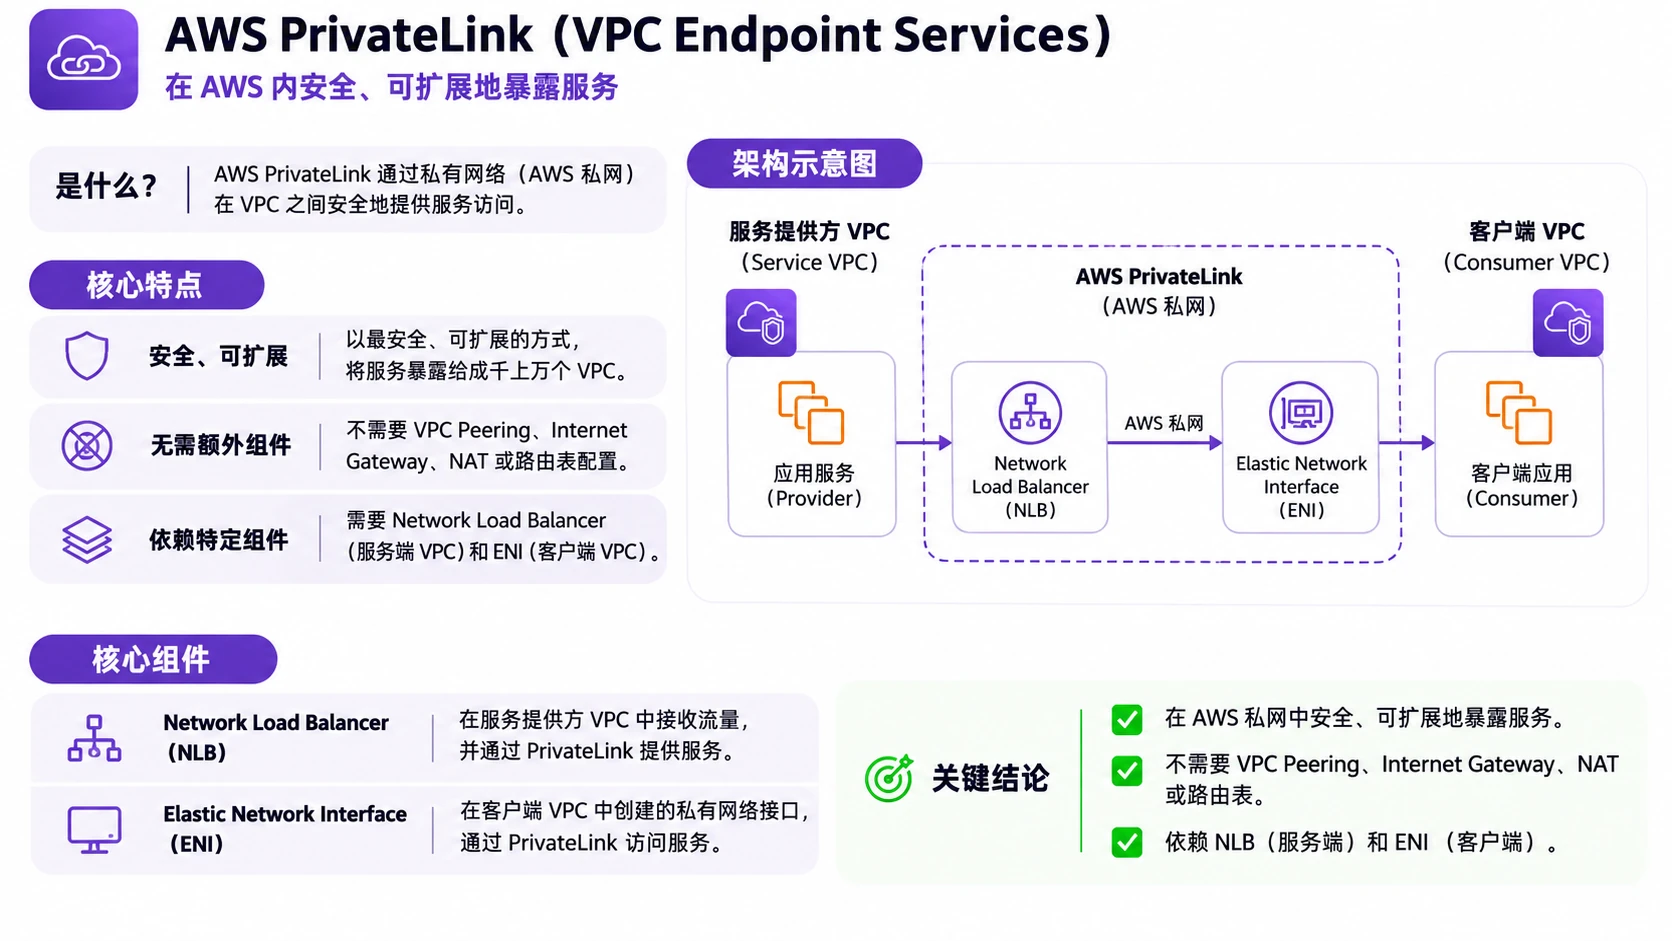
AWS PrivateLink
- 将第三方VPC或本地网络私密连接到AWS服务。
- 不经过公网,最安全的暴露服务方式。
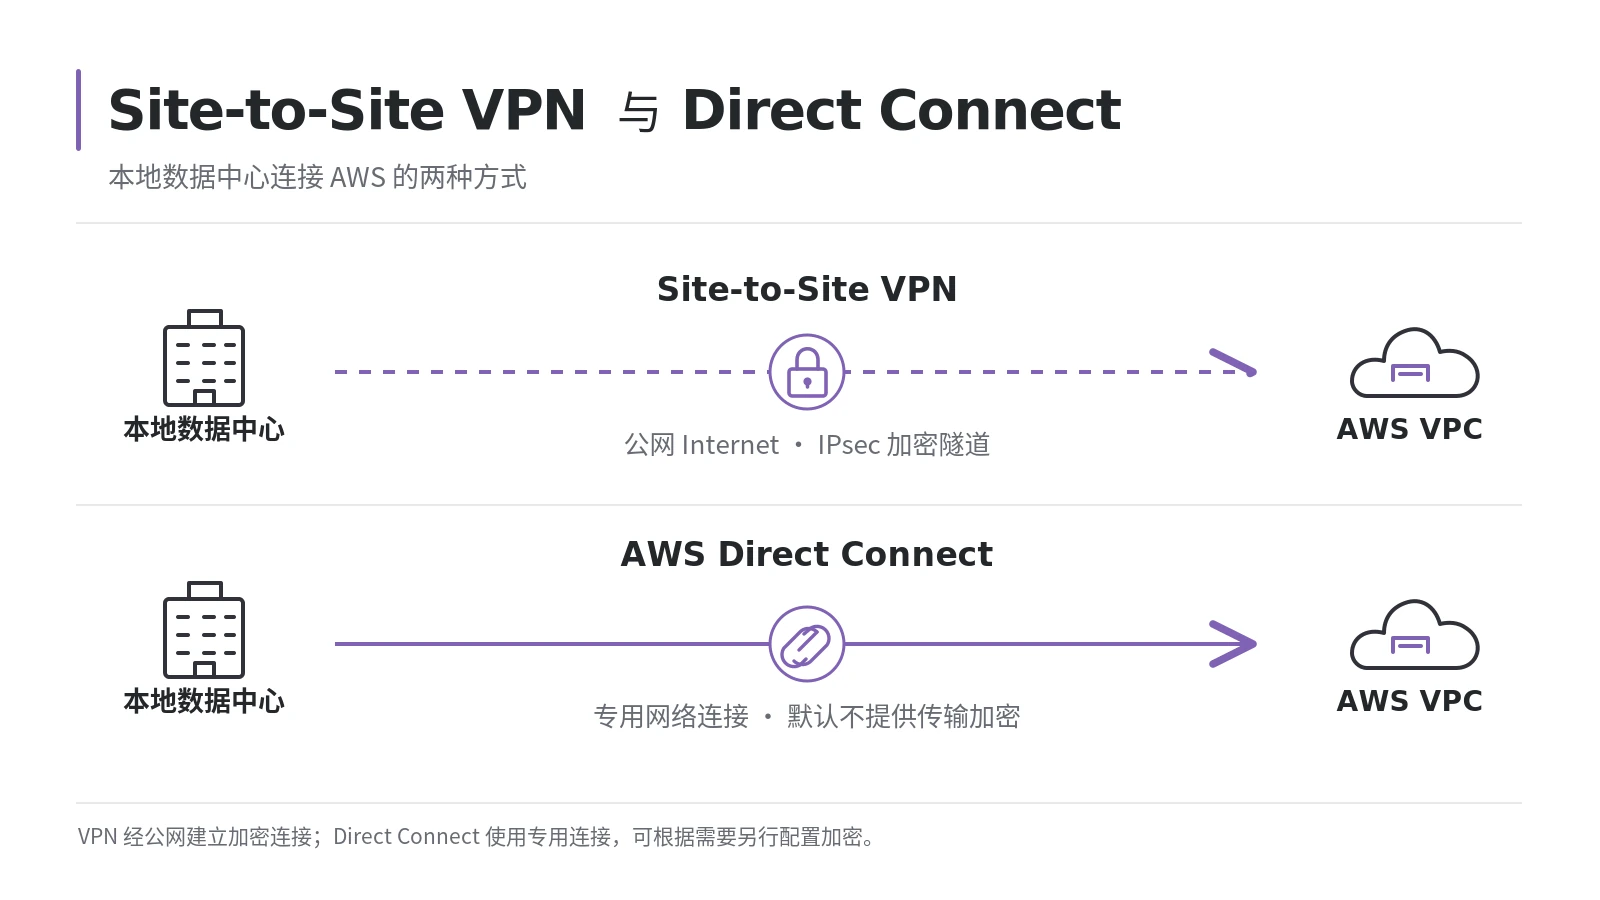
Site to Site VPN & Direct Connect
Site-to-Site VPN
- 通过公网建立加密连接,连接本地网络和AWS VPC。
- 组件: Virtual Private Gateway(VGW,AWS端) + Customer Gateway(客户端设备)
Direct Connect
- 专用物理网络连接,从本地直连AWS。
- 比VPN更稳定、低延迟、高带宽,但成本更高。
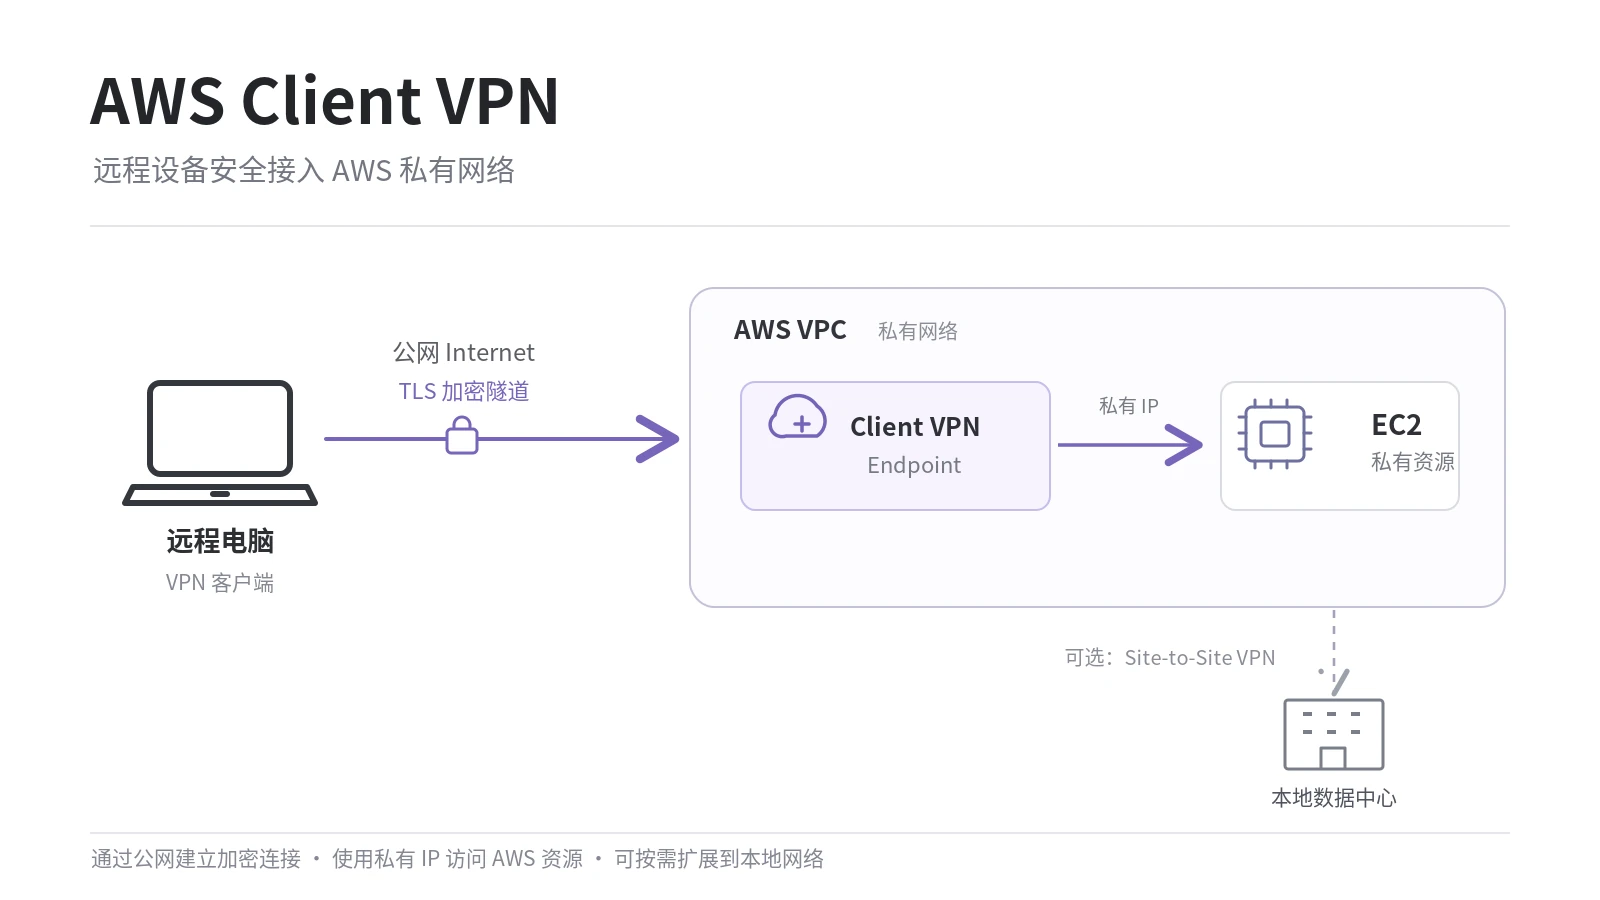
AWS ClientVPN
- 允许用户从任何地方安全连接到AWS和本地网络。
- 基于OpenVPN的托管VPN服务,适合远程办公。
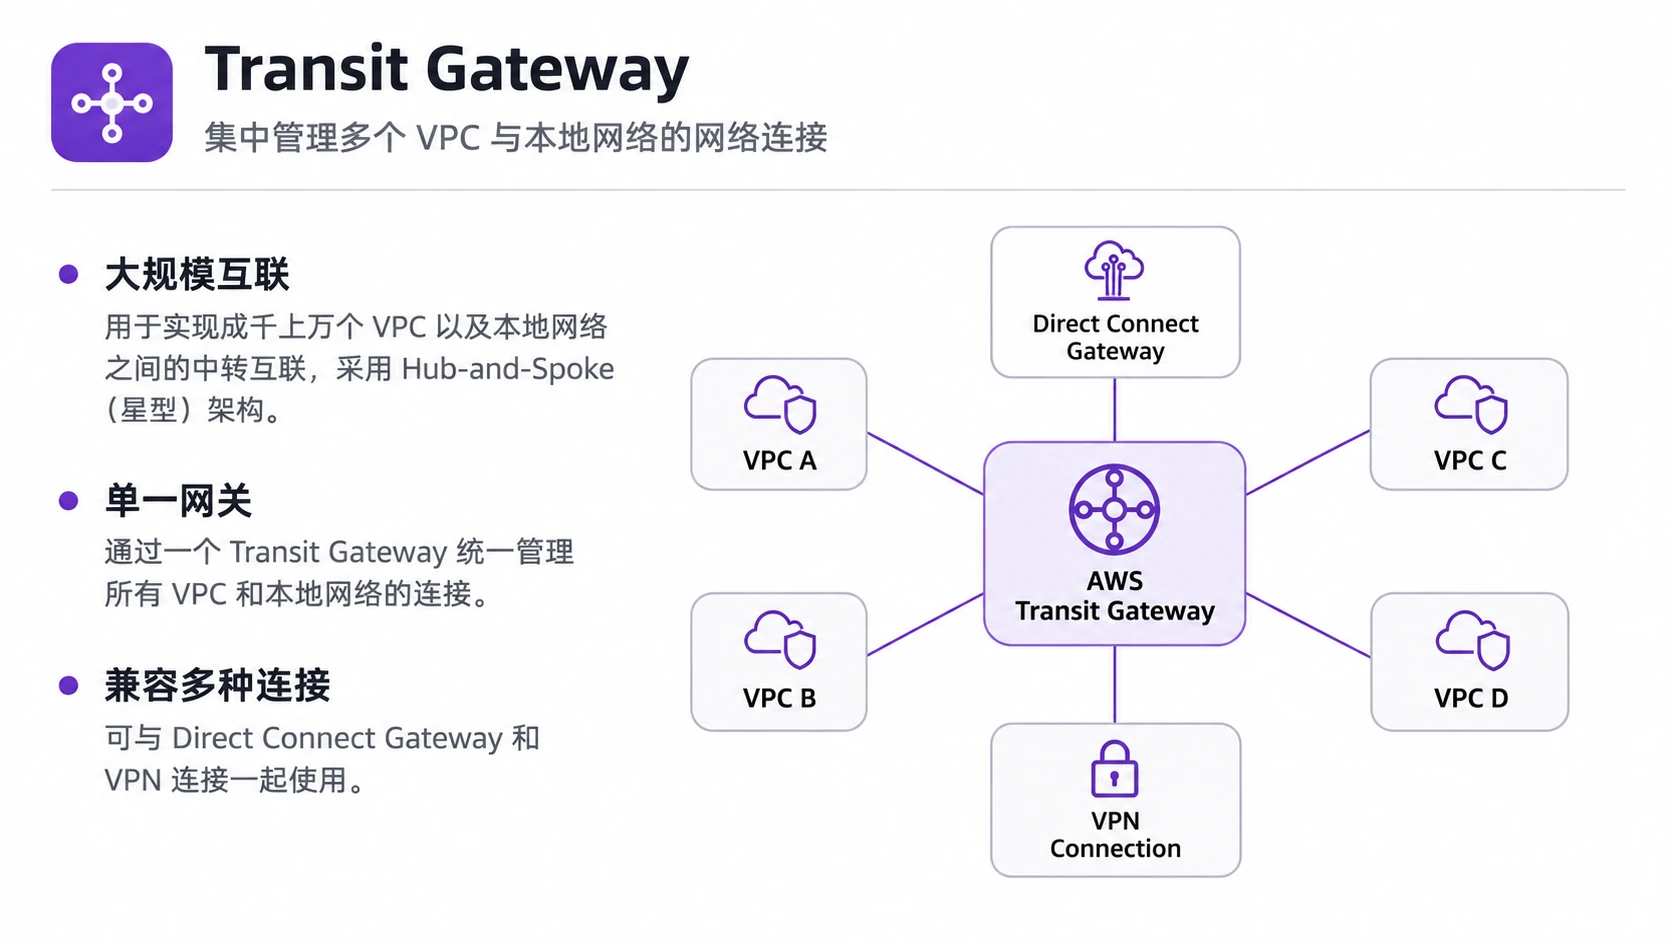
AWS Transit Gateway
- 中心化网络连接枢纽。
- 通过单个网关连接多个VPC和本地网络,简化复杂网络拓扑。
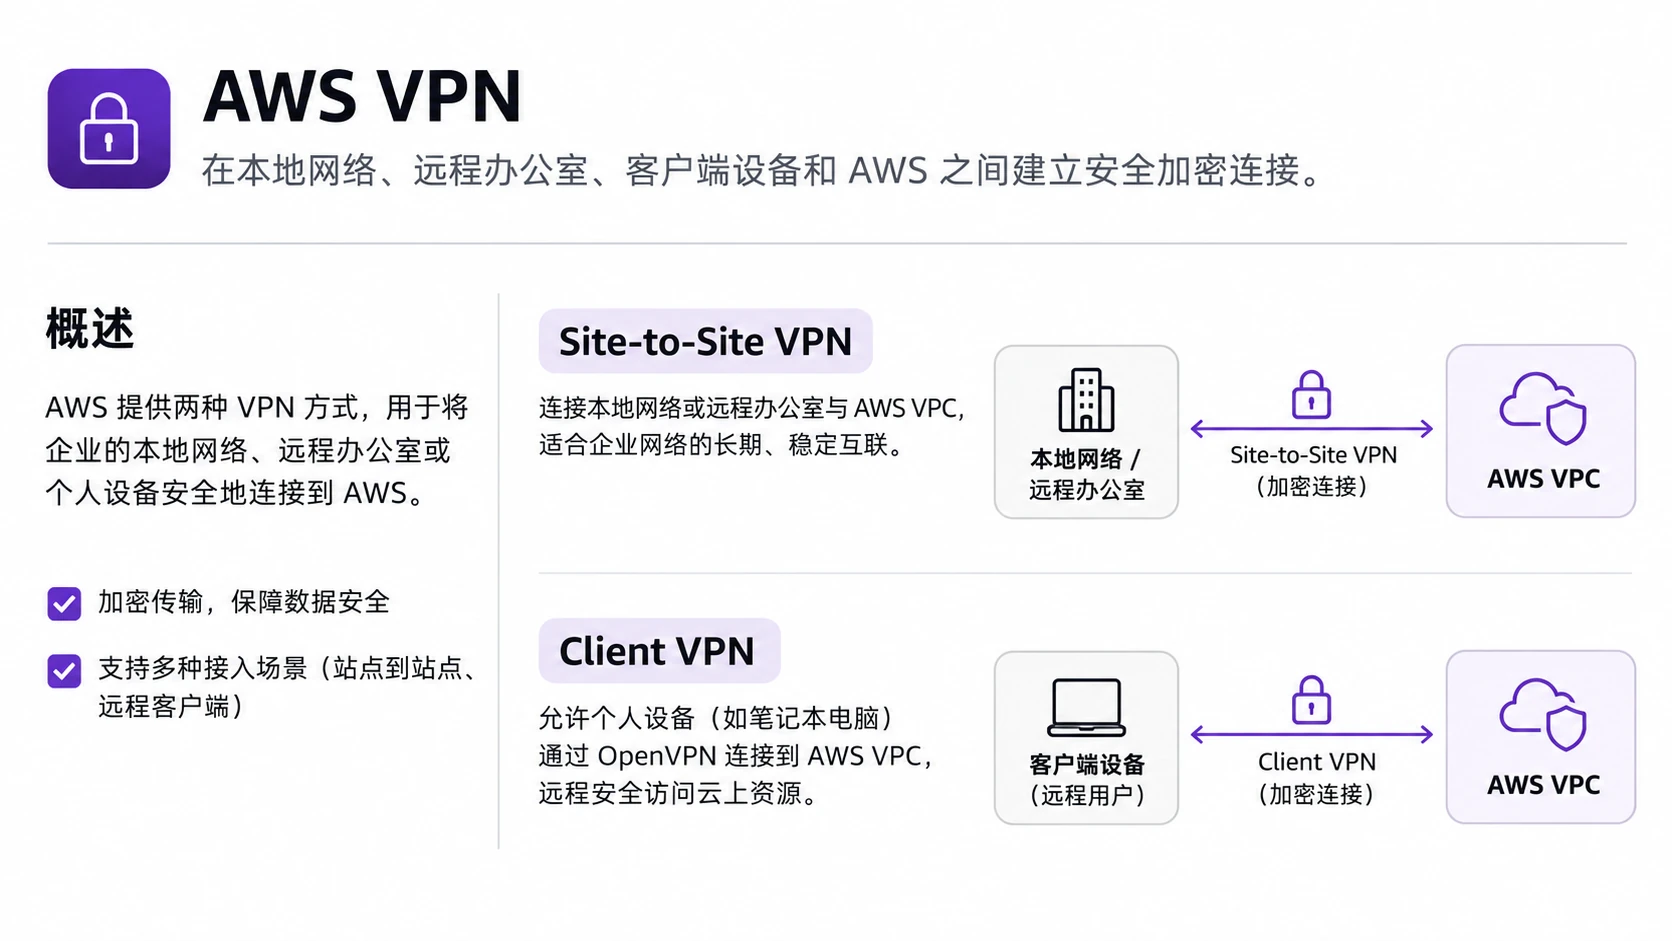
AWS VPN
- 在本地网络、远程办公室、客户端设备和AWS之间建立安全加密连接。
- 包括Site-to-Site VPN和Client VPN两种方式。
13. Security & Compliance
AWS WAF (Web Application Firewall) & Shield
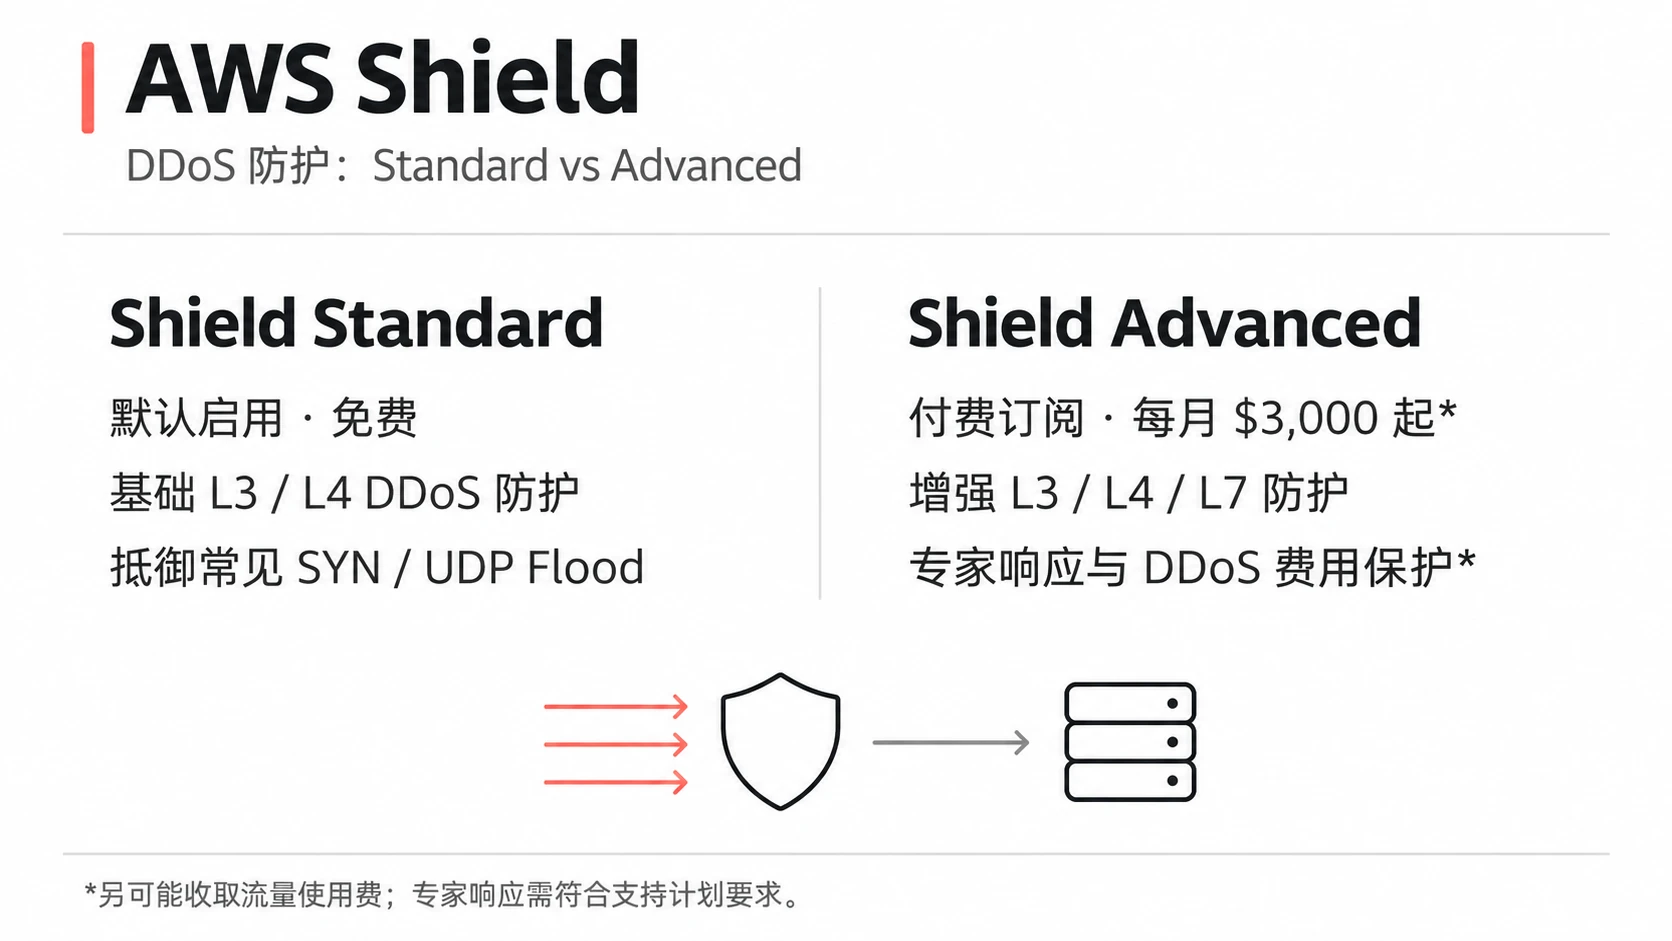
AWS Shield
- DDoS防护服务。
- Shield Standard - 免费,自动防护基础DDoS攻击
- Shield Advanced - 付费,高级防护,用于Route53和Global Accelerator等
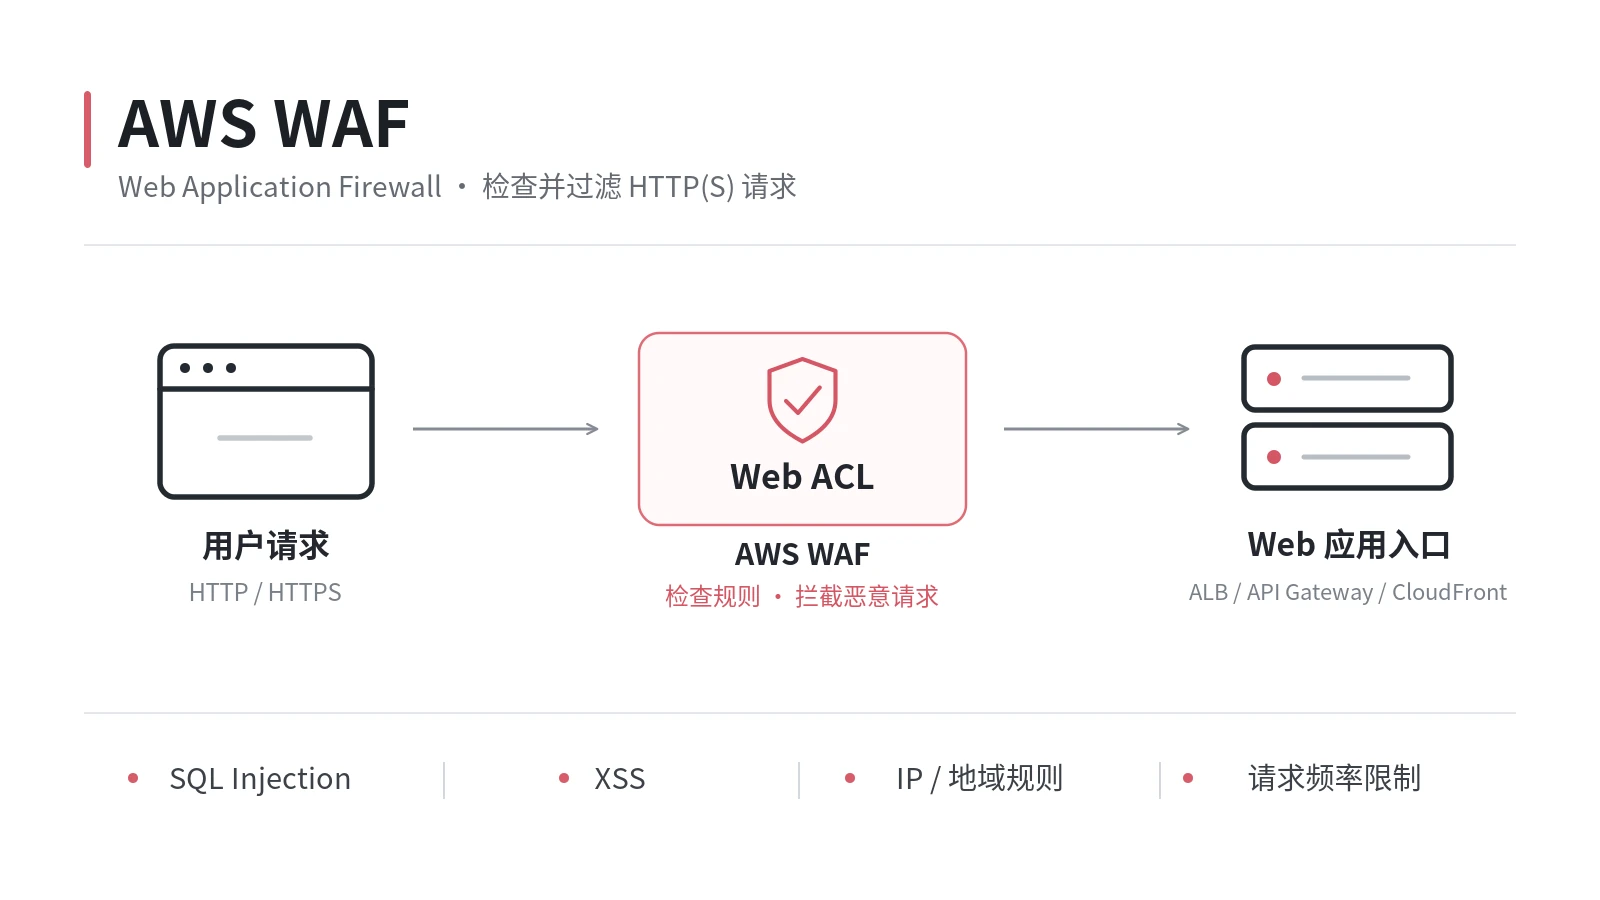
AWS WAF
- Web应用防火墙,防护Layer 7攻击。
- 定义Web ACL规则,过滤恶意流量。可部署在CloudFront、ALB、API Gateway、AppSync上。
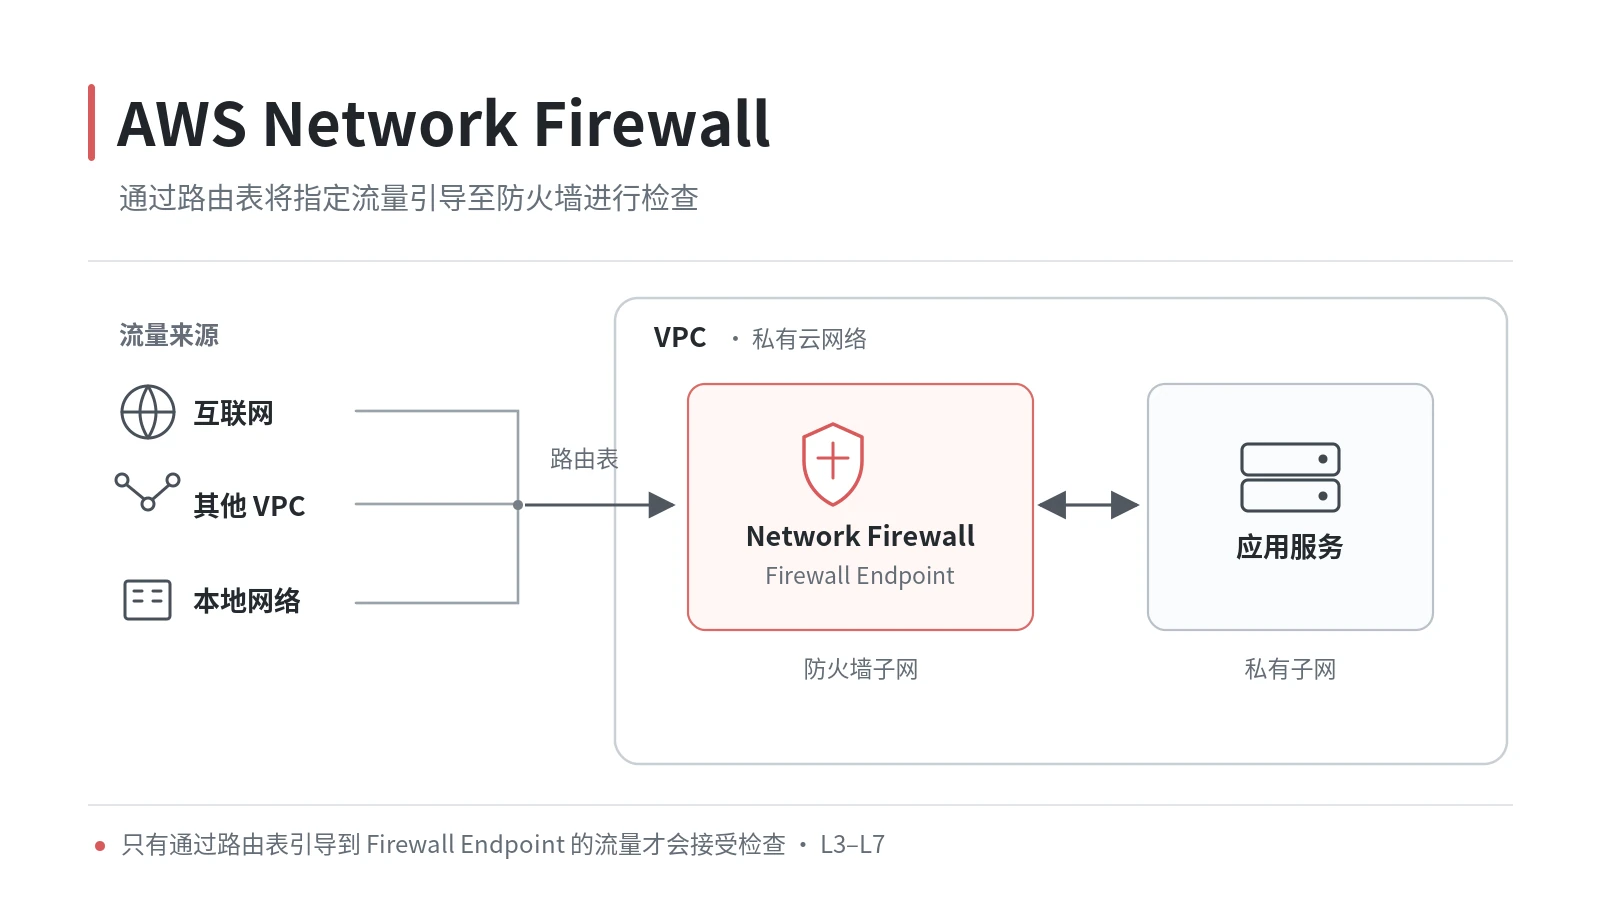
AWS Network Firewall
- 托管的网络防火墙服务,保护整个VPC。
- 防护Layer 3-7流量,支持入侵检测/防御(IDS/IPS)。
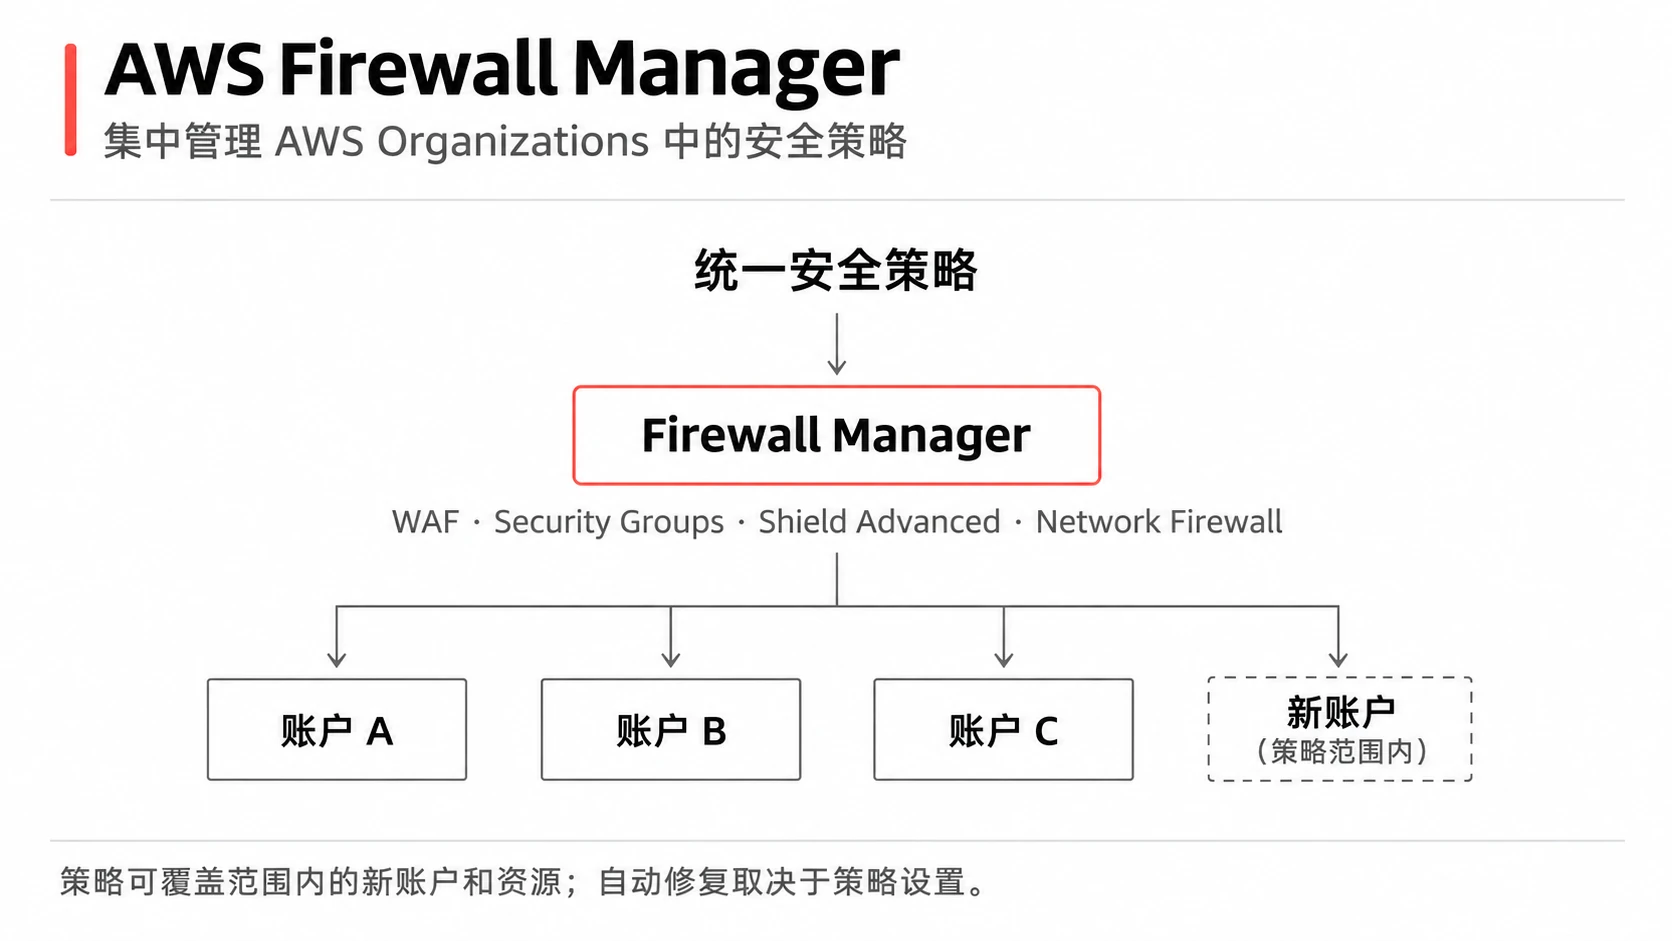
AWS Firewall Manager
- 集中管理多个账户和应用的防火墙规则。
- 统一配置和管理WAF、Shield Advanced、Network Firewall等安全服务。
AWS KMS (Key Management Service) & CloudHSM (Hardware Security Module)
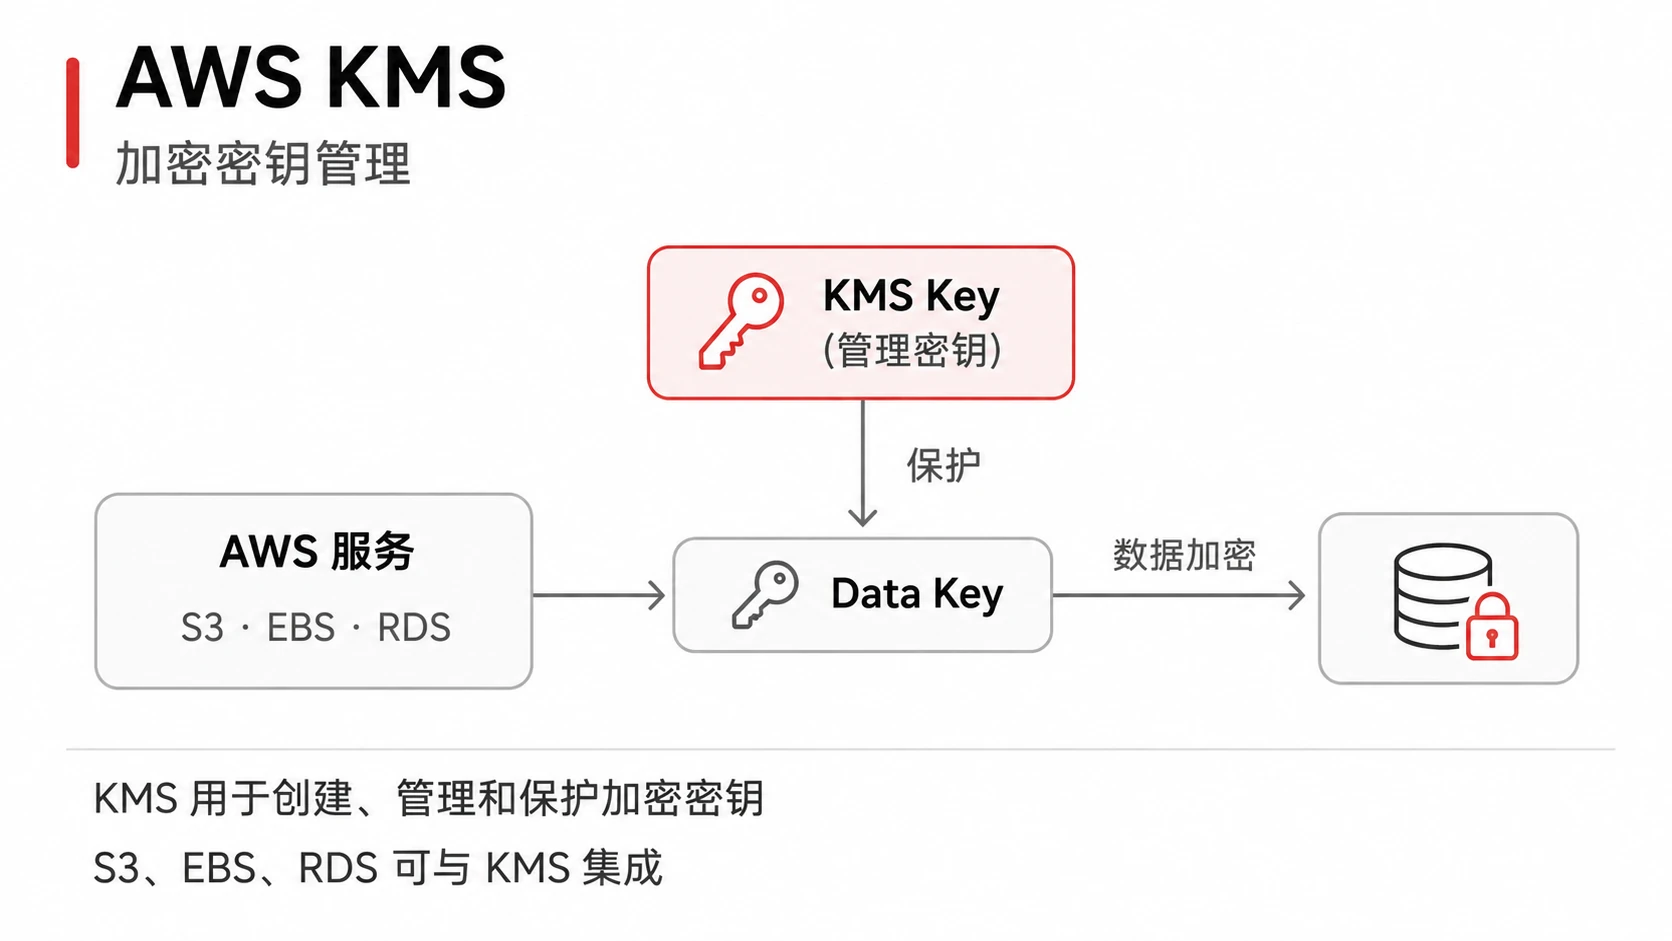
KMS
- 托管的加密密钥管理服务。
- 创建和控制加密密钥,集成AWS服务自动加密。使用AWS托管密钥或客户托管密钥。
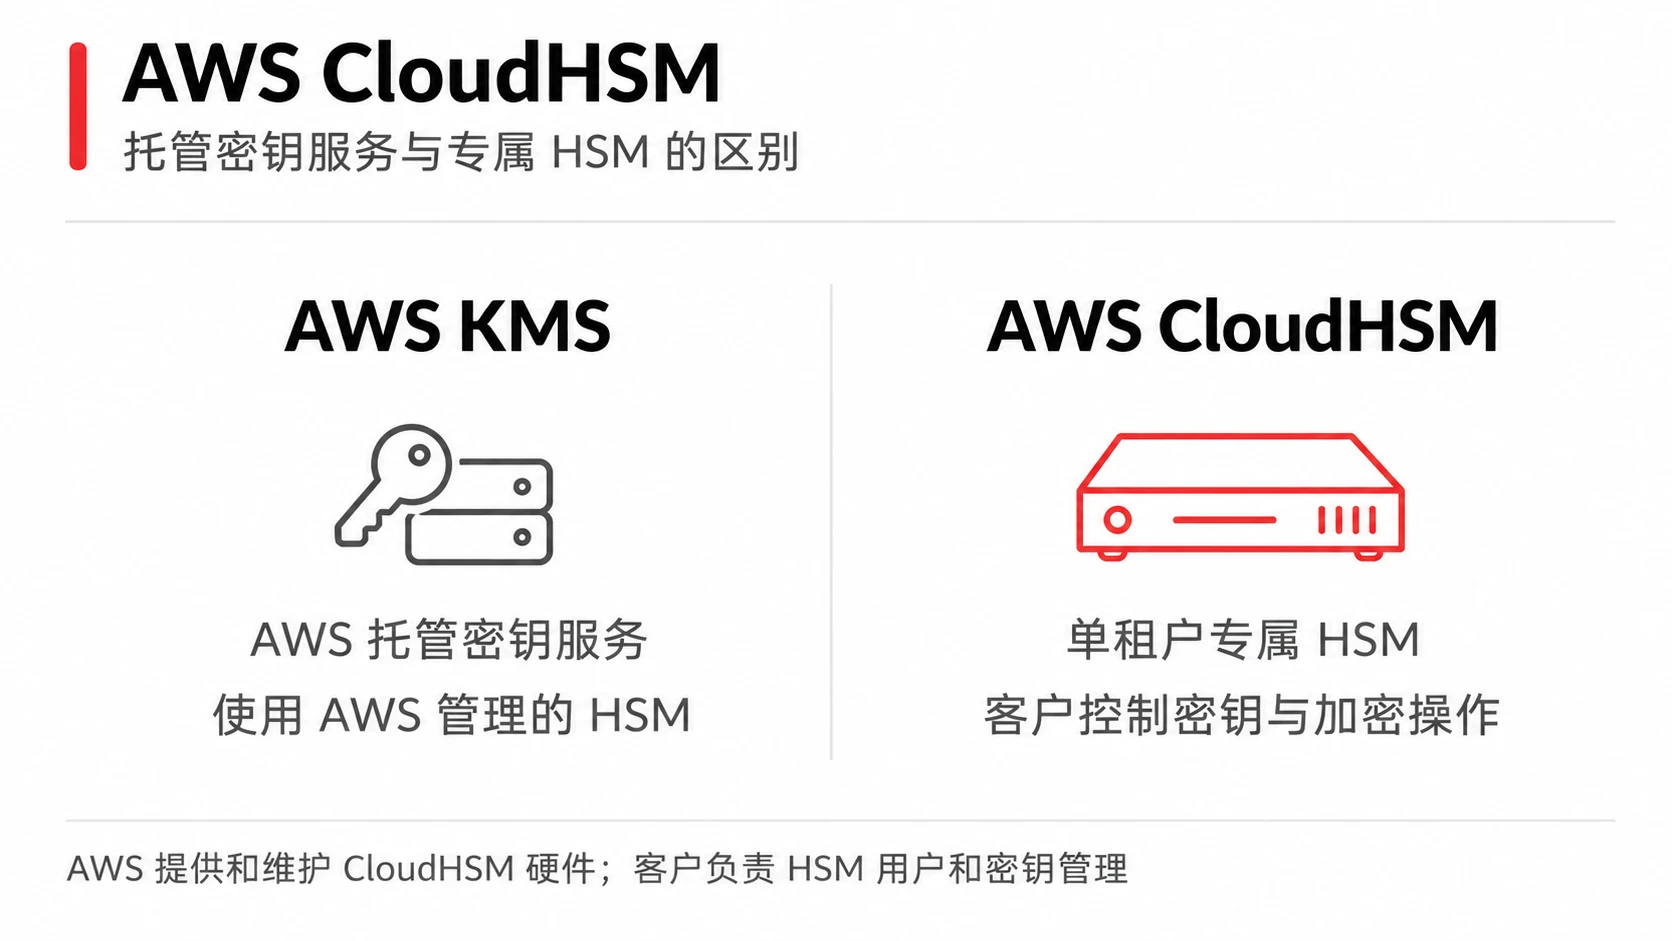
CloudHSM
- 专用加密硬件设备。
- 客户完全控制密钥,符合严格合规要求(如FIPS 140-2 Level 3)。
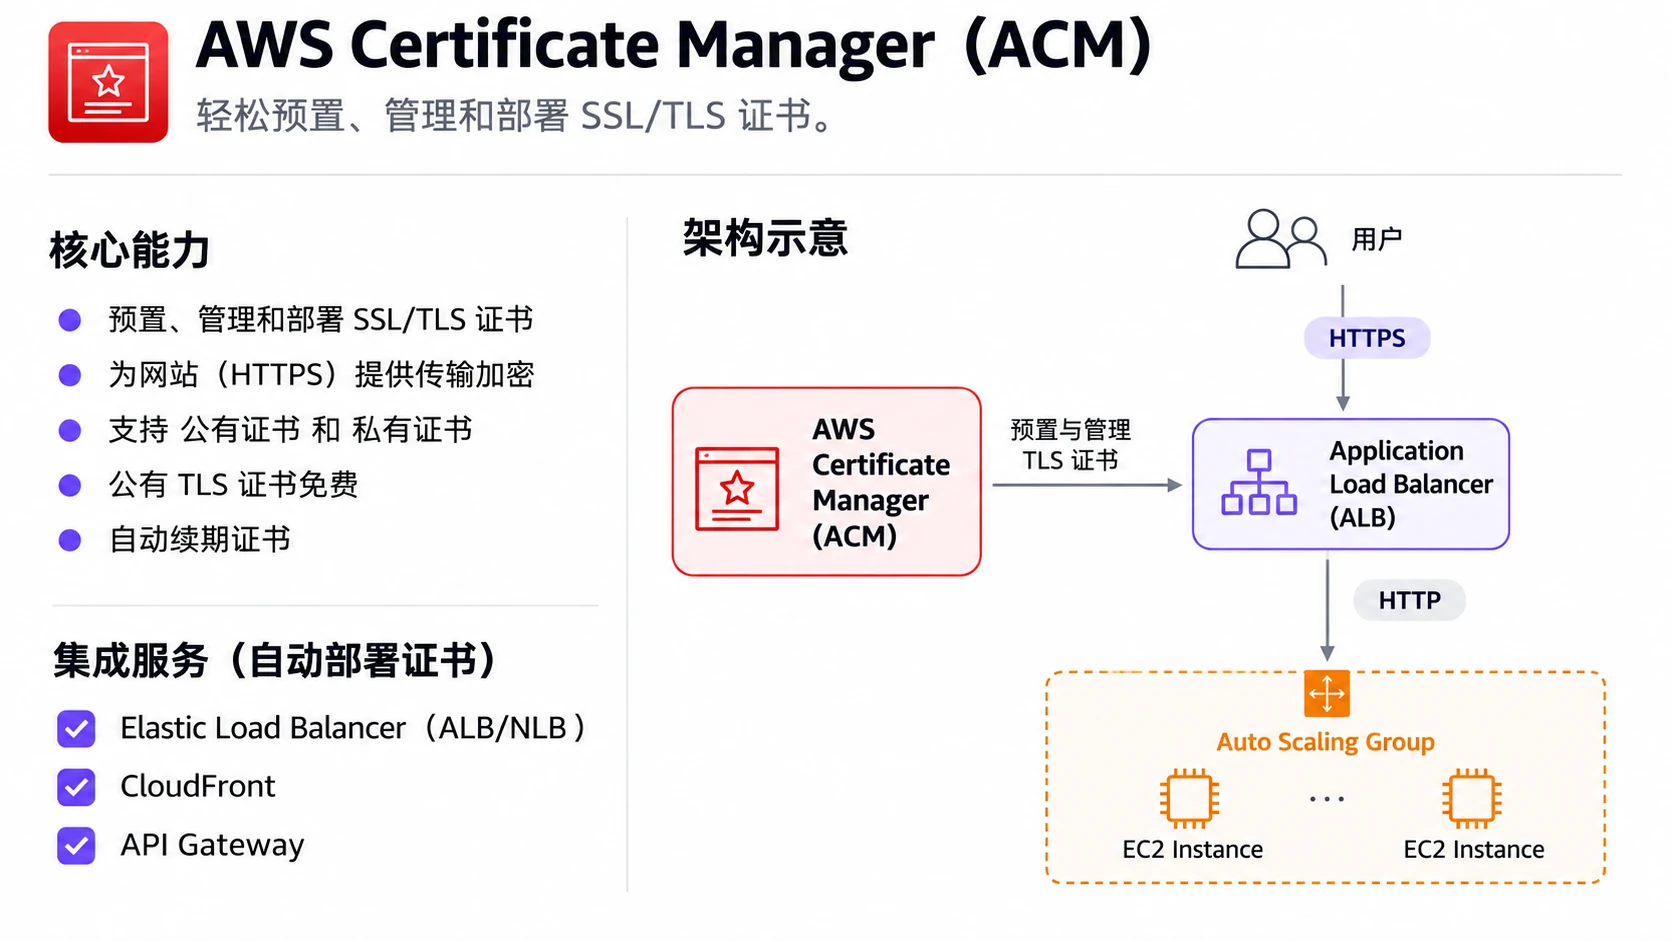
AWS ACM (AWS Certificate Manager)
- 管理和部署SSL/TLS证书。
- 免费提供公有证书,自动续期,集成到ELB、CloudFront、API Gateway等服务。
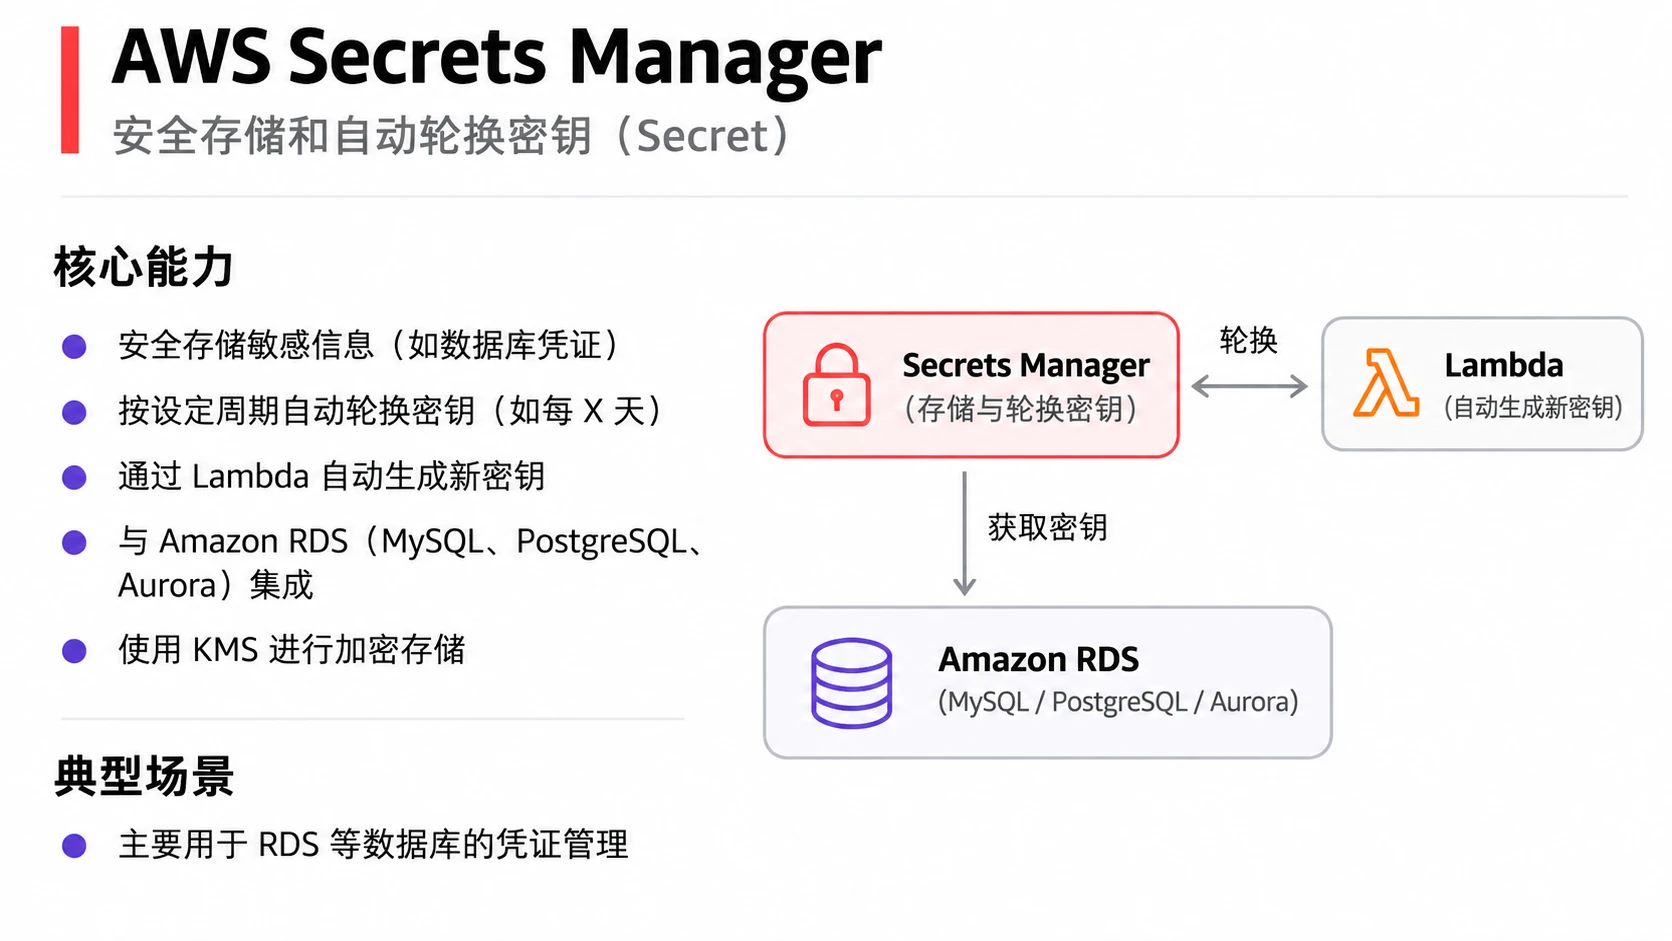
AWS Secrets Manager
- 存储和管理敏感信息(如数据库密码、API密钥)。
- 自动轮换密钥,加密存储,与RDS等服务集成。
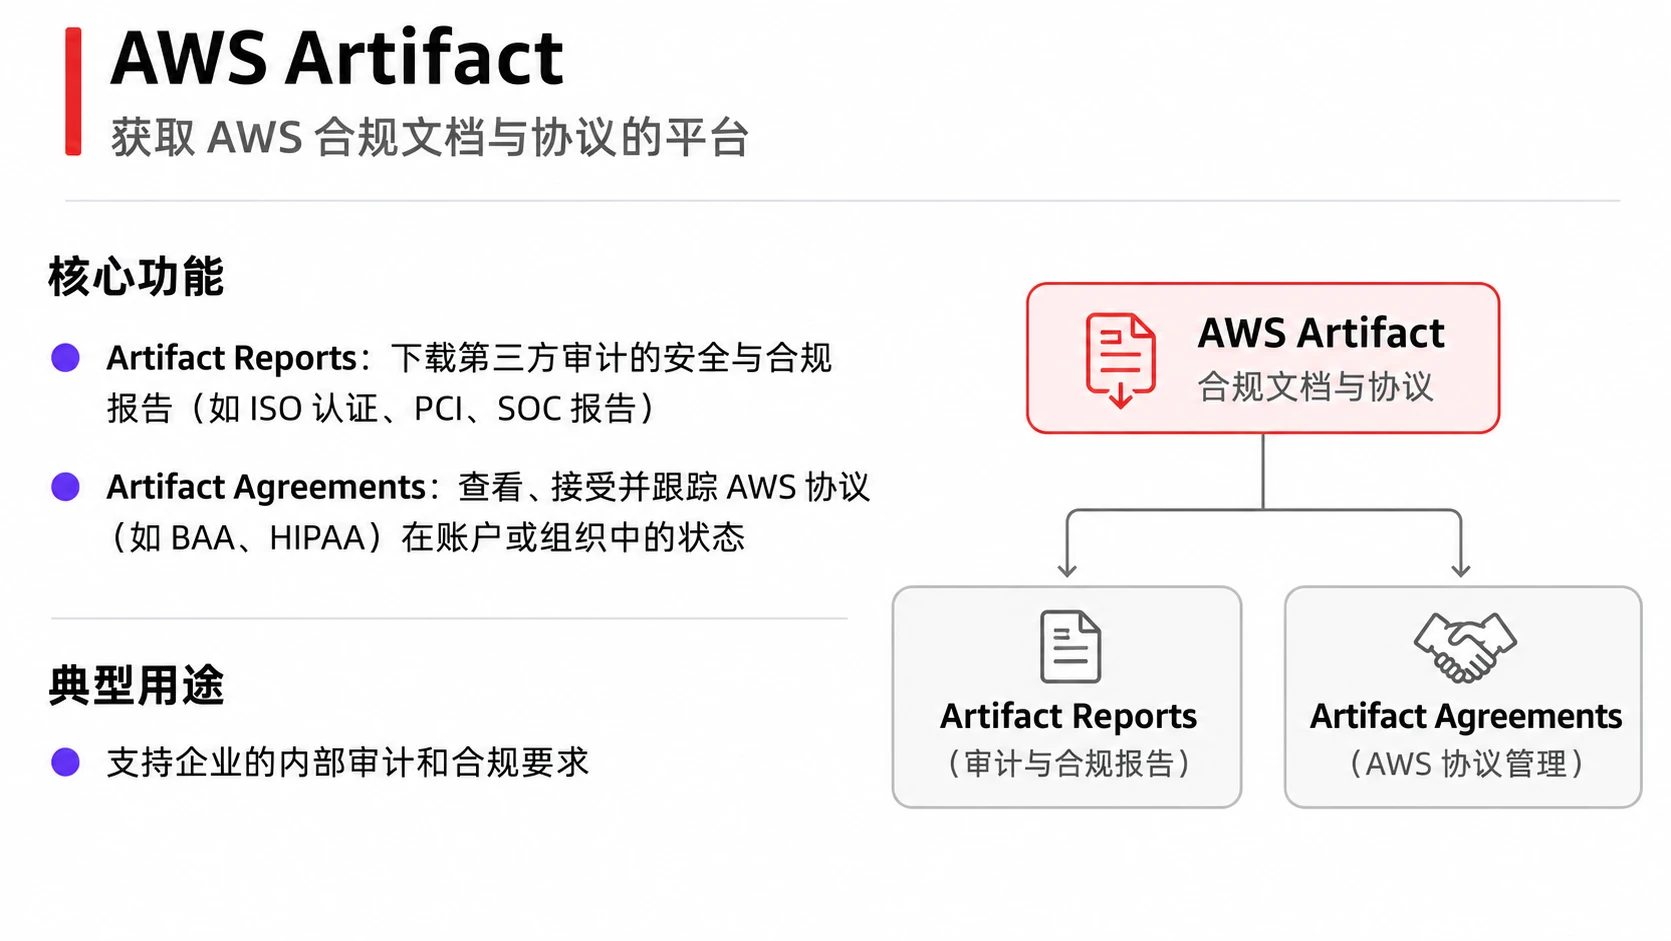
AWS Artifact
- 提供AWS合规报告和协议的自助服务门户。
- 下载SOC报告、PCI报告等合规文档,管理协议(如BAA)。
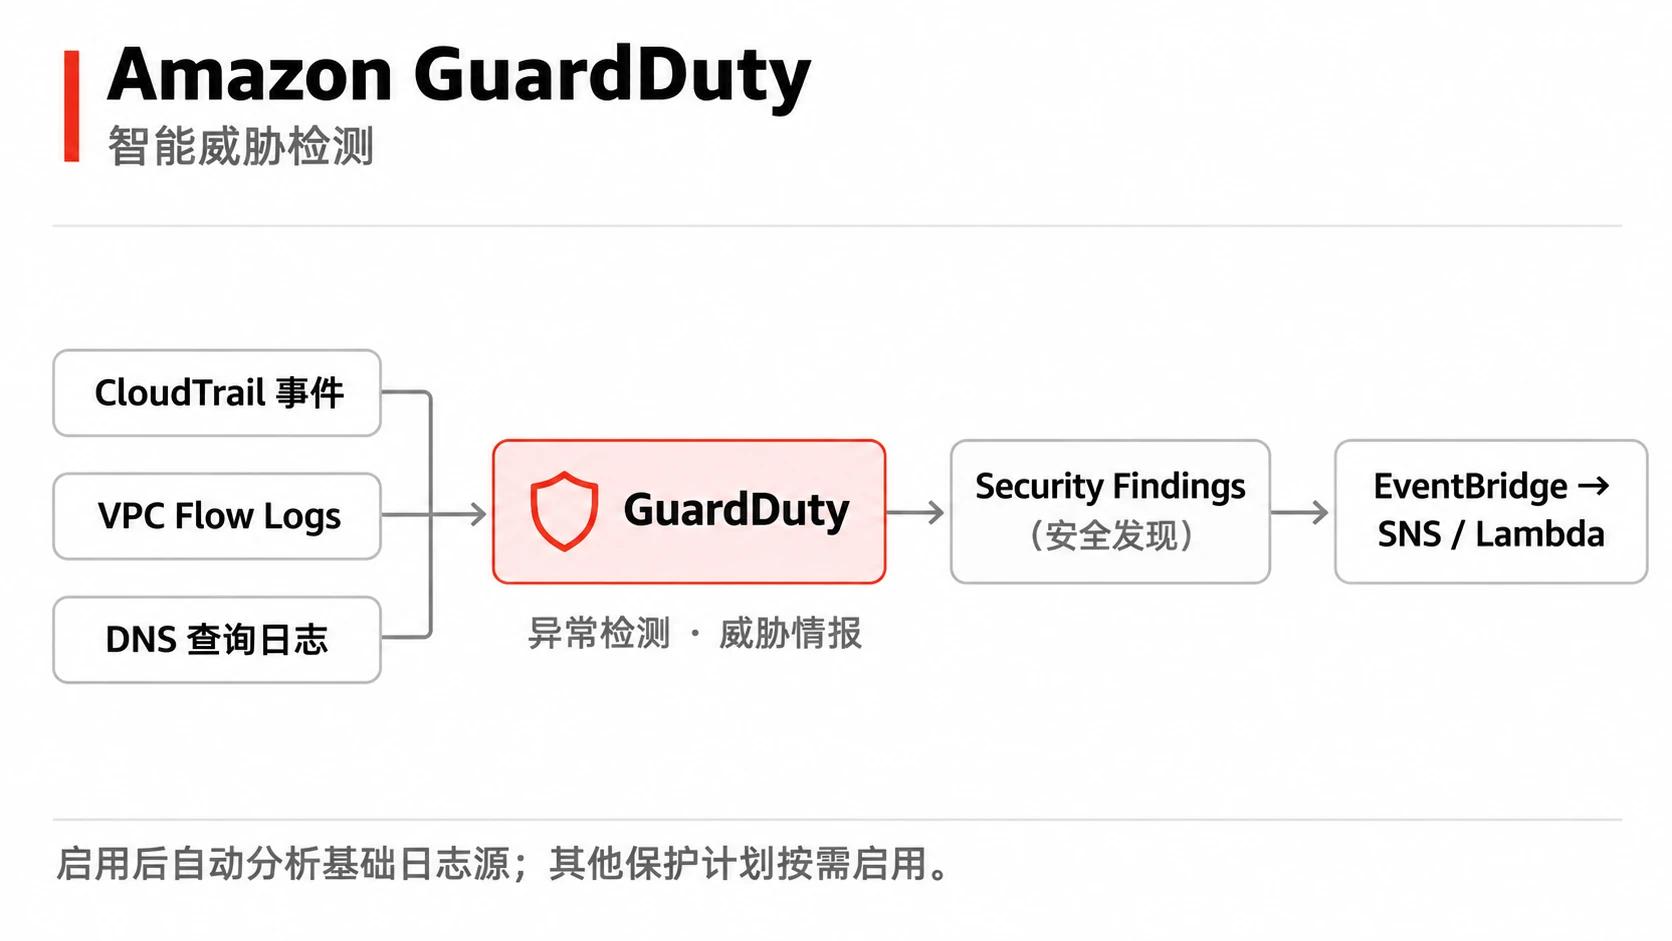
AWS GuardDuty
- 智能威胁检测服务,使用机器学习分析账户活动。
- 持续监控VPC Flow Logs、CloudTrail、DNS日志,检测异常行为和恶意活动。
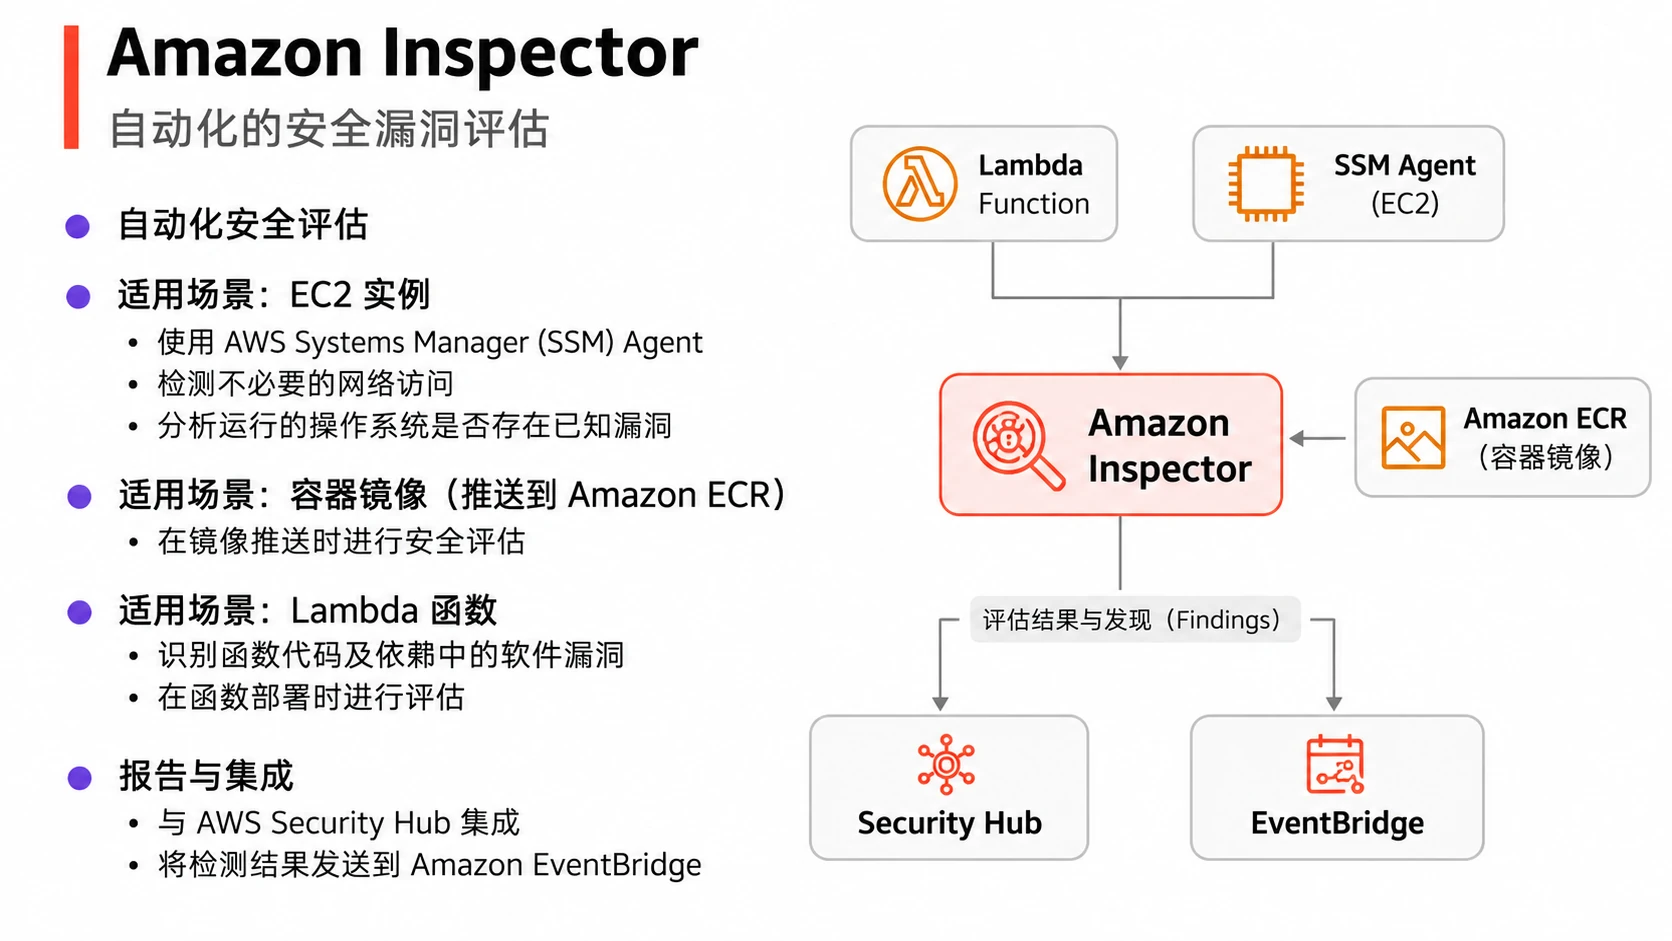
AWS Inspector
- 自动化安全评估服务。
- 扫描EC2实例、容器镜像和Lambda函数,发现漏洞和安全问题,提供修复建议。
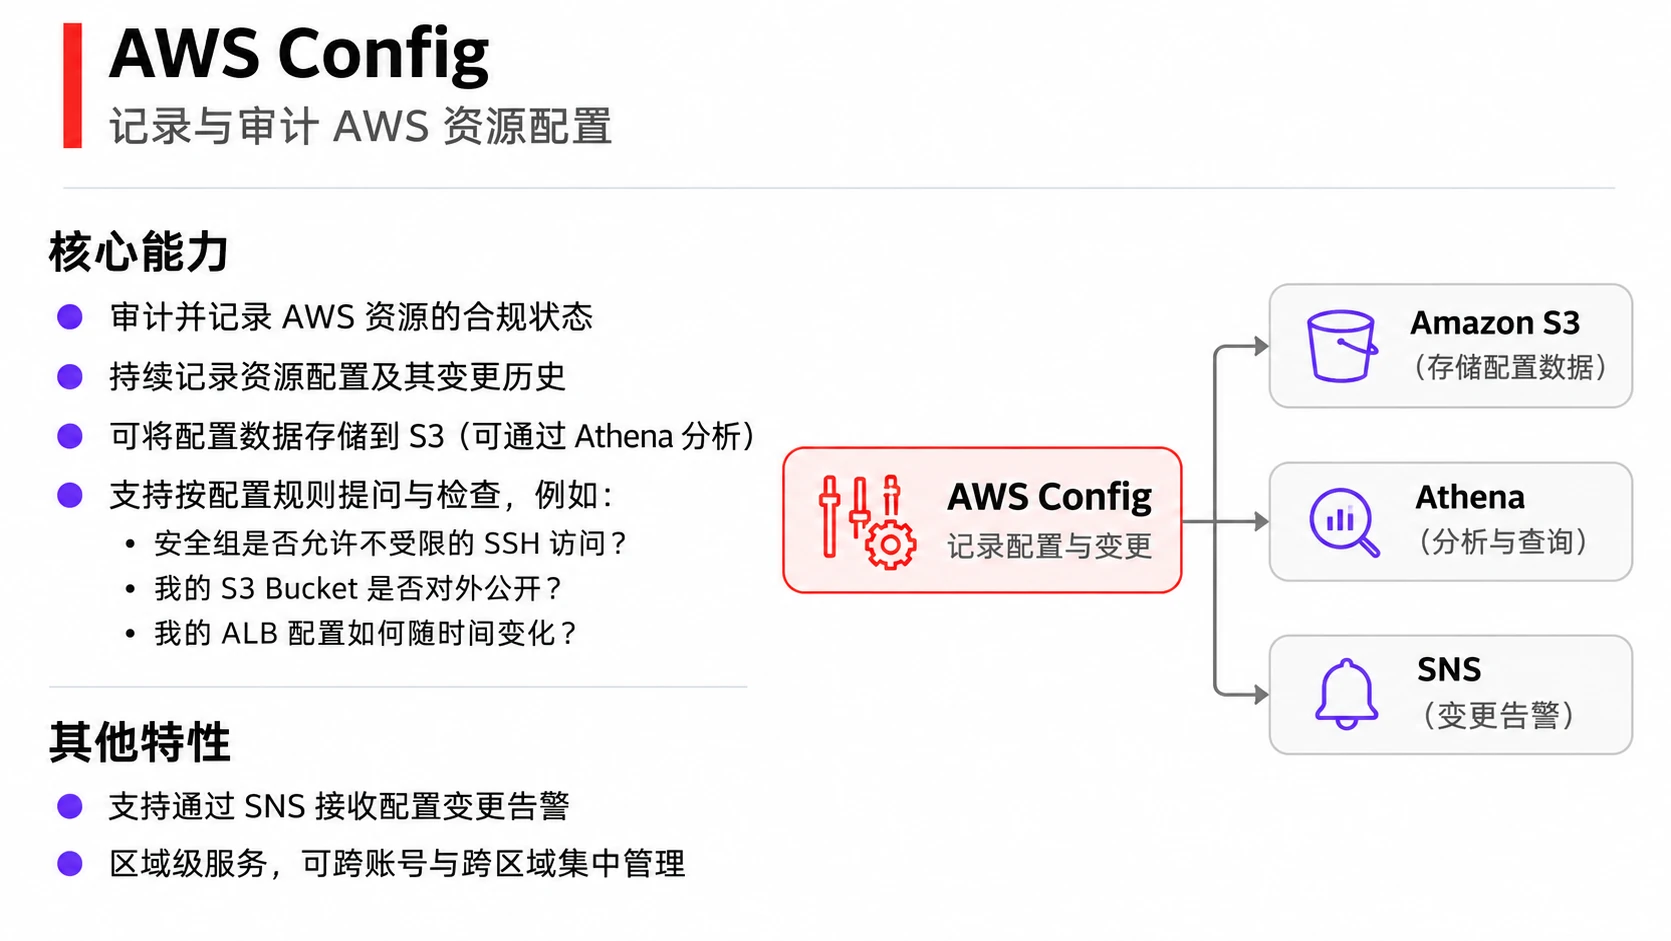
AWS Config
- 记录和评估AWS资源配置的服务。
- 持续监控资源配置变化,审计合规性,查看配置历史。关键词:资源配置历史、审计、合规。
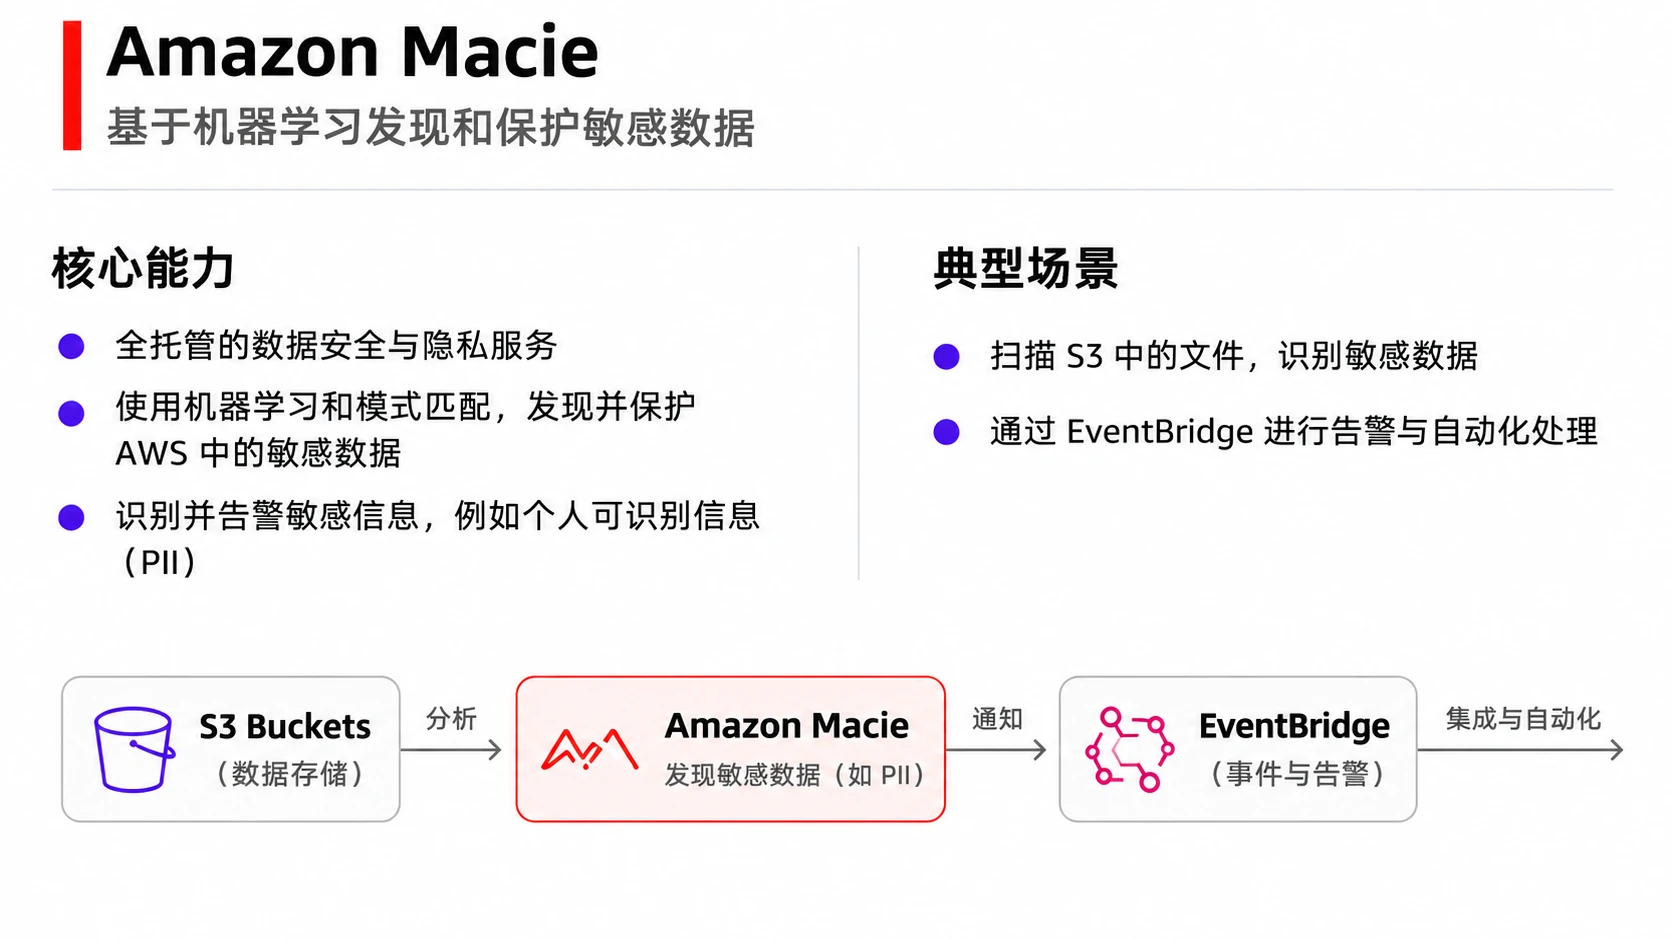
AWS Macie
- 使用机器学习发现和保护S3中的敏感数据。
- 自动识别PII(个人身份信息)、财务数据等敏感信息,提供数据安全评估。
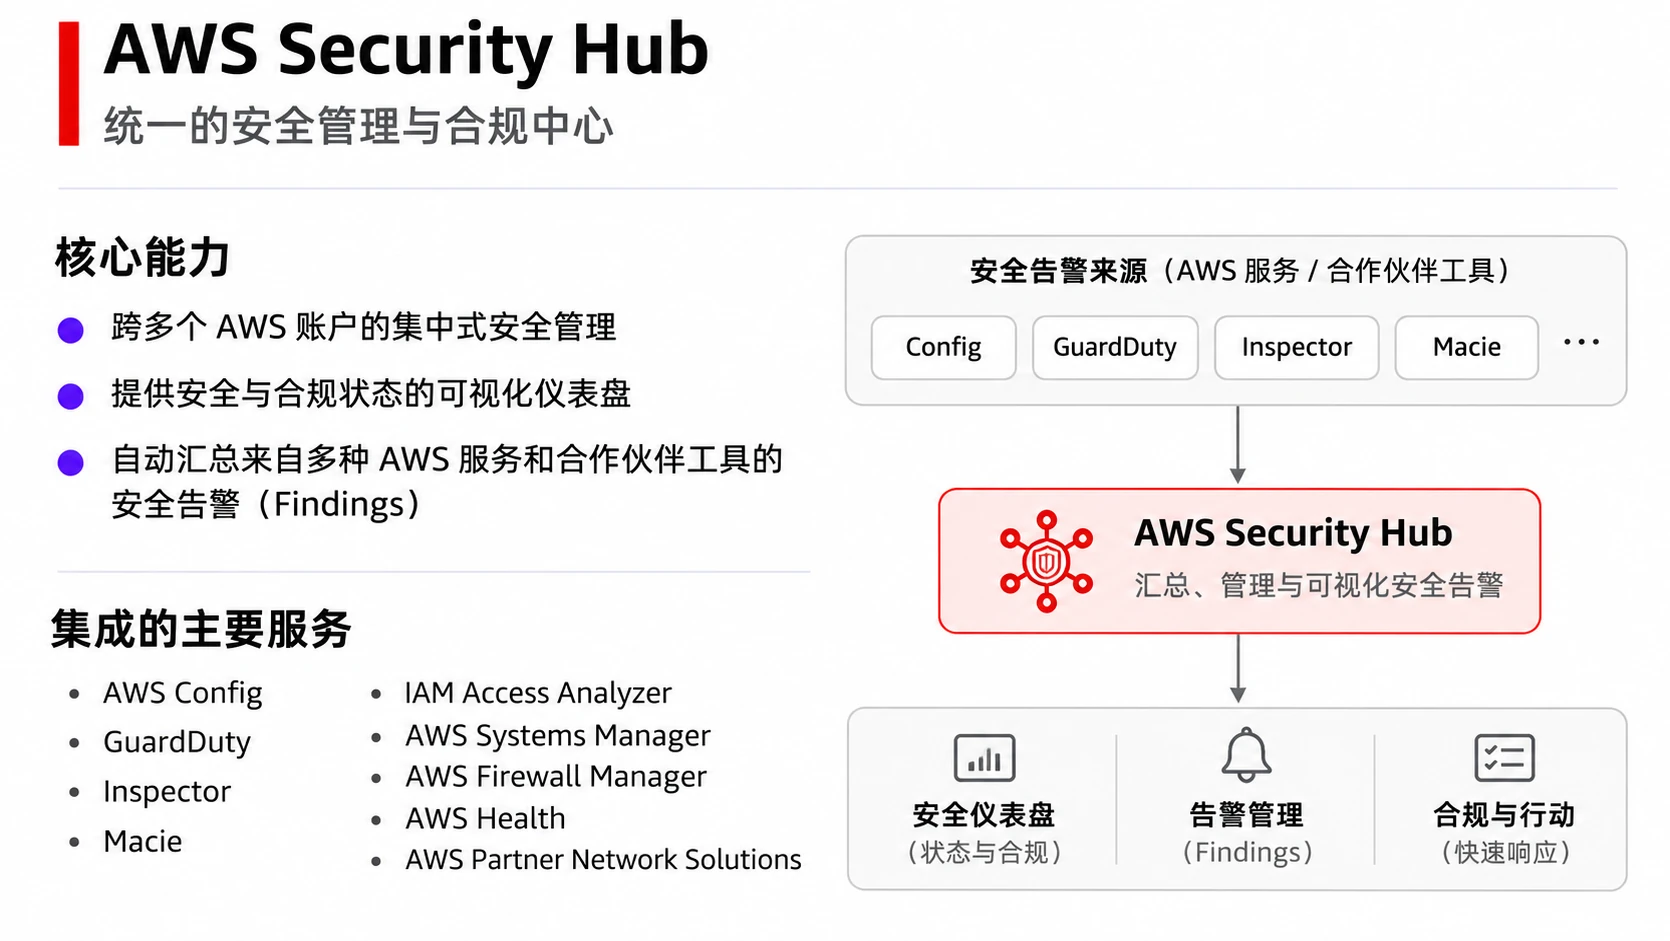
AWS Security Hub
- 集中查看和管理AWS安全警报和合规状态。
- 聚合GuardDuty、Inspector、Macie等服务的安全发现,统一安全视图,自动合规检查。
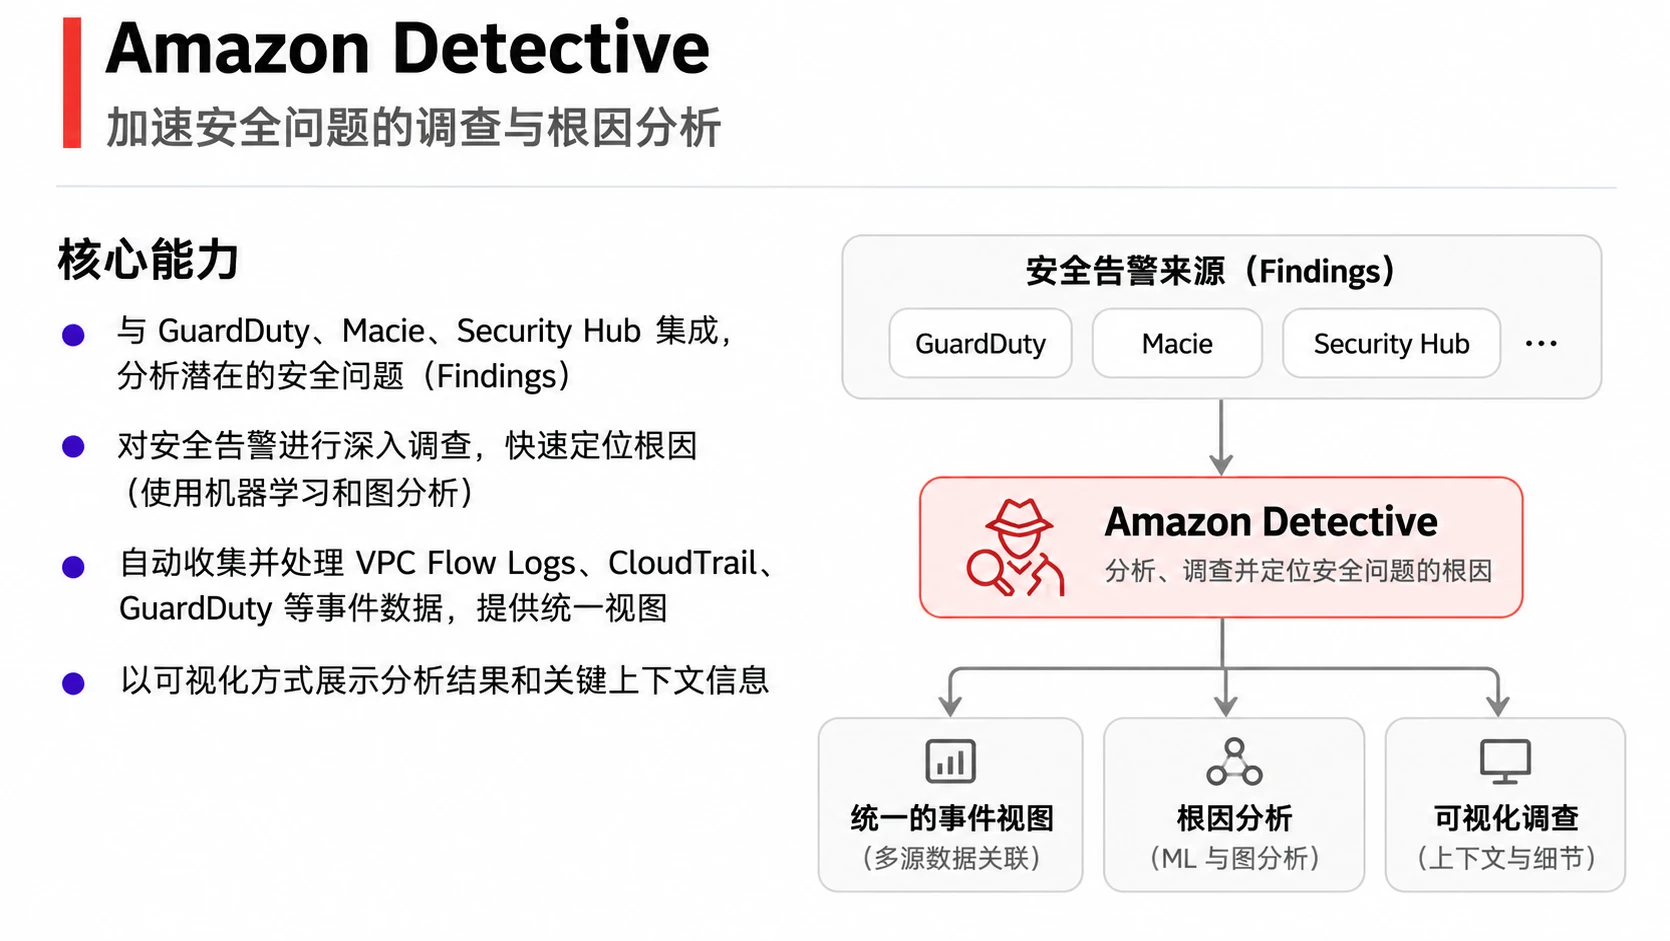
AWS Detective
- 深入调查和分析安全问题根因。
- 自动收集和分析CloudTrail、VPC Flow Logs、GuardDuty发现,可视化展示安全事件关联。
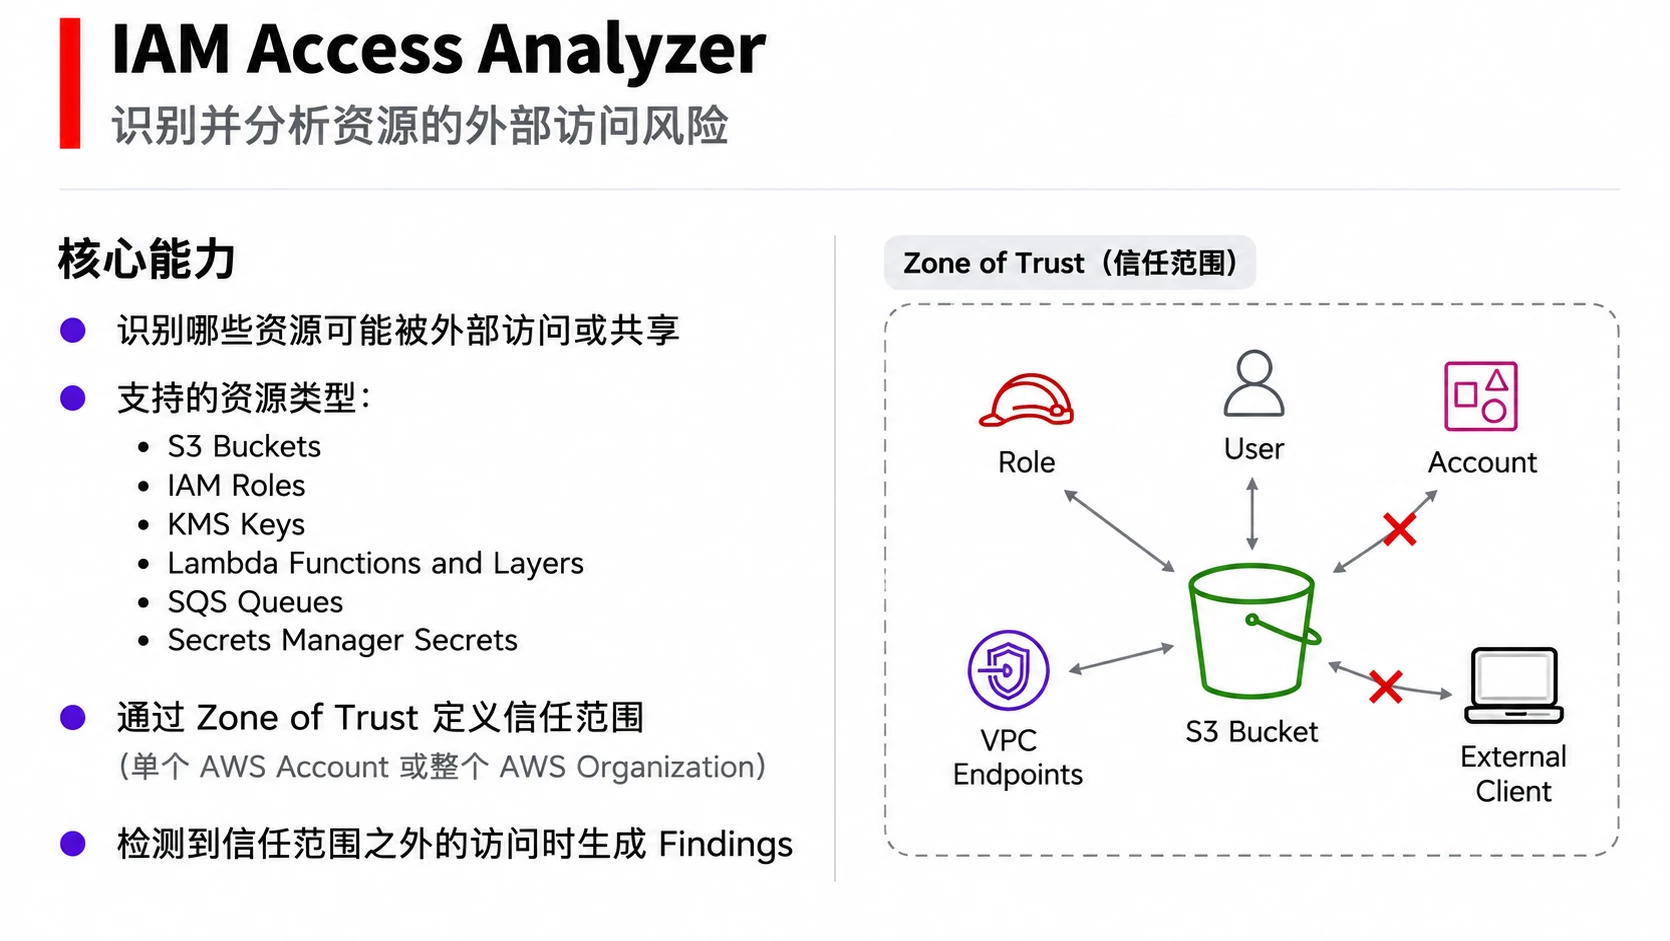
IAM Access Analyzer
- 识别与外部实体共享的资源(S3 bucket、IAM角色等)。
- 分析资源策略,发现意外的公开访问或跨账户访问,提高安全性。
14. Machine Learning
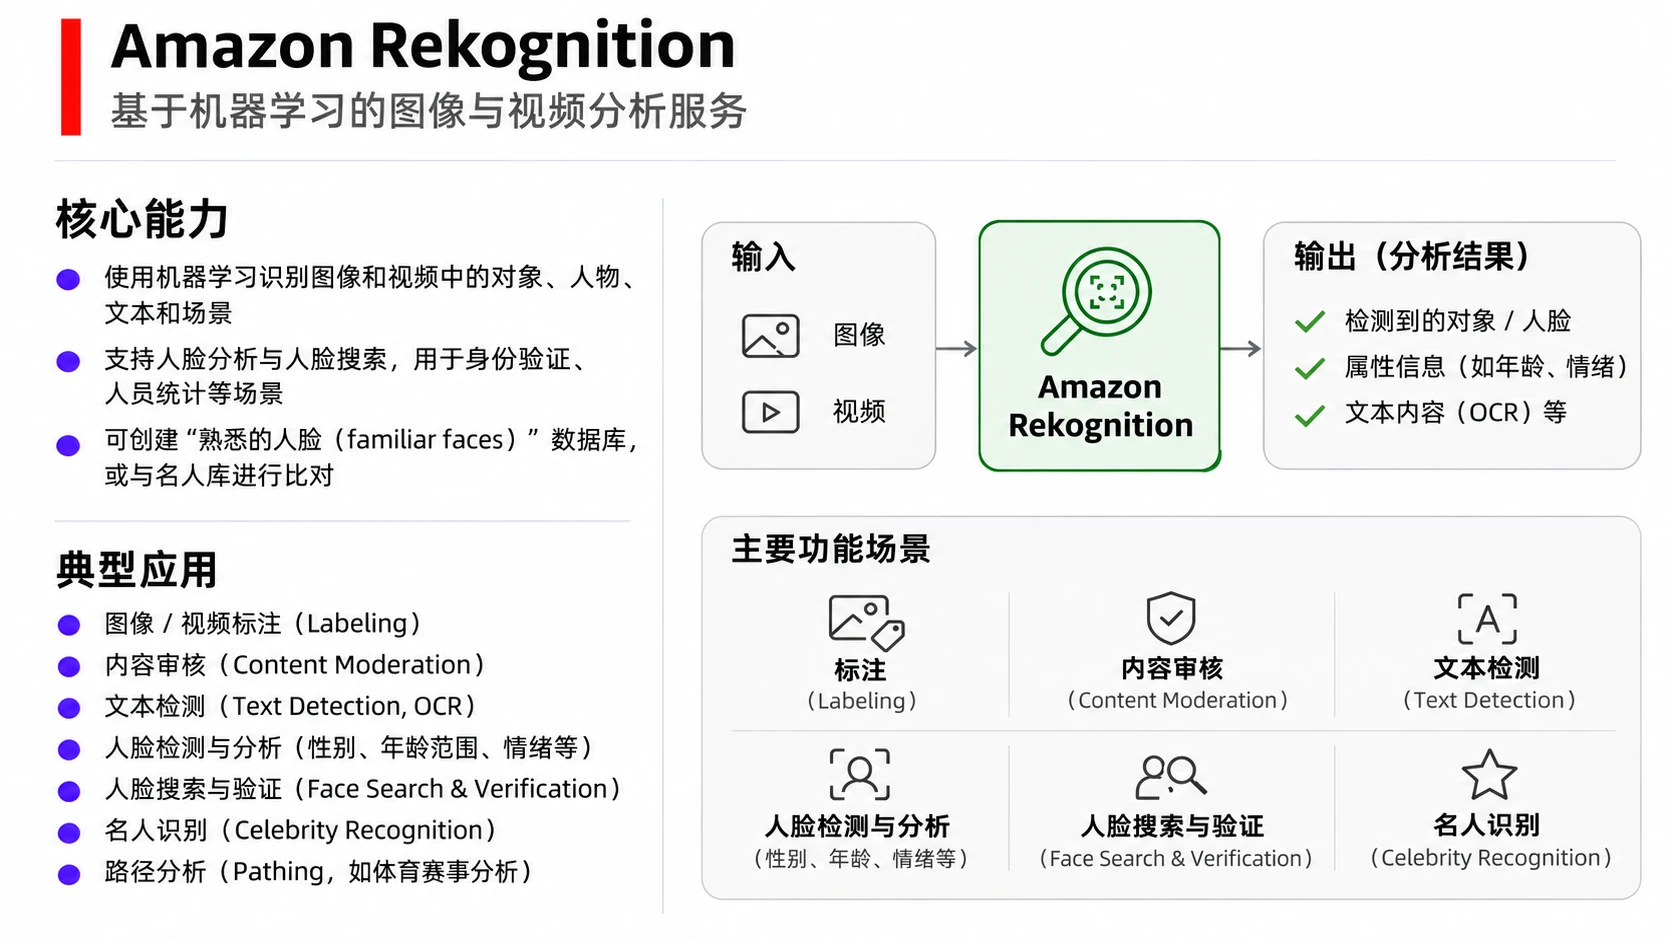
AWS Rekognition
- 基于机器学习的图像和视频分析服务。
- 识别物体、人脸、文字、场景等。区域性服务。
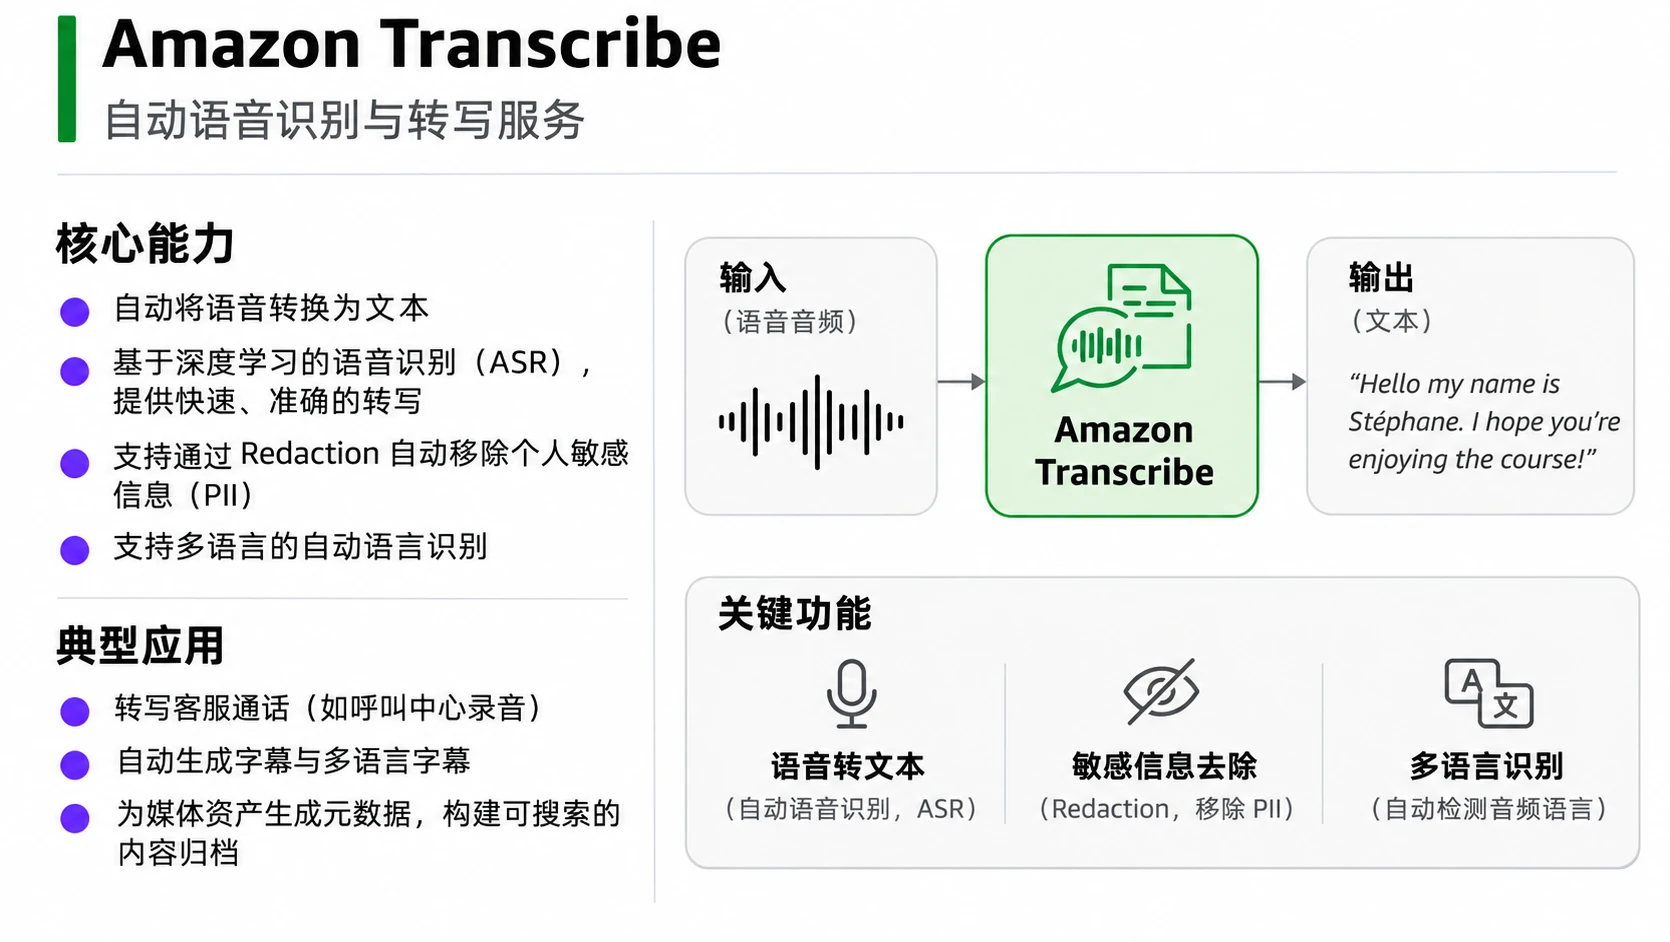
AWS Transcribe
- 语音转文字服务,使用机器学习。
- 支持多种语言,自动识别说话人,可用于字幕生成、会议记录等。
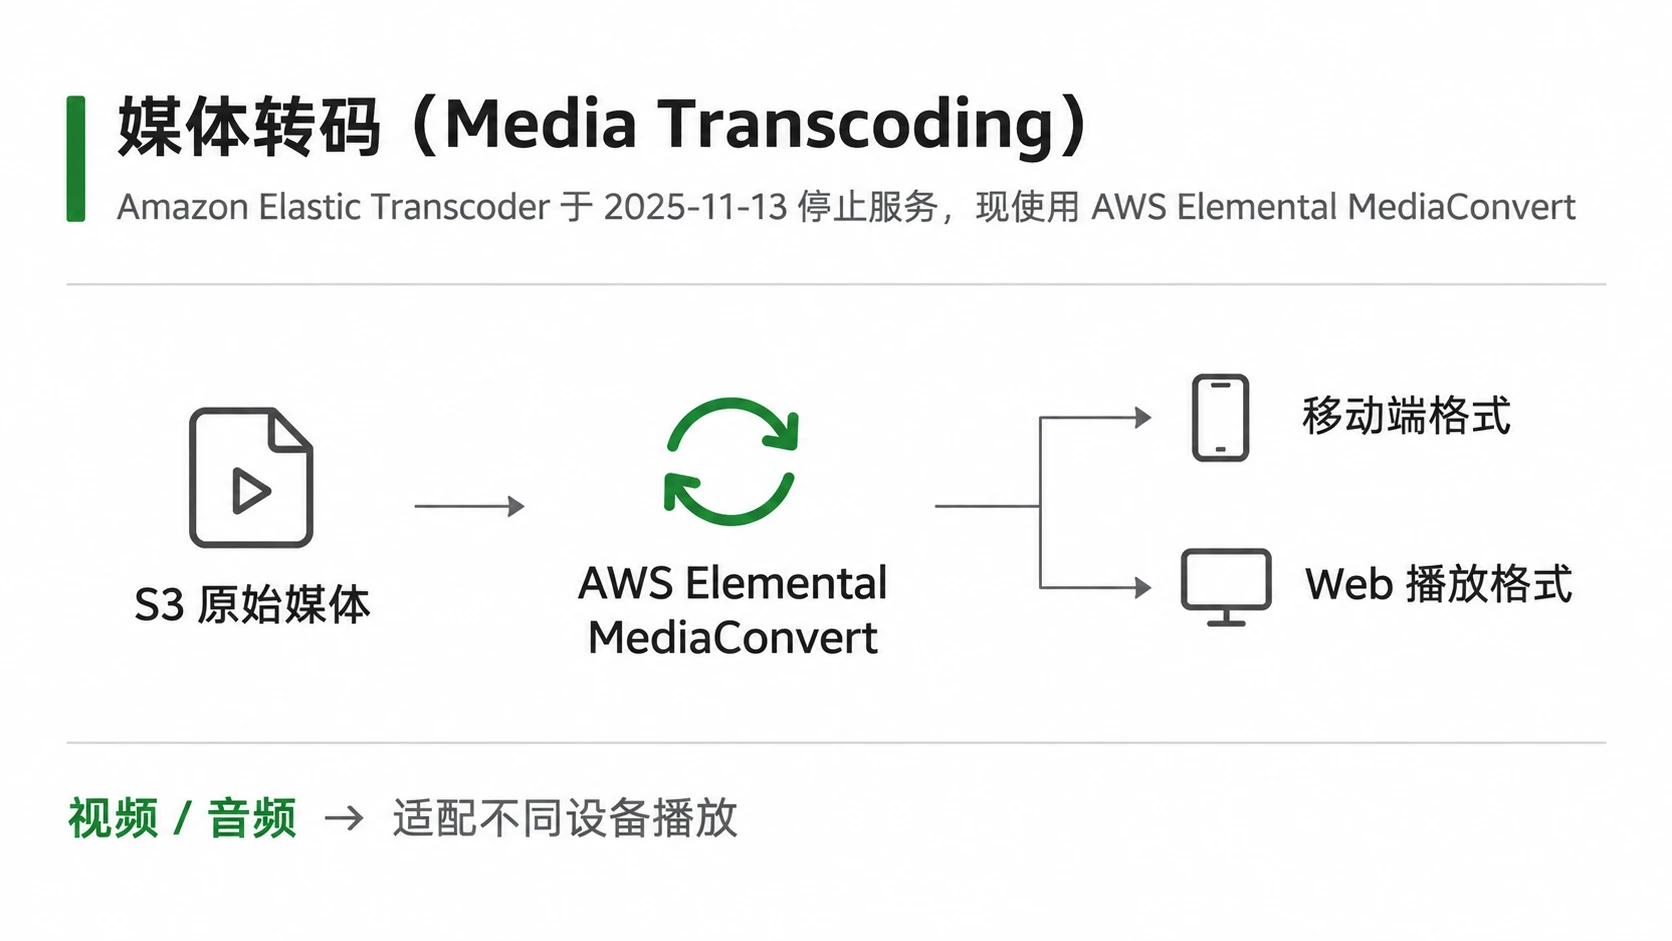
Amazon Elastic Transcoder
注:已于 2025 年 11 月停止服务,替代方案是 AWS Elemental MediaConvert。
- 媒体转码服务。
- 将S3中的媒体文件转换为不同设备所需的格式(如移动设备、Web播放器)。
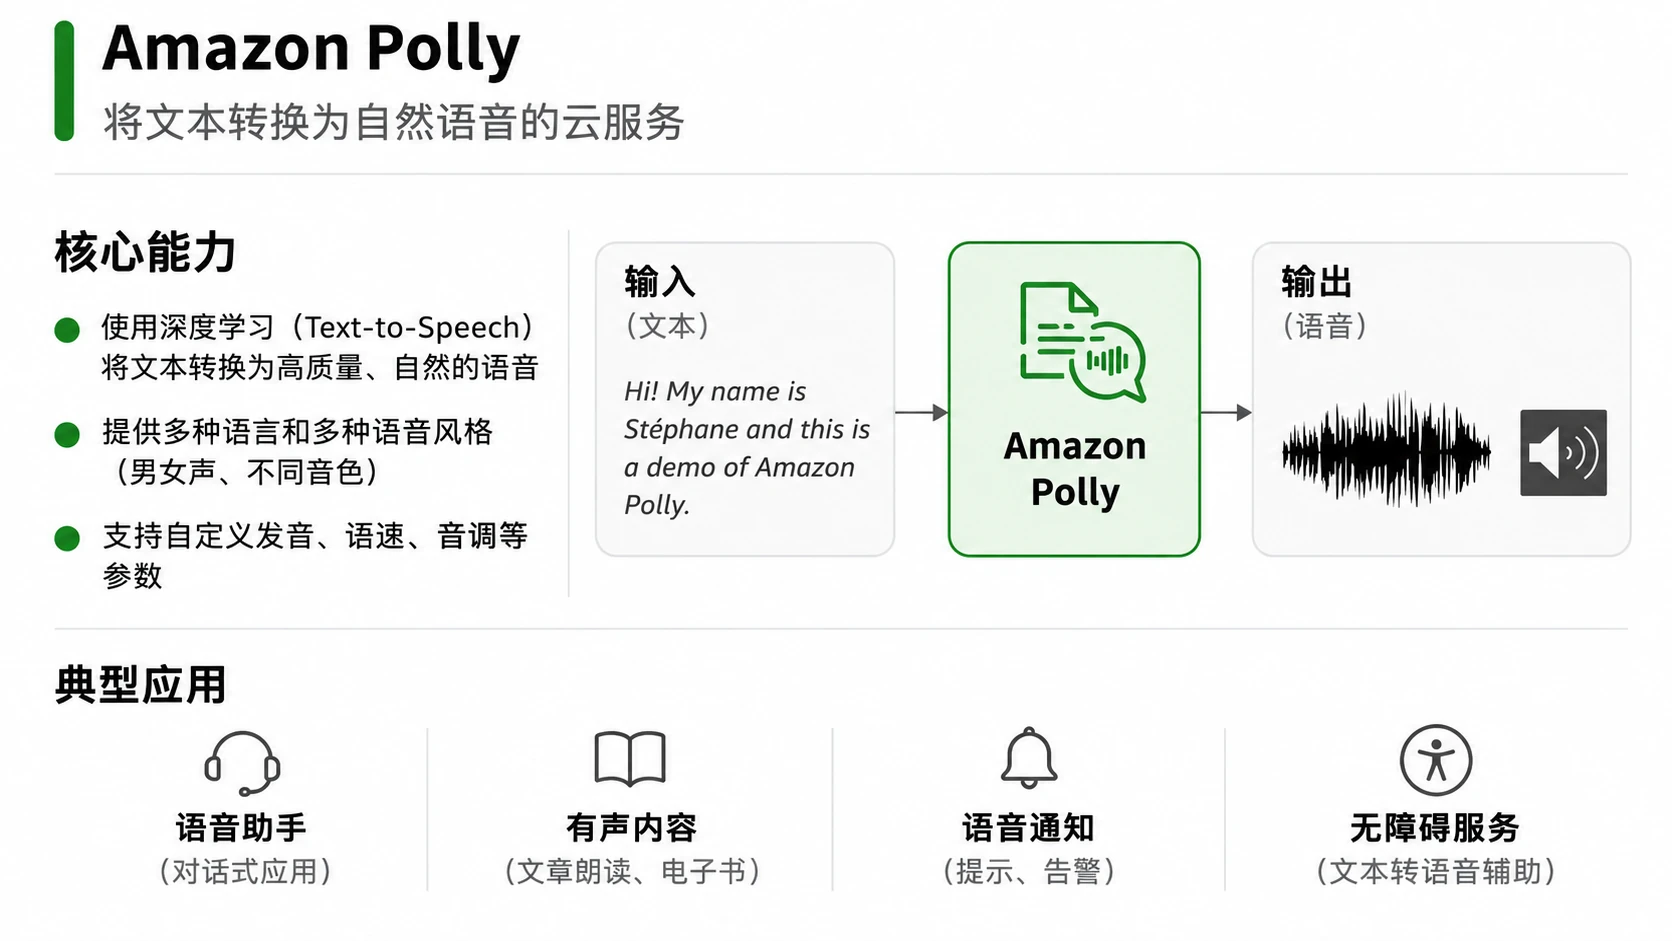
AWS Polly
- 文字转语音服务,使用深度学习。
- 支持多种语言和声音,生成自然的人声,可用于应用朗读、辅助功能等。
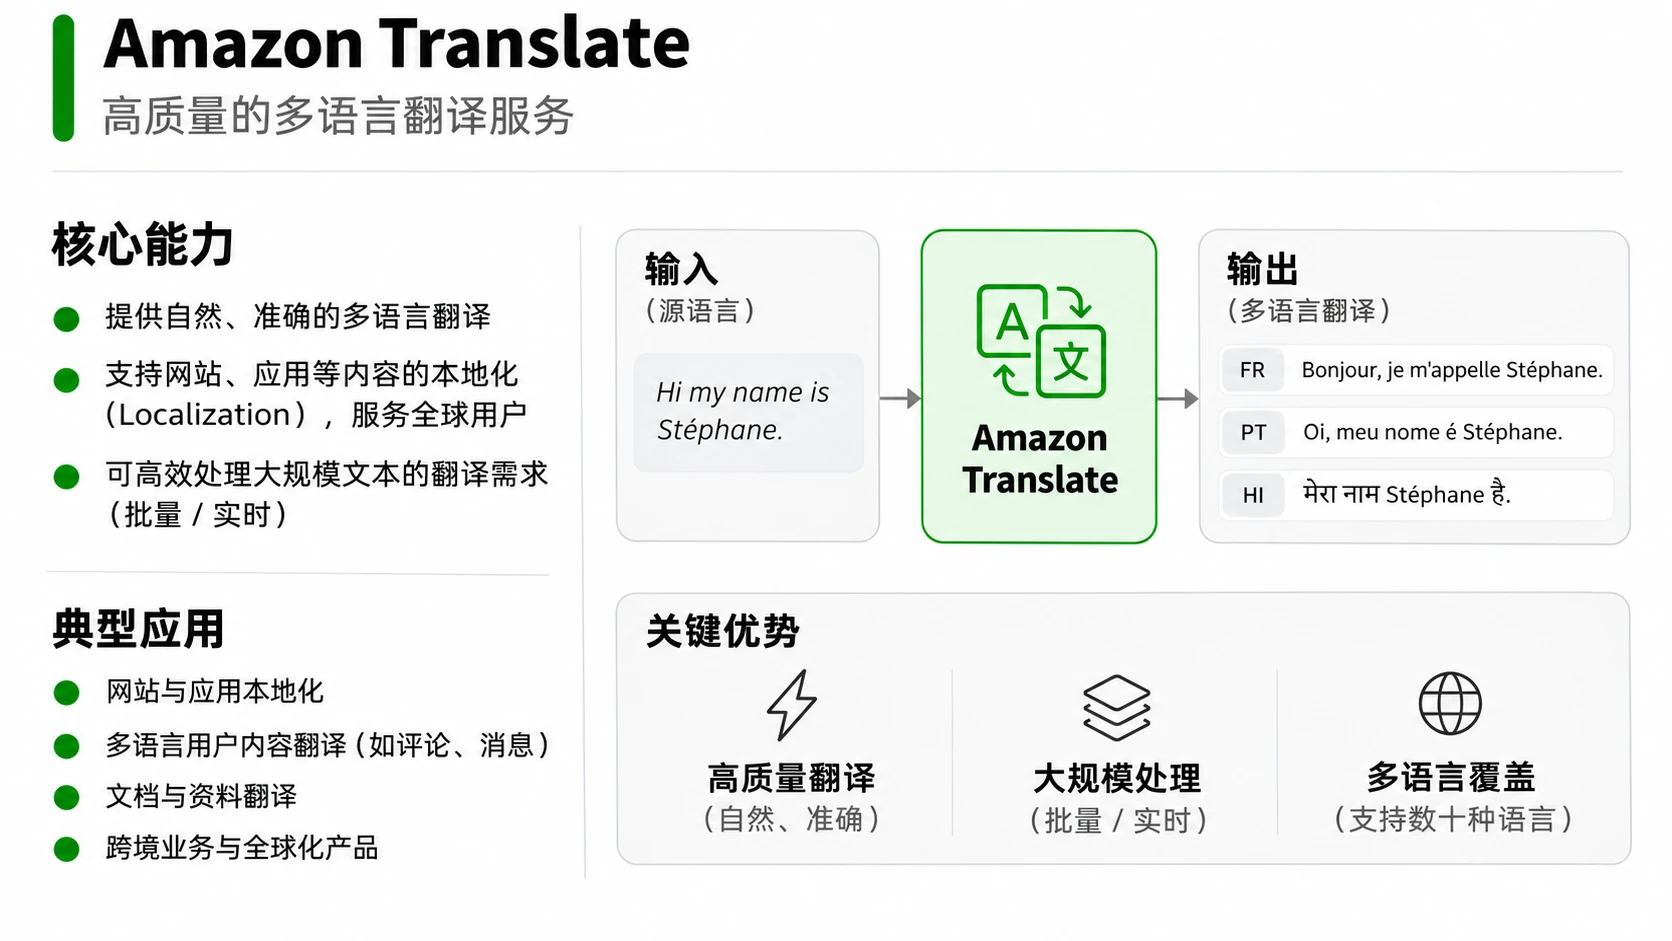
AWS Translate
- 机器翻译服务,支持多语言互译。
- 使用神经网络提供自然流畅的翻译。
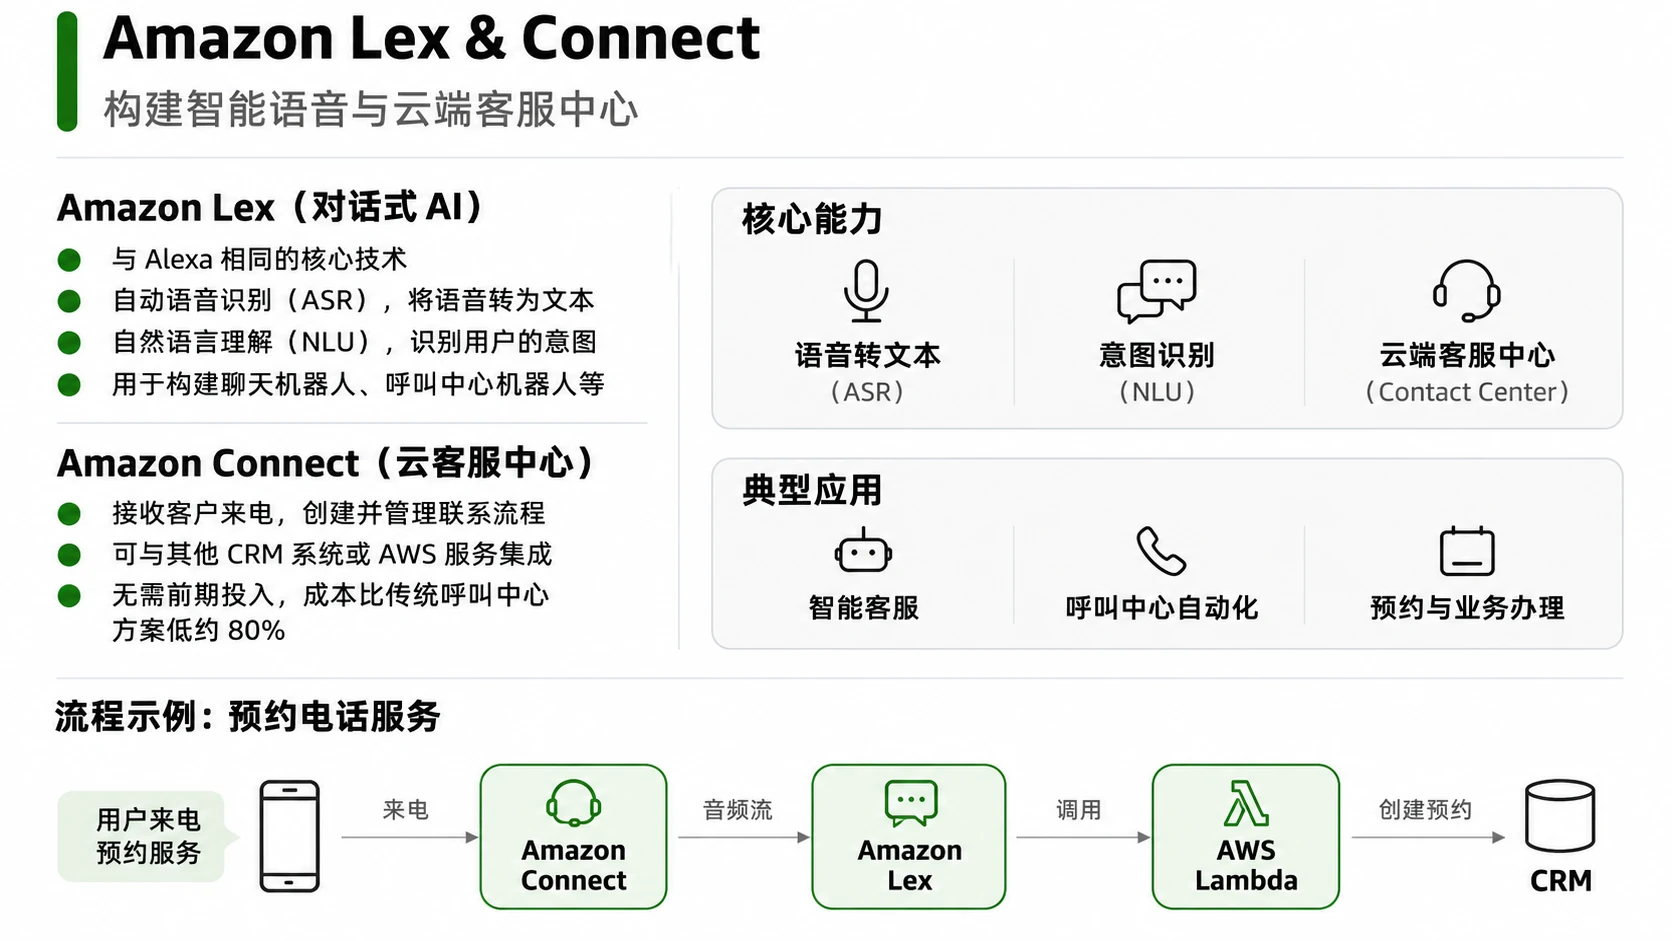
AWS Lex & Connect
Lex
- 构建对话机器人(聊天机器人、语音助手)。
- 与Alexa相同的技术,支持语音和文本交互。
Connect
- 云端呼叫中心服务。
- 管理客户联络,支持语音和聊天,与Lex集成实现智能客服。
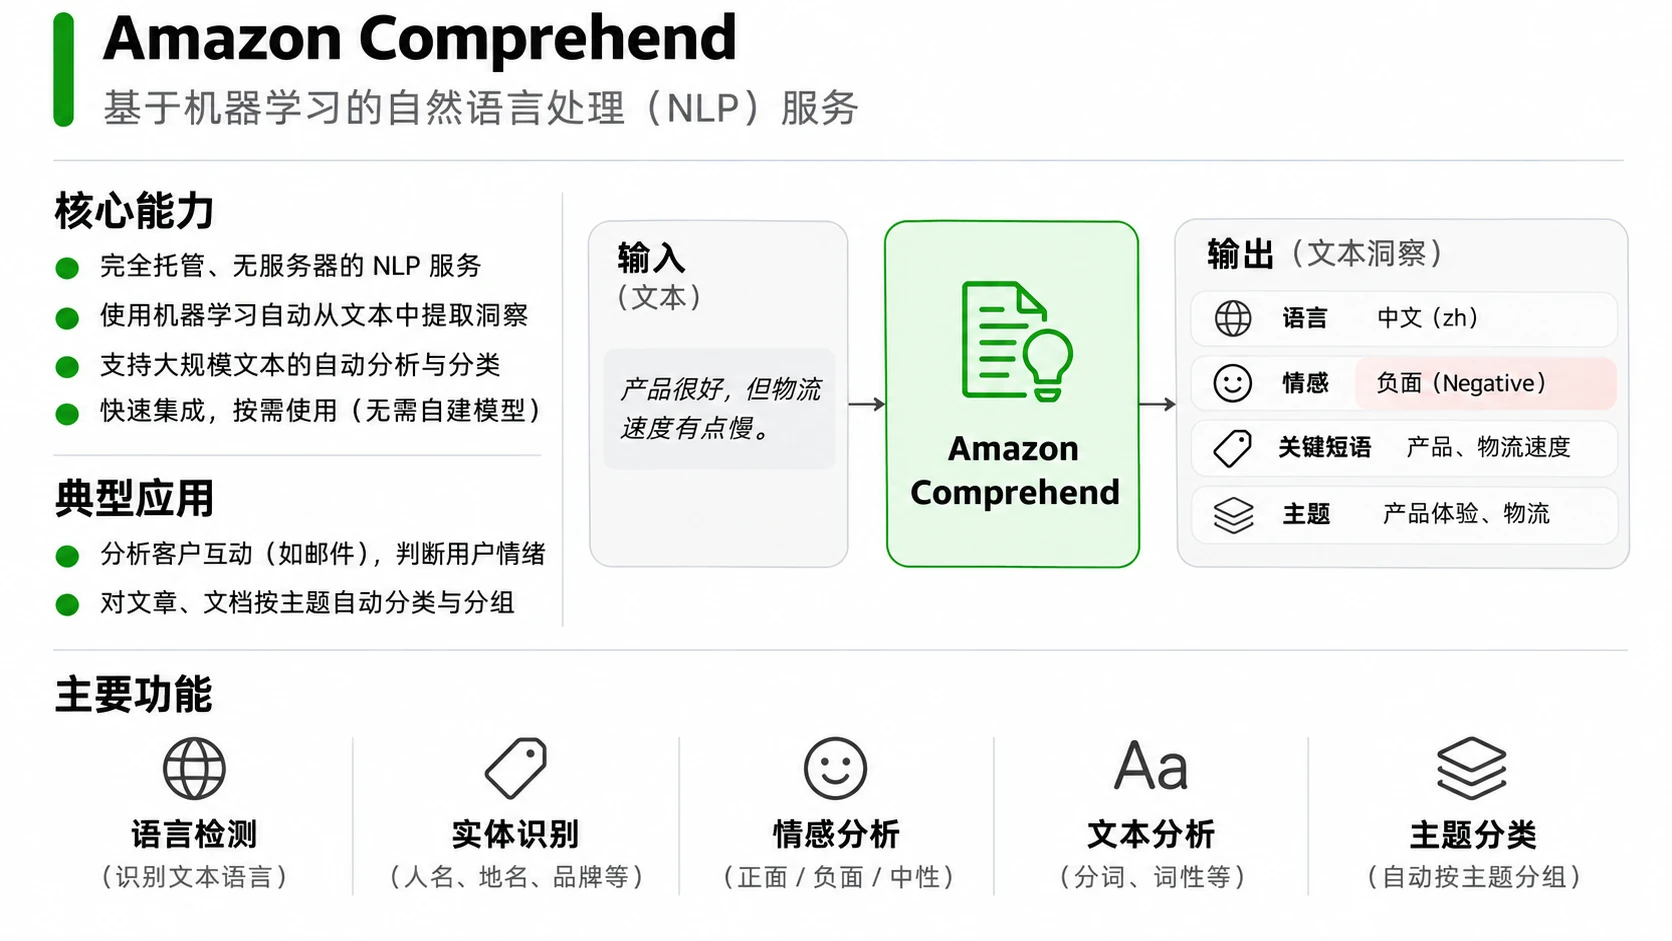
AWS Comprehend
- 自然语言处理(NLP)服务。
- 分析文本情感、提取关键词、识别实体、语言检测、主题建模等。
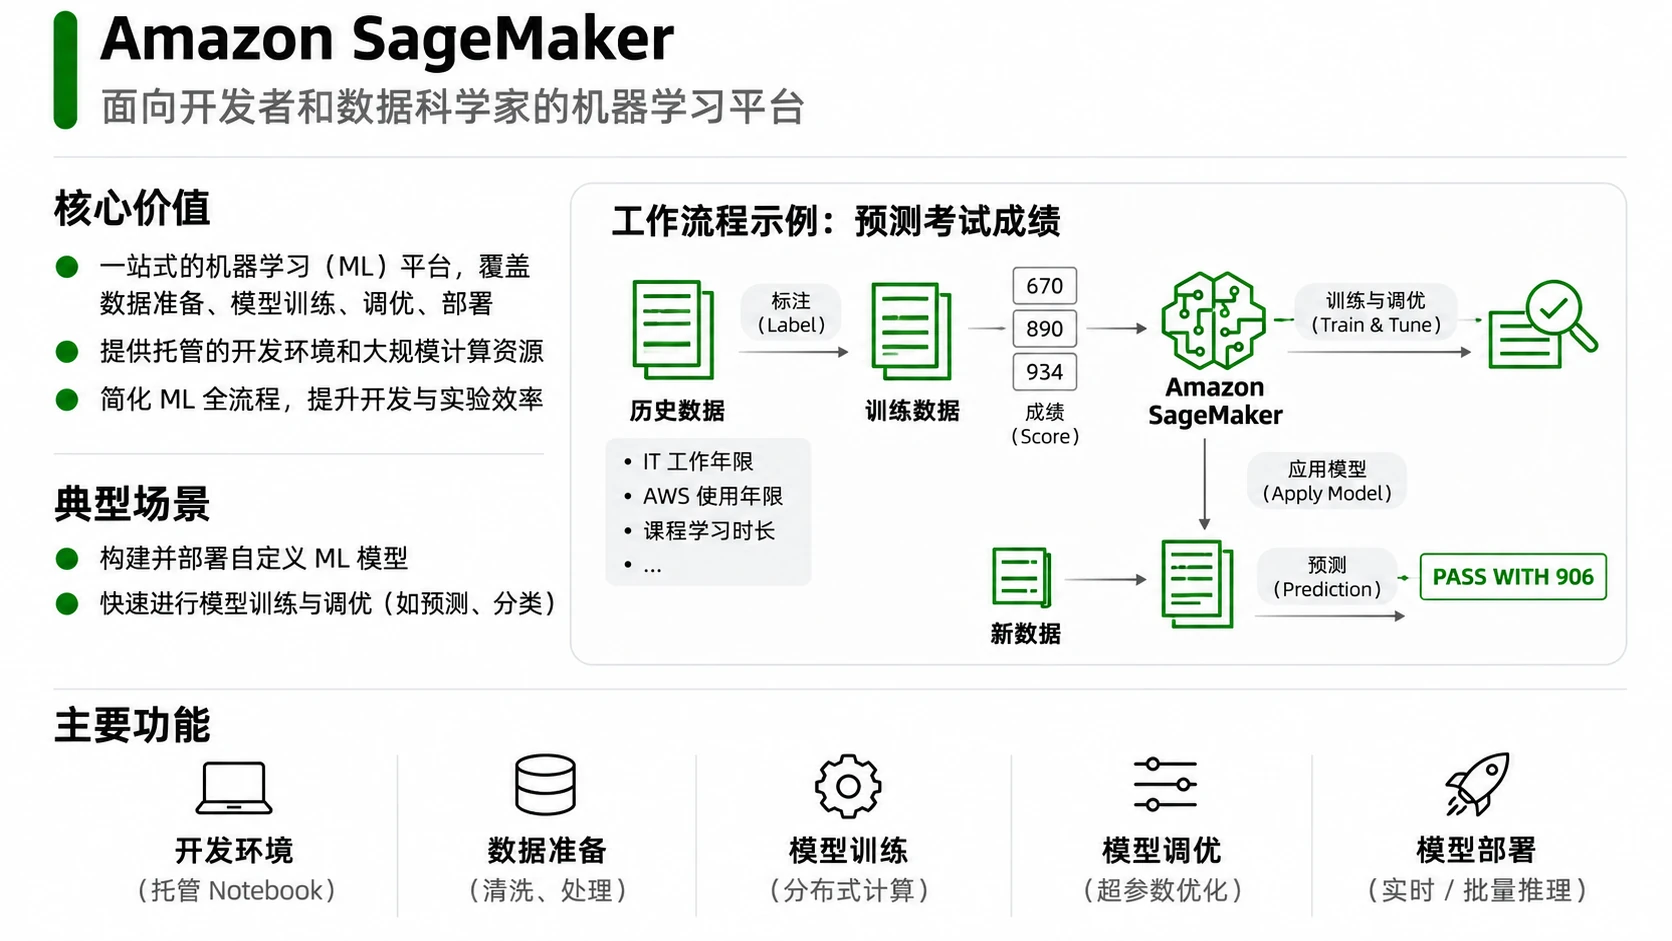
AWS SageMaker
- 完全托管的机器学习平台。
- 构建、训练和部署机器学习模型,适合开发者和数据科学家。
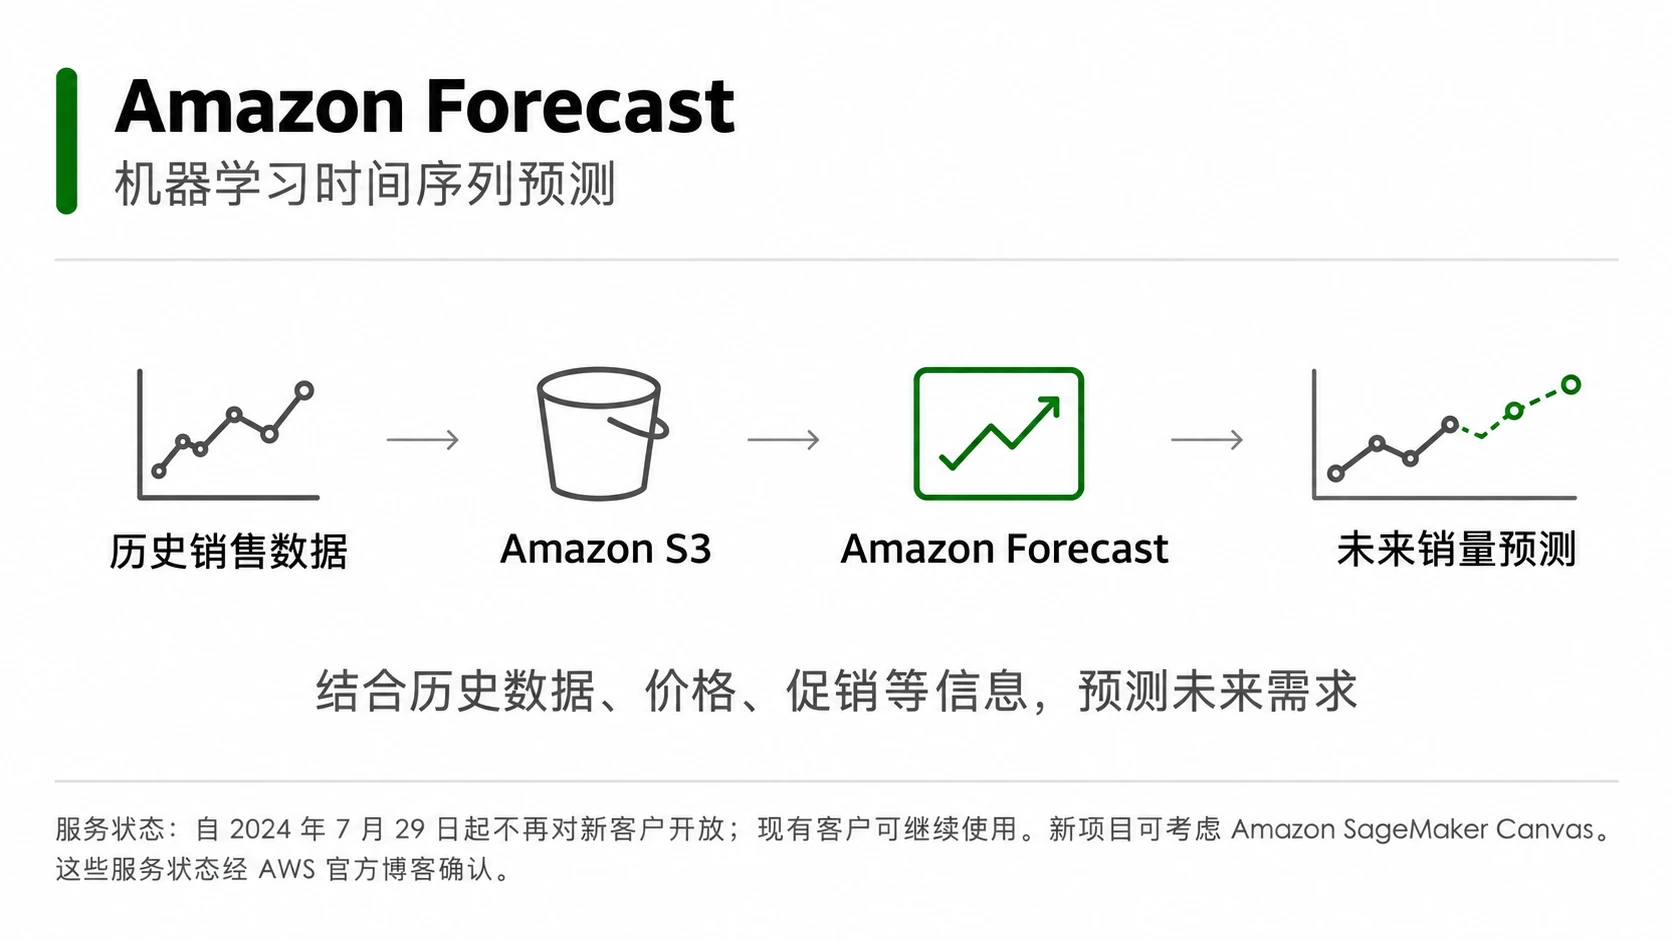
AWS Forecast
注:自 2024 年 7 月起不再对新客户开放。
- 基于机器学习的时间序列预测服务。
- 预测需求、销量、资源需求等,使用与Amazon.com相同的技术。
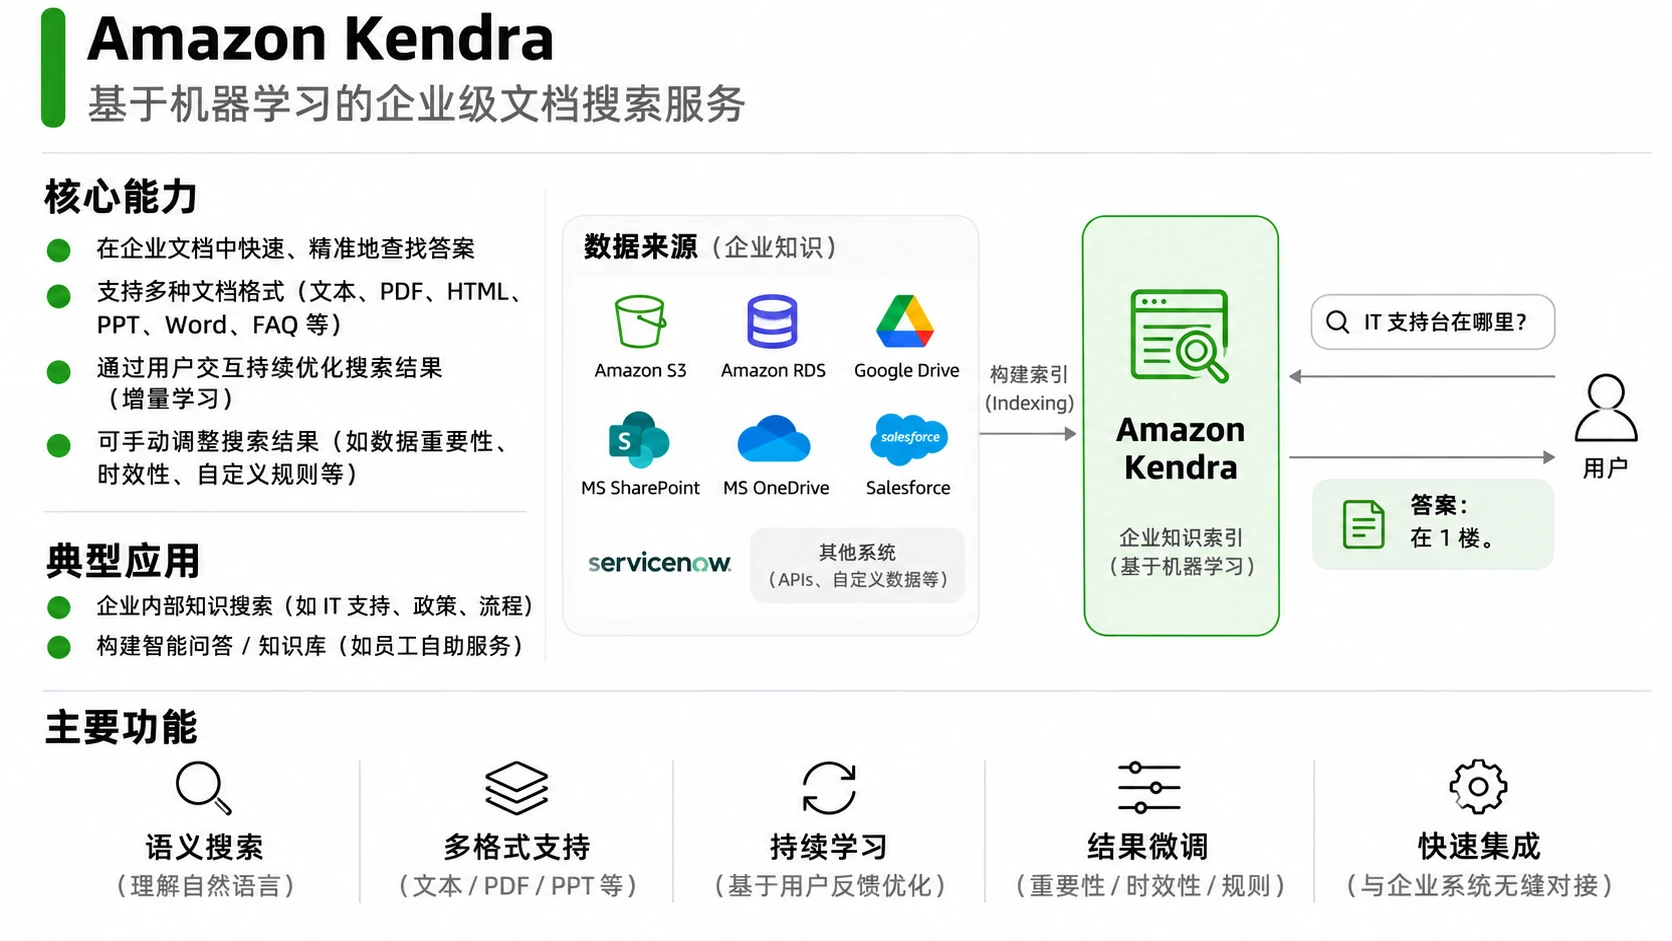
AWS Kendra
- 智能文档搜索服务,基于机器学习。
- 从各种文档中提取答案,理解自然语言查询,提供精准搜索结果。
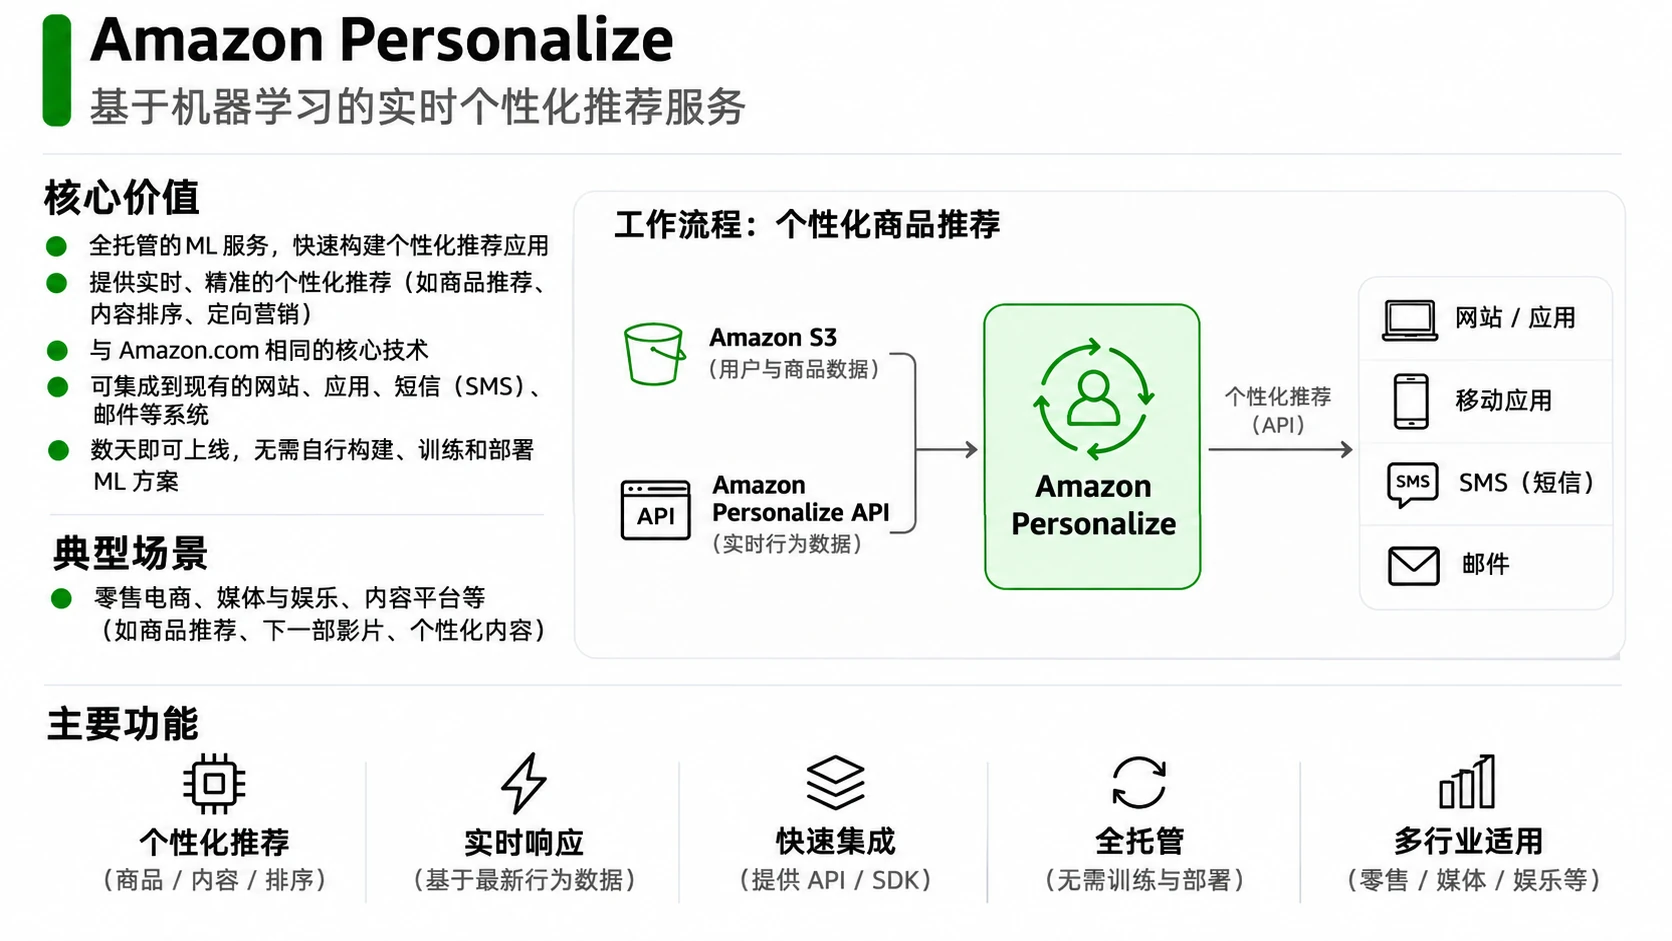
AWS Personalize
- 个性化推荐服务,基于机器学习。
- 提供实时个性化推荐(如产品、内容推荐),使用与Amazon.com相同的技术。
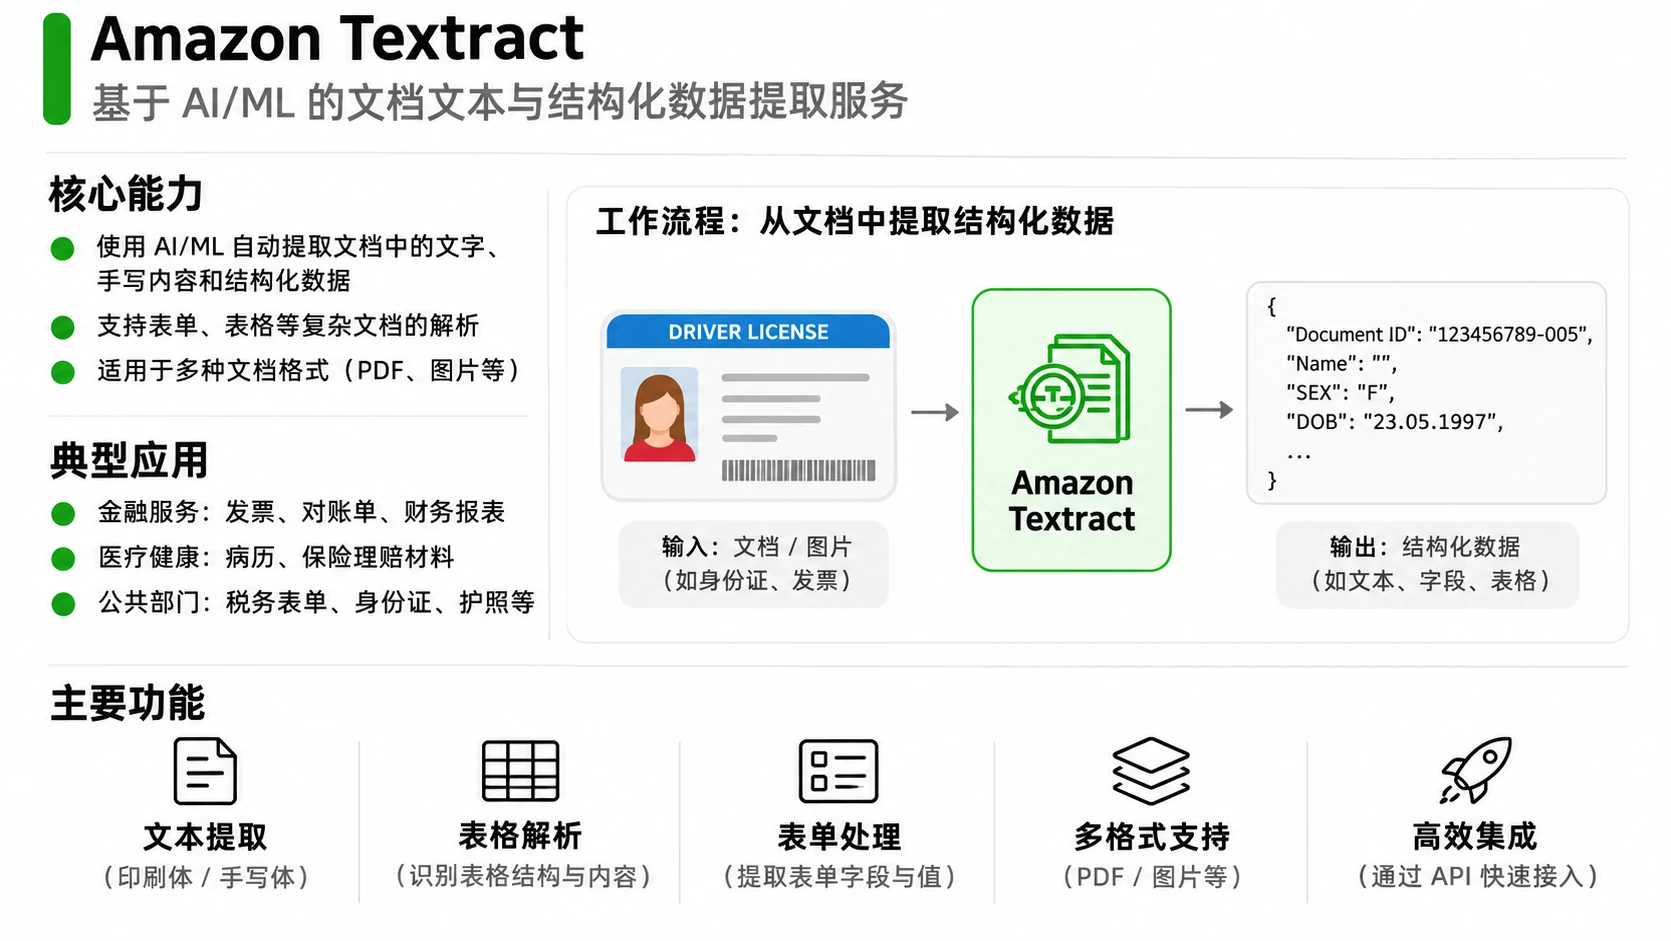
AWS Textract
- 从文档中自动提取文本和数据。
- 识别表单、表格、手写内容,无需手动处理,使用机器学习。
15. Account Management, Billing & Support
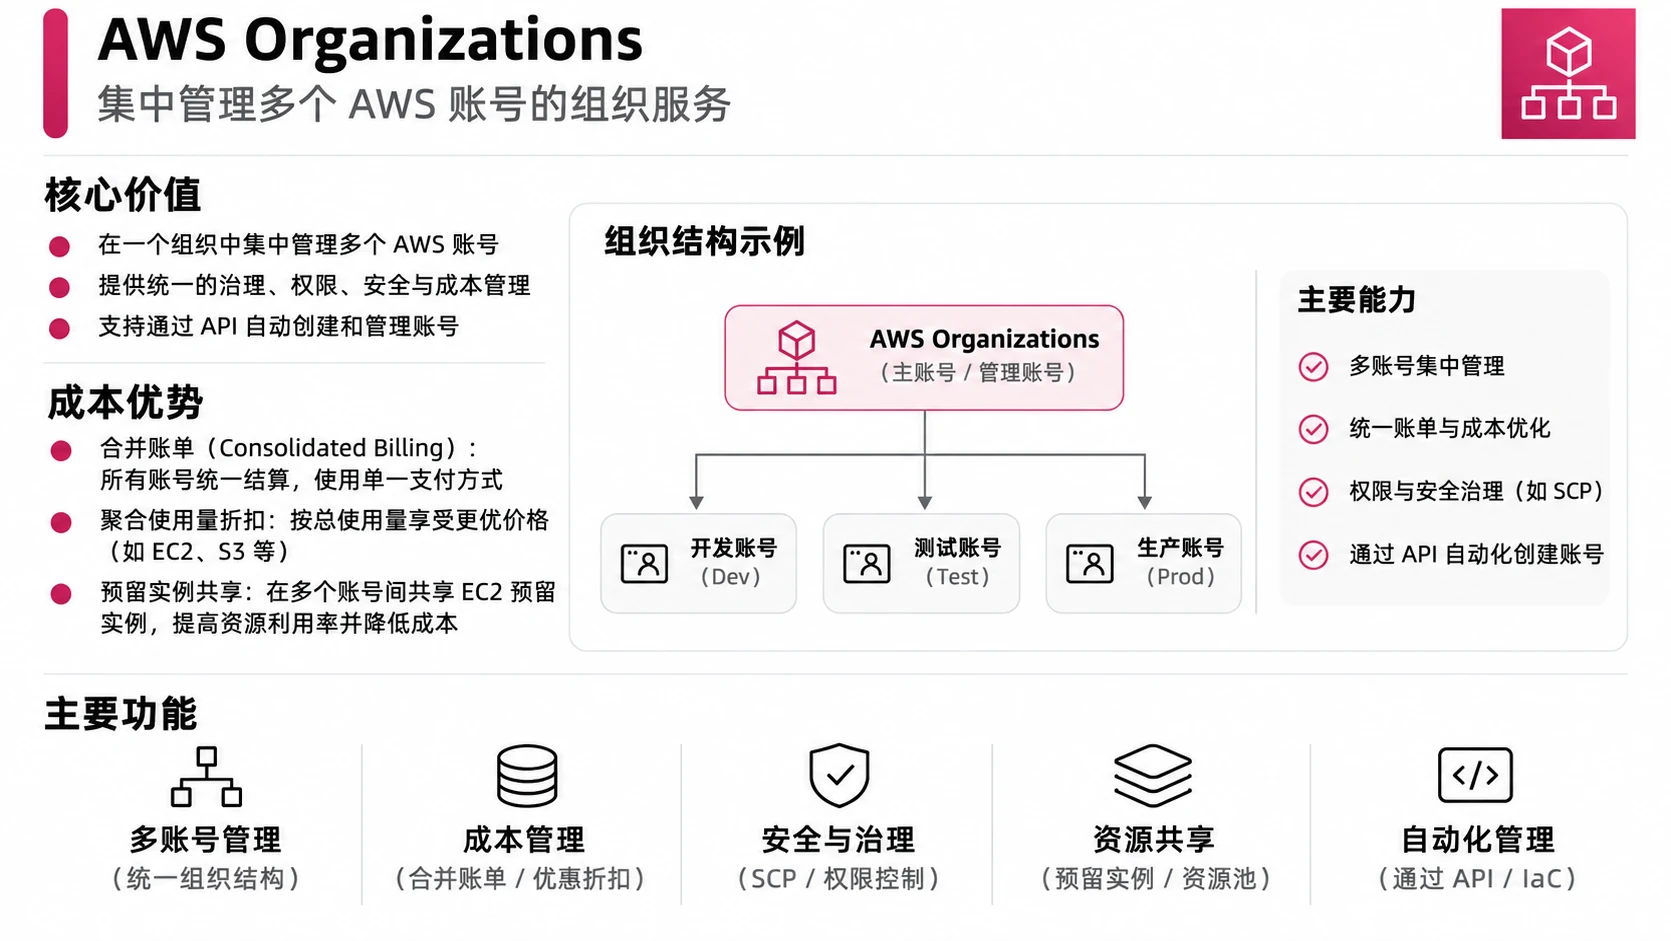
AWS Organizations
- 集中管理多个AWS账户,提供合并账单。所有账户统一计费,享受批量折扣。
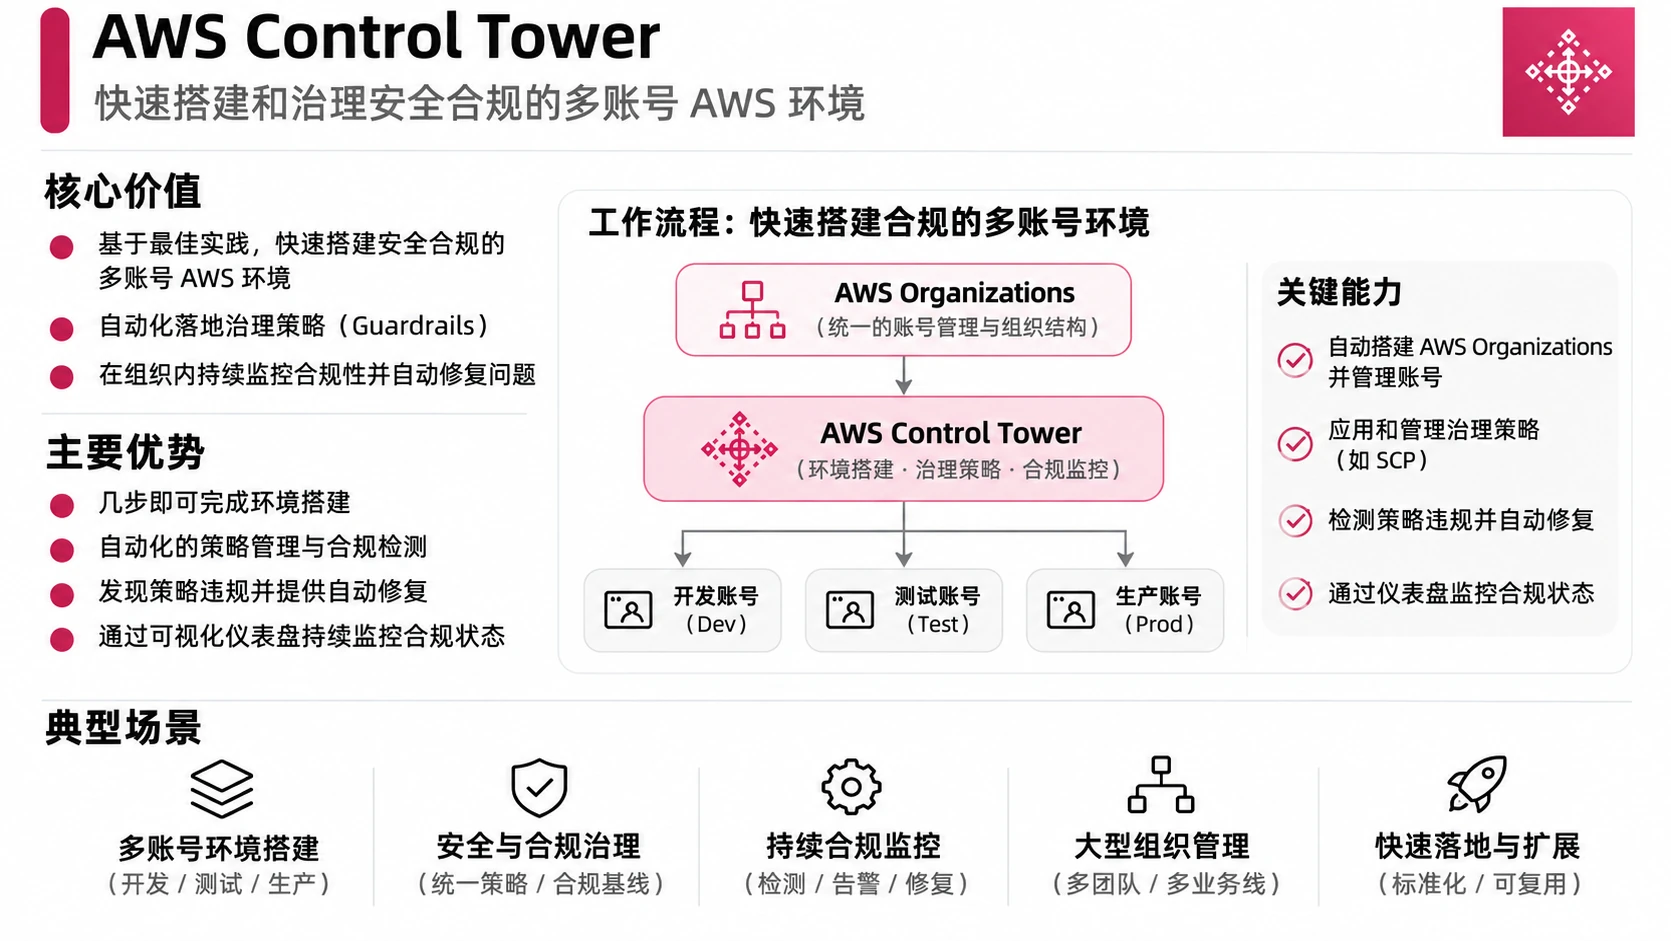
AWS Control Tower
- 基于AWS Organizations运行。
- 提供预定义的蓝图和护栏,帮助客户为新AWS账户快速建立安全合规的登陆区(landing zone)。
- 自动化多账户环境的设置和治理。
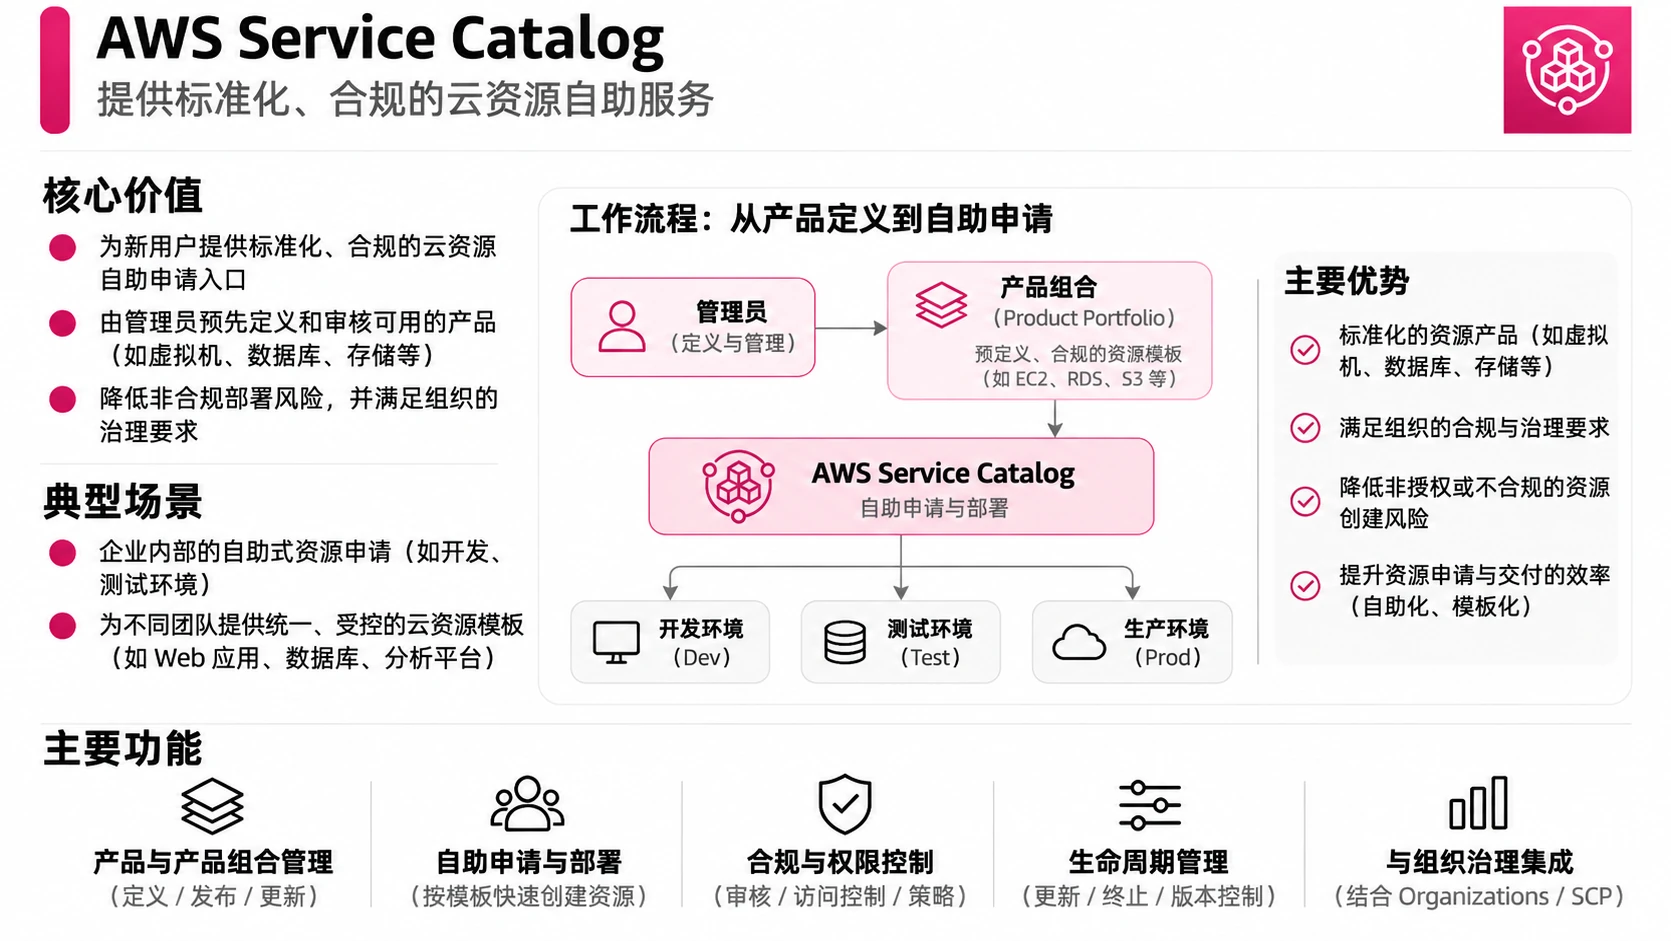
AWS Service Catalog
- 允许组织集中管理常用的已部署IT服务,确保合规性和标准化。
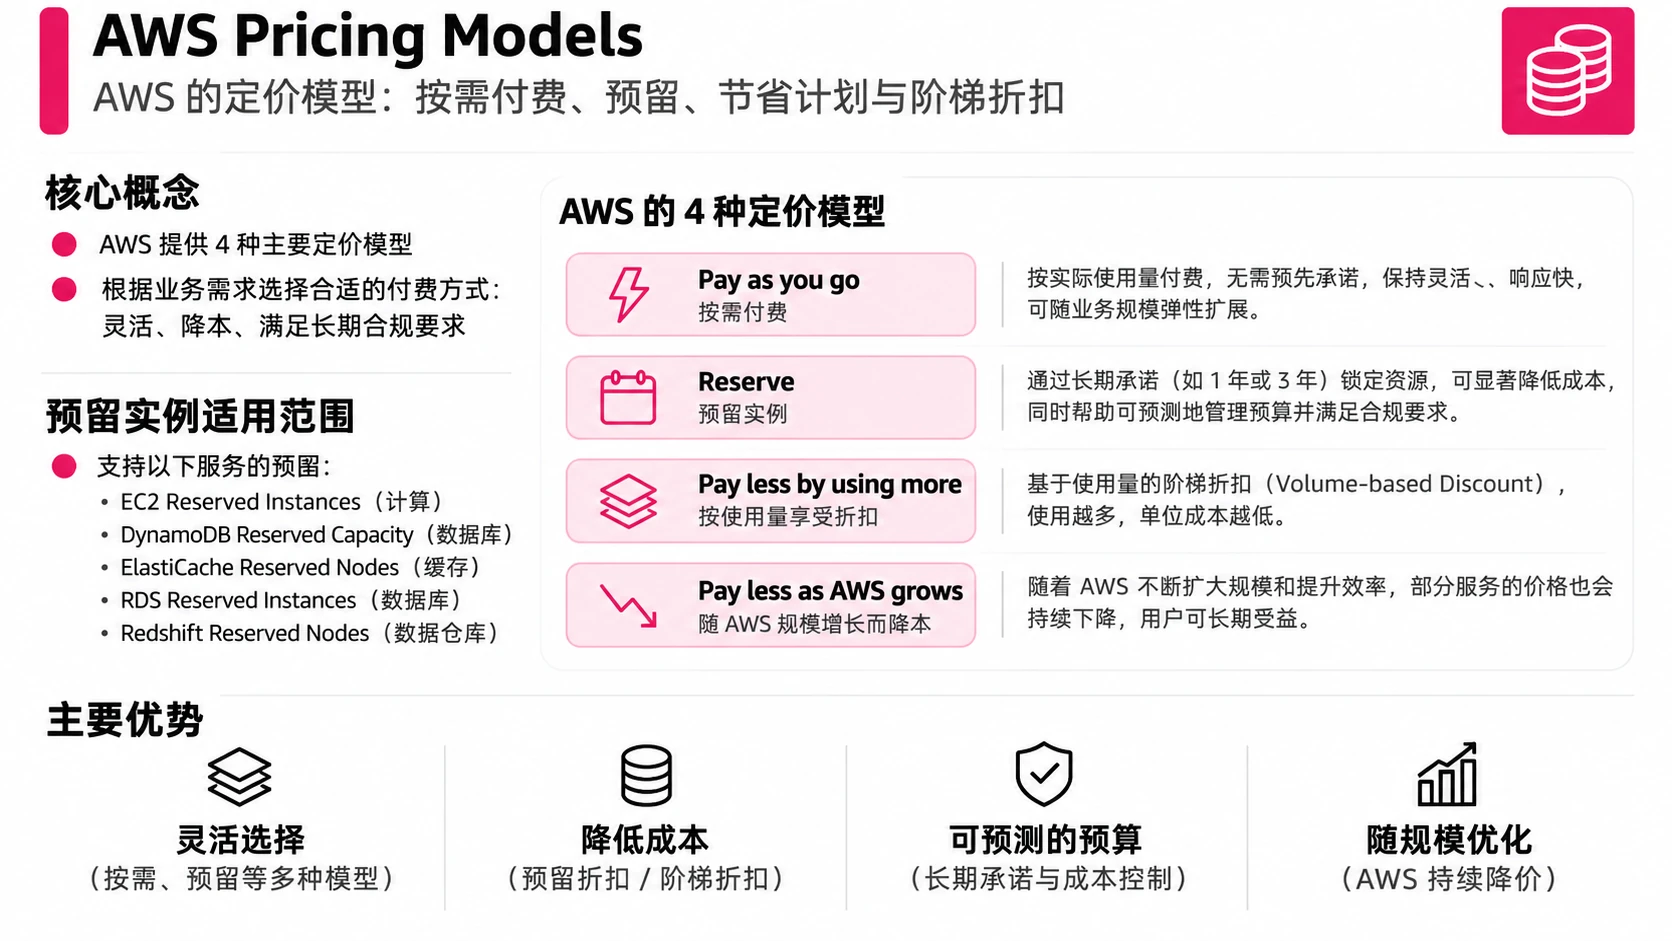
Pricing Models in AWS
- 按需付费(Pay as you go) - 根据实际使用量付费,无需预付或长期承诺。
- 预留容量(Save when you reserve) - 预留实例可获得大幅折扣,适合长期稳定的工作负载。
- 批量折扣(Pay less by using more) - 使用量越大,单价越低,享受分层定价优惠。
- AWS 越大越便宜(Pay less as AWS grows) - 随着AWS规模扩大,价格持续降低。
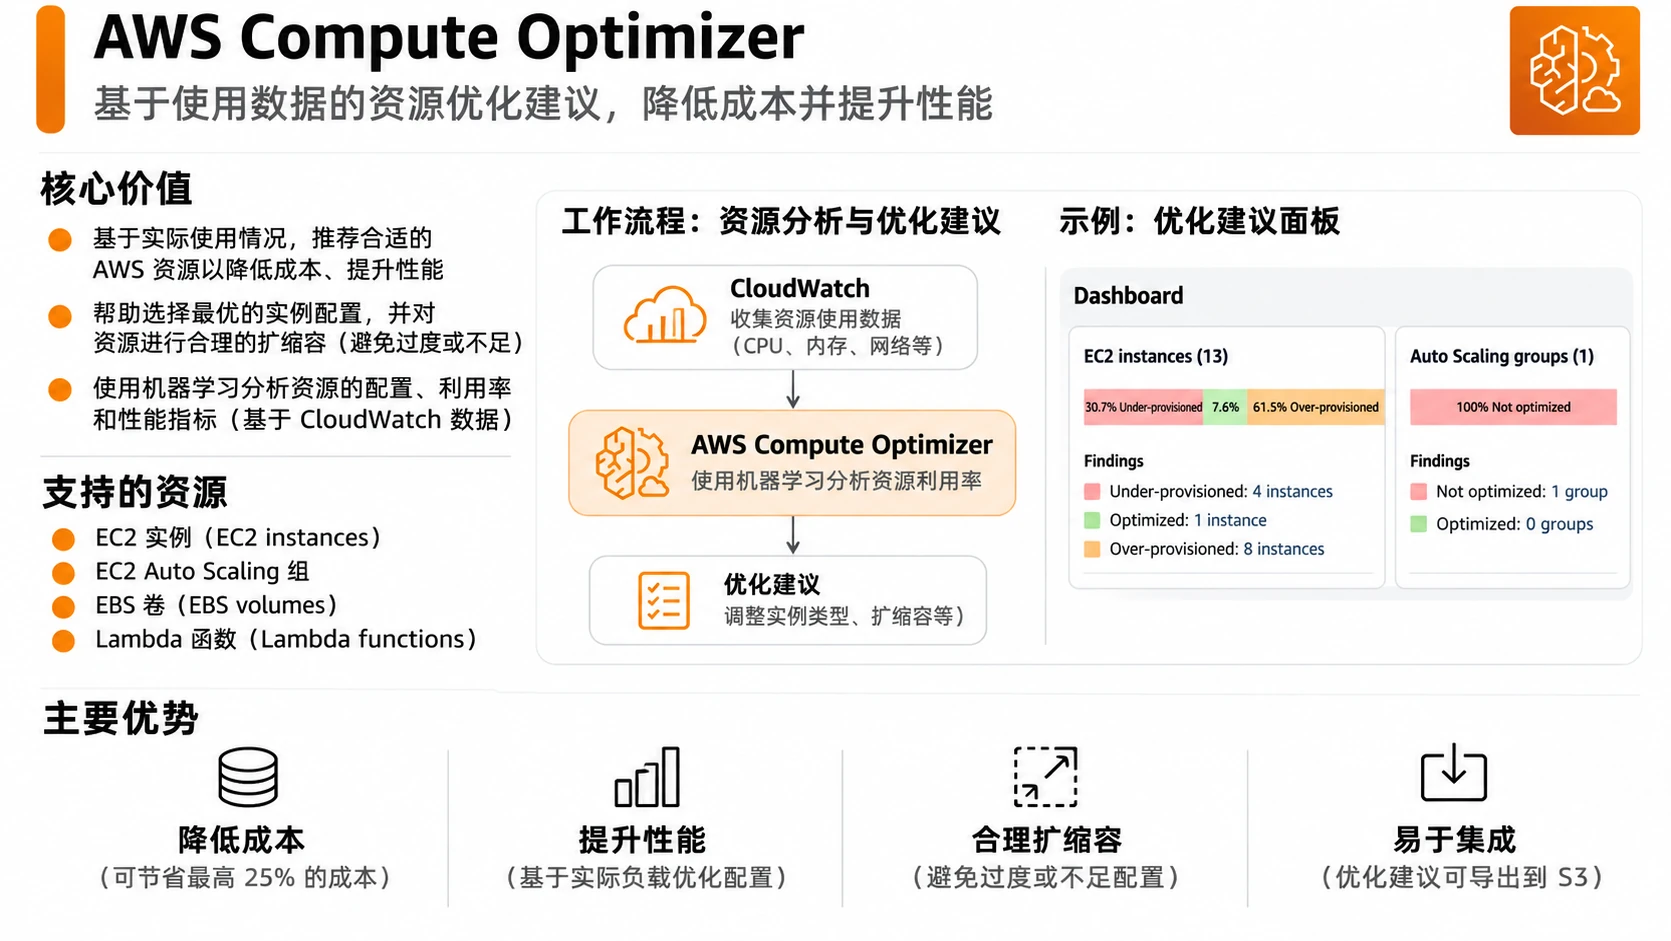
AWS Compute Optimizer
- 分析资源使用情况,推荐最优的AWS资源配置。
- 支持EC2实例、Auto Scaling组、EBS卷和Lambda函数的优化建议。
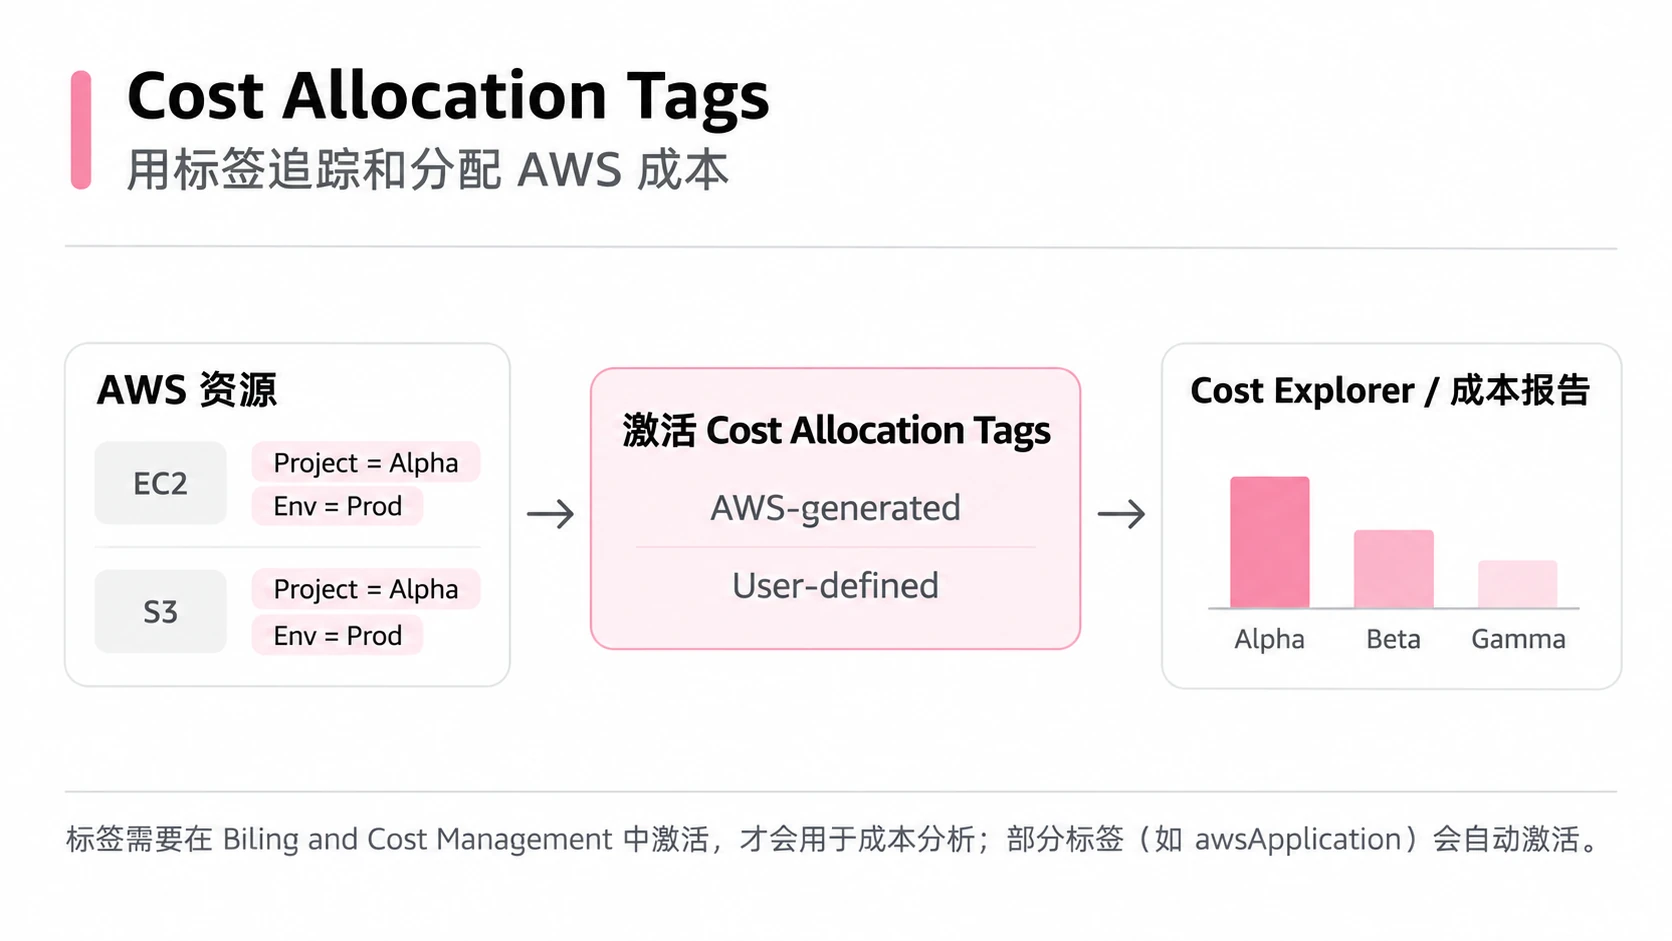
Cost Allocation Tags
- 成本分配标签(Cost Allocation Tags) - 用于跟踪和管理AWS成本。
- 每个资源的标签键必须唯一,每个标签键只能有一个值。
- 必须分别激活AWS生成的标签和用户自定义标签,才能在Cost Explorer或成本分配报告中显示。
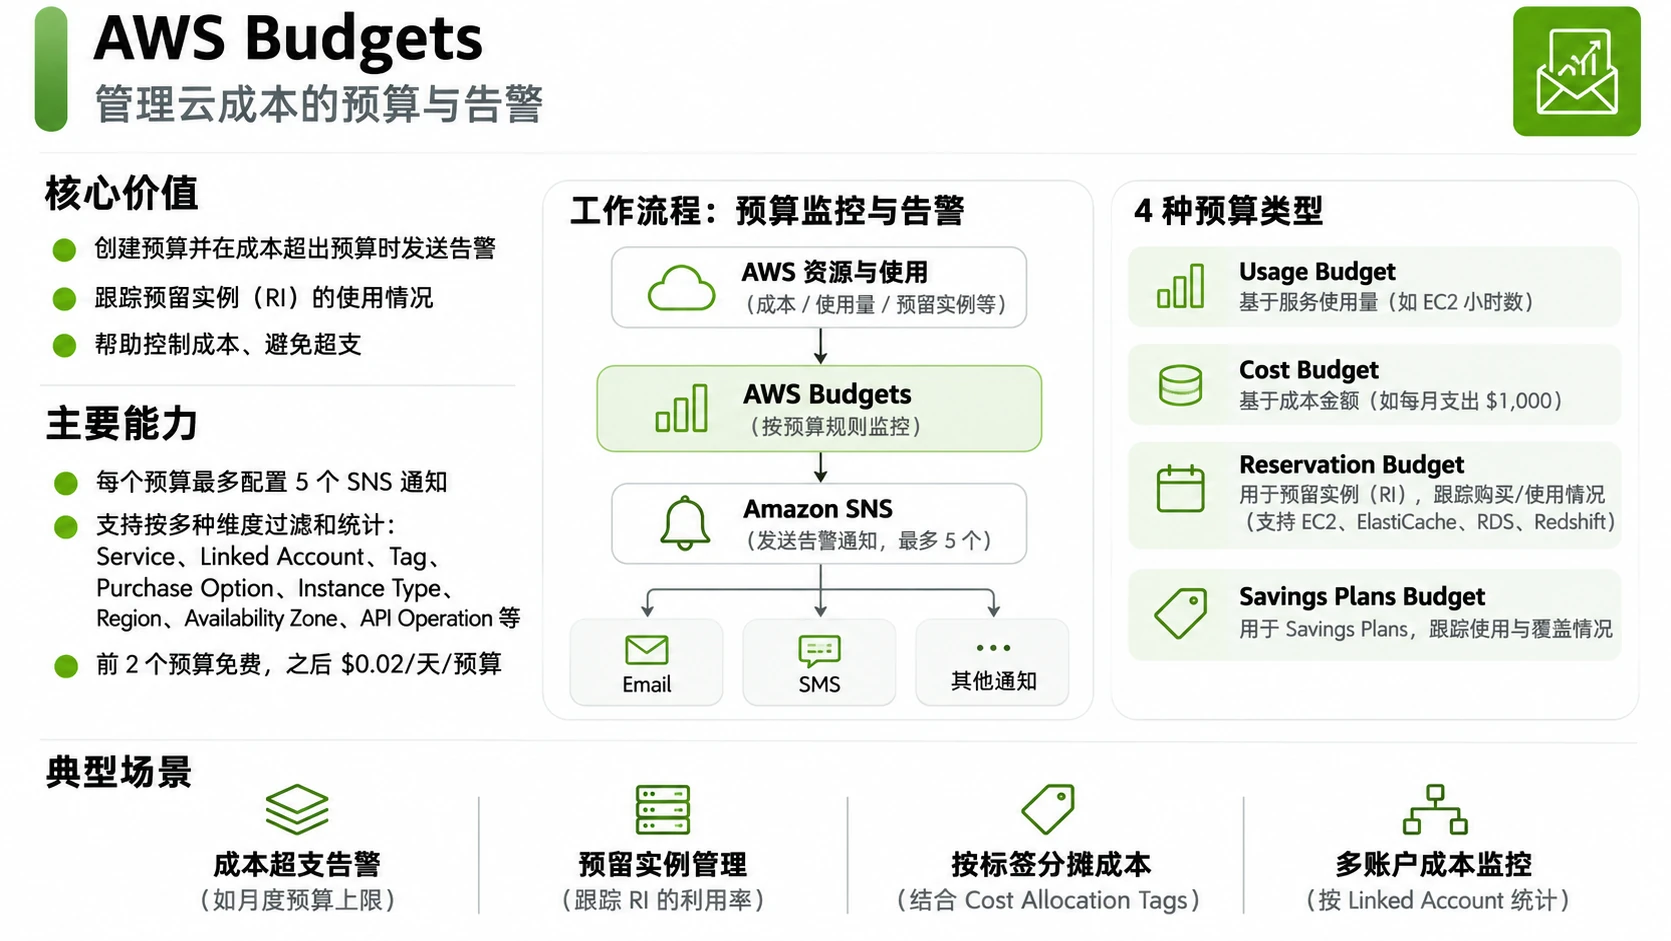
AWS Budgets
预算类型
- 成本预算(Cost budget) - 监控总支出
- 使用量预算(Usage budget) - 监控服务使用量
- 预留预算(Reservation budget) - 监控预留实例使用率
- Savings Plans 预算(Savings Plans budget) - 监控 Savings Plans 的使用率和覆盖率
设置自定义预算,当成本或使用量超出(或预计超出)预算金额时发送告警。
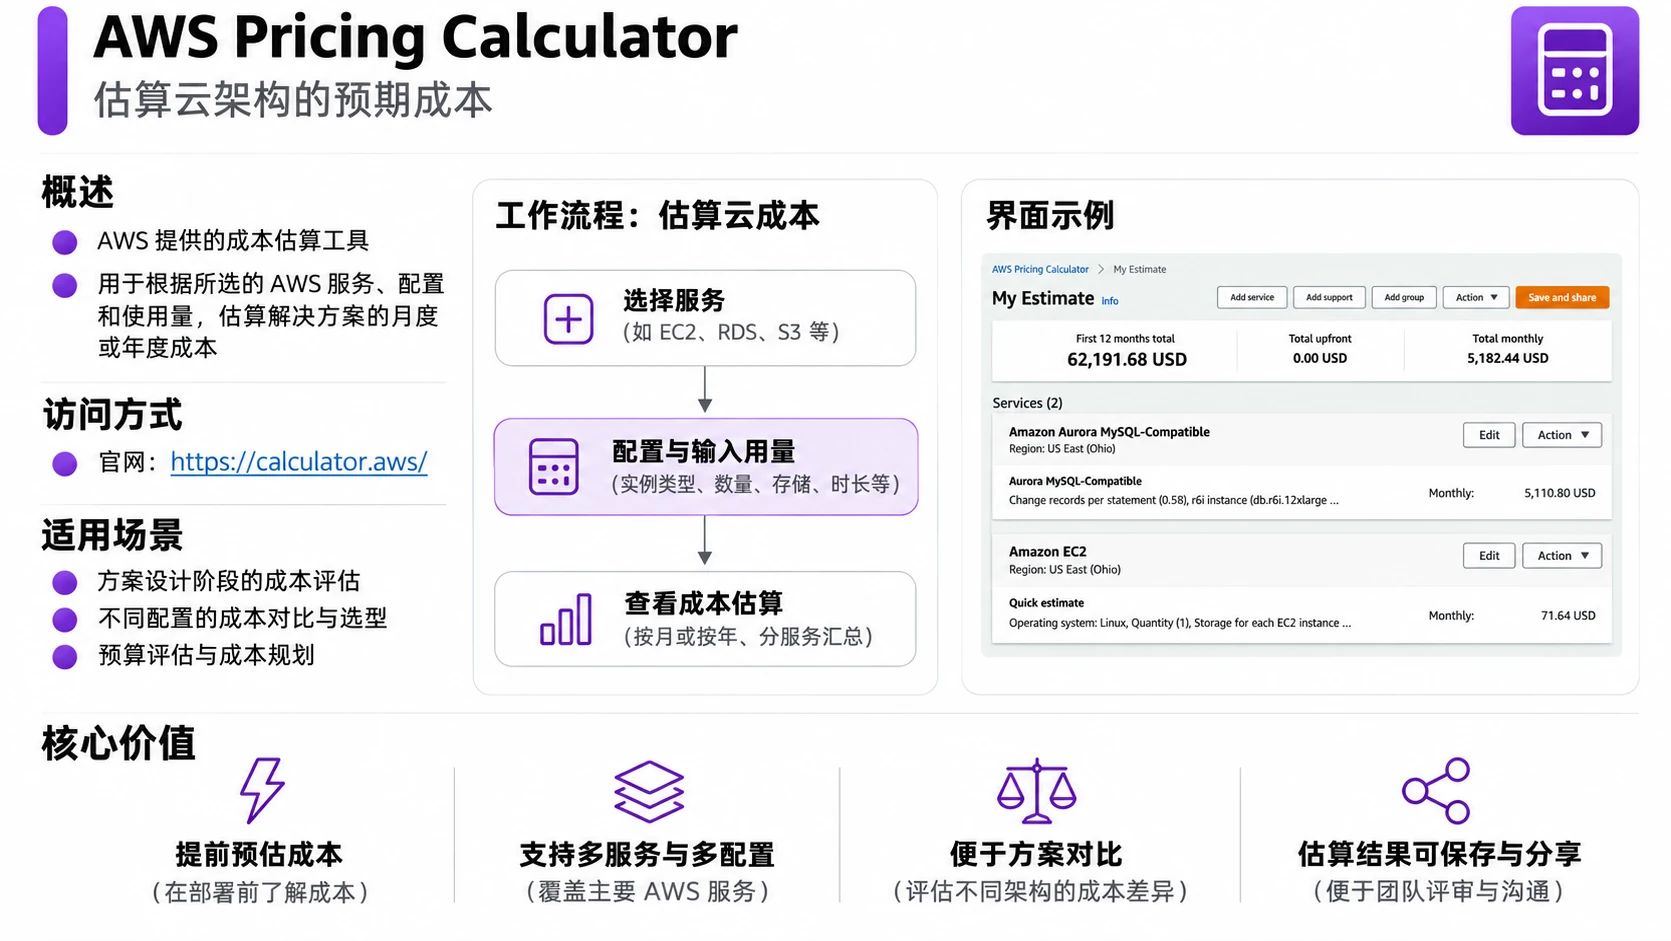
AWS Pricing Calculator
- 估算AWS服务的成本,帮助规划和预算。
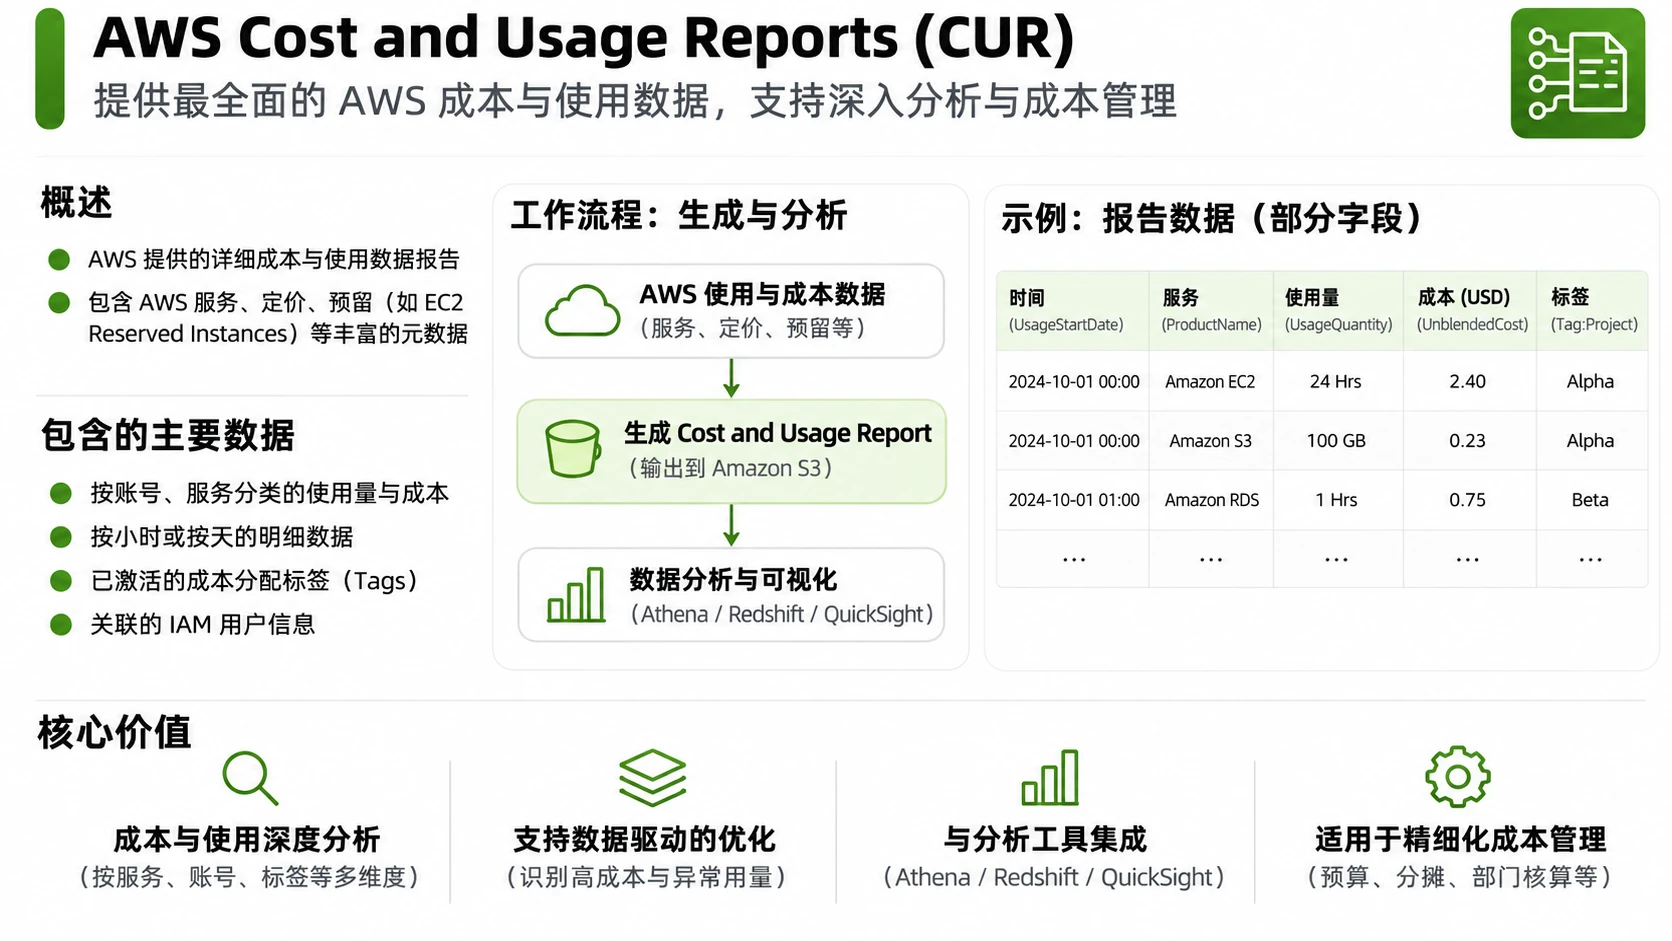
Cost and Usage Reports
- 提供详细的成本和使用情况数据,可导出到S3进行深入分析。
- 包含所有AWS服务的详细账单信息,支持自定义报告格式。
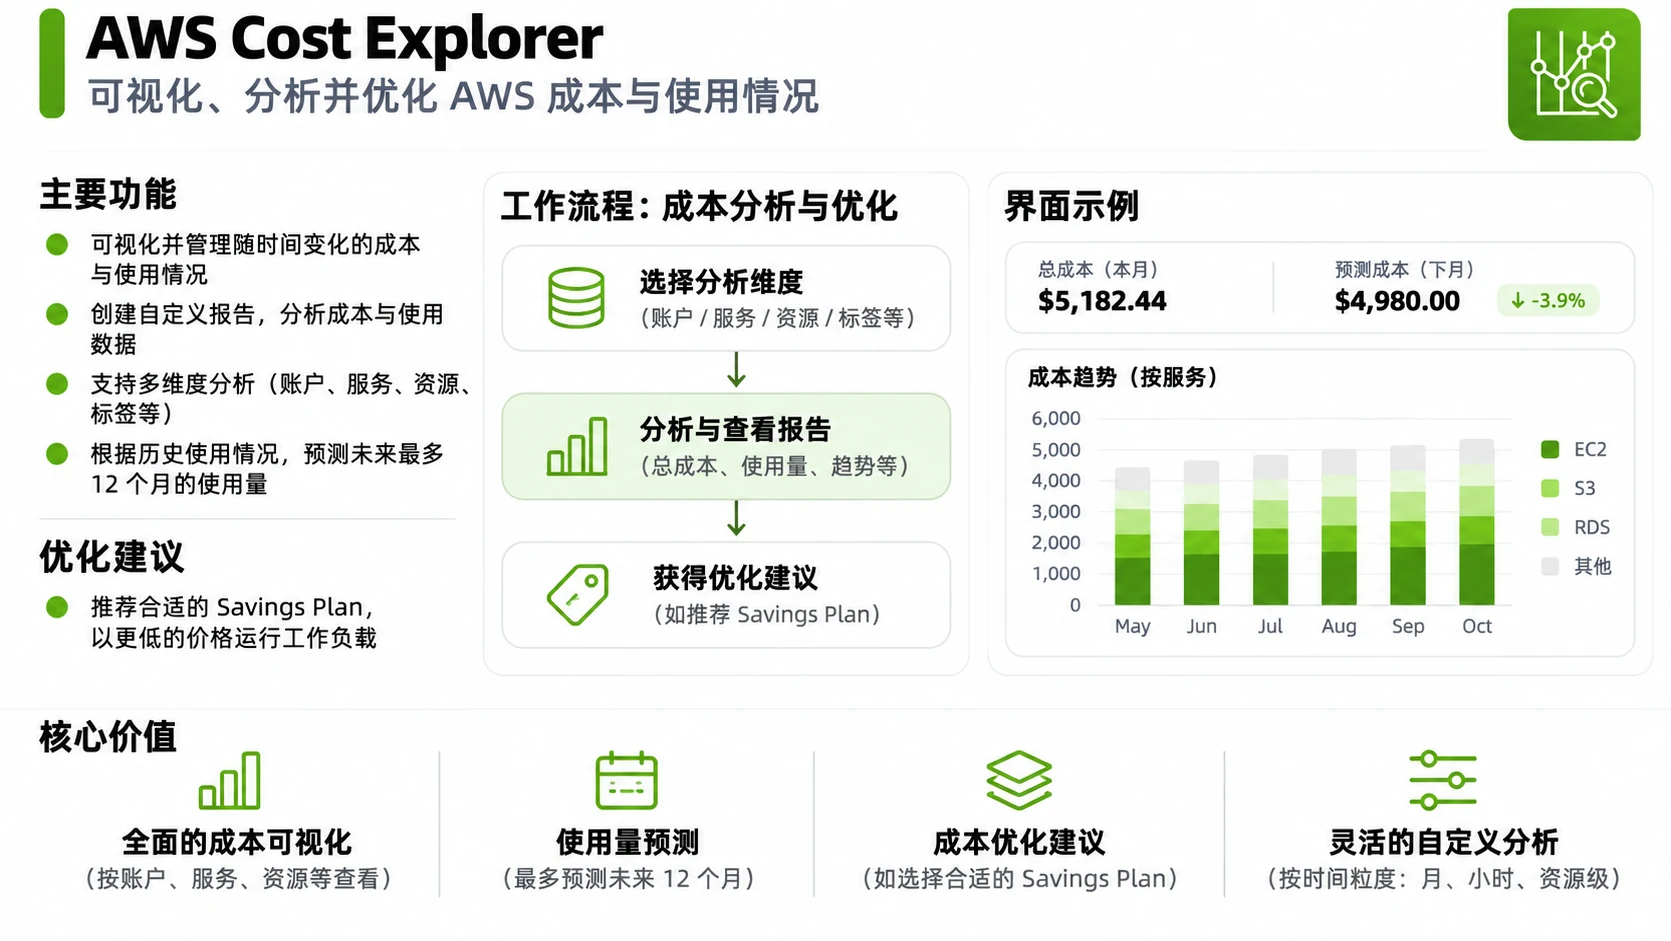
Cost Explorer
- 提供易用的界面,查看历史成本和使用趋势。
- 可以预测未来的AWS账户使用量和成本。
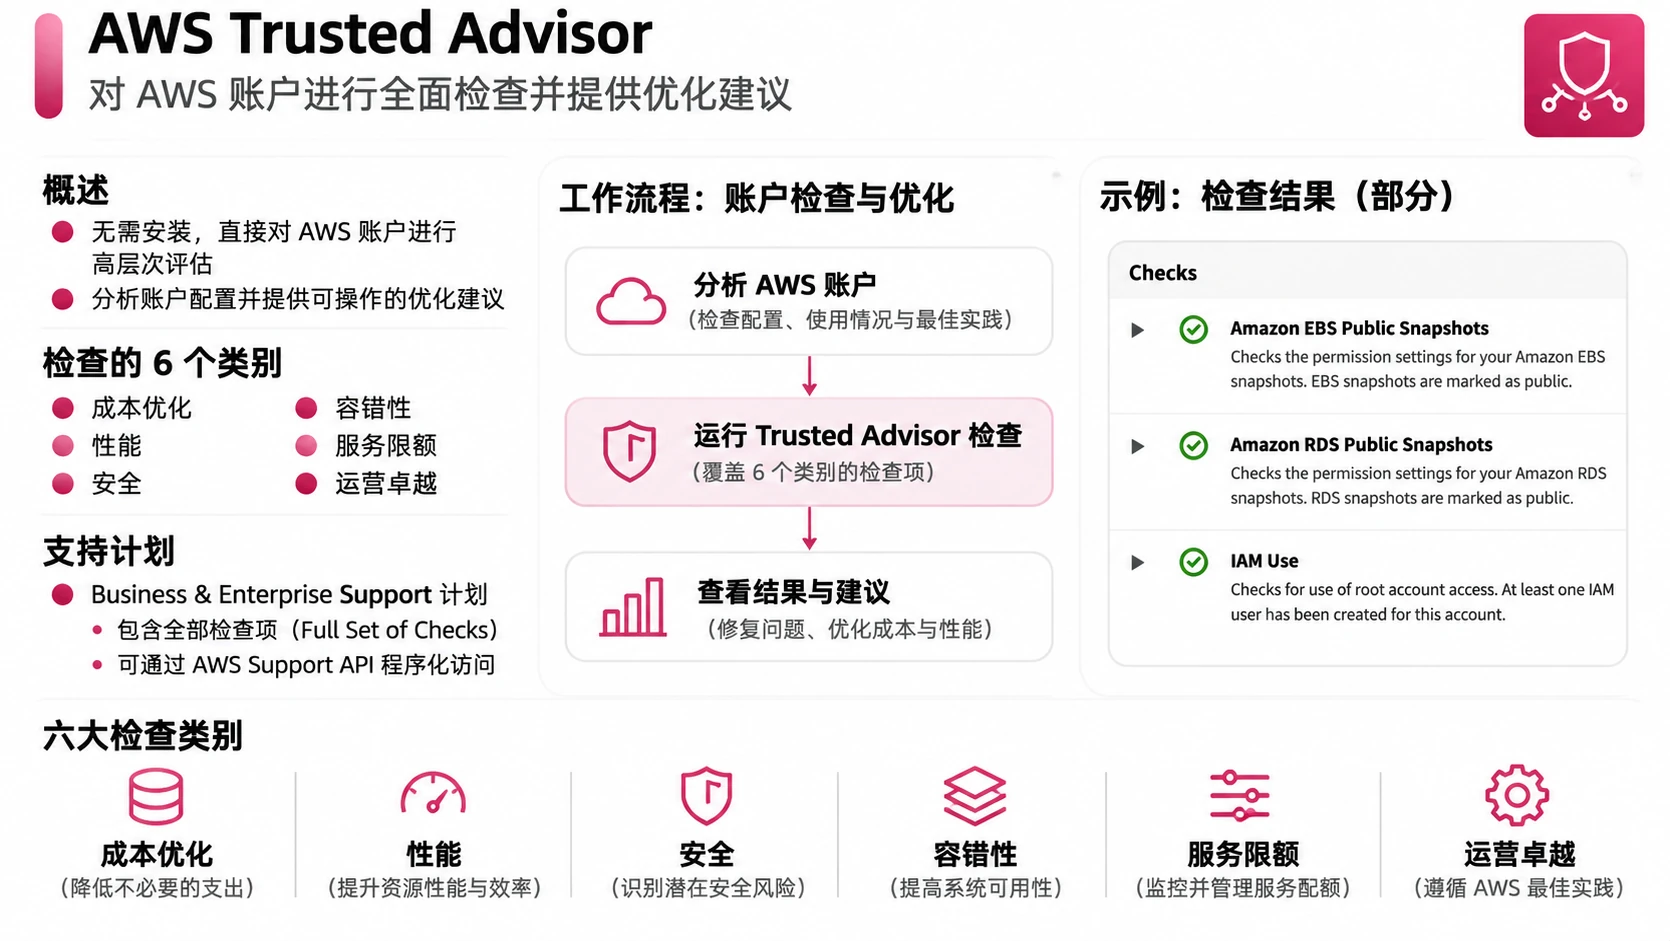
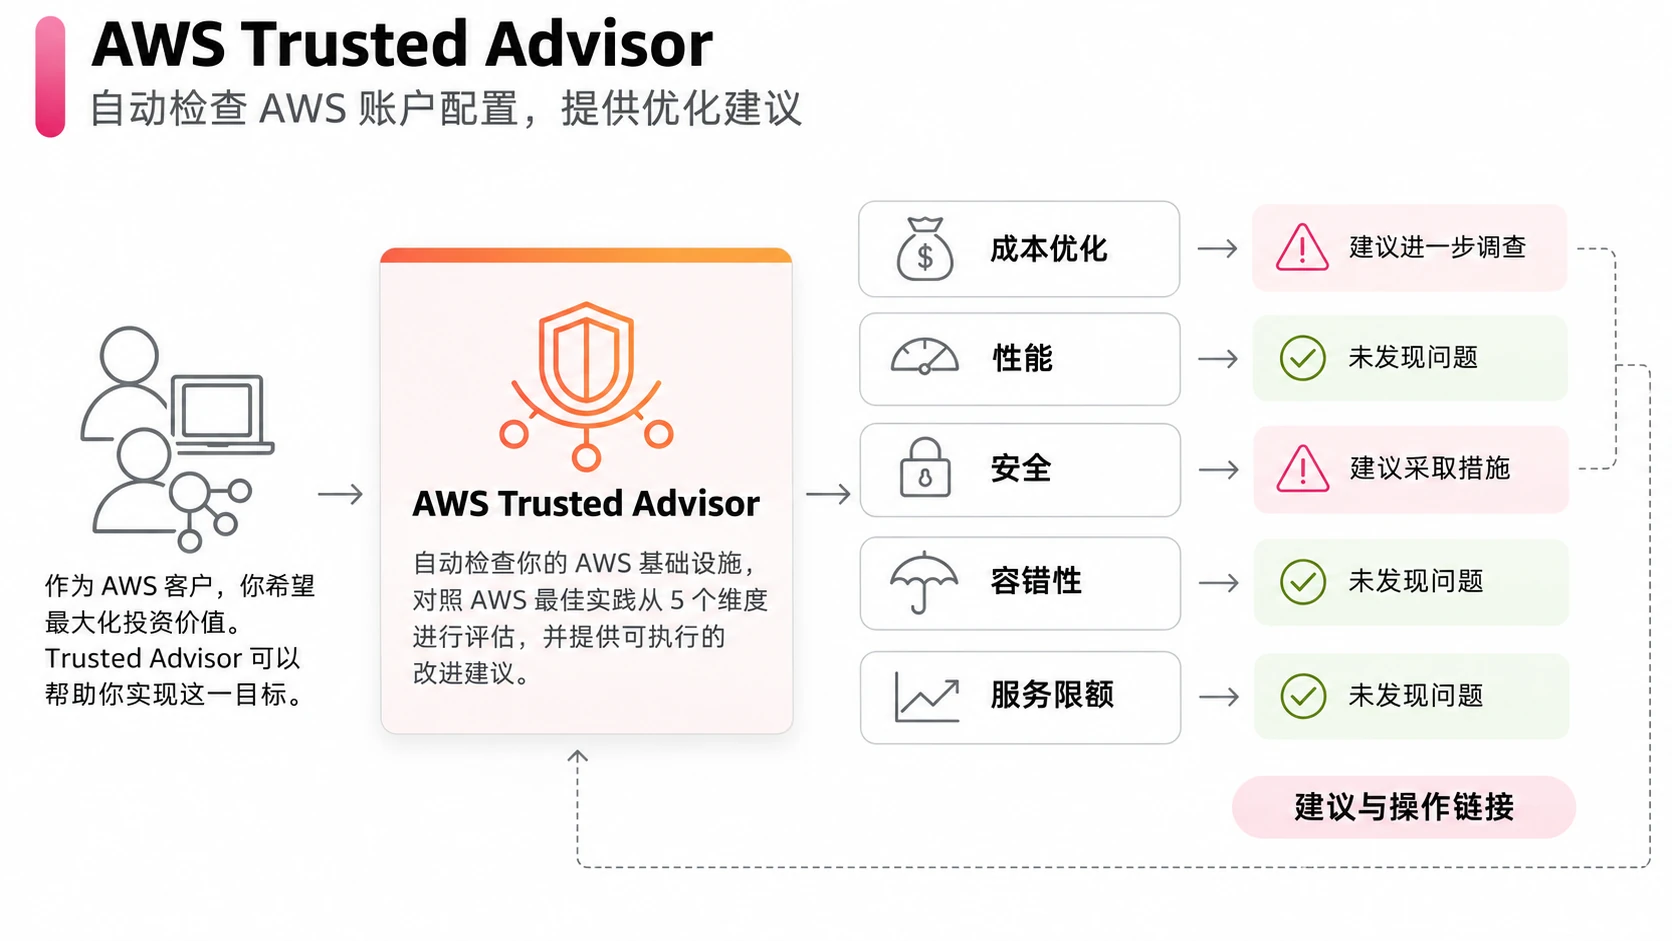
AWS Trusted Advisor
- 核心功能: 成本优化、性能、安全性、容错能力、服务限制、卓越运营 6 类检查。
- 识别未挂载或使用率低的EBS卷,优化资源使用和成本。
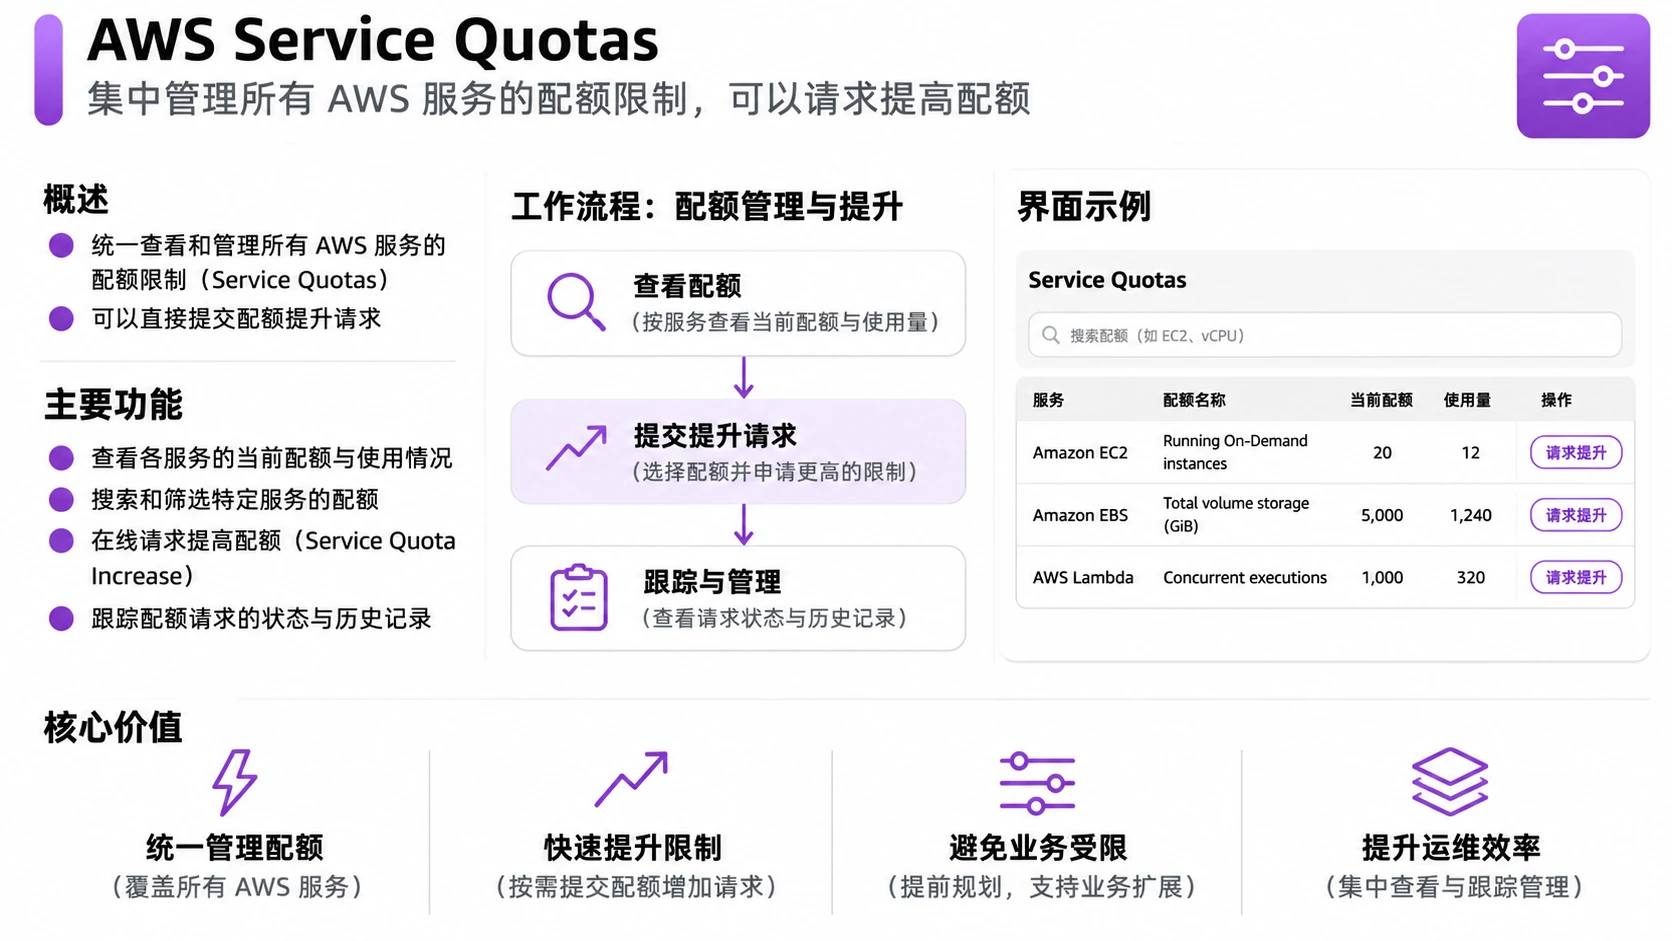
AWS Service Quotas
- 集中管理所有AWS服务的配额限制,可以请求提高配额。
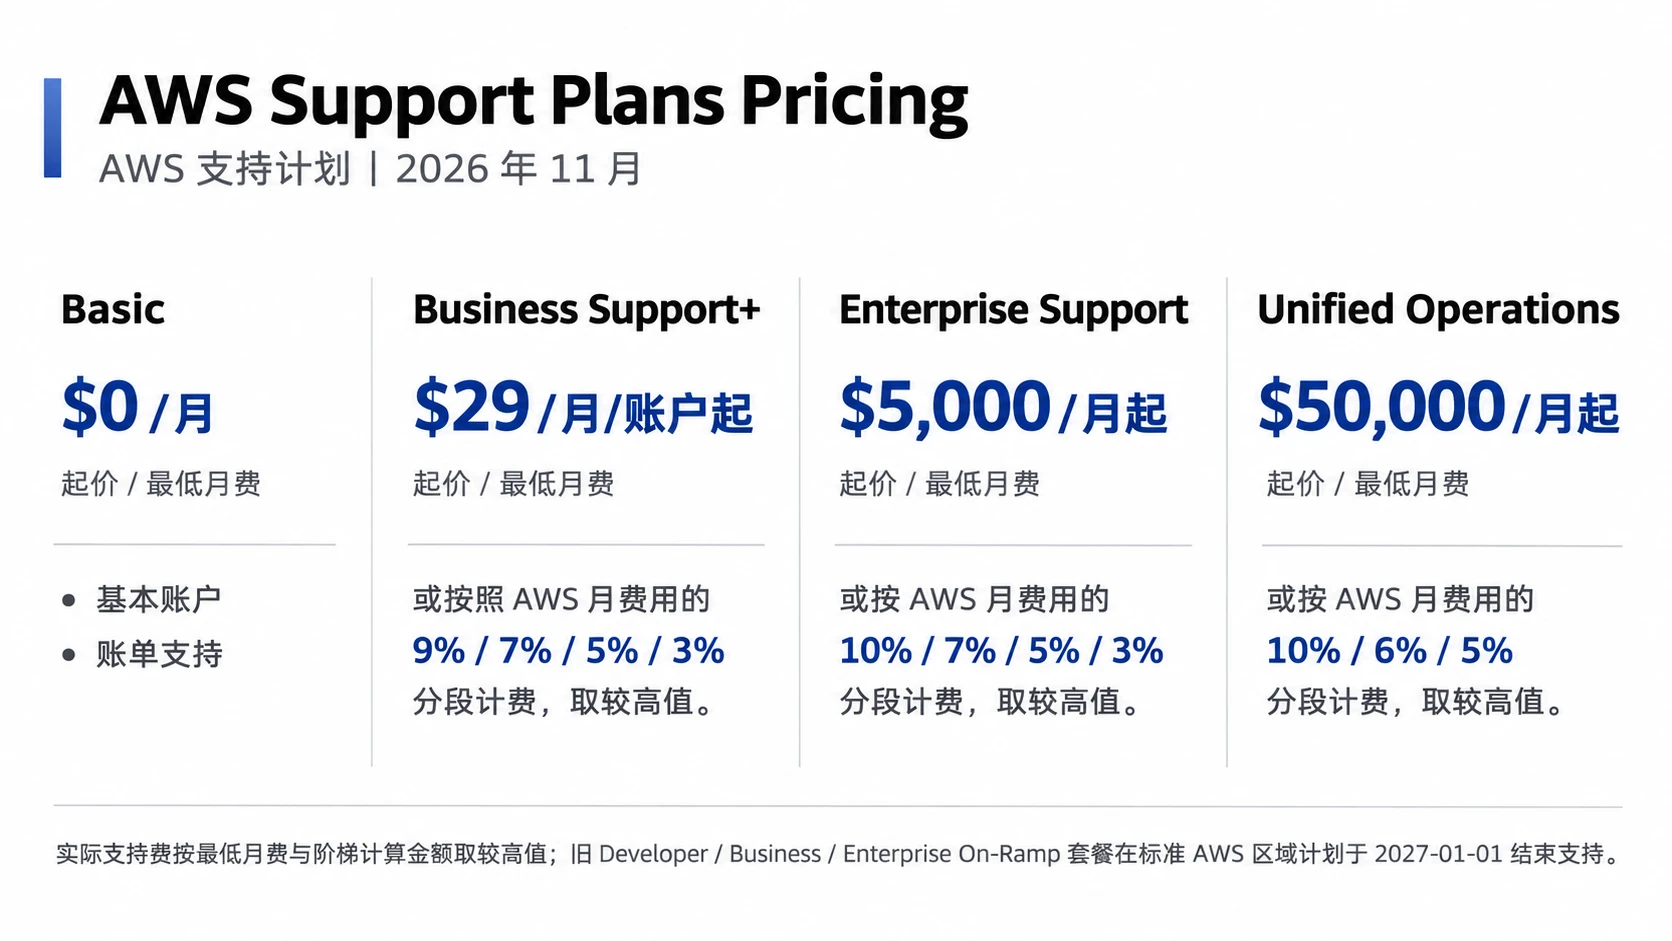
AWS Support Plans Pricing
注:AWS 正在改用新的支持计划,Developer、Business、Enterprise On-Ramp 将于 2027-01-01 停止。新的付费计划为 Business Support+、Enterprise Support、Unified Operations,Basic 依旧免费。下列为旧计划。
- Basic(免费) - 基础支持,访问文档和论坛。
- Developer - 适合开发测试环境,工作时间内的技术支持。
- Business - 24/7技术支持,1小时响应生产系统故障。
- Enterprise On-Ramp - 包含部分企业级服务,技术客户经理(TAM)支持。
- Enterprise - 全面企业级支持,专属TAM,15分钟响应关键业务系统故障。
16. Advanced Identity
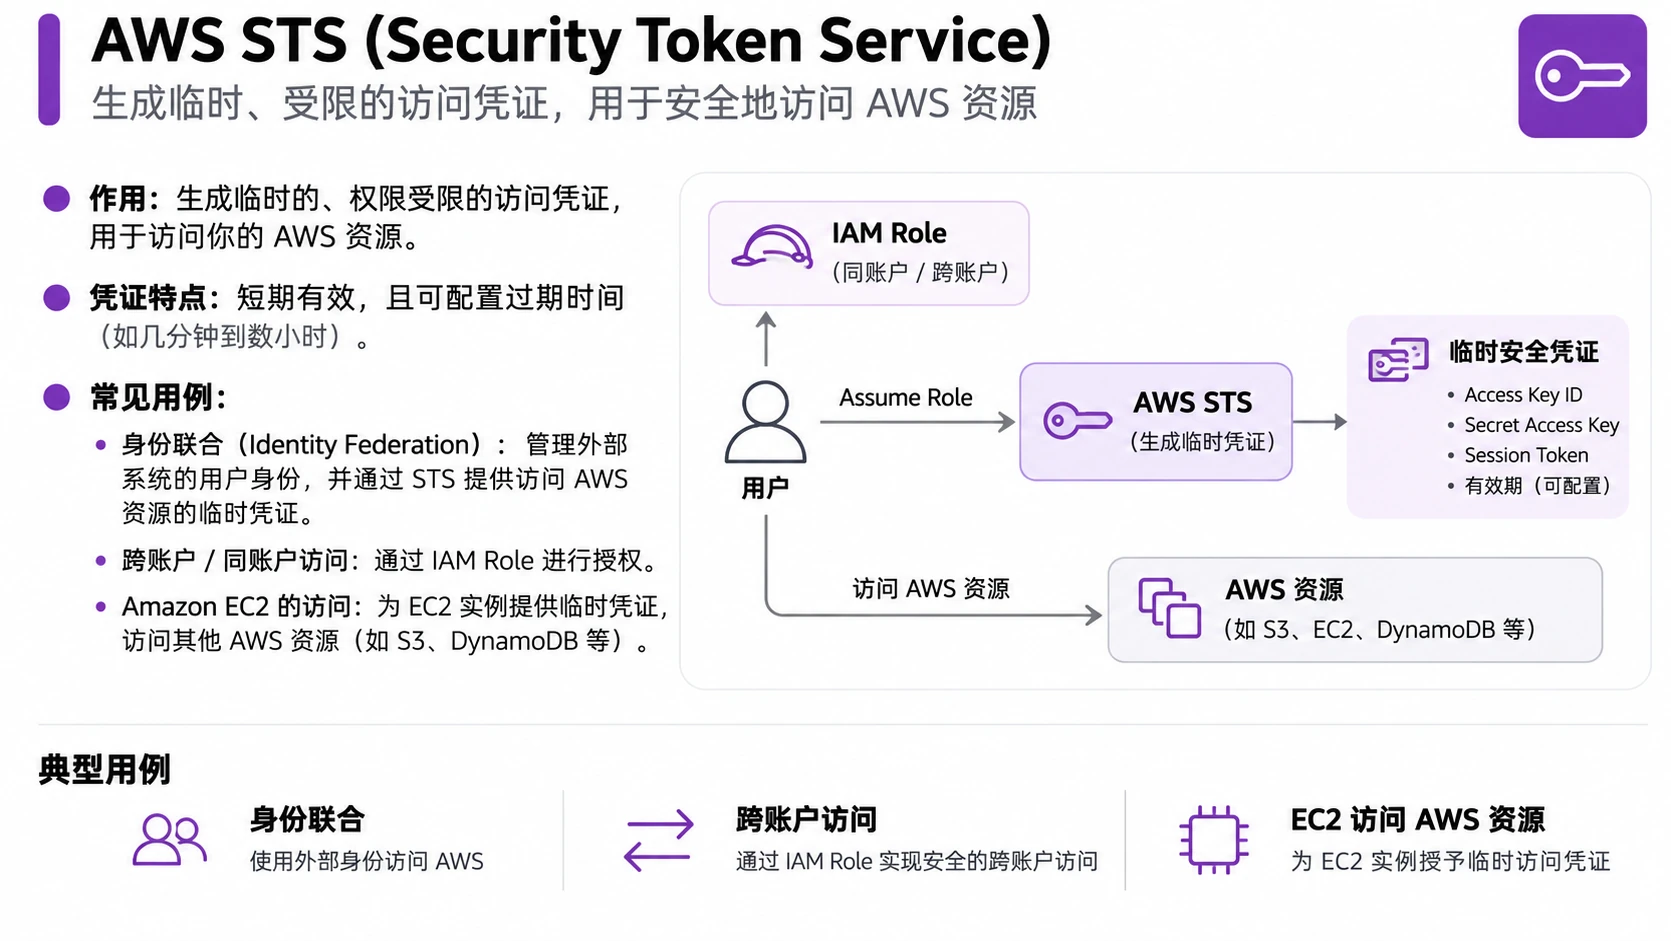
AWS STS (Security Token Service)
- 创建临时的、有限权限的AWS访问凭证。
- 用于跨账户访问、联合身份验证或临时授权,无需共享长期凭证。
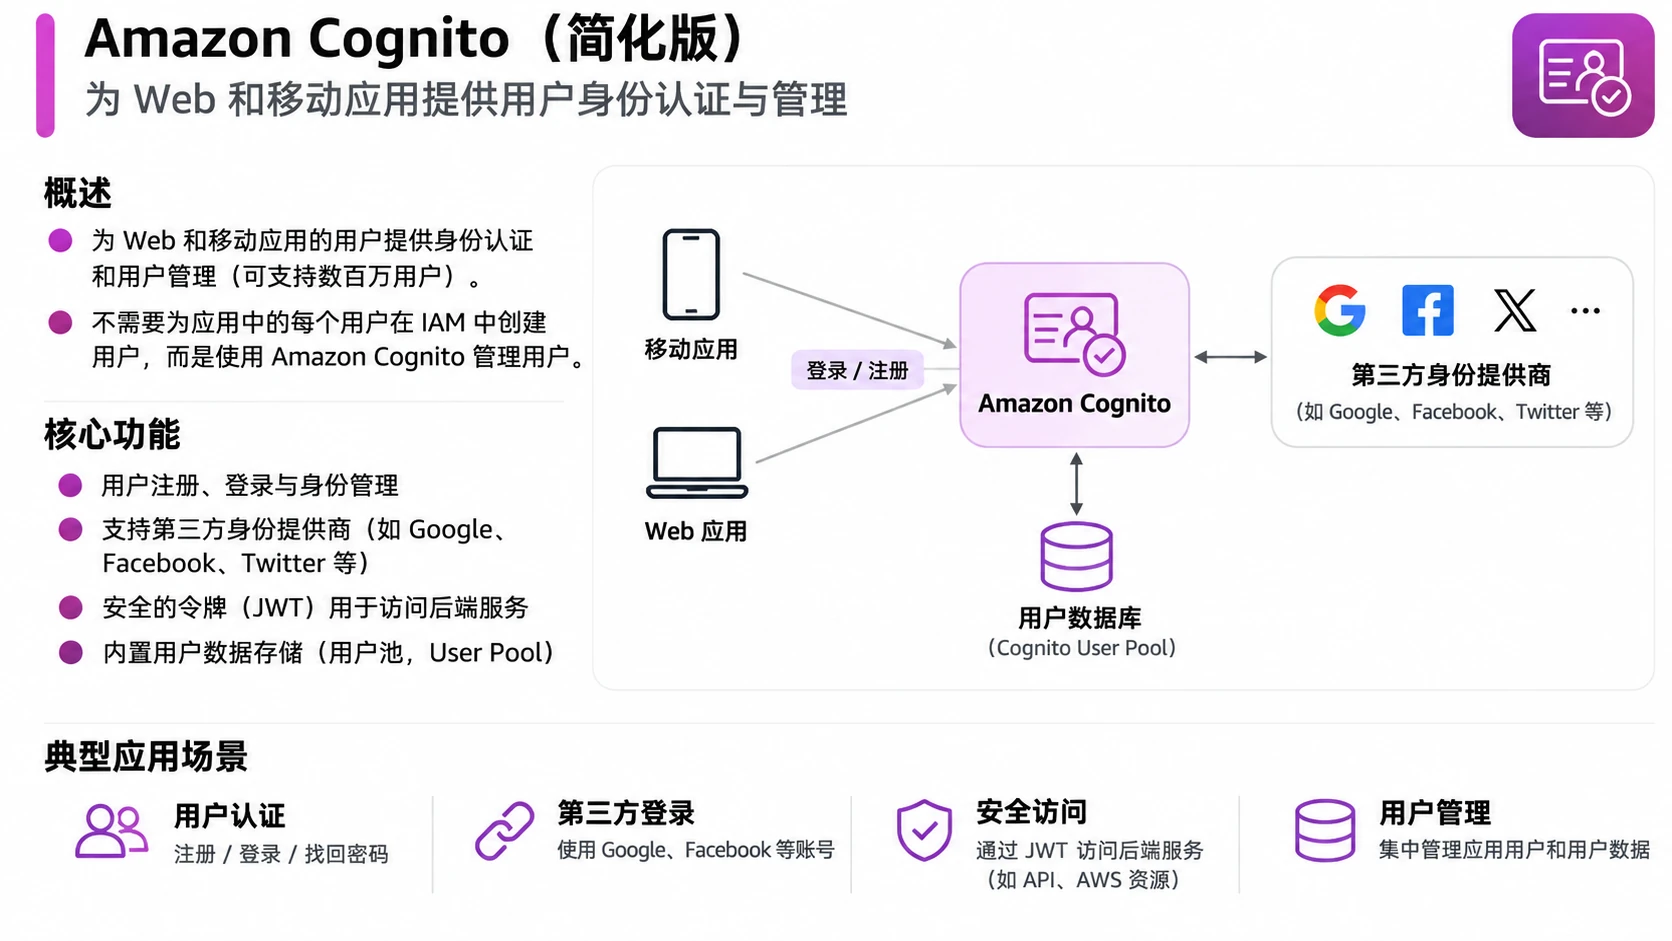
AWS Cognito
- 处理用户注册、登录和访问控制。
- 支持社交登录(Google、Facebook等)和企业身份提供商集成。
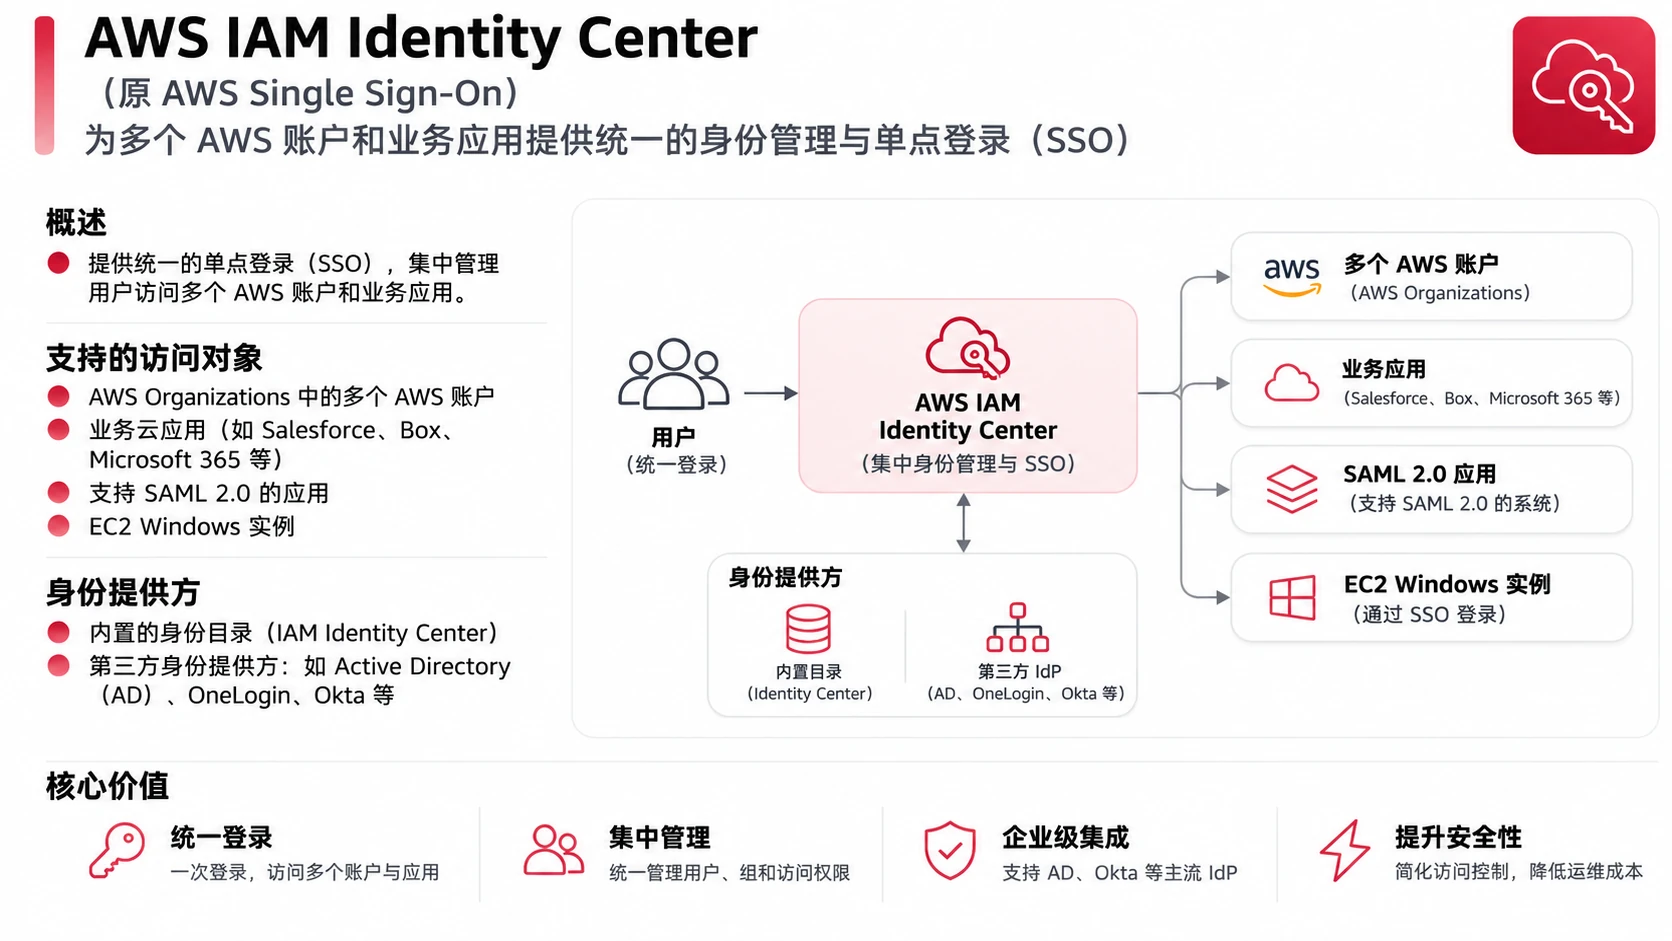
AWS IAM Identity Center
- 一次登录即可访问多个AWS账户和应用程序。
- 集中管理用户权限,简化多账户环境的访问管理。
17. Other AWS Services
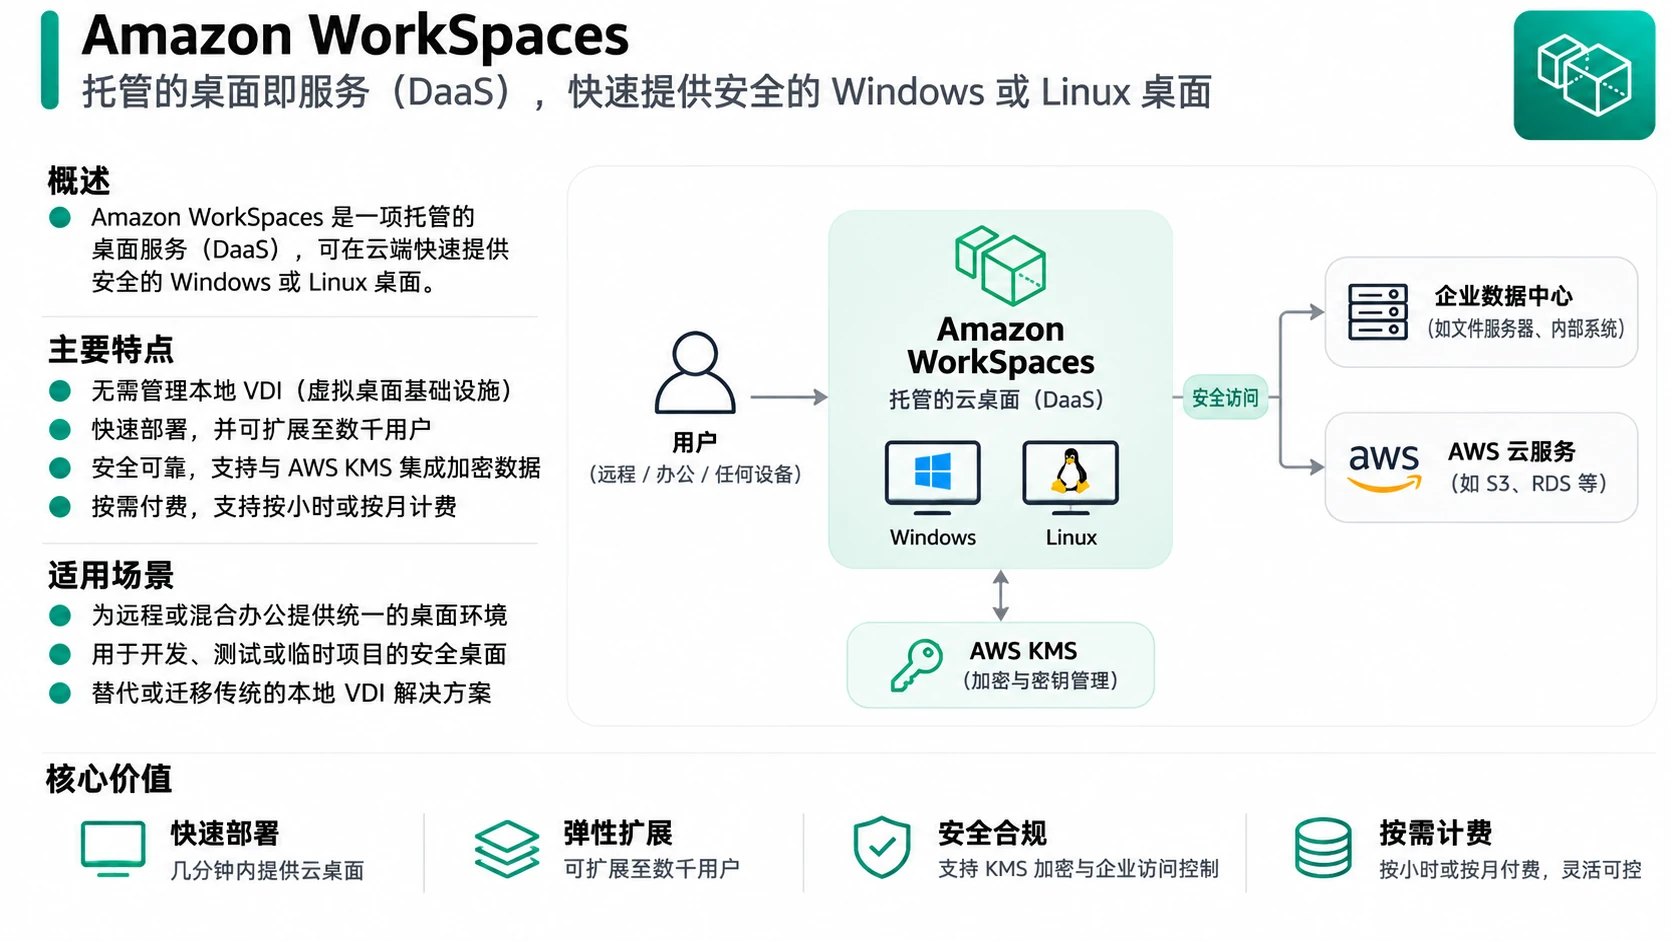
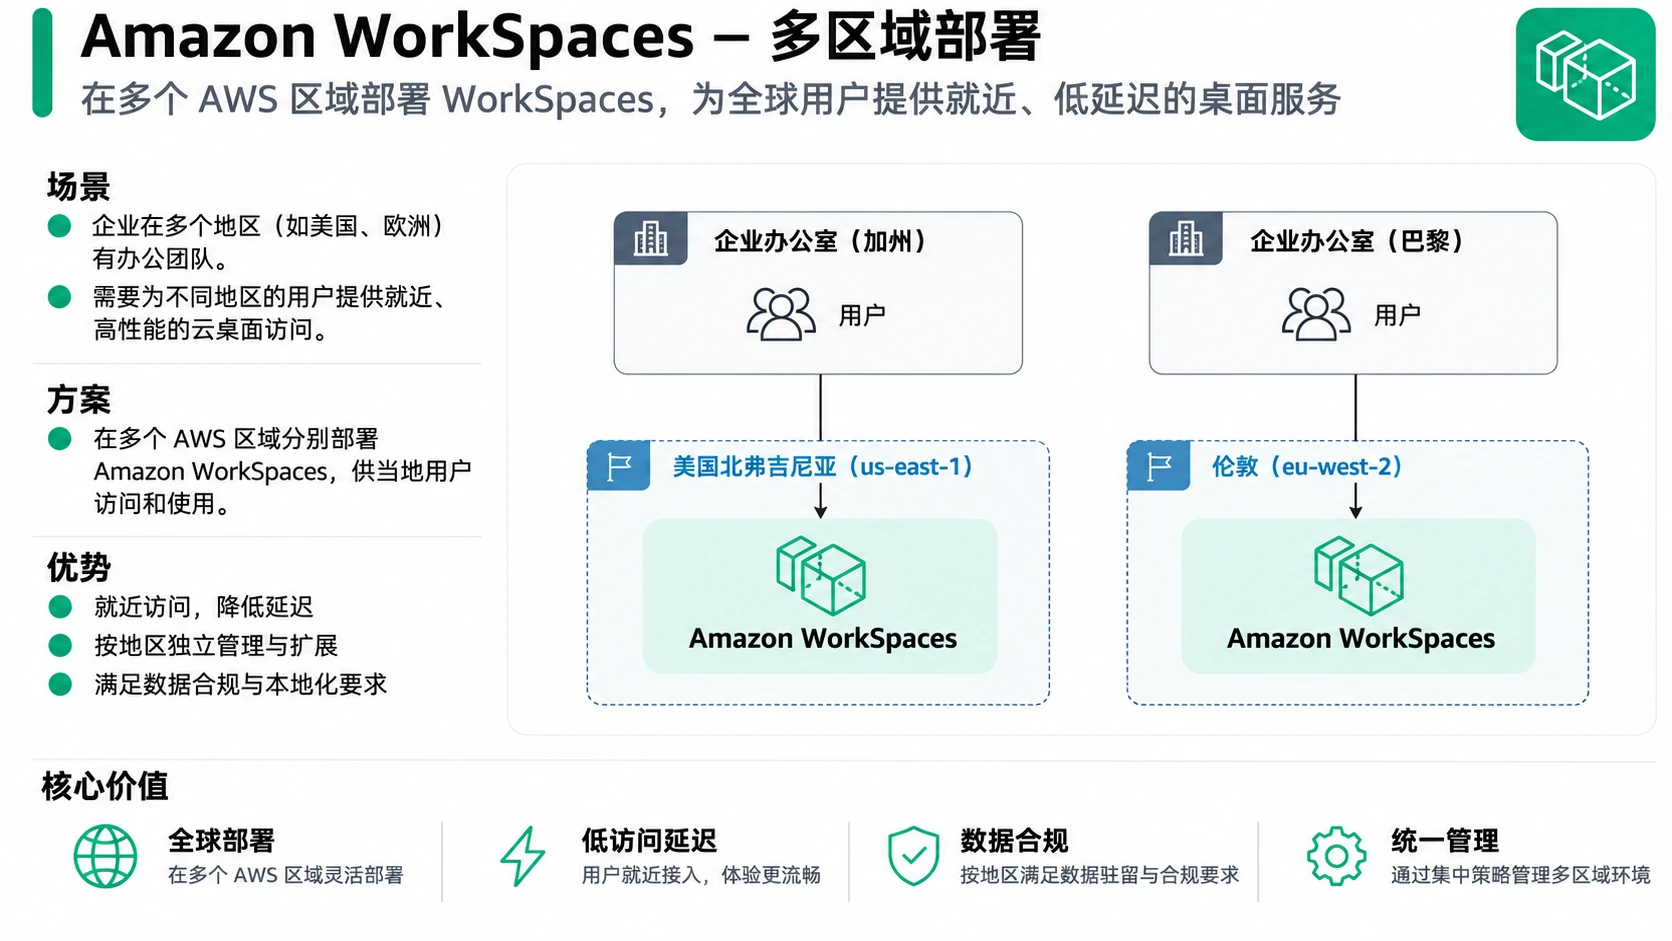
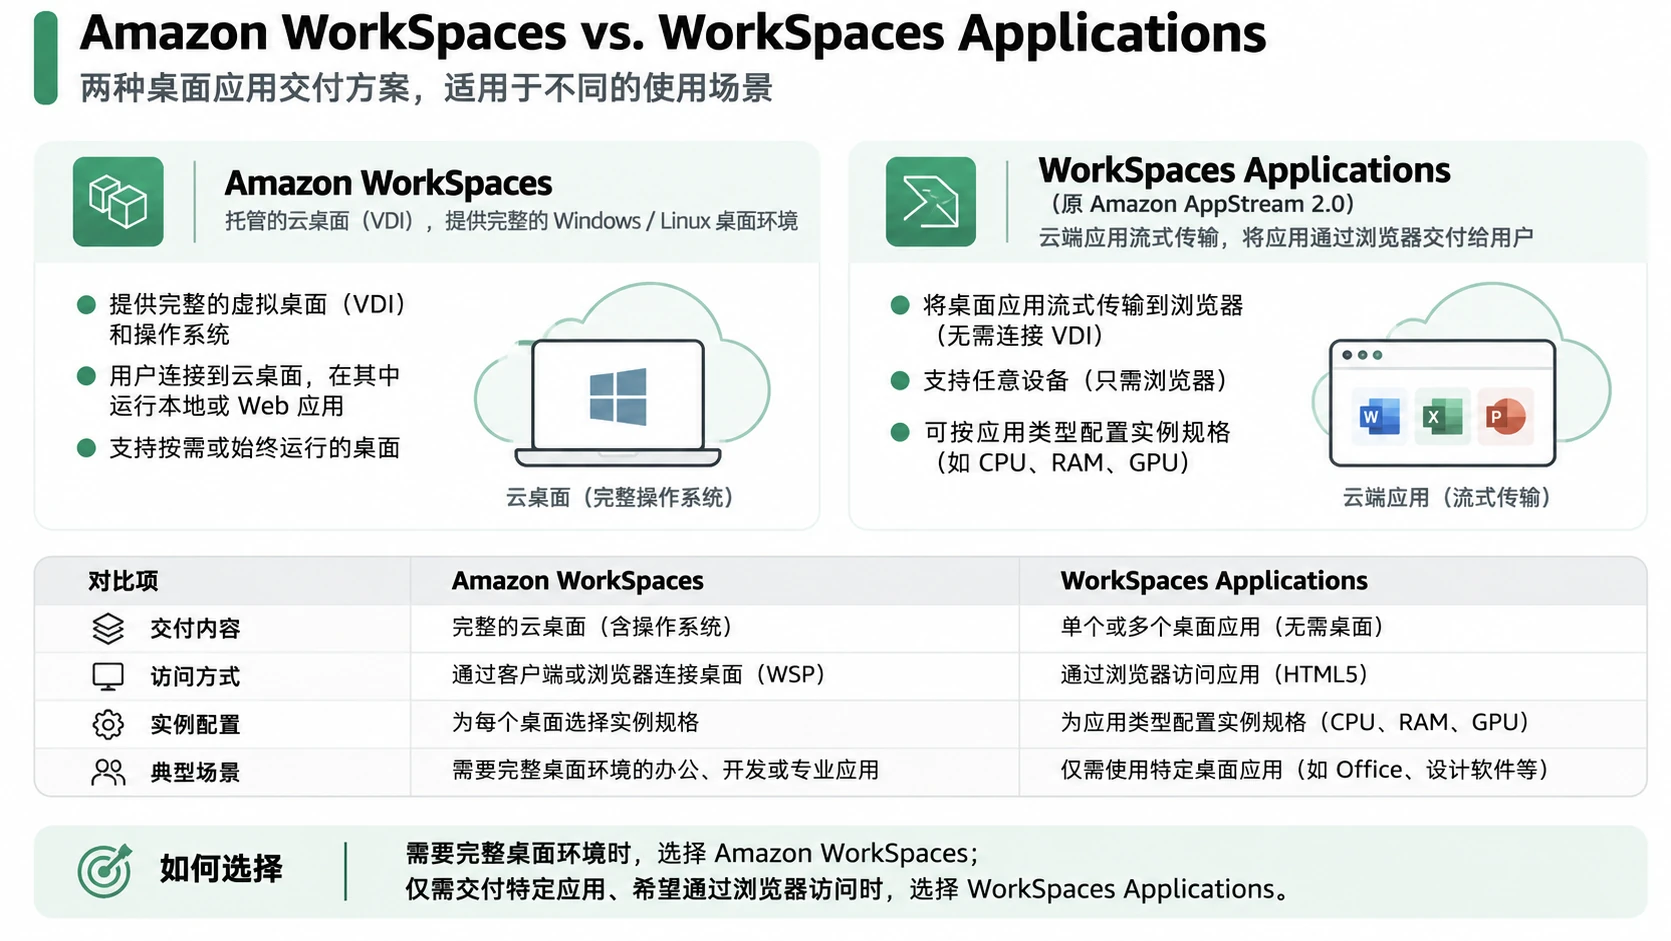
Amazon WorkSpaces
- 提供托管的桌面即服务(DaaS),用户可以从任何地方访问云端桌面。
- 支持Windows和Linux,按需付费或按月订阅。
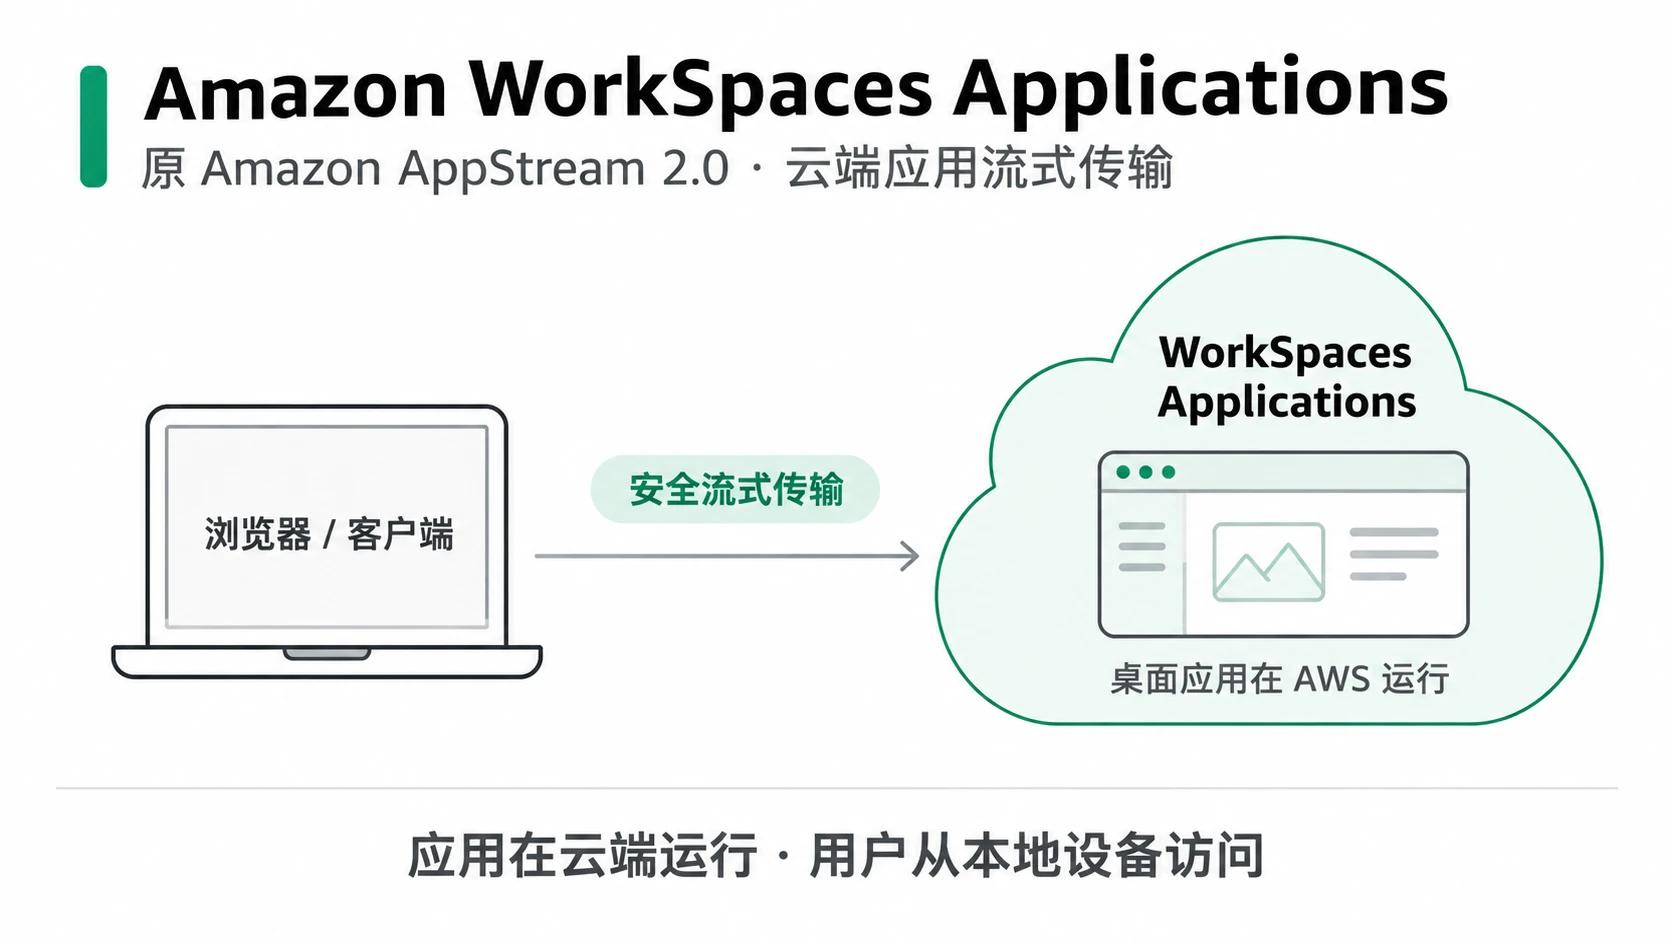
AWS AppStream
- 无需下载或安装,直接通过浏览器访问应用程序。
- 应用程序流式传输,用户无需管理基础设施。
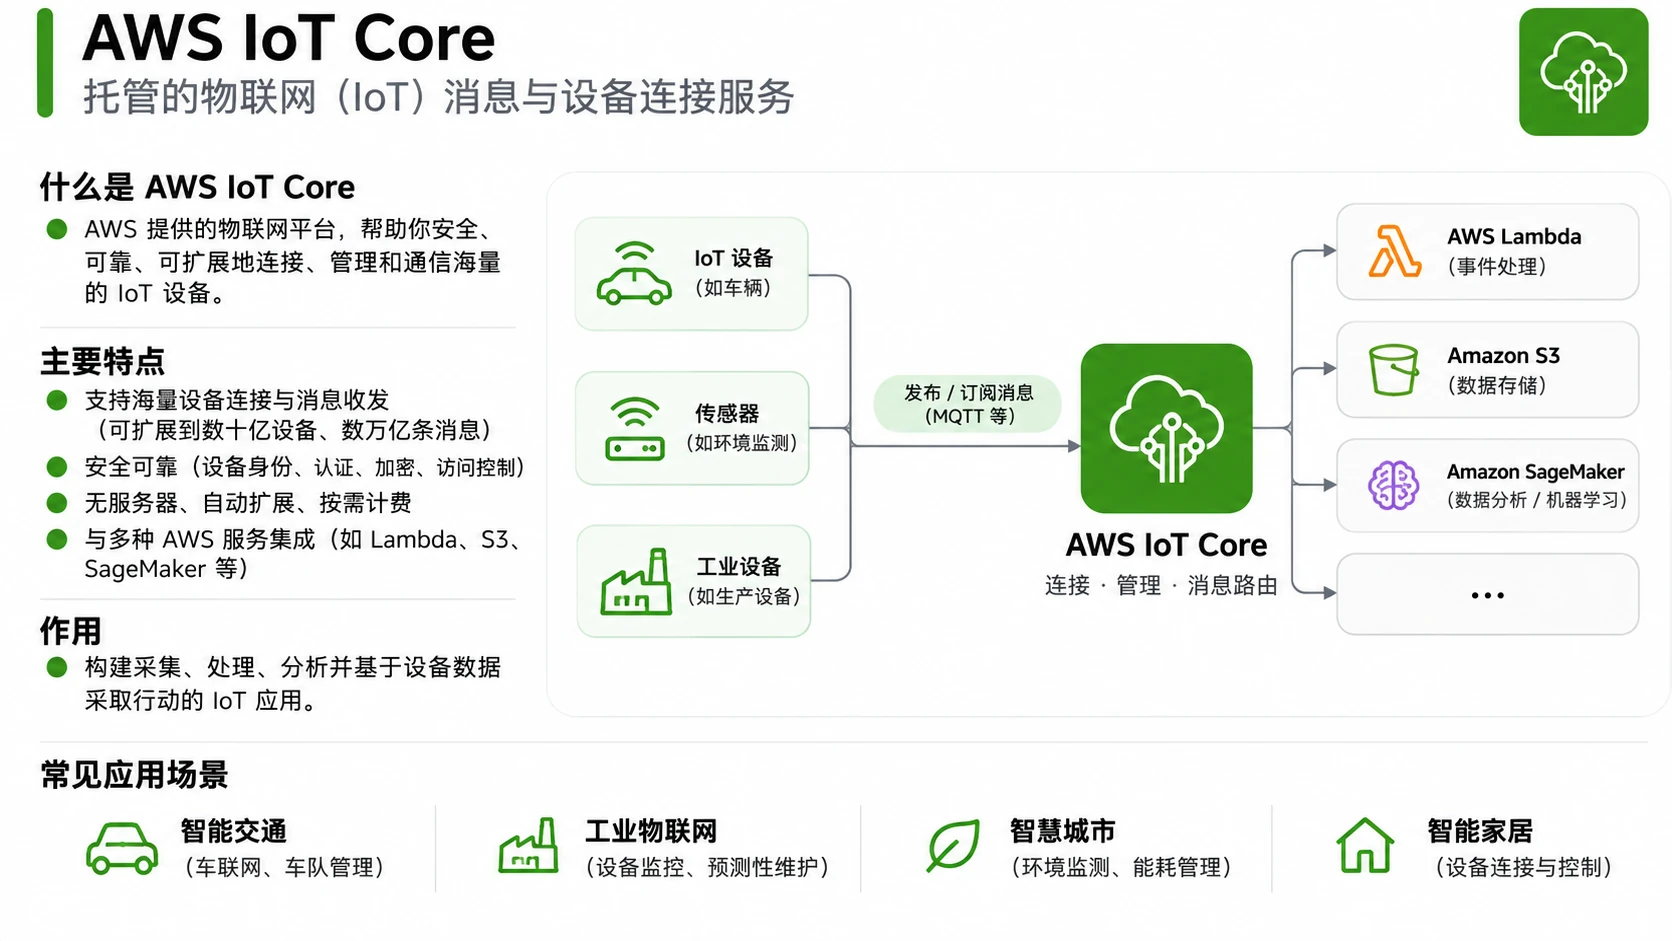
AWS IoT
- 连接和管理数十亿台IoT设备。
- 安全地收集、处理和分析设备数据,与其他AWS服务集成。
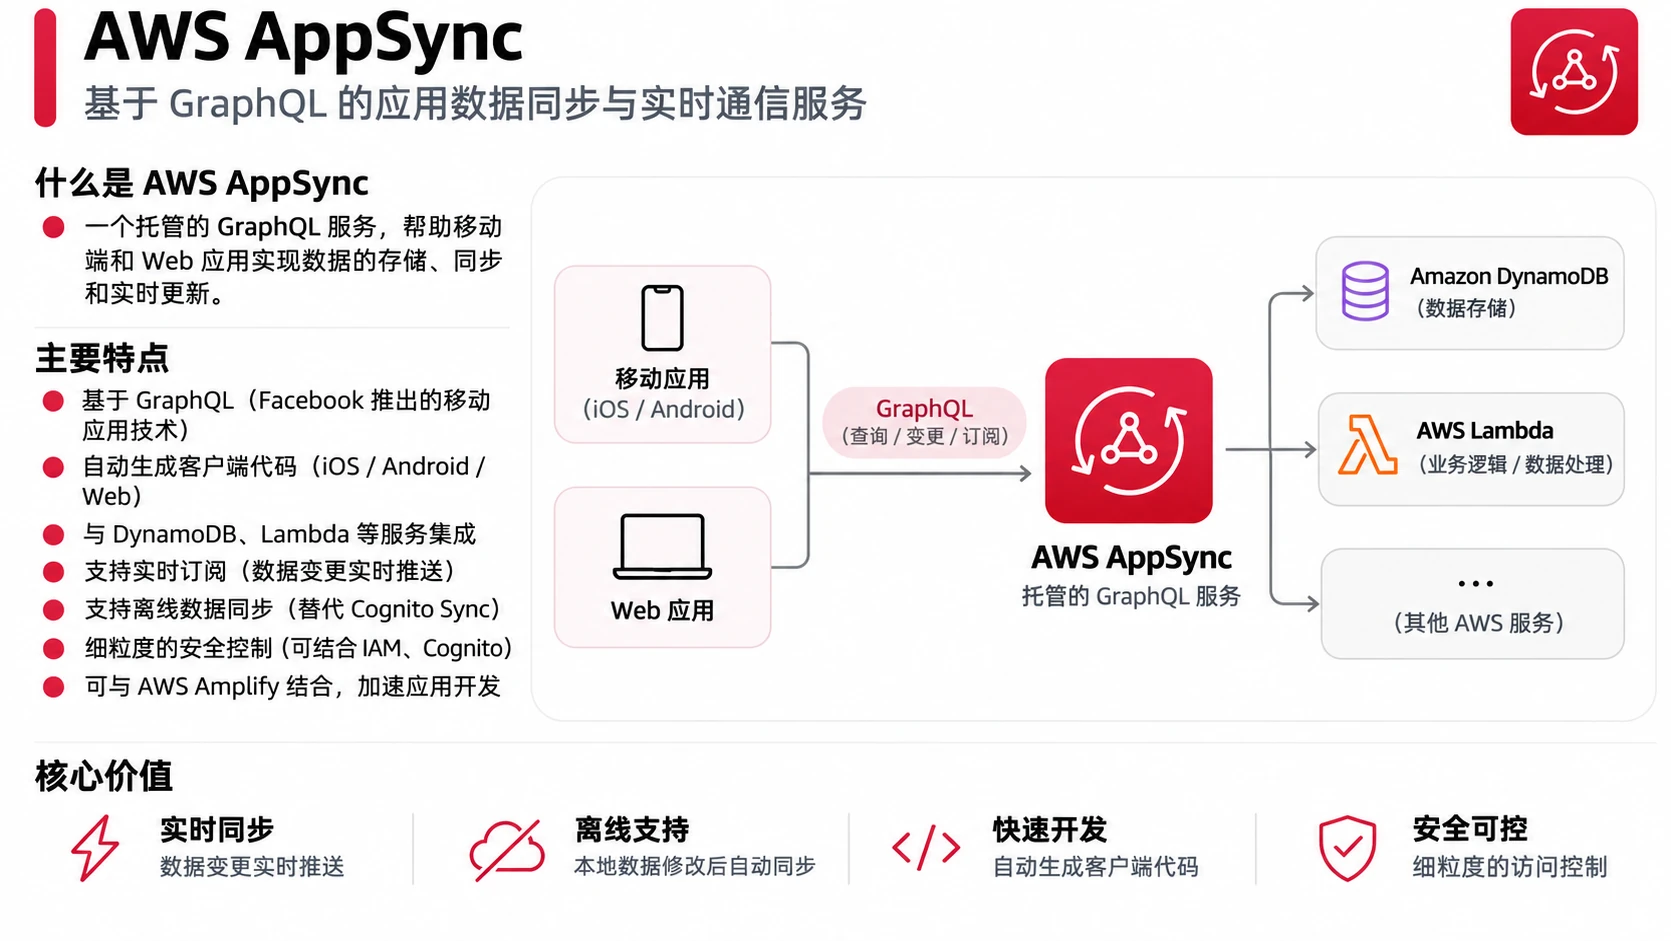
AWS AppSync
- 简化应用程序开发,提供实时数据同步和离线访问。
- 自动扩展GraphQL API,连接多个数据源(DynamoDB、Lambda等)。
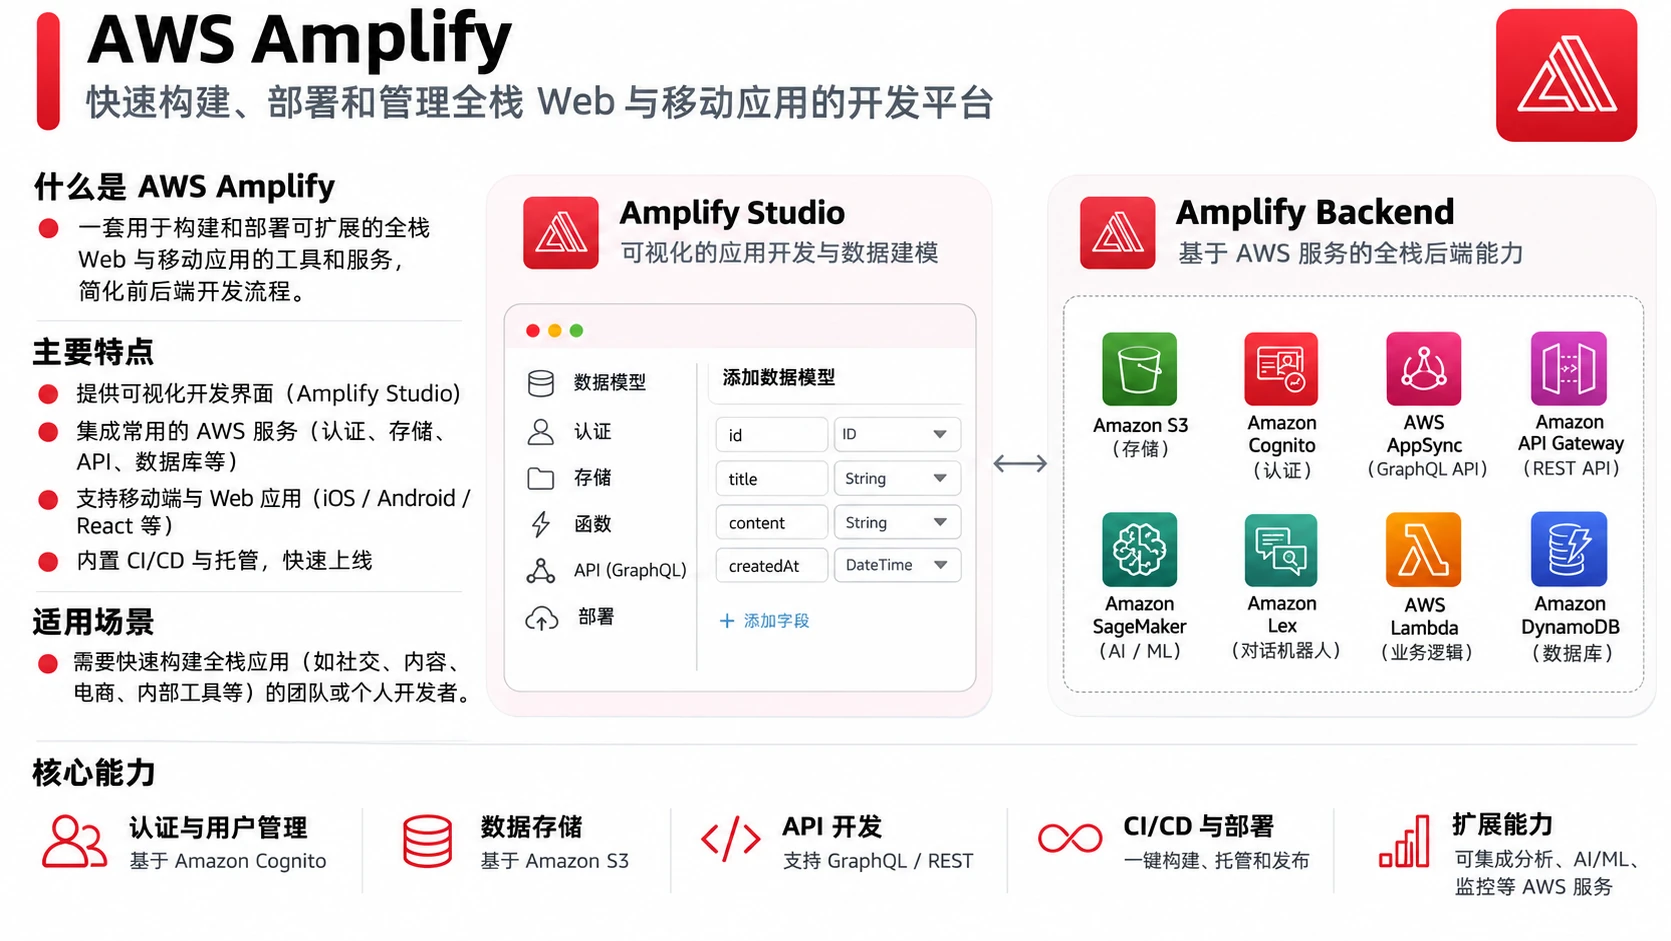
AWS Amplify
- 提供前端和后端开发工具,快速构建和部署应用。
- 集成身份验证、存储、API等服务,支持CI/CD自动部署。
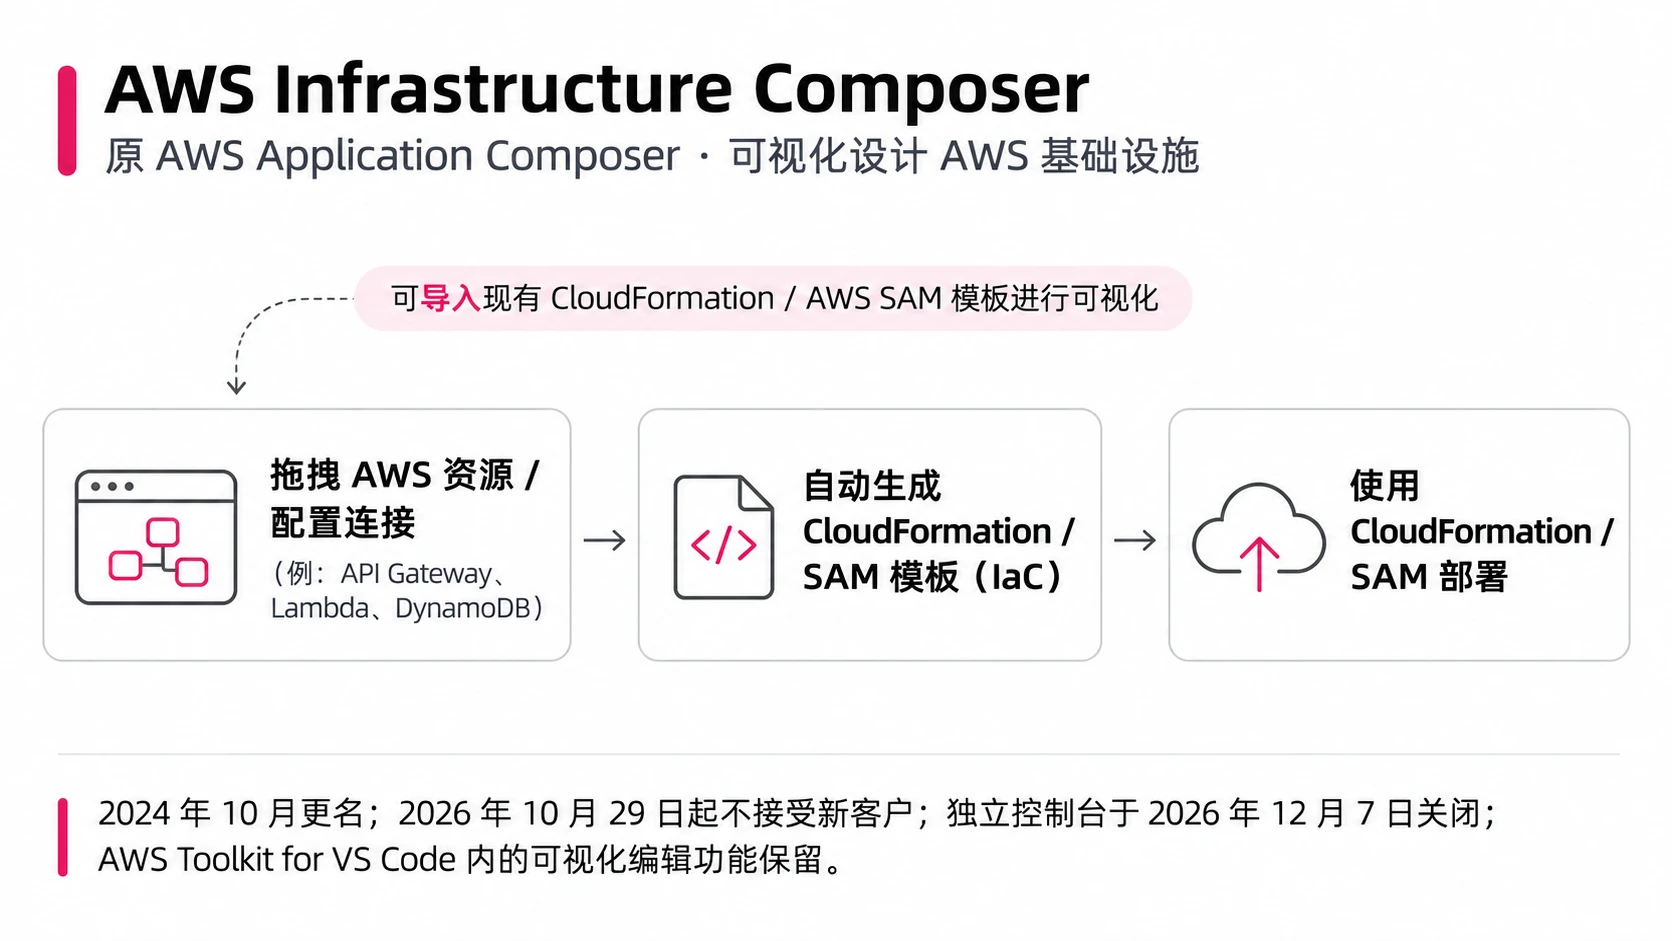
AWS Application Composer
注:已于 2024 年 10 月更名为 AWS Infrastructure Composer。2026-10-29 起不再对新客户开放,独立控制台于 2026-12-07 关闭,可视化编辑功能保留在 VS Code 的 AWS Toolkit 中。
- 拖放式界面设计应用架构,自动生成基础设施即代码(IaC)。
- 简化Lambda、API Gateway等无服务器资源的配置和连接。
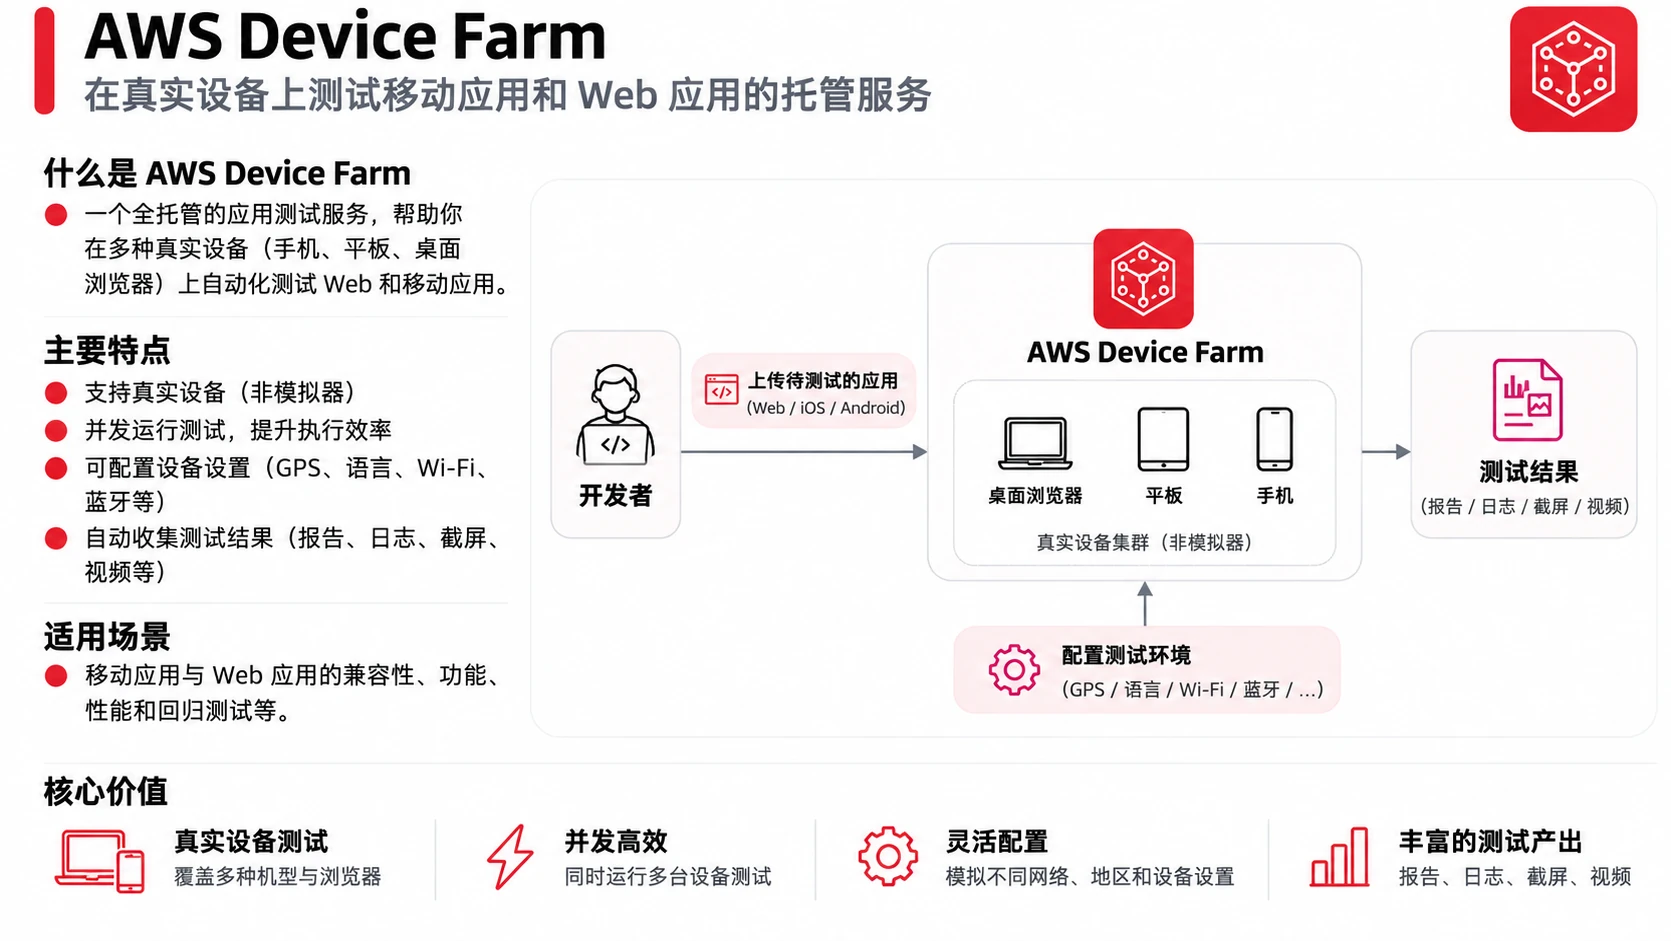
AWS Device Farm
- 提供真实物理设备和虚拟设备进行测试。
- 自动化测试,快速发现兼容性问题和bug。
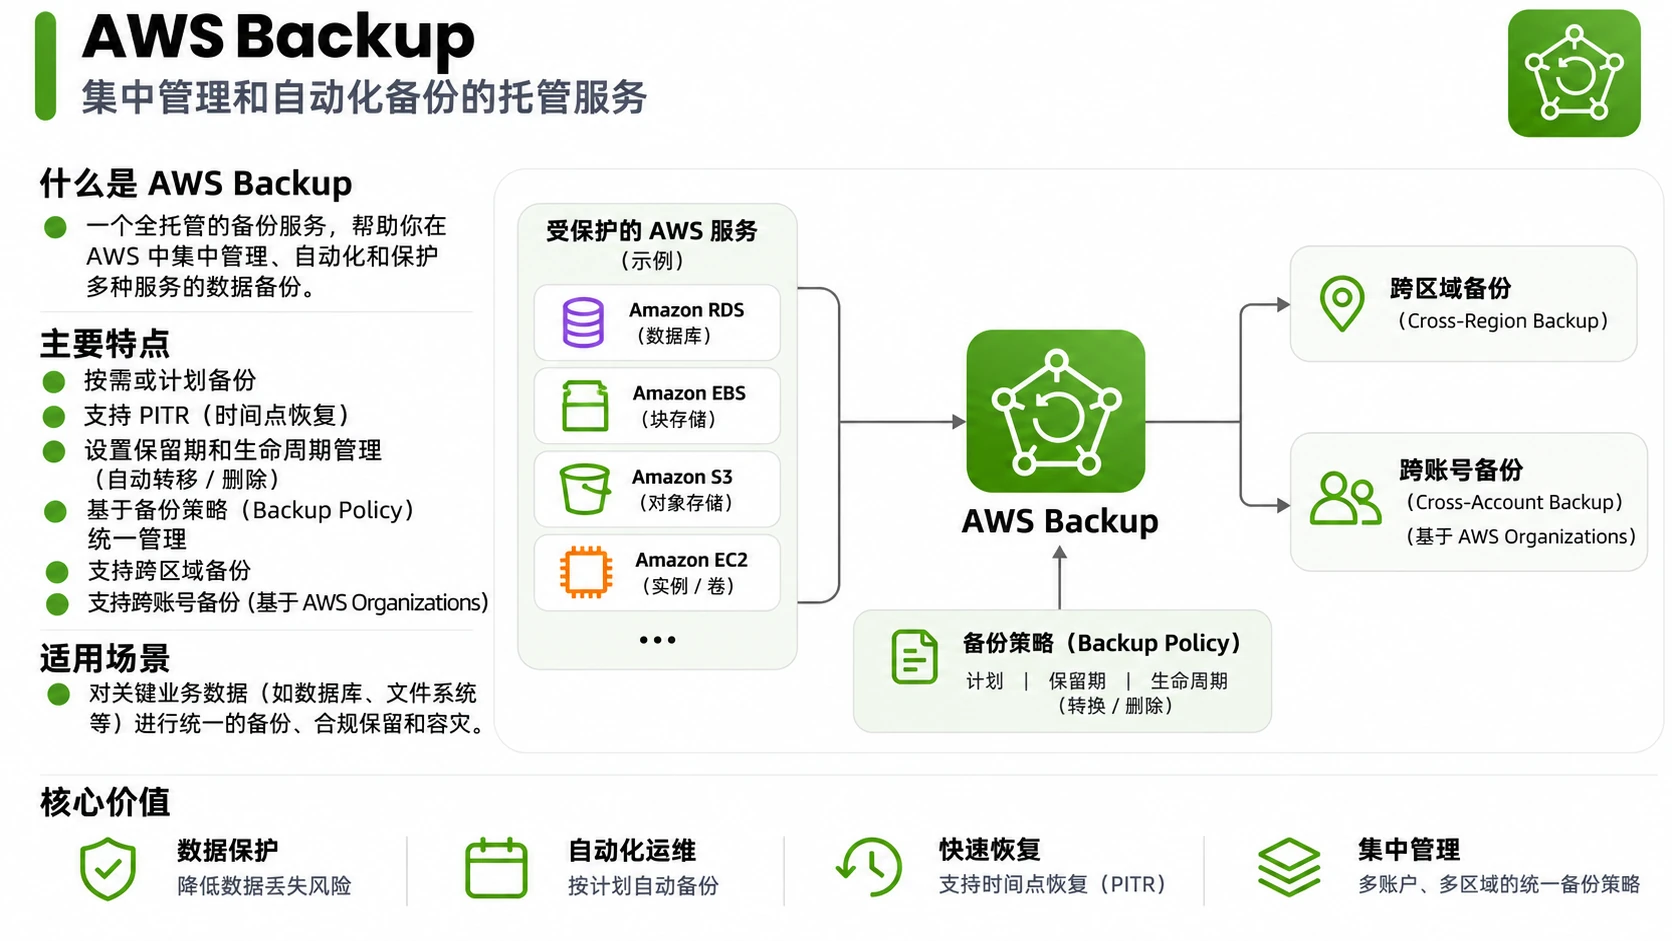
AWS Backup
- 自动化和集中管理跨AWS服务的数据备份。
- 支持EC2、EBS、RDS、DynamoDB等多种服务,设置备份策略和保留周期。
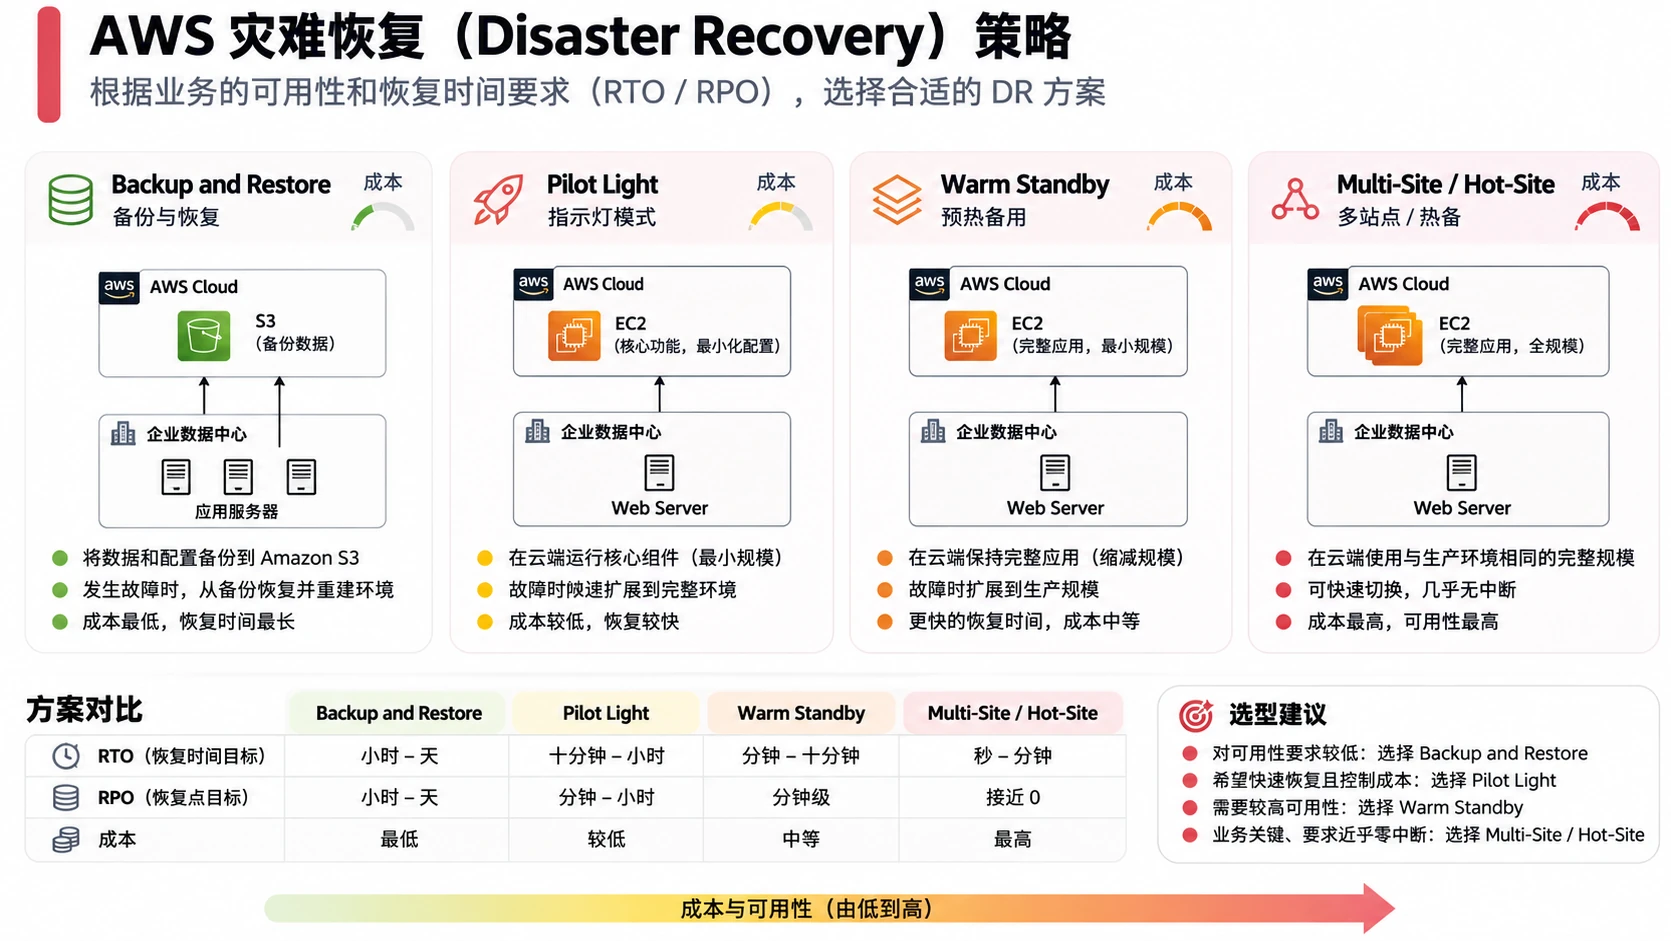
Disaster Recovery Strategies
从低成本到高可用性排序
- Backup and Restore(备份和恢复) - 最便宜,恢复时间最长,定期备份数据到S3。
- Pilot Light(指示灯) - 核心系统保持最小运行状态,灾难时快速扩展。
- Warm Standby(温备) - 维护缩小版本的完整环境,可快速扩展到生产容量。
- Multi-Site/Hot Site(多站点/热备) - 最贵,恢复时间最短,在多个区域运行完整生产环境。
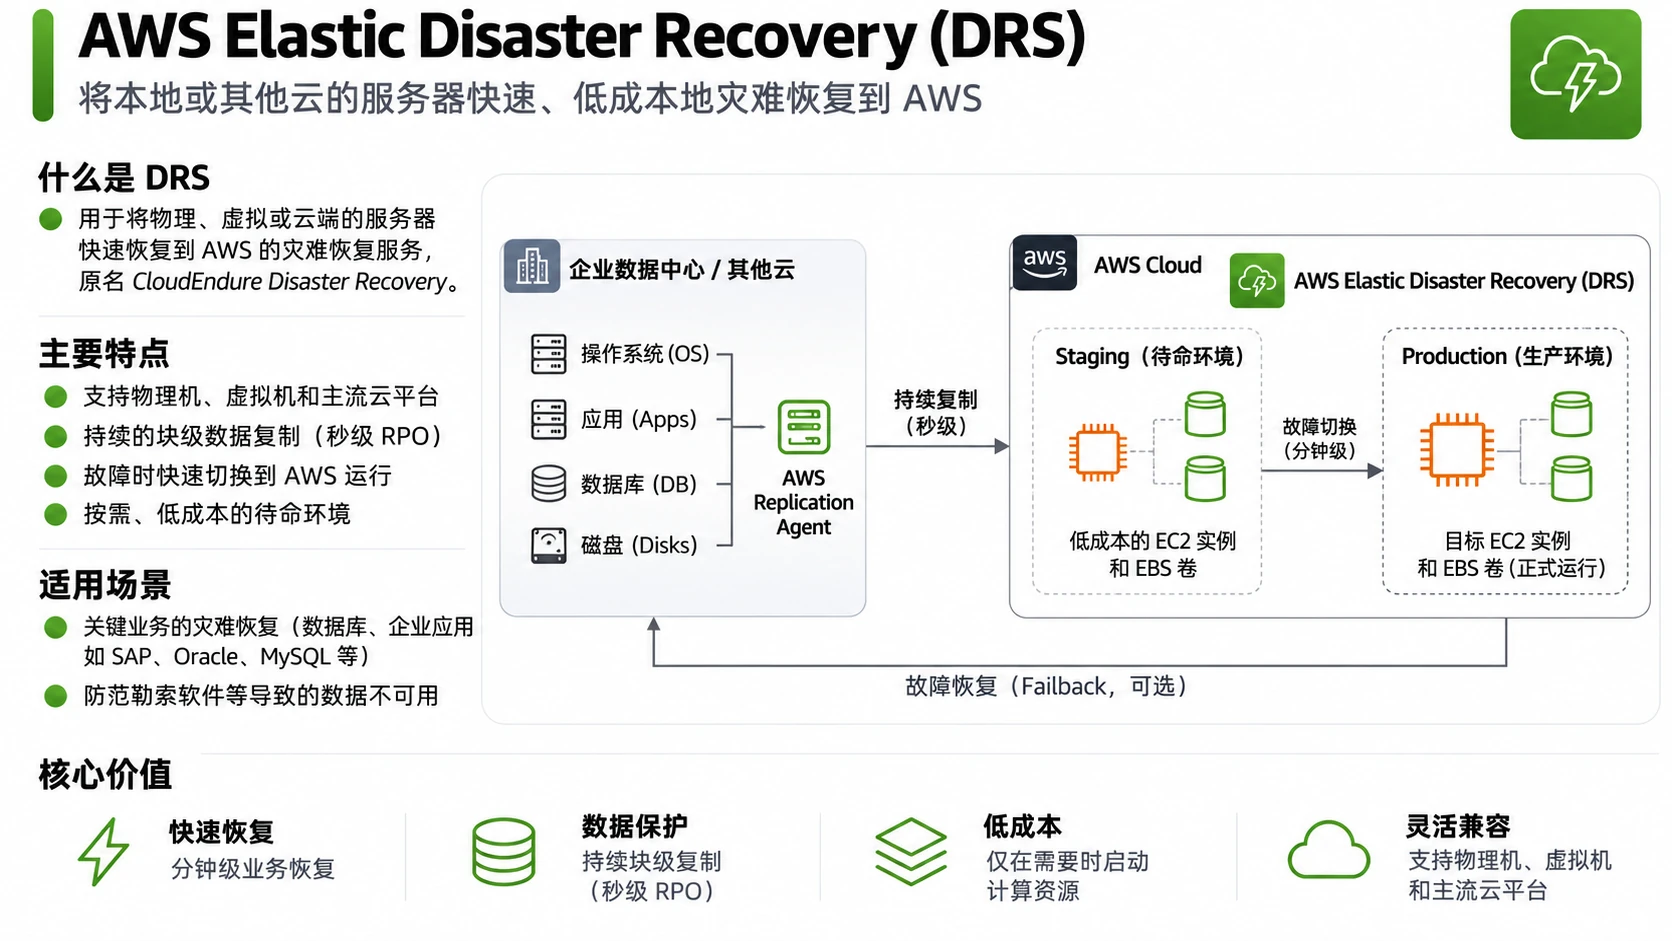
AWS DRS (Elastic Disaster Recovery)
- 持续复制本地或云端服务器到AWS。
- 发生灾难时,快速故障转移到AWS,最小化停机时间和数据丢失。
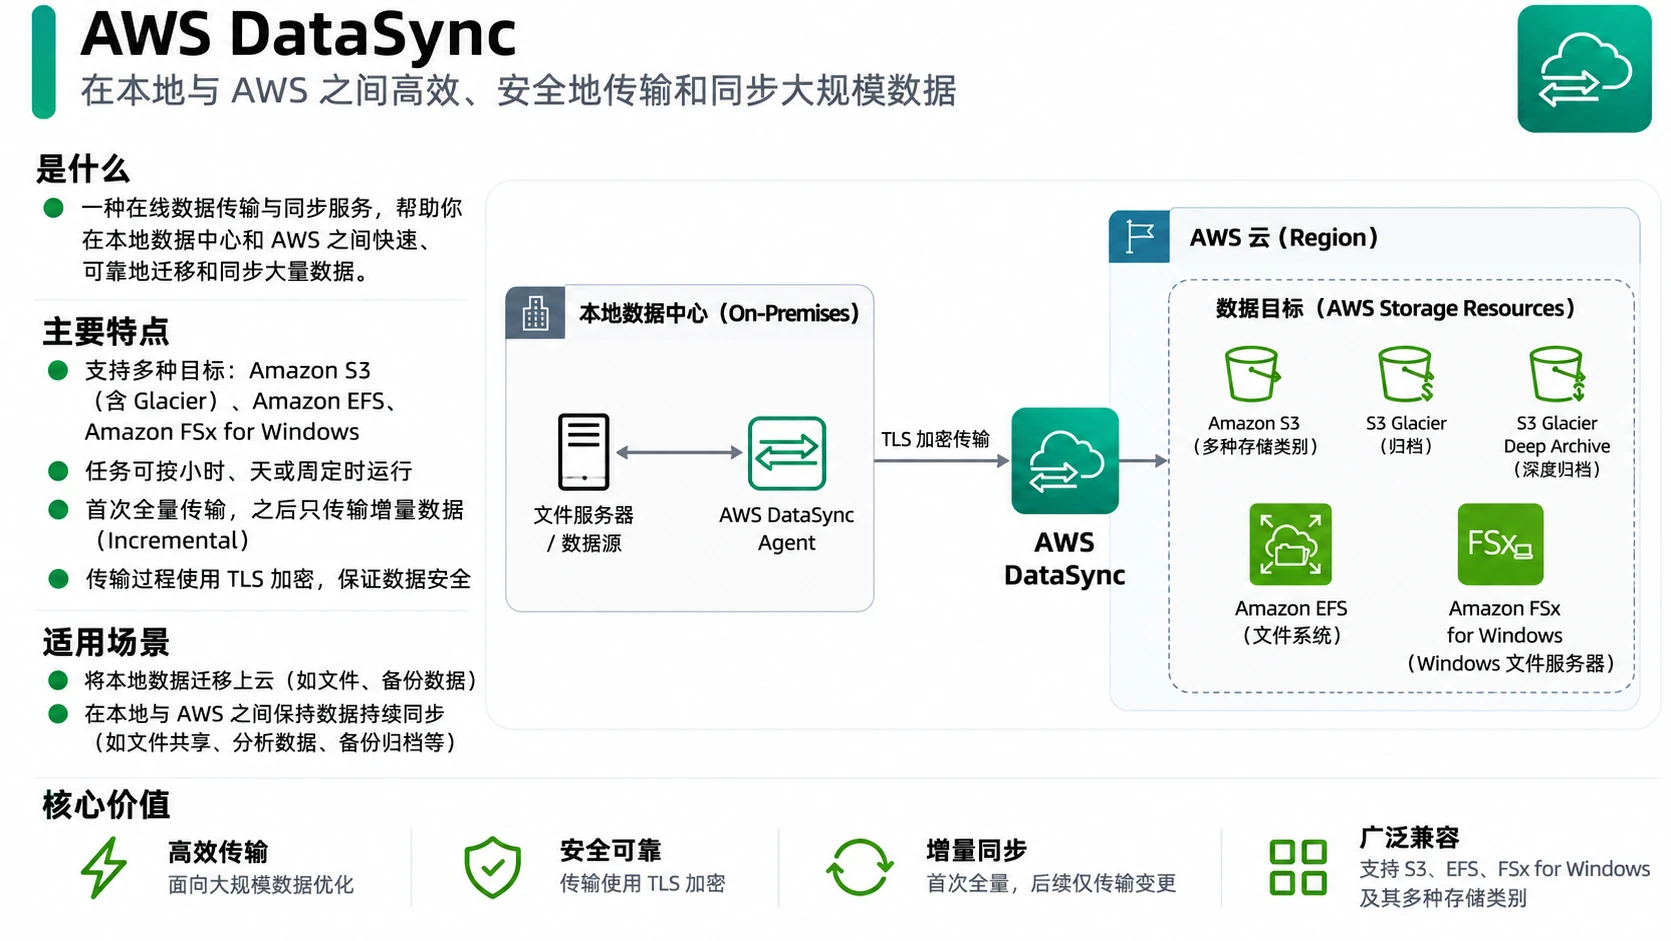
AWS DataSync
- 在本地存储和AWS之间快速移动大量数据。
- 支持增量复制,自动加密和数据完整性验证,比传统方法快10倍。
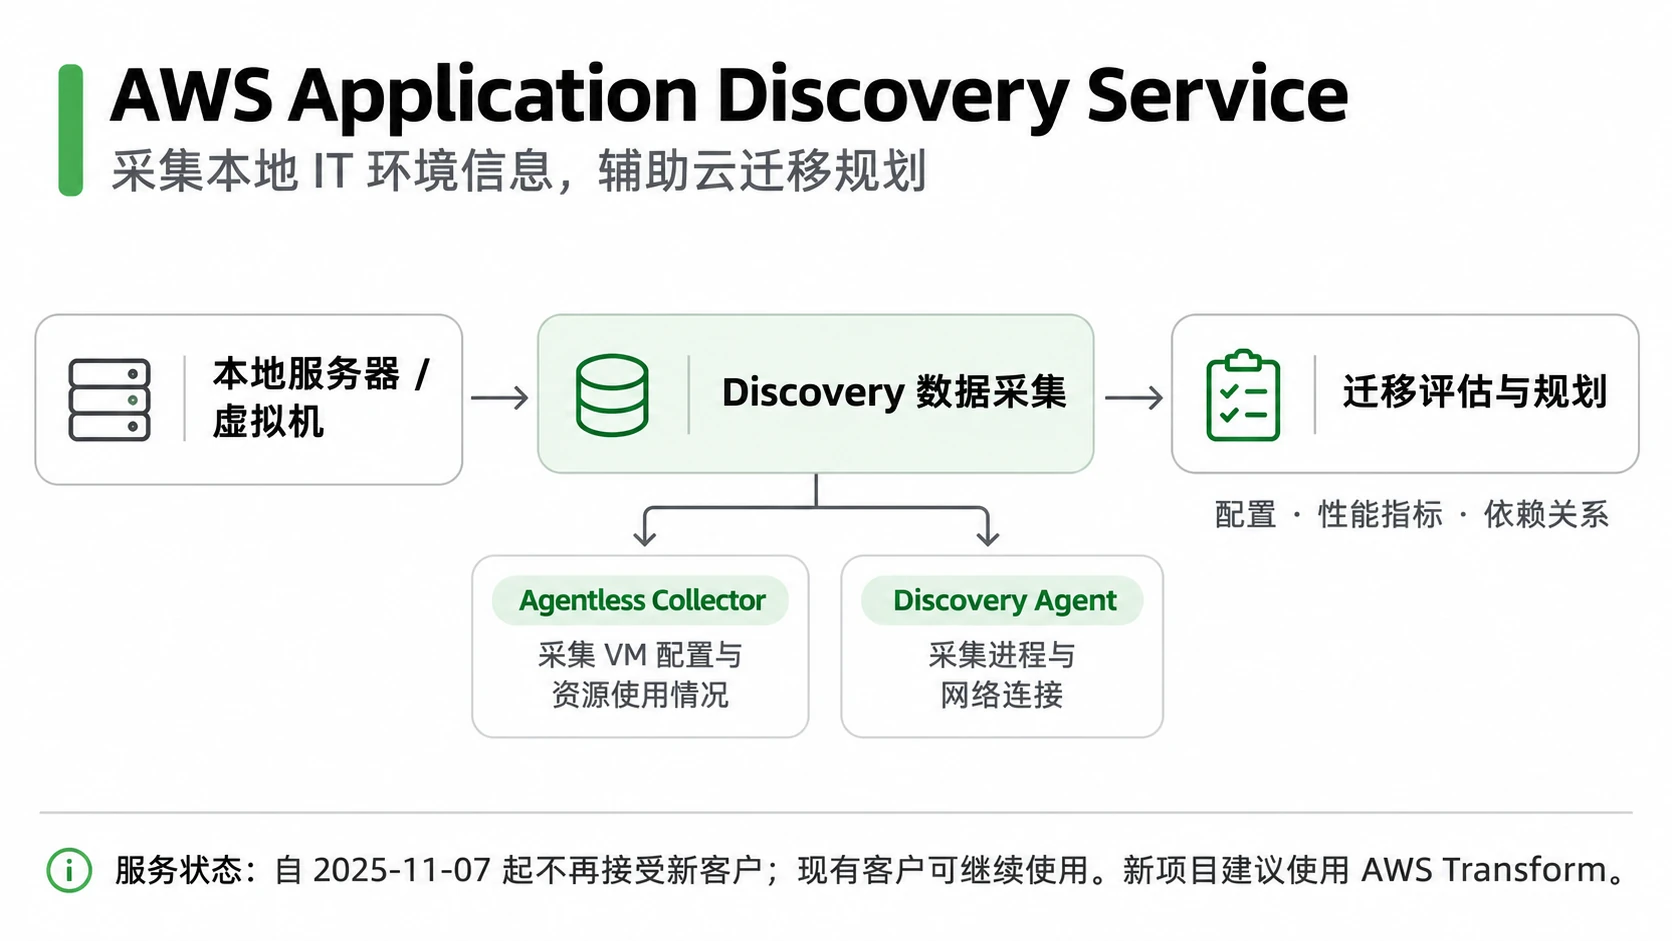
AWS Application Discovery Service
注:2025-11-07 起不再对新客户开放,AWS 推荐改用 AWS Transform。
- 收集服务器配置、性能数据和依赖关系信息。
- 帮助规划AWS迁移,了解现有IT资产和应用依赖。
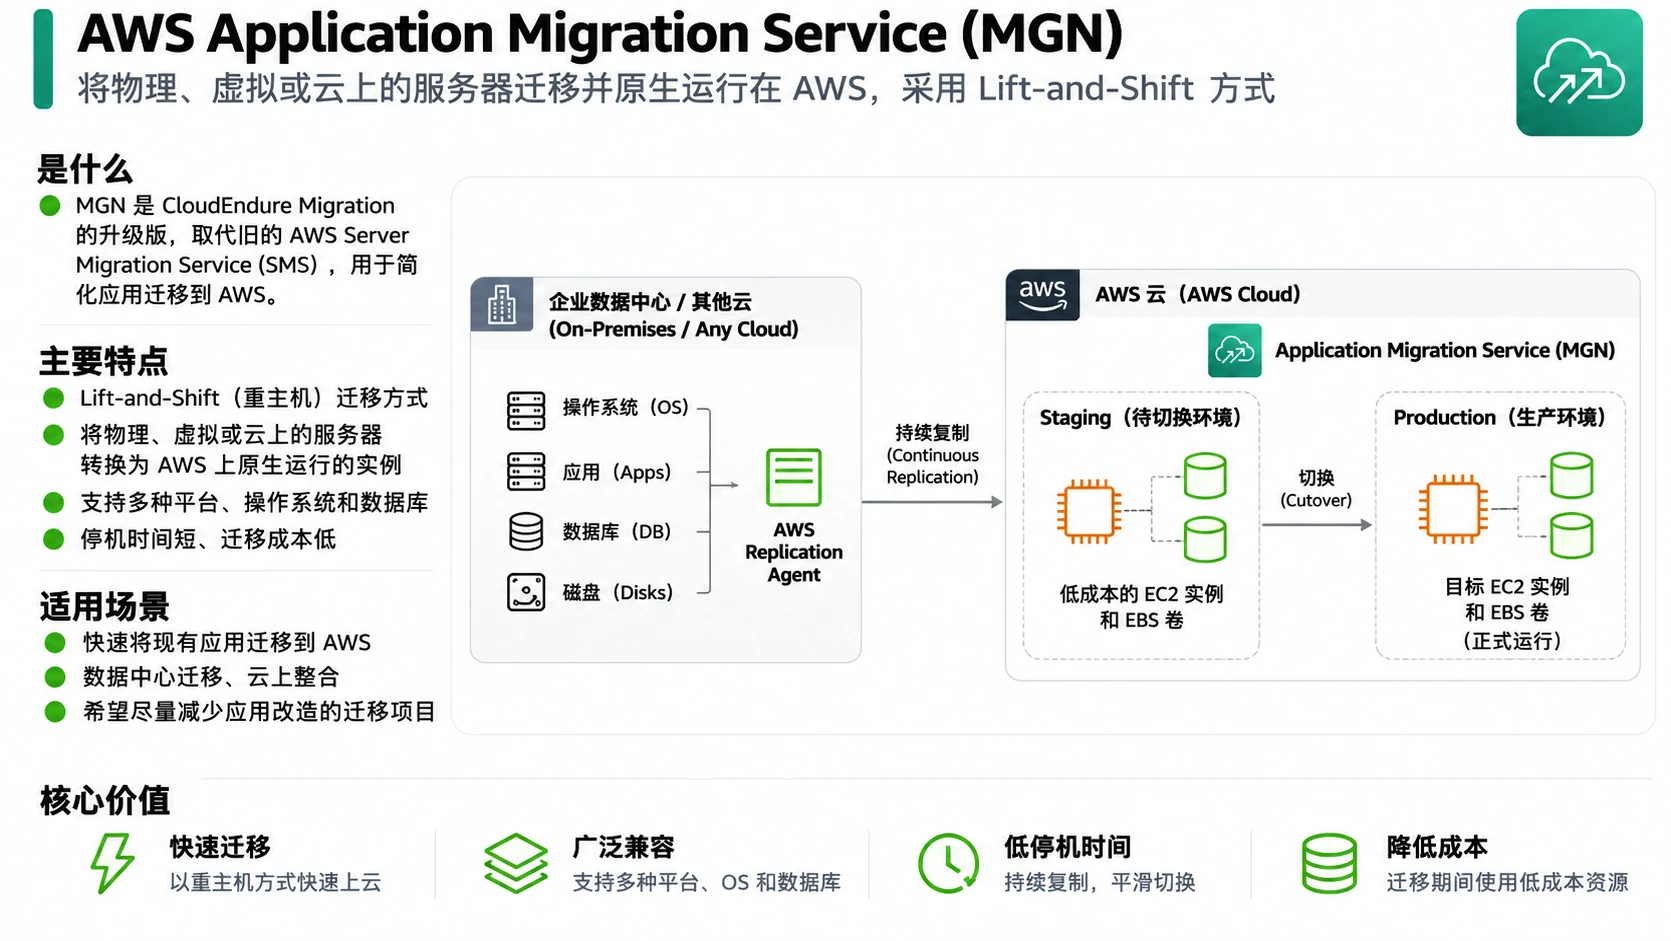
AWS Application Migration Service
- 简化和加速将应用迁移到AWS。
- 持续复制源服务器到AWS,最小化停机时间,自动转换和启动。
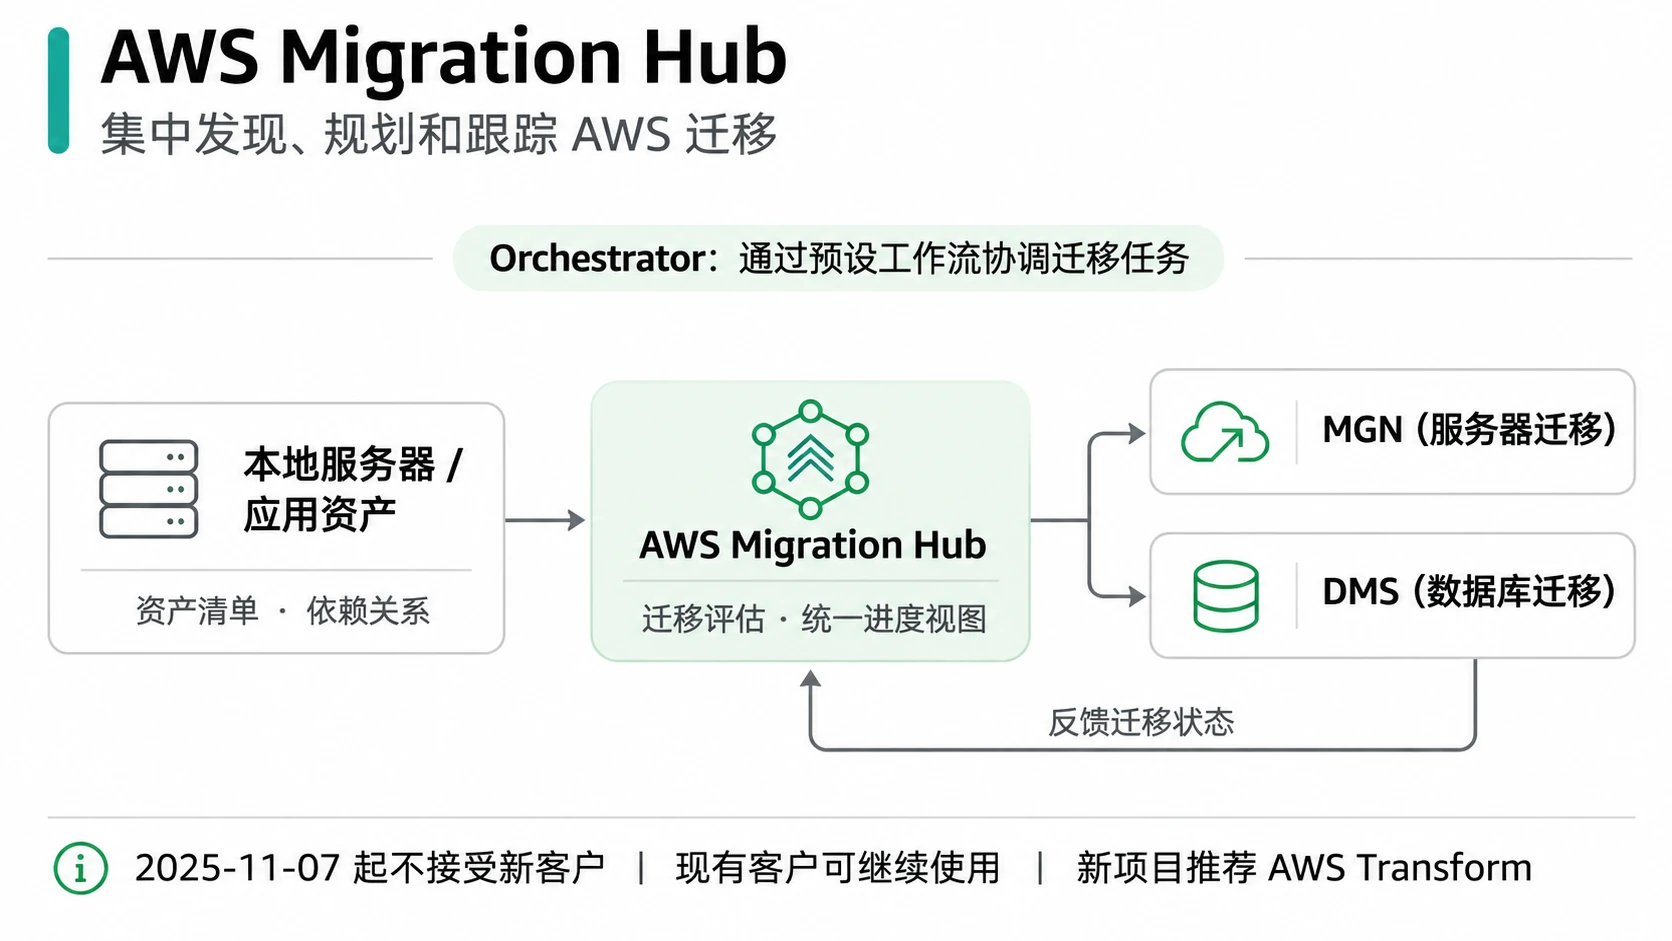
AWS Migration Hub
注:2025-11-07 起不再对新客户开放,AWS 推荐改用 AWS Transform。
- 统一查看和跟踪多个AWS迁移工具的迁移进度。
- 集成Application Migration Service、Database Migration Service等工具,提供单一视图。
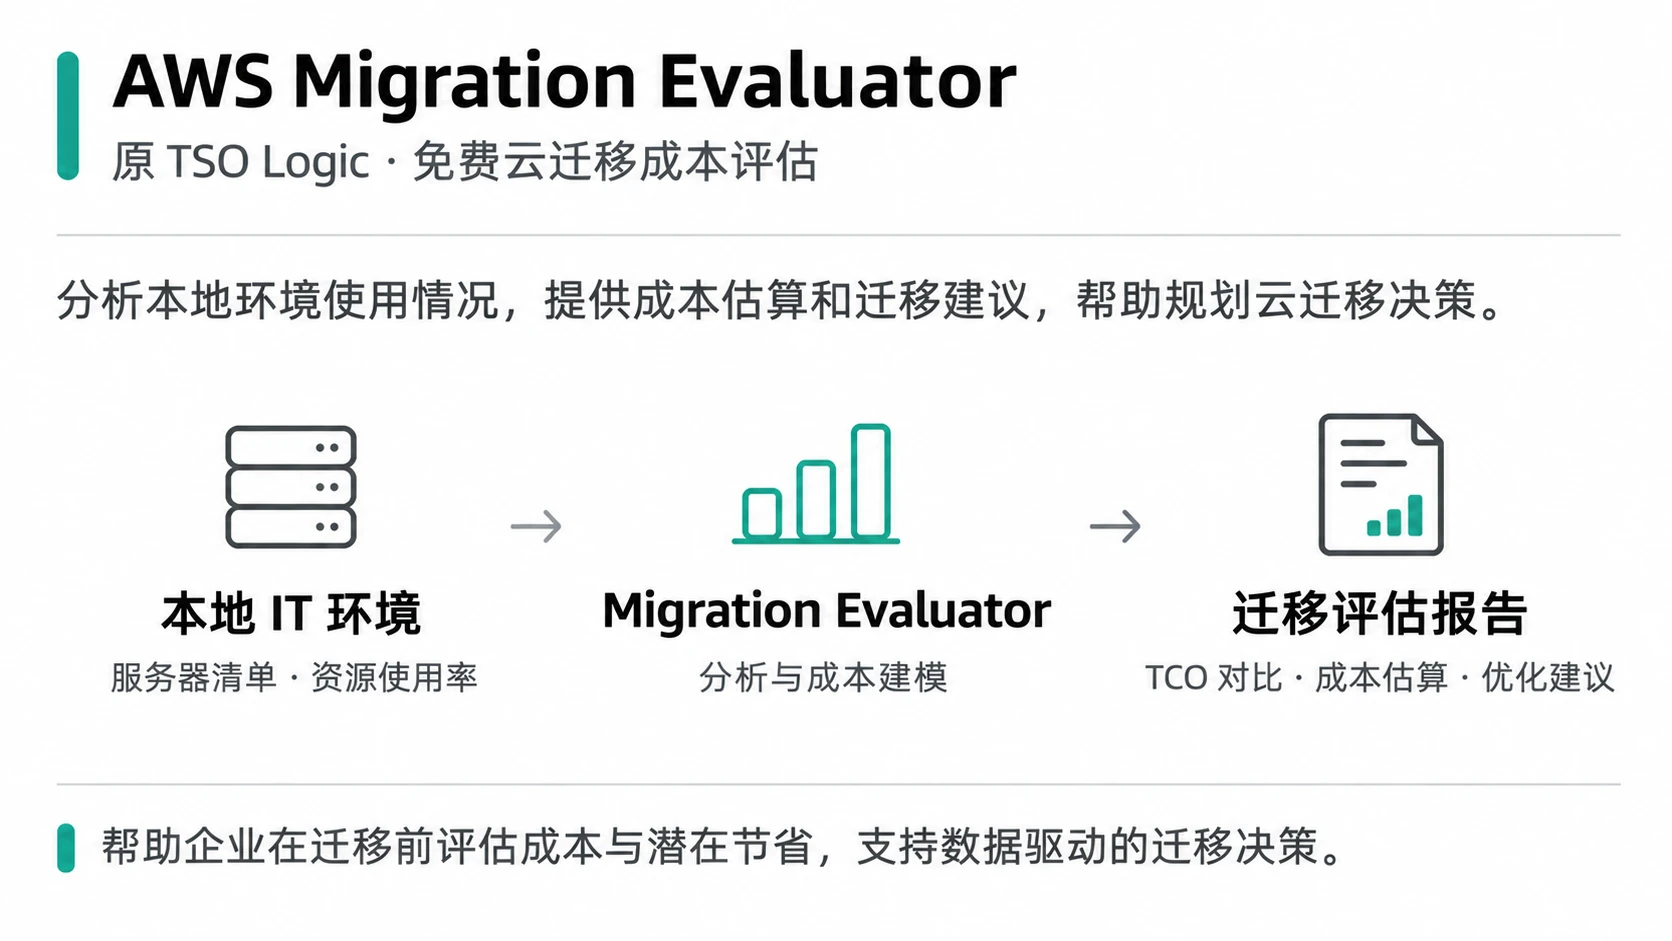
AWS Migration Evaluator
- 前身为TSO Logic,免费服务。
- 分析本地环境使用情况,提供成本估算和迁移建议,帮助规划云迁移决策。
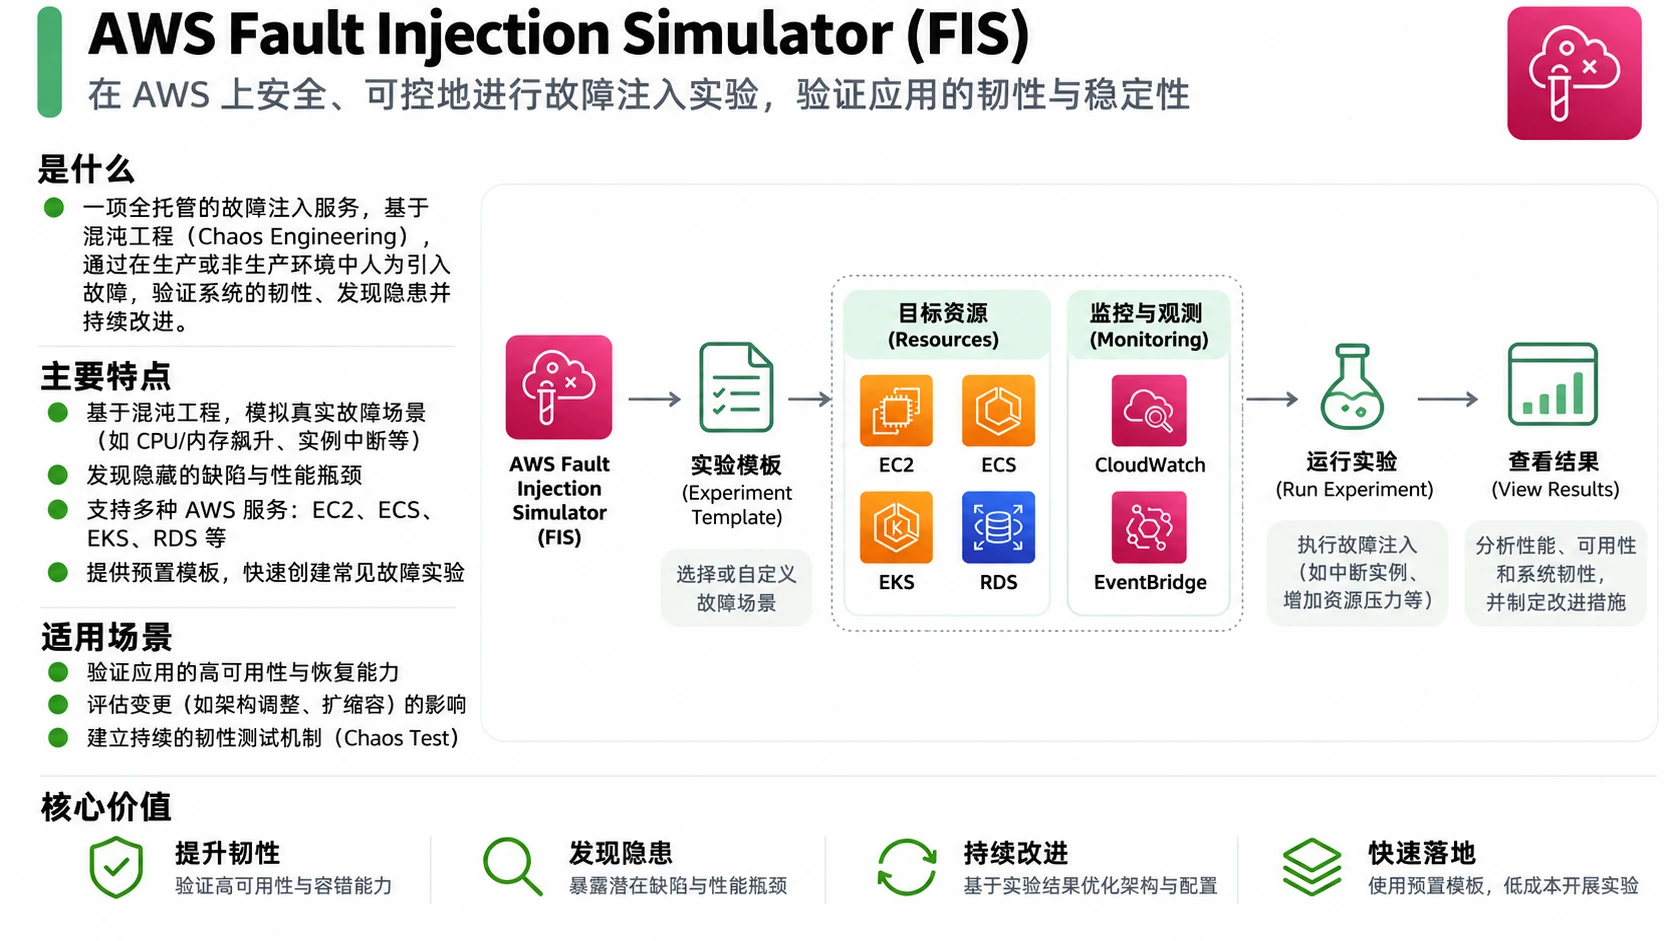
AWS FIS (Fault Injection Service)
注:原名 Fault Injection Simulator,2023 年更名为 Fault Injection Service。
- 在受控环境中测试应用的弹性和可靠性。
- 模拟各种故障场景(如EC2实例终止、网络延迟),验证系统恢复能力。
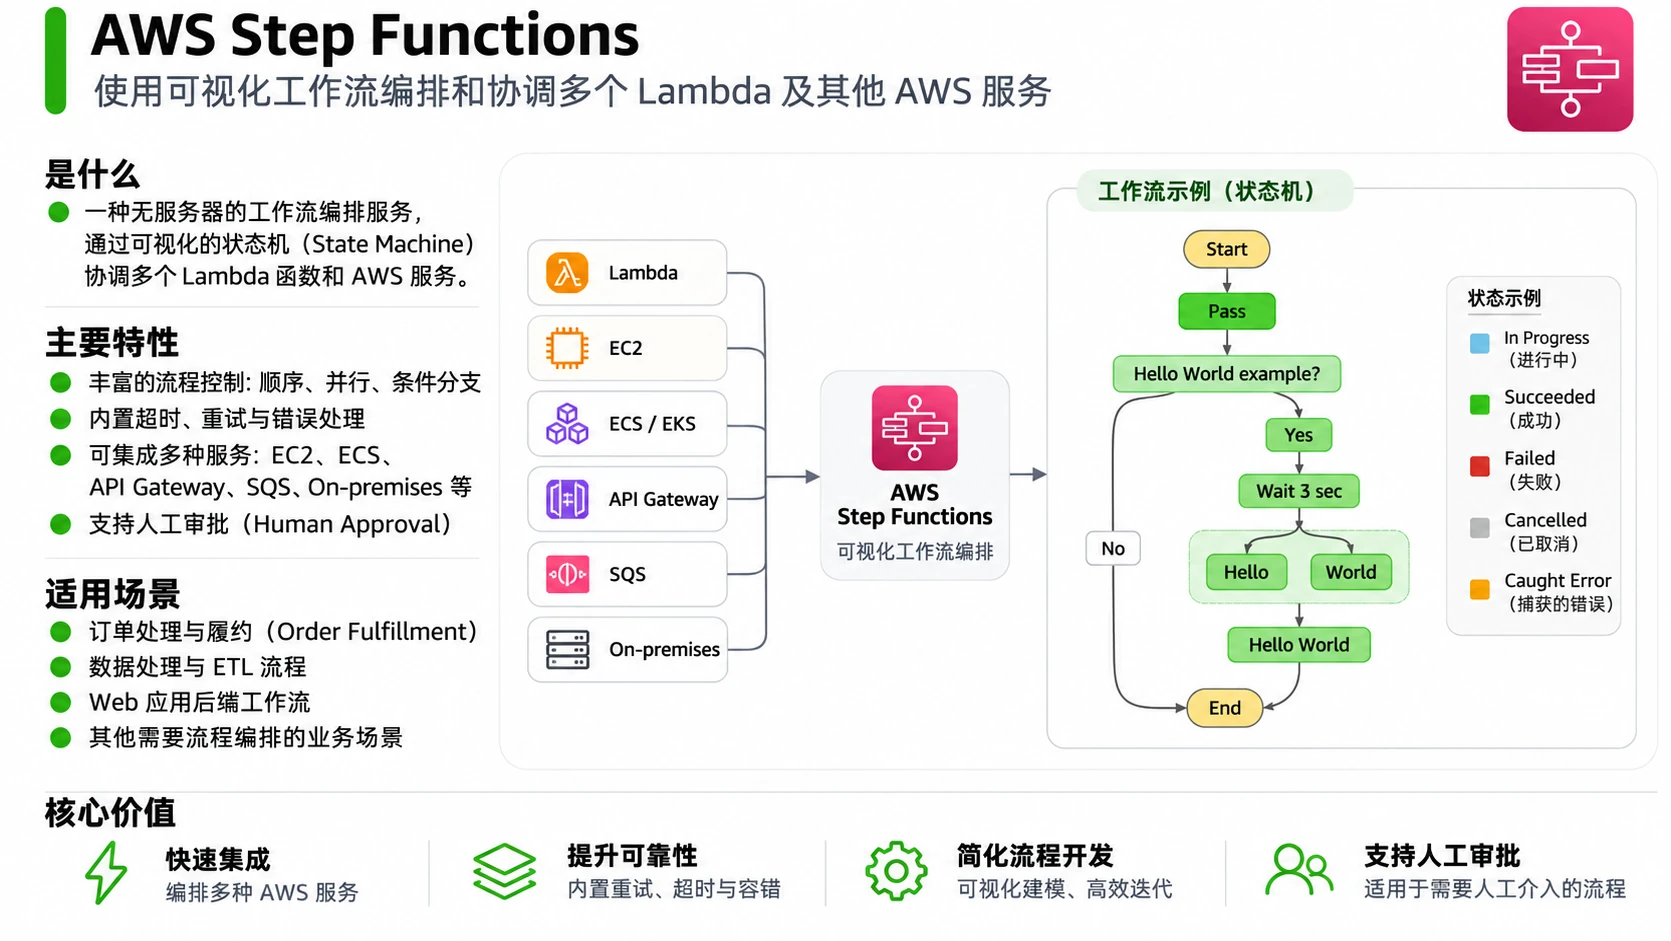
AWS Step Functions
- 可视化协调多个AWS服务(Lambda、ECS、SNS等)。
- 构建和管理复杂的分布式应用工作流,自动处理错误和重试。
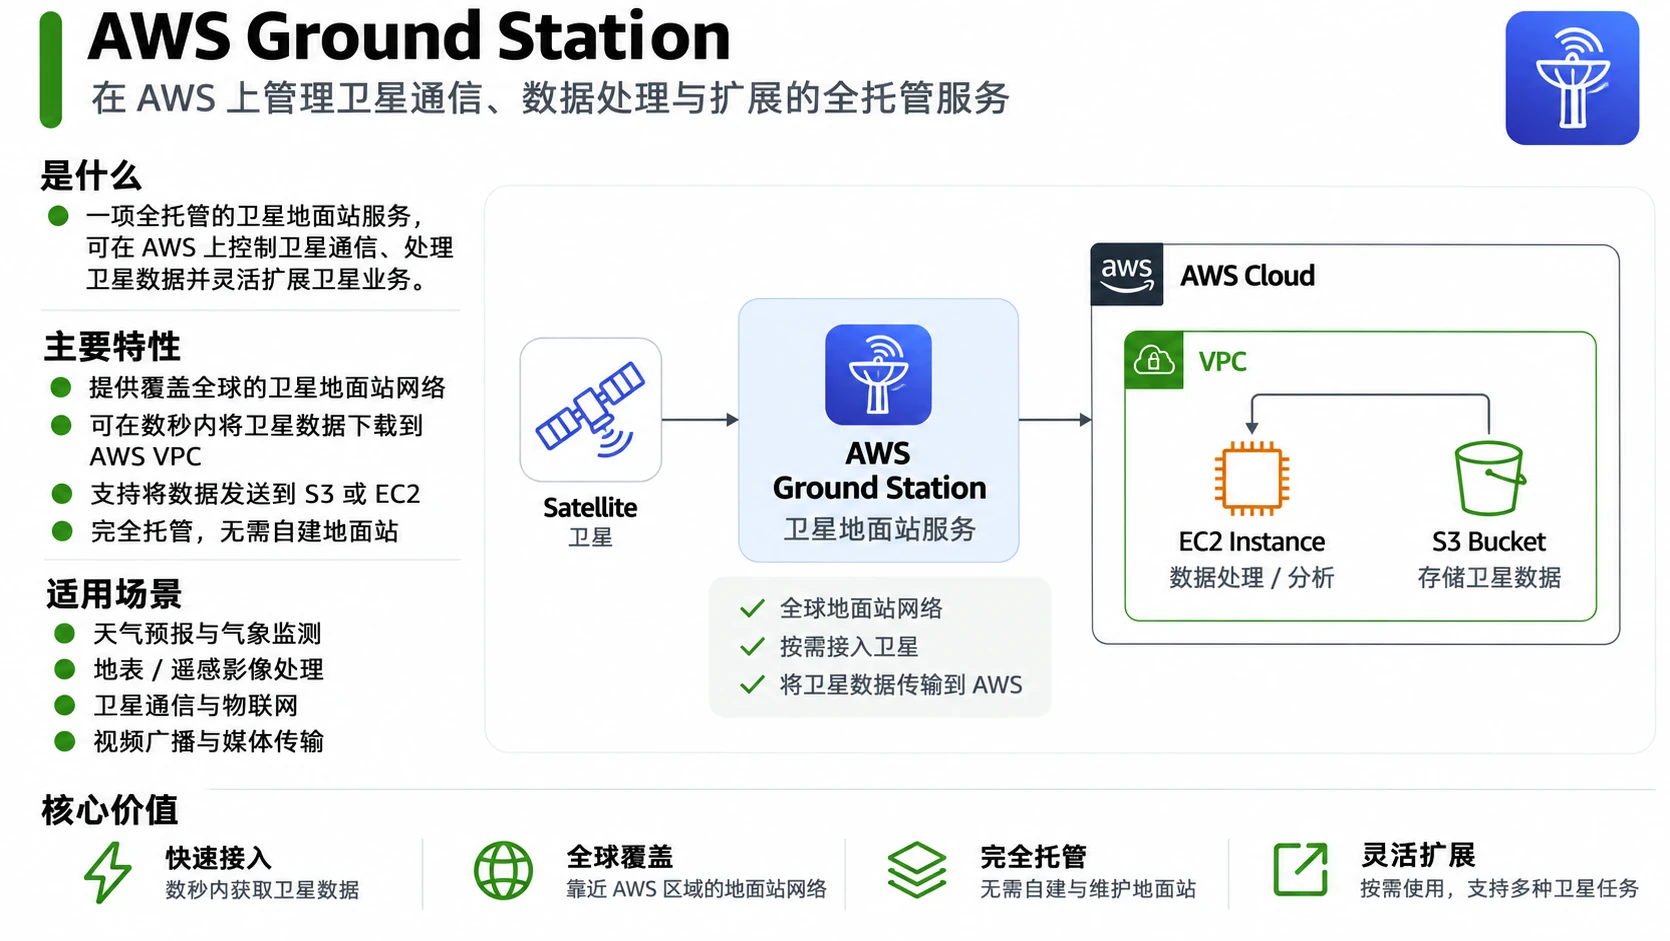
AWS Ground Station
- 按需访问卫星通信,无需建设和维护地面站基础设施。
- 控制卫星、下载数据,与AWS服务集成进行数据处理和分析。
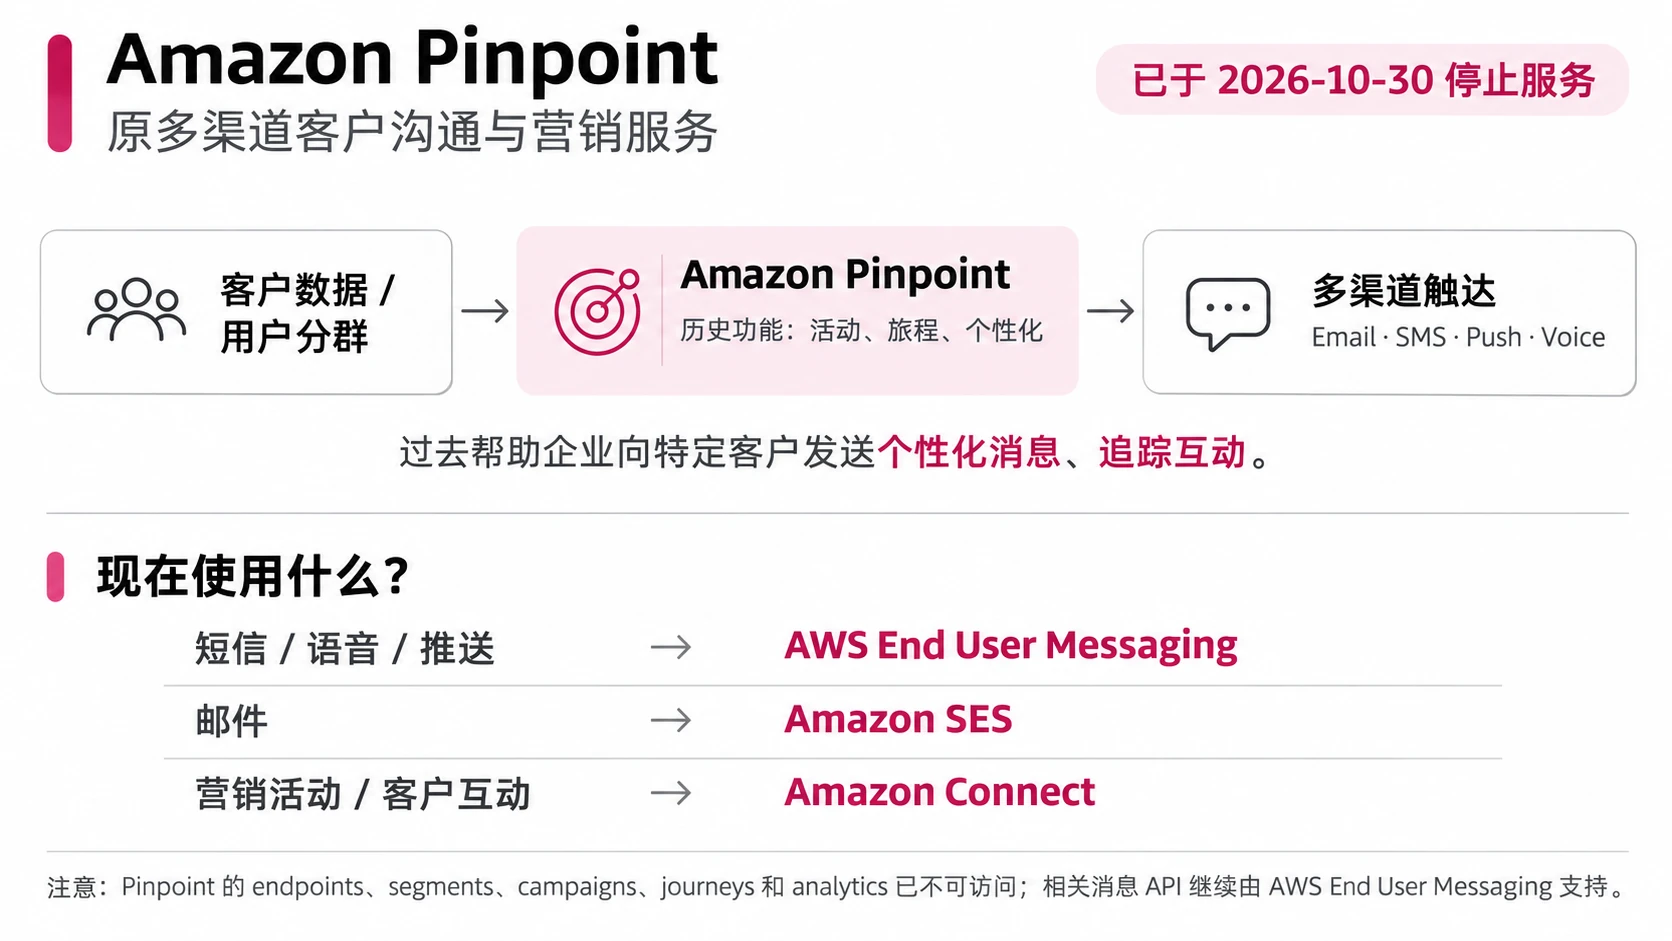
AWS Pinpoint
注:已于 2026 年 10 月 30 日停止服务;短信、语音、推送改用 AWS End User Messaging,邮件改用 Amazon SES,营销活动改用 Amazon Connect。
- 发送个性化的电子邮件、短信、推送通知和语音消息。
- 支持用户细分、A/B测试和营销活动分析,提高用户参与度。
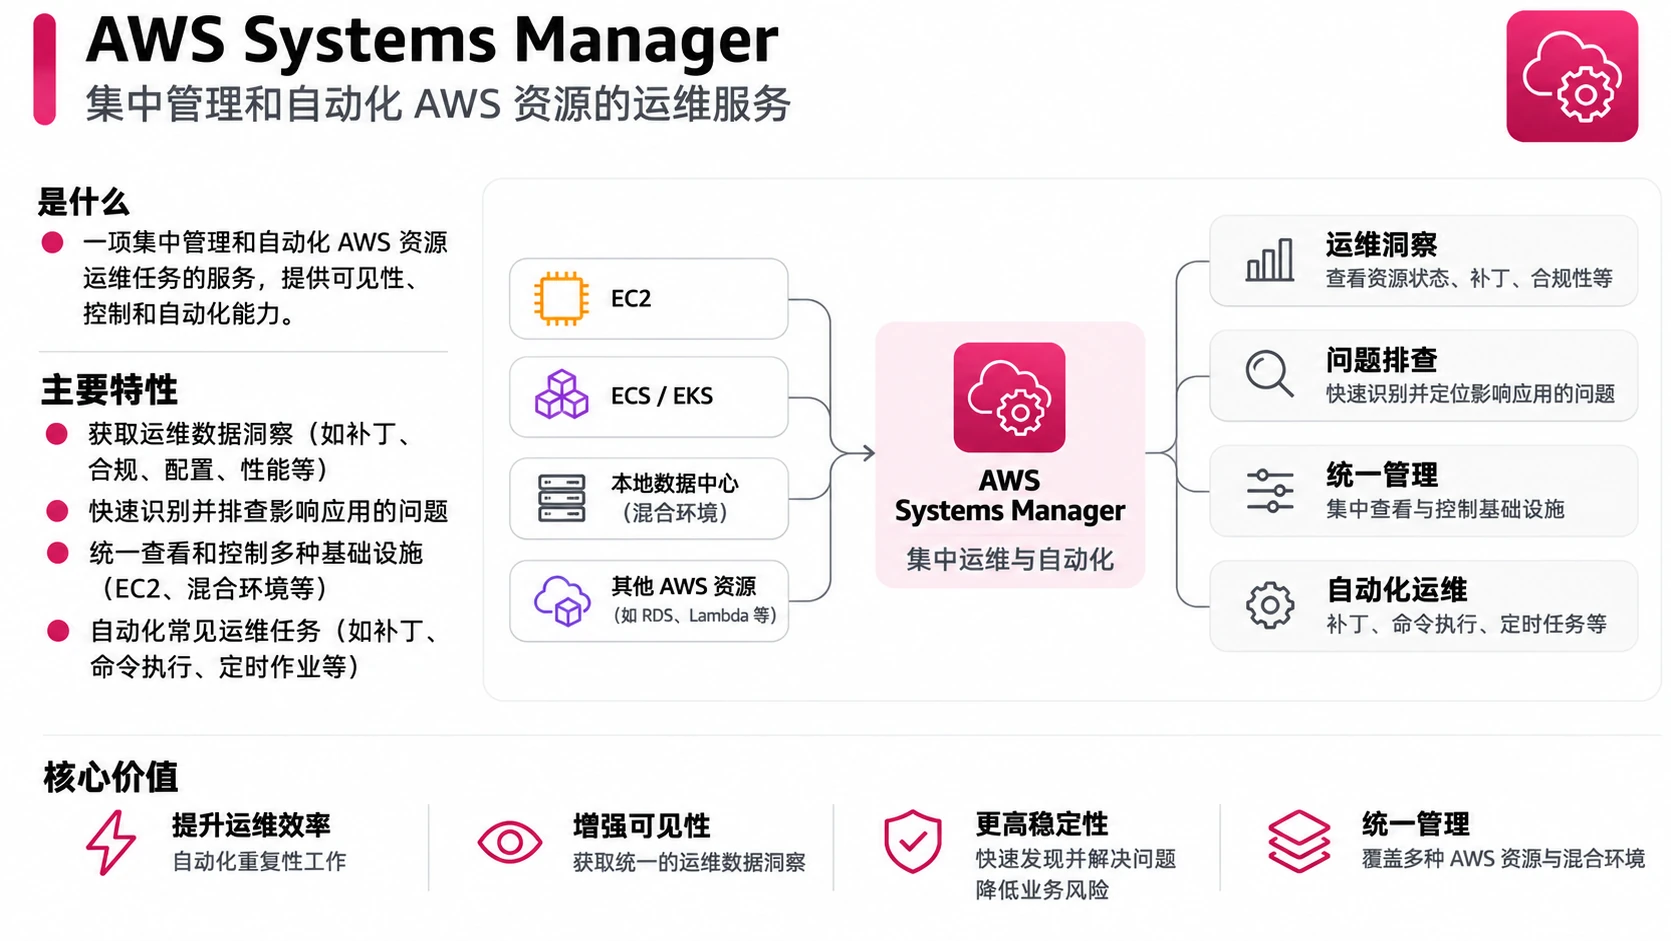
AWS Systems Manager
- 集中管理和自动化AWS资源的运维任务。
- 获取运维数据洞察,快速识别影响应用的问题,统一查看和控制基础设施。
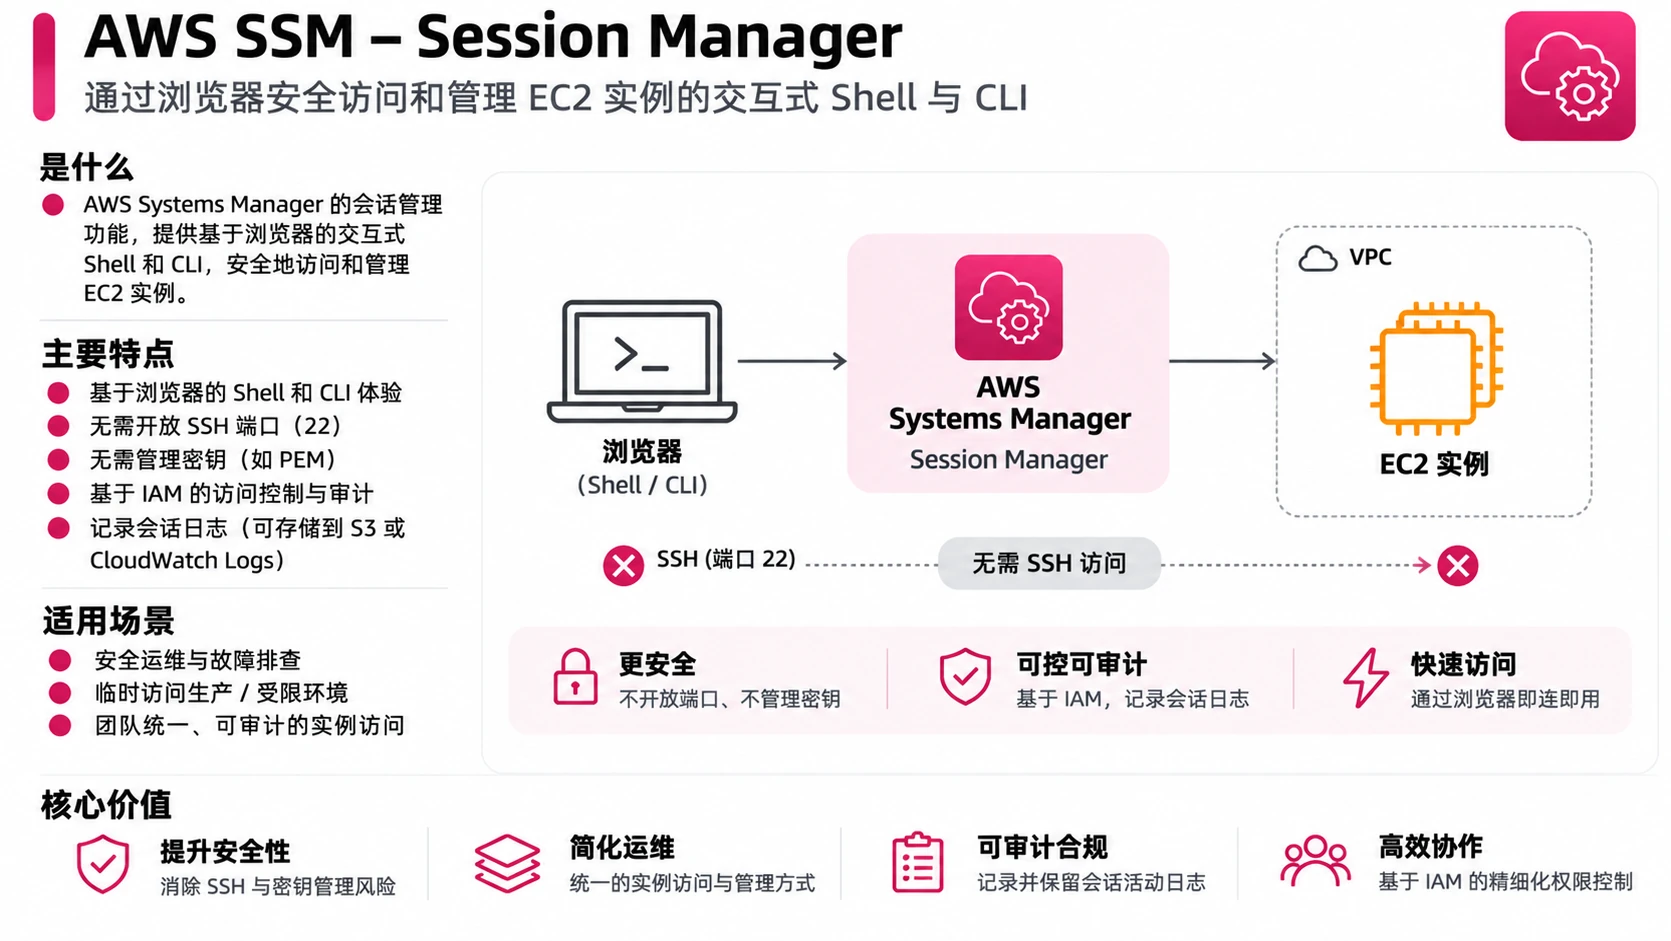
AWS SSM (Systems Manager Session Manager)
- 提供基于浏览器的交互式shell和CLI体验。
- 无需开放SSH端口或管理密钥,安全地访问和管理EC2实例。
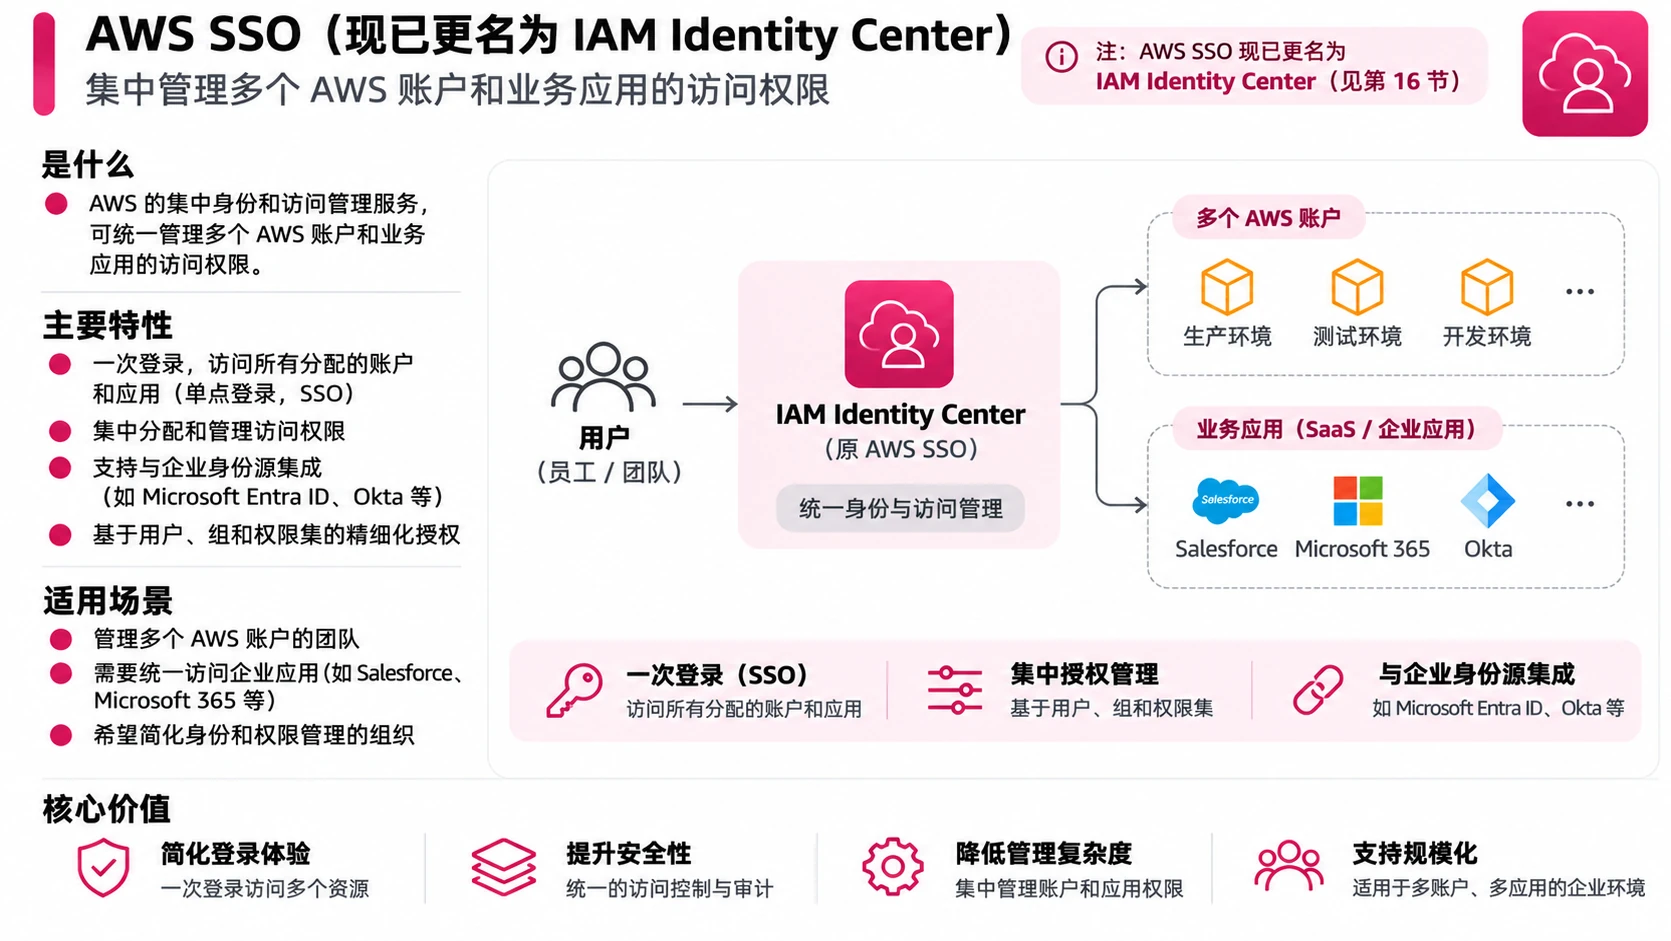
AWS SSO
注:现已更名为 IAM Identity Center(见第 16 节)。
- 集中管理多个AWS账户和业务应用的访问权限。
- 用户一次登录即可访问所有分配的账户和应用,简化身份管理。
AWS Service Health Dashboard
- 以表格形式显示所有AWS区域中各项服务的实时状态和可用性。
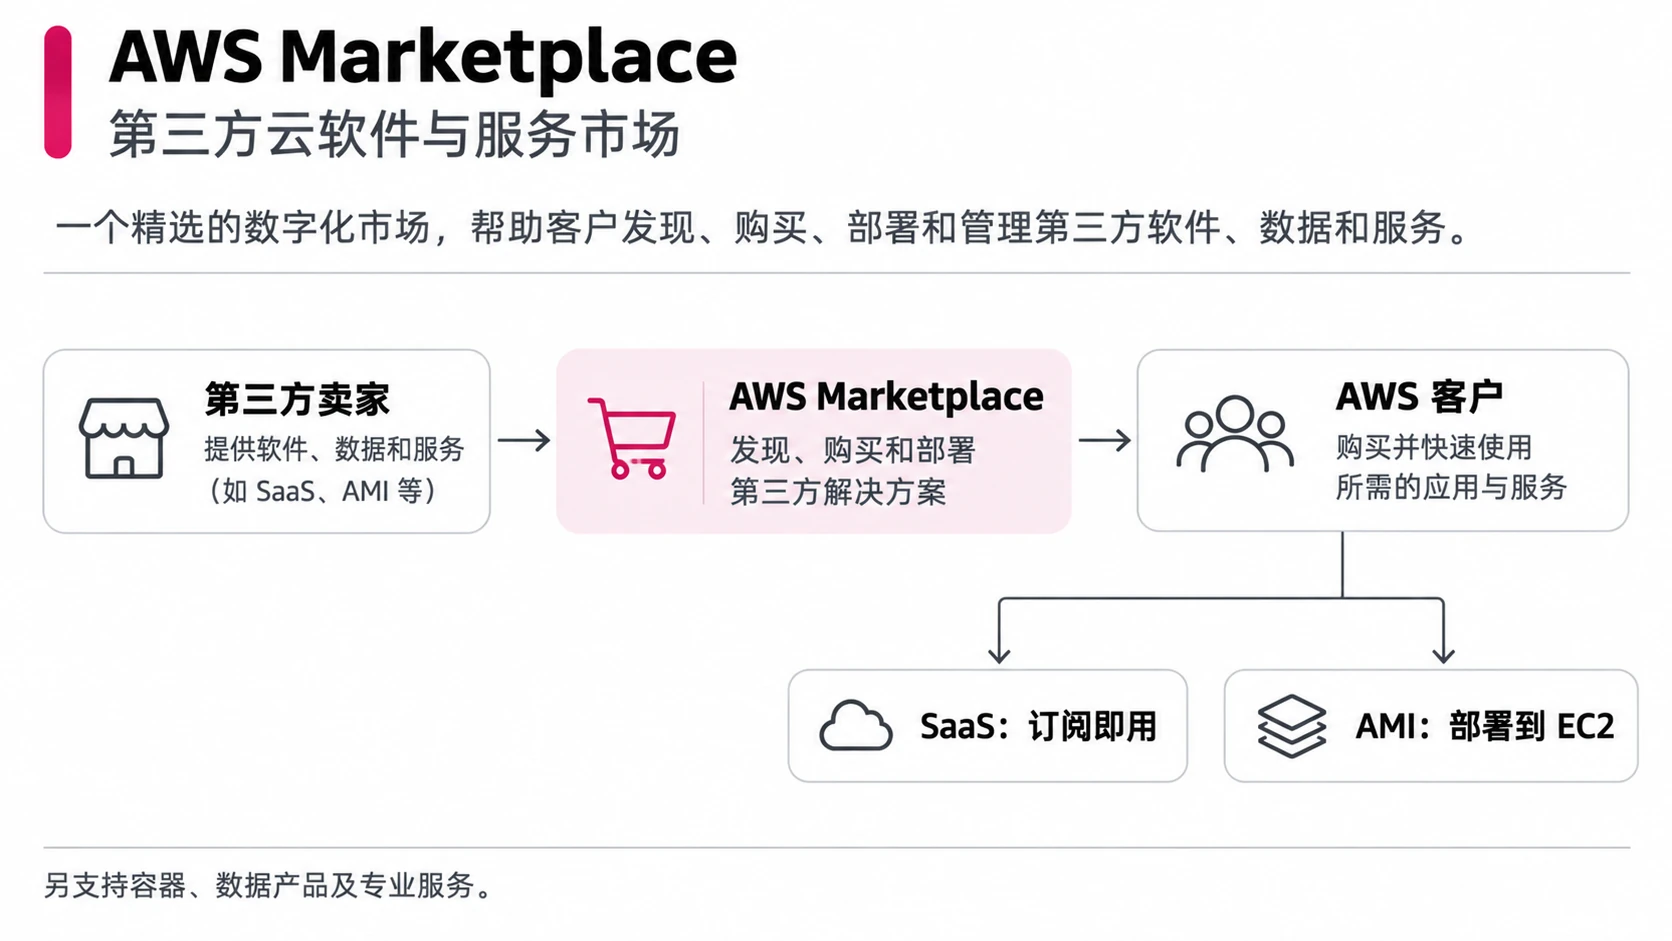
AWS Marketplace
- 向AWS客户销售软件即服务(SaaS)解决方案。
- 客户可以购买由卖家打包成自定义AMI的软件,快速部署第三方应用。
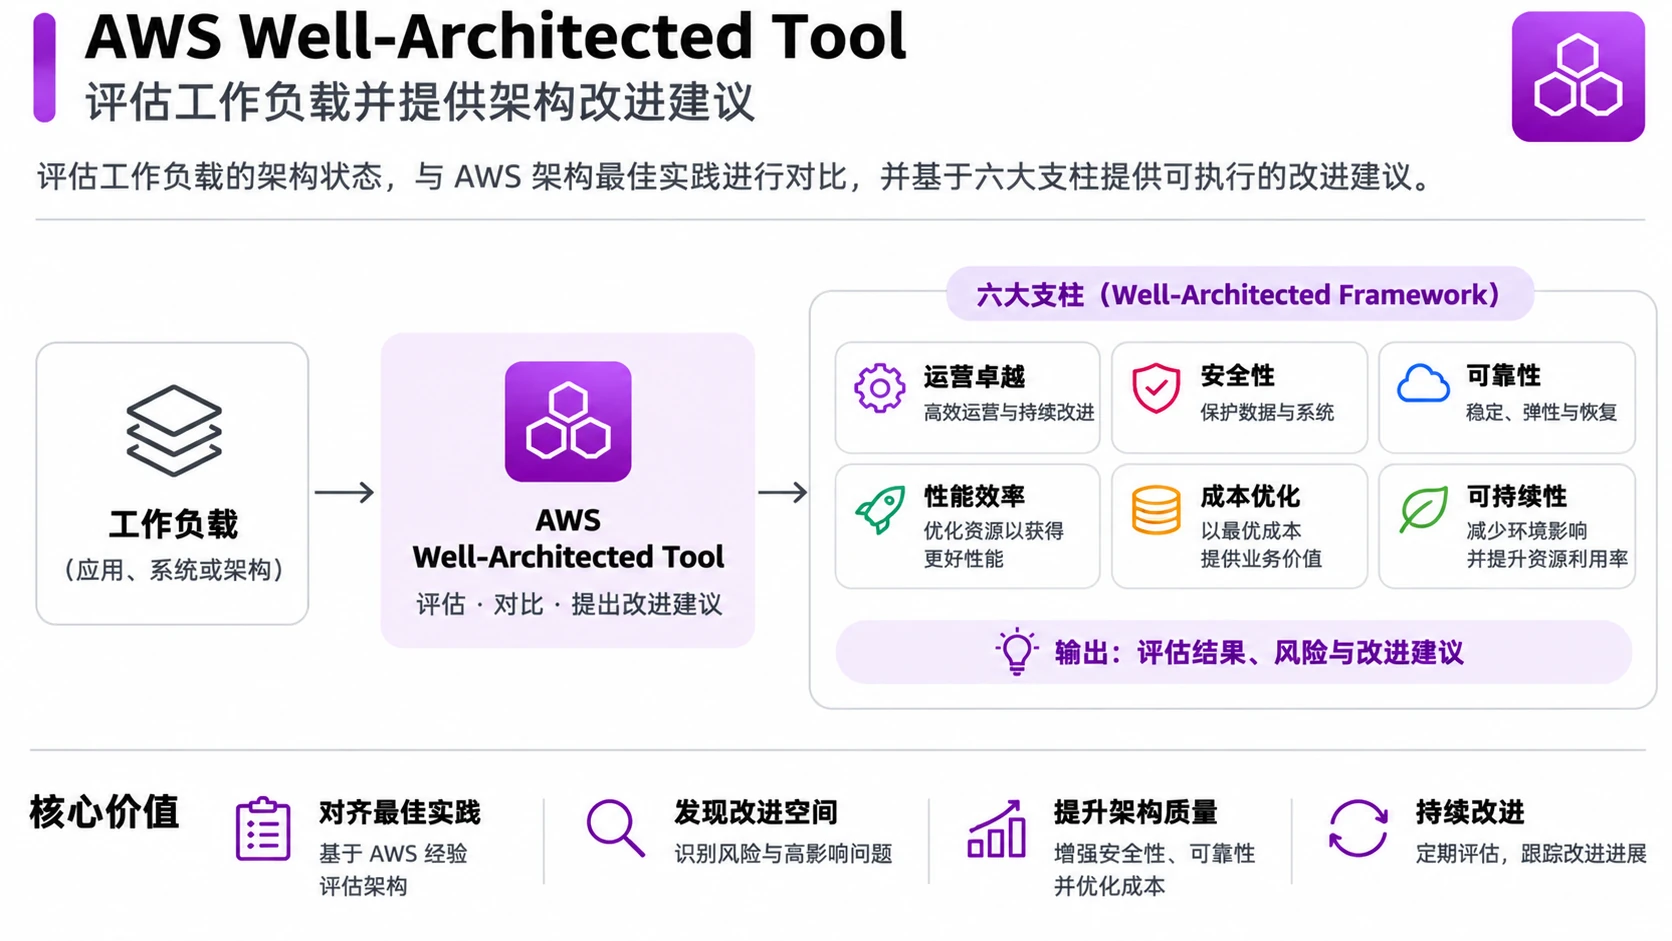
AWS Well-Architected Tool
- 评估工作负载状态,与AWS架构最佳实践进行对比。
- 基于六大支柱(运营卓越、安全性、可靠性、性能效率、成本优化、可持续性)提供改进建议。
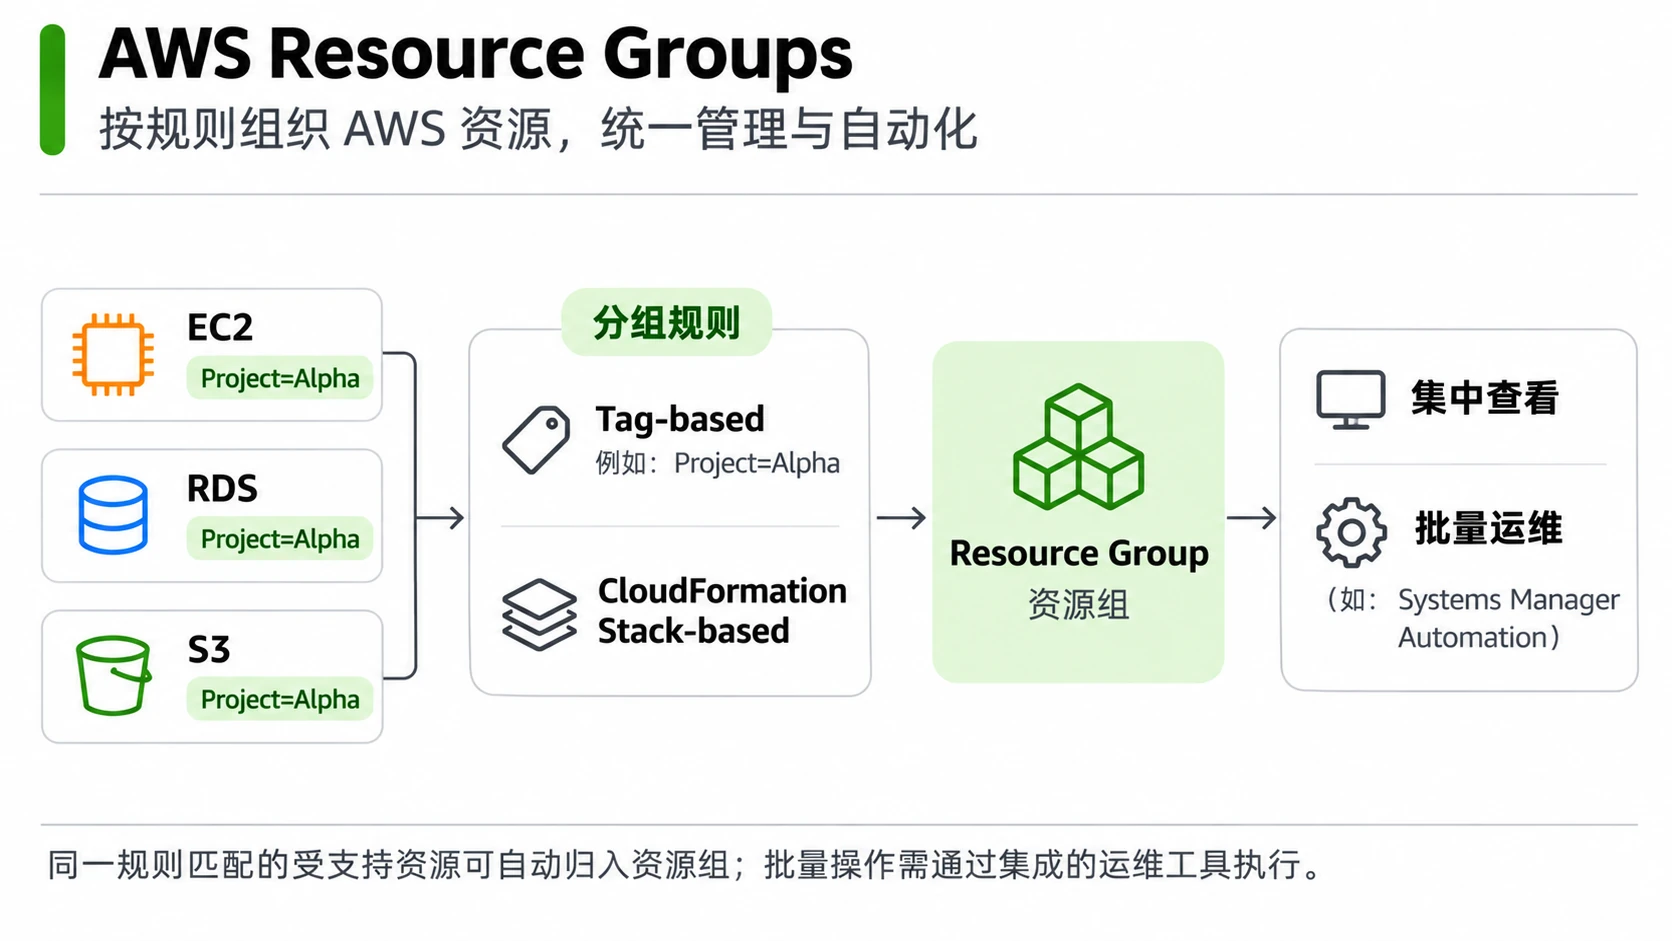
AWS Resource Groups
- 将资源分组管理,便于对大量资源批量执行任务和自动化操作。
- 基于标签或其他标准创建资源组,简化管理和监控。
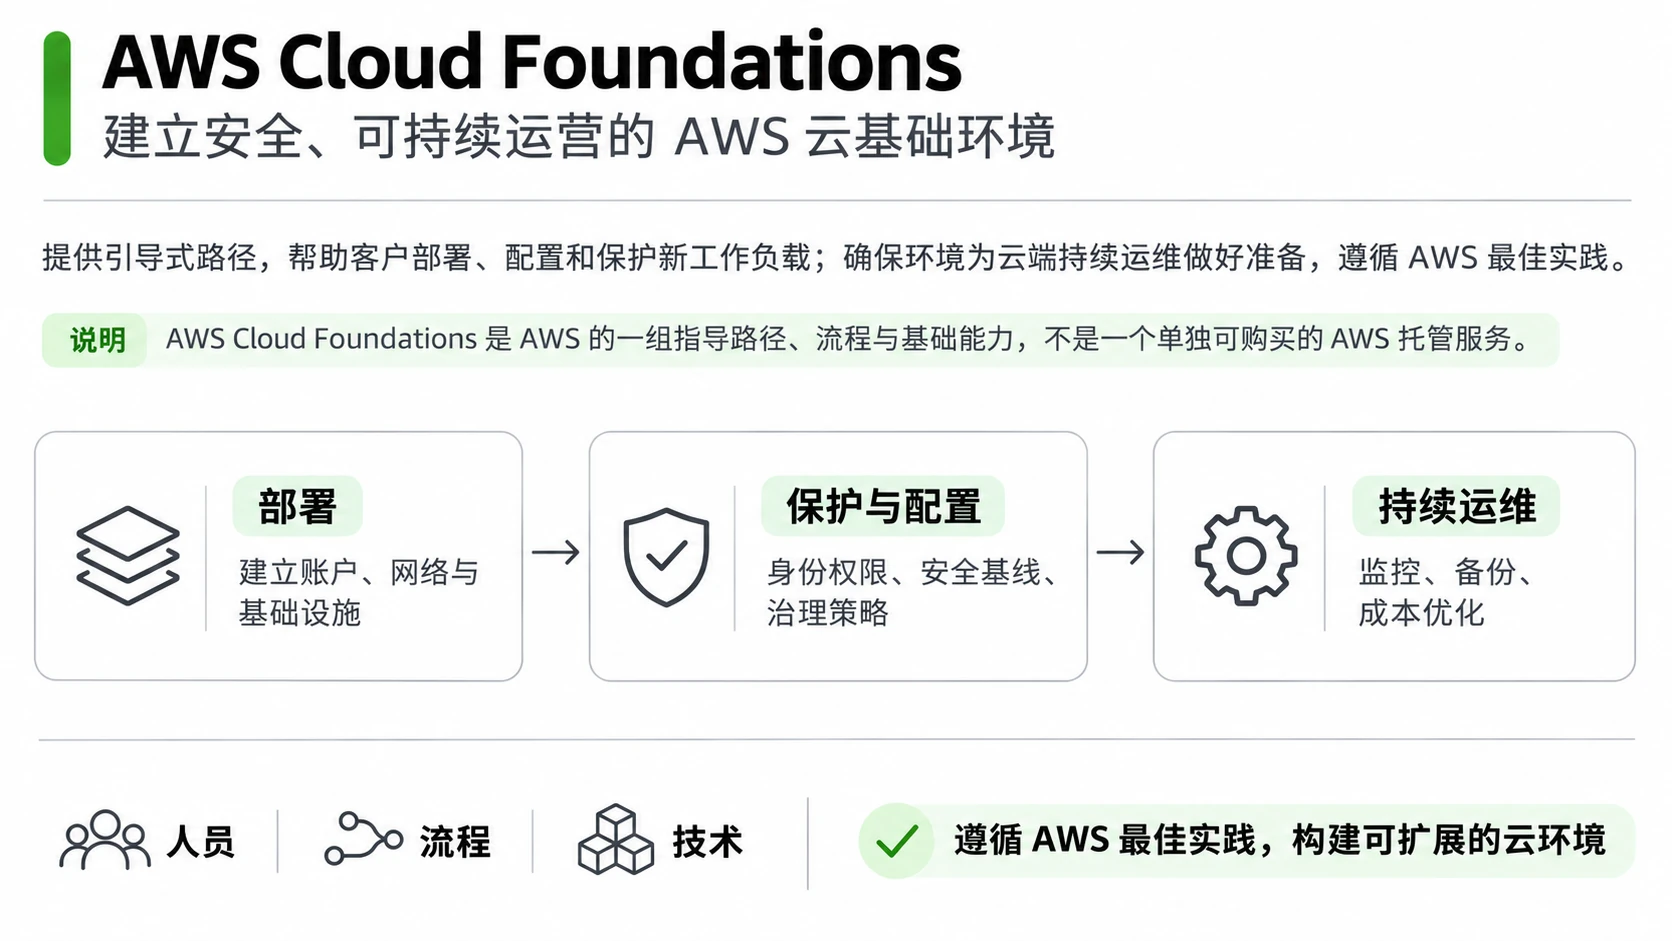
AWS Cloud Foundations
- 提供引导式路径,帮助客户部署、配置和保护新工作负载。
- 确保环境为云端持续运维做好准备,遵循AWS最佳实践。
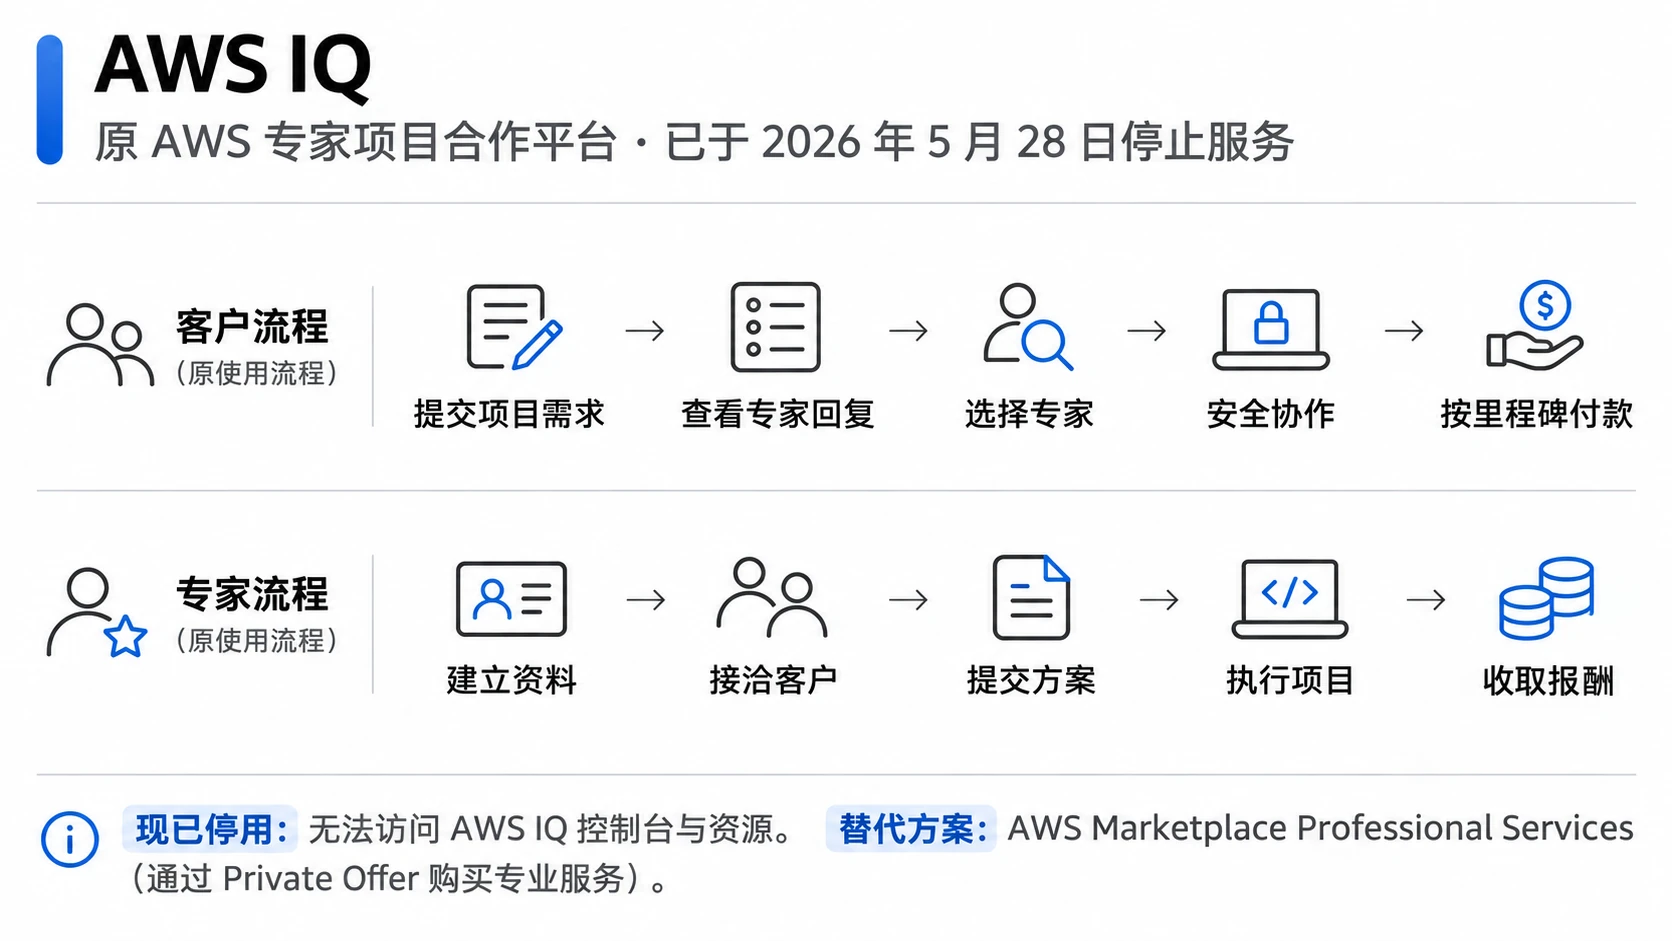
AWS IQ
注:已于 2026 年 5 月 28 日停止服务,替代方案是 AWS Marketplace Professional Services。
- 快速找到AWS认证的第三方专家帮助完成AWS项目。
- 按需付费,获得专业支持和咨询服务。
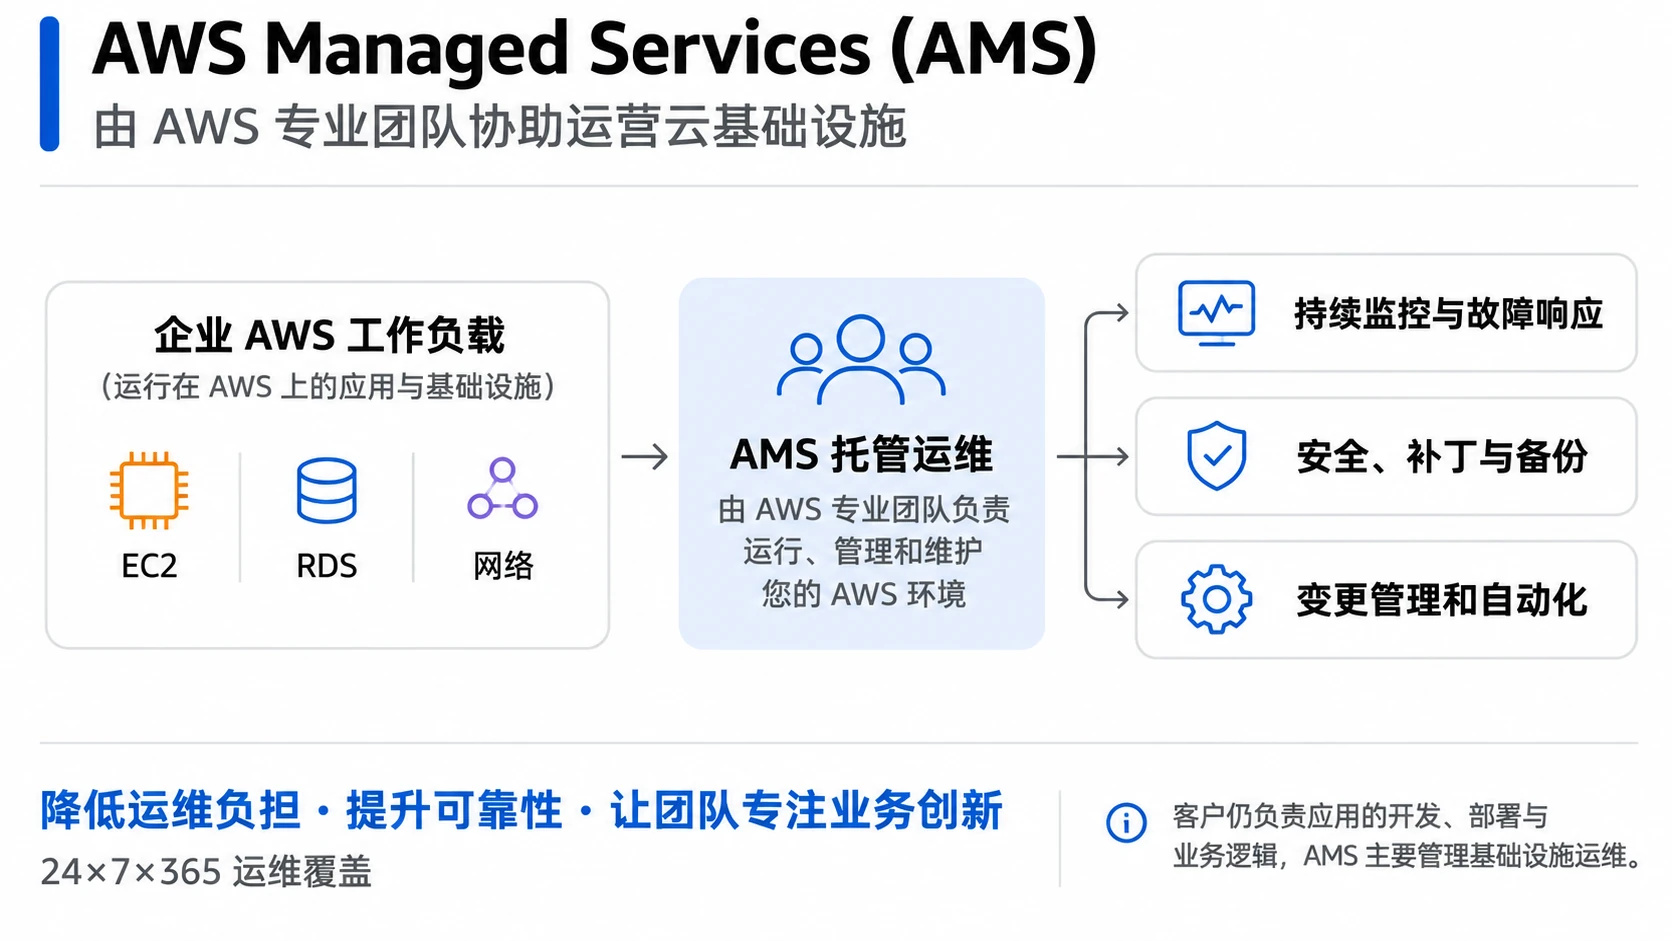
AWS AMS (Managed Services)
- AWS代为运营和管理基础设施。
- 处理日常运维任务、监控、补丁管理和安全,让客户专注业务。